Déploiements sécurisés
L'utilisation de TLS pour les API RESTful garantit que toutes les communications entre les destinataires d'API et les adresses d'API sont sécurisées.
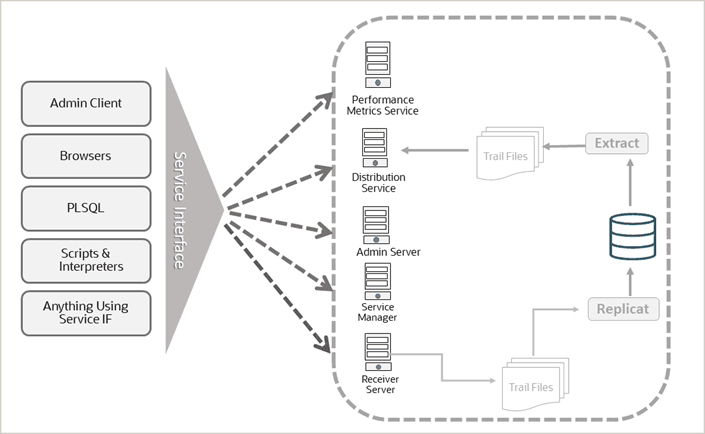
Vous pouvez accéder à un déploiement à partir de n'importe quel ordinateur client à l'aide de ces interfaces. Pour en savoir plus sur les différentes interfaces RESTful disponibles pour accéder aux microservices Oracle GoldenGate, procédez comme suit :
-
Reportez-vous à API REST.
-
Reportez-vous à A propos du client d'administration pour connaître les commandes permettant de se connecter et d'utiliser le déploiement et les processus Oracle GoldenGate.
Pour sécuriser un déploiement Oracle GoldenGate, vous pouvez implémenter l'une des techniques suivantes :
-
Sécurisez un déploiement Oracle GoldeGate avec des certificats de serveur. Pour configurer des certificats de serveur, client et racine sécurisée à partir de l'interface Web d'Oracle GoldenGate, reportez-vous à Gestion des certificats pour les déploiements.
Afin d'utiliser des adresses de service d'API REST pour configurer des certificats pour un déploiement, reportez-vous à Adresses REST de certificats dans la documentation d'API REST.
-
Configurez un déploiement Oracle GoldenGate sans certificat de serveur, mais en utilisant un proxy inverse. TLS est interrompu par le mandataire. Le serveur doit être verrouillé. Pour configurer le proxy inverse à l'aide de Nginx, reportez-vous à Configuration du proxy inverse Oracle GoldenGate avec NGINX.
Remarque : mTLS n'est pas pris en charge lorsqu'un proxy inverse est utilisé.