Authentification Oracle GoldenGate
L'objectif d'une identité authentifiée dans Oracle GoldenGate est d'établir une authentification d'identité entre les utilisateurs, les applications et les déploiements de microservices Oracle GoldenGate. La conception de l'authentification permet de valider les utilisateurs et les applications avec des certificats ou des informations d'identification utilisateur stockées en tant qu'alias d'informations d'identification (paire nom d'utilisateur et mot de passe).
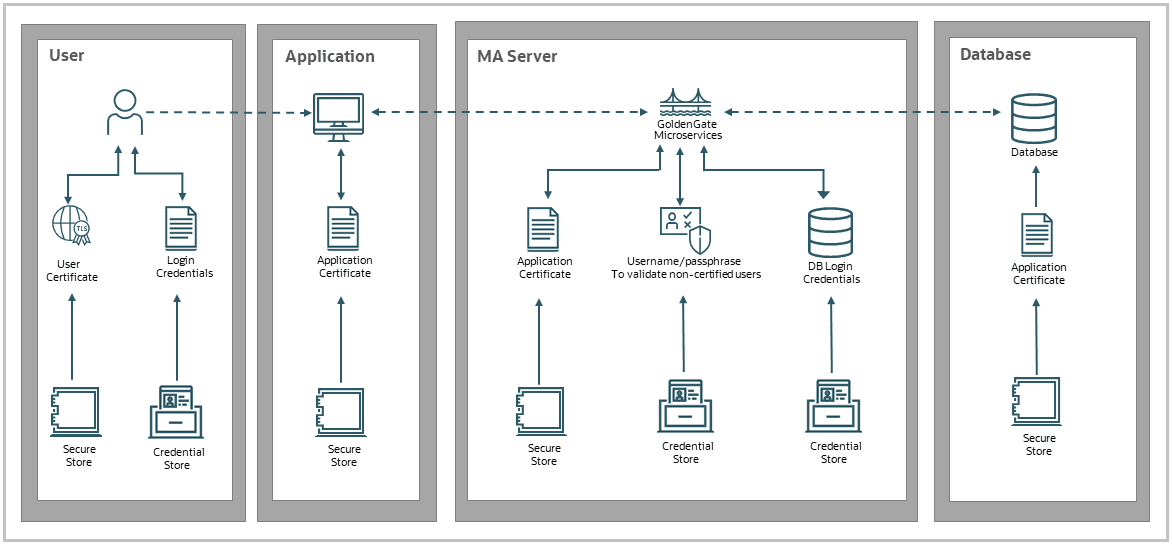
L'authentification est implémentée et gérée à l'aide des options suivantes :
-
Utilisation des informations d'identification (nom utilisateur, mots de passe) : les informations d'identification sont stockées dans une banque d'informations d'identification, qui permet de configurer
USERIDALIASlors de la configuration des connexions de base de données. Il s'agit de la méthode d'authentification la plus courante.Pour plus de détails, reportez-vous à Authentification des utilisateurs avec des informations d'identification.
AVERTISSEMENT : la banque d'informations d'identification est en lecture seule. Vous ne devez jamais essayer de le modifier directement. Cela inclut la copie d'une banque d'informations d'identification d'un déploiement à un autre. Utilisez l'API REST, AdminClient ou WebUI pour créer ou modifier des artefacts Oracle GoldenGate.
-
Utilisation de certificats : si un client est authentifié par un certificat, le serveur stocke le certificat CA de signature dans un truststore afin que le serveur puisse valider l'identité du client. Ceci est couramment utilisé lors de l'utilisation des chemins de distribution.
Reportez-vous à Authentification des utilisateurs et des déploiements à l'aide de certificats