Authentification des utilisateurs et des déploiements à l'aide de certificats
Authentifier les utilisateurs avec des certificats
Lorsqu'un client tente de se connecter à une base de données source ou cible via un service de connexion à la base de données TCPS (Secure TCP), Oracle GoldenGate utilise l'authentification basée sur un certificat TLS pour vérifier la connexion, comme indiqué dans le diagramme suivant.
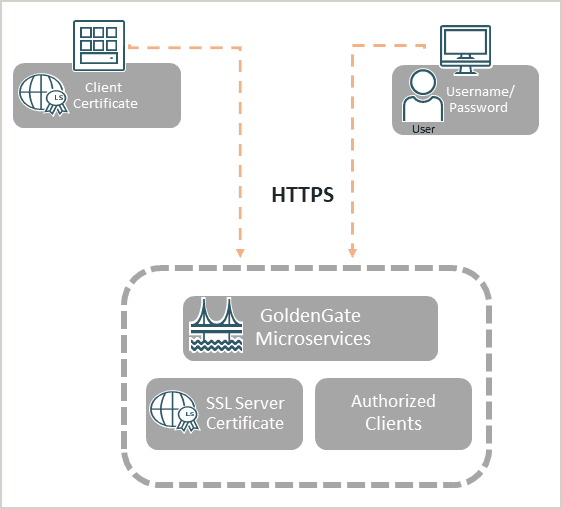
Notez que la communication réseau sécurisée au sein d'Oracle GoldenGate est effectuée avec TLS (HTTPS sous les appels REST-API et WSS pour le chemin de distribution).
Oracle GoldenGate prend en charge le protocole TLS mutuel (mTLS). Reportez-vous à la section Secure Communication Using TLS and mTLS Support pour en savoir plus sur l'utilisation de mTLS en tant que couche d'authentification supplémentaire pendant l'établissement de liaison client-serveur.
Vous pouvez créer des certificats client et serveur auto-signés ou installer des certificats côté serveur signés par l'autorité de certification pour l'authentification. Ces certificats peuvent être gérés pour vérifier la validité, l'expiration et l'utilisation des certificats à partir d'Oracle GoldenGate Service Manager.
Pour en savoir plus sur la gestion des certificats à partir de l'interface Web de Service Manager, reportez-vous à Gestion des certificats pour les déploiements.
Pour connaître les étapes de création de certificats, reportez-vous à Création de certificats pour des déploiements sécurisés.
Authentification des déploiements à l'aide de certificats
Vous pouvez créer des certificats pour un déploiement sécurisé dans un hub ou un certificat externe Oracle GoldenGate lors du transport des données de trace sur deux déploiements d'hôte différents.
Chaque système (déploiement) dispose de son propre ensemble de certificats root, serveur et client. Le cas d'emploi le plus courant pour générer des certificats au sein d'une même organisation est de créer un seul certificat racine sécurisé (rootCA), qui est utilisé à différents emplacements mais au sein de la même organisation.
Vous pouvez créer des certificats sécurisés (rootCA), des certificats de serveur, des certificats client et des certificats client de distribution pour les déploiements sécurisés de l'architecture de microservices Oracle GoldenGate, lors de la configuration d'un déploiement sécurisé ou de l'authentification des connexions entre deux déploiements distincts. Pour plus d'informations, reportez-vous à Déploiements sécurisés à l'aide de certificats.
L'autre cas d'utilisation est celui où un déploiement sécurisé doit être fourni entre des organisations entièrement indépendantes dans lesquelles même les certificats racine de confiance (rootCA01, rootCA02) sont différents. Un tel cas est plus complexe et est décrit dans la section Connecting Two Deployments Using External RootCA Certificate.
Remarque : les commandes OpenSSL fournies utilisent un certificat auto-signé. Ce cas n'est utilisé que pour démontrer comment mettre en place un environnement sécurisé avec des certificats non commerciaux. Pour les environnements sécurisés, il est recommandé d'utiliser des certificats fournis par des fournisseurs commerciaux.