Autenticazione Oracle GoldenGate
L'obiettivo di un'identità autenticata in Oracle GoldenGate è stabilire l'autenticazione dell'identità tra utenti, applicazioni e distribuzioni di microservizi Oracle GoldenGate. La progettazione dell'autenticazione consente di convalidare utenti e applicazioni con certificati o credenziali utente memorizzate come alias delle credenziali (coppia di nome utente e password).
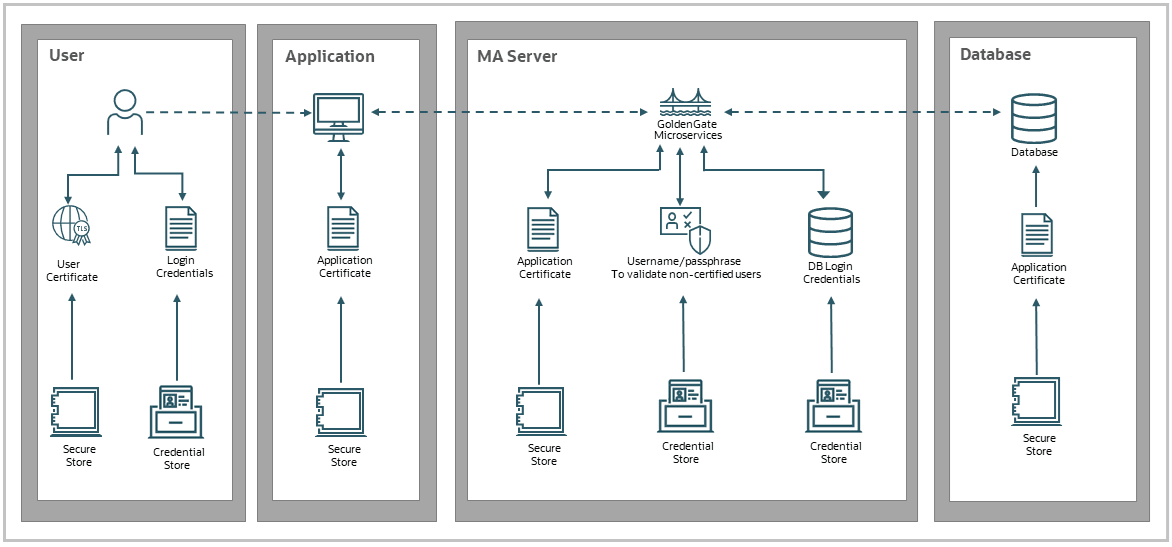
L'autenticazione viene implementata e gestita utilizzando le opzioni riportate di seguito.
-
Utilizzo delle credenziali (nome utente, password): le informazioni sulle credenziali vengono memorizzate in un'area di memorizzazione delle credenziali, che viene utilizzata per impostare
USERIDALIASdurante l'impostazione delle connessioni al database. Questo è il metodo più comune di autenticazione.Per informazioni dettagliate, vedere Autenticazione degli utenti con credenziali.
AVVERTENZA: l'area di memorizzazione delle credenziali è di sola lettura. Non devi mai provare a modificarlo direttamente. Ciò include la copia di un'area di memorizzazione delle credenziali da una distribuzione all'altra. Utilizzare l'API REST, AdminClient o WebUI per la creazione o la modifica degli artifact Oracle GoldenGate.
-
Utilizzo dei certificati: se un client è autenticato da un certificato, il server memorizza il certificato CA di firma in un truststore in modo che il server possa convalidare l'identità del client. Questo è comunemente usato quando si utilizzano i percorsi di distribuzione.
Vedere Autenticazione di utenti e distribuzioni mediante i certificati