Autentica utenti e distribuzioni con certificati
Autenticazione degli utenti con certificati
Quando un client tenta di connettersi a un database di origine o di destinazione tramite un servizio di connessione al database TCPS (TCP sicuro), Oracle GoldenGate utilizza l'autenticazione basata su certificato TLS per verificare la connessione, come mostrato nel diagramma riportato di seguito.
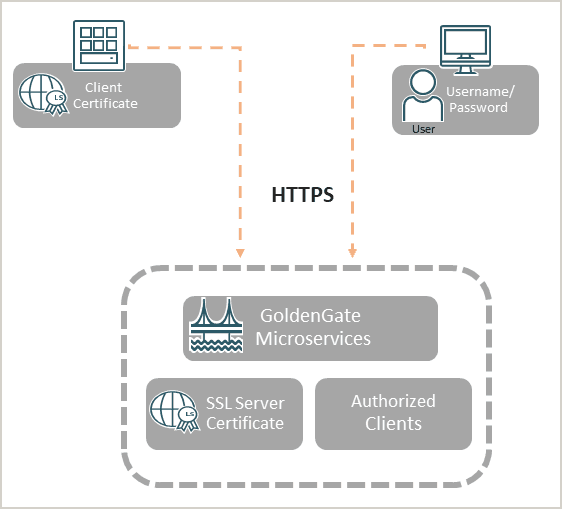
Si noti che la comunicazione di rete sicura all'interno di Oracle GoldenGate viene eseguita con TLS (HTTPS sotto le chiamate API REST e WSS per il percorso di distribuzione).
Oracle GoldenGate supporta il protocollo TLS (mTLS) reciproco. Per ulteriori informazioni su come utilizzare mTLS come livello aggiuntivo di autenticazione durante l'handshake client-server, consultare il documento Secure Communication Using TLS and mTLS Support.
È possibile creare certificati client e server autofirmati oppure installare certificati lato server firmati da CA per l'autenticazione. Questi certificati possono essere gestiti per controllare la validità, la scadenza e l'uso del certificato da Oracle GoldenGate Service Manager.
Per informazioni sulla gestione dei certificati dall'interfaccia Web di Service Manager, vedere Gestione dei certificati per le distribuzioni.
Per la procedura di creazione dei certificati, vedere Crea certificati per distribuzioni sicure.
Autentica distribuzioni con certificati
È possibile creare certificati per una distribuzione sicura in un hub Oracle GoldenGate o in un certificato esterno durante il trasporto dei dati trail in due distribuzioni host diverse.
Ogni sistema (distribuzione) dispone di un proprio set di certificati root, server e client. Il caso d'uso più comune per la generazione di certificati all'interno della stessa organizzazione è quello di creare un singolo certificato root (rootCA), che viene utilizzato in posizioni diverse, ma all'interno della stessa organizzazione.
È possibile creare certificati sicuri (rootCA), certificati server, certificati client e certificato client di distribuzione per le distribuzioni sicure dell'architettura dei microservizi Oracle GoldenGate, durante l'impostazione di una distribuzione sicura o l'autenticazione di connessioni tra due distribuzioni separate. Per informazioni dettagliate, vedere Distribuzioni sicure mediante certificati.
L'altro caso d'uso è quello in cui è necessario fornire una distribuzione sicura tra organizzazioni completamente indipendenti in cui anche i certificati root sicuri (rootCA01, rootCA02) sono diversi. Tale caso è più complesso ed è descritto in Connessione di due distribuzioni mediante il certificato RootCA esterno.
Nota: i comandi OpenSSL forniti utilizzano un certificato autofirmato. Questo caso viene utilizzato solo per dimostrare come impostare un ambiente sicuro con certificati non commerciali. Per ambienti sicuri, si consiglia di utilizzare i certificati forniti dai provider commerciali.