Distribuzioni sicure
L'utilizzo di TLS per le API RESTful garantisce la sicurezza di tutte le comunicazioni tra i consumer API e gli endpoint API.
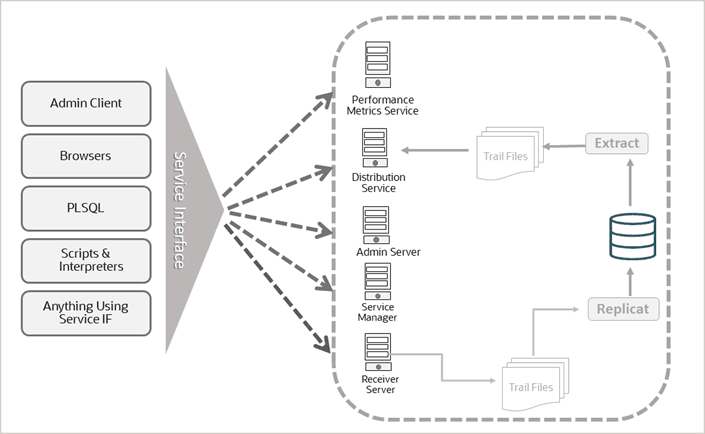
È possibile accedere a una distribuzione da qualsiasi computer client utilizzando queste interfacce. Per ulteriori informazioni sulle interfacce RESTful disponibili per l'accesso ai microservizi Oracle GoldenGate, effettuare le operazioni riportate di seguito.
-
Vedere API REST.
-
Vedere Informazioni sul client di amministrazione per i comandi che consentono di connettere e utilizzare i processi di distribuzione e Oracle GoldenGate.
Per proteggere una distribuzione di Oracle GoldenGate, è possibile implementare una delle tecniche riportate di seguito.
-
Proteggere una distribuzione GoldeGate Oracle con i certificati server. Per impostare server, client e certificati radice sicuri dall'interfaccia Web di Oracle GoldenGate, vedere Gestisci certificati per distribuzioni.
Per utilizzare gli endpoint del servizio API REST per l'impostazione dei certificati per una distribuzione, vedere Certificati endpoint REST nella documentazione dell'API REST.
-
Impostare una distribuzione Oracle GoldenGate senza un certificato server, ma utilizzando un proxy inverso. TLS cessato presso il proxy. Il server deve essere bloccato. Per configurare il proxy inverso utilizzando Nginx, vedere Configurare il proxy inverso Oracle GoldenGate con NGINX.
Nota: mTLS non è supportato quando si utilizza un proxy inverso.