Uso della cifratura del file trail di Oracle Key Vault in Oracle GoldenGate
Scopri i vantaggi derivanti dall'uso di Oracle Key Vault (OKV) con l'architettura dei microservizi Oracle GoldenGate. Determina i requisiti di sistema, i processi e i parametri disponibili con Oracle GoldenGate per la configurazione di OKV con Oracle GoldenGate.
Il diagramma riportato di seguito spiega l'impostazione e il workflow di Oracle Key Vault nell'ambiente Oracle GoldenGate. 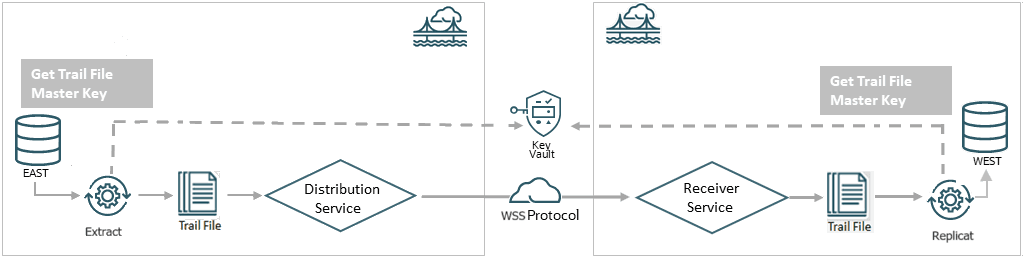
Come mostrato nel diagramma, è possibile selezionare Key Vault (OKV) come sistema di gestione delle chiavi durante la configurazione del profilo di cifratura per la distribuzione in Oracle GoldenGate. Questo profilo di cifratura viene utilizzato dai processi Extract e Replicat per memorizzare e applicare le chiavi principali prima di trasferire i file trail utilizzando il percorso di distribuzione e ricevere i file dall'altra parte con il processo RECVPATH. Il protocollo Web Secure Socket (wss) consente di convalidare la connessione tra DISTPATH e RECVPATH per la creazione di un canale di comunicazione sicuro.
Funzionalità di Oracle Key Vault
Le release successive e Oracle GoldenGate 26ai supportano Oracle Key Vault 21.8 per la cifratura dei file trail. La tabella seguente fornisce il funzionamento e le funzionalità di Oracle Key Vault (OKV).
Per ulteriori informazioni sulla configurazione di OKV, vedere Installazione e configurazione di Oracle Key Vault.
La lista riportata di seguito descrive le funzionalità di Oracle Key Vault.
-
Tipo KMS: nome chiave e attributi personalizzati per il controllo delle versioni.
-
Tag supporto: Sì
-
Supporto dell'importazione delle chiavi: Sì
Prerequisiti per la configurazione del profilo di cifratura GoldenGate mediante Oracle Key Vault
Scopri i prerequisiti per l'impostazione di OKV con Oracle GoldenGate.
In questa sezione, i passaggi per generare la chiave master sono stati eseguiti utilizzando la riga di comando. In alternativa, è possibile utilizzare l'interfaccia Web OKV per creare la chiave master per Oracle GoldenGate. Se si desidera generare la chiave master dall'interfaccia Web OKV, attenersi alla procedura descritta in Create GoldenGate Master Key in Oracle Key Vault Administrator's Guide.
Nella configurazione OKV del computer in cui è in esecuzione l'istanza di Oracle GoldenGate vengono eseguiti i passi riportati di seguito.
-
Scaricare il file
okvrestclipackage.zipdal server OKV, in cui Oracle GoldenGate viene distribuito come utente di sistema uguale alla distribuzione. -
Abilitare i servizi RESTFUL utilizzando i passi forniti in Enabling RESTful Services in Oracle Key Vault Administrator's Guide.
-
Impostare la variabile di ambiente
OKV_HOME.OS> setenv OKV_HOME /u01/app/oracle/OKVLa struttura della sottodirectory contiene le librerie, i file binari e i file di configurazione necessari per l'ambiente OKV. Per informazioni dettagliate sulla configurazione all'interno del server OKV, vedere Oracle Key Vault Installation and Configuration Guide in Oracle Key Vault Installation and Upgrade Guide.
-
Scaricare e installare il file endpoint
okvclient.jardal server OKV, in cui Oracle GoldenGate viene distribuito come stesso utente di sistema della distribuzione. Di seguito sono riportati alcuni esempi.OS> java -jar okvclient.jar -d /u01/app/oracle/OKV -
Creare la chiave. Il nome del wallet viene fornito dall'amministratore OKV. L'esempio seguente mostra come viene creata la chiave:
OS> okv managed-object key create
 [--activation-date activation date]
 [--algorithm algorithm]
 [--custom-attribute custom attribute]
 [--deactivation-date deactivation date]
 [-- extractable extractable]
 [--length length]
 [--mask mask]
 [--name name]
 [--wallet wallet]

ex - okv managed-object key create --algorithm AES --length 256 --mask "ENCRYPT,DECRYPT,TRANSLATE_ENCRYPT,TRANSLATE_DECRYPT,TRANSLATE_WRAP,TRANSLATE_UNWRAP" --wallet wallet1
In alternativa, è possibile registrare la propria chiave, come mostrato nell'esempio seguente:
OKV> okv managed-object key register [--activation-date activation date] [--algorithm algorithm] [--custom-attribute custom attribute] [--deactivation-date deactivation date] [--extractable extractable] [--length length] [--mask mask] [--name name] --object object [--wallet wallet] ex - bin/okv managed-object key register --length 256 --activation-date "NOW" --object symkey.txt --algorithm AES --mask "ENCRYPT,DECRYPT,TRANSLATE_ENCRYPT,TRANSLATE_DECRYPT,TRANSLATE_WRAP,TRANSLATE_UNWRAP" --wallet wallet1 -
Attivare la chiave come mostrato nell'esempio seguente:
OS> okv managed-object object activate --uuid UUID -
Aggiungere gli attributi chiave correlati a Oracle GoldenGate (KeyName, KeyVersion) alla configurazione. Il nome della chiave deve corrispondere al nome chiave principale nel profilo di cifratura KMS creato all'interno di Oracle GoldenGate. Il valore della chiave deve corrispondere al numero di versione della chiave master.
OS> okv managed-object custom-attribute add --custom-attribute custom attribute --uuid uuid ex - okv managed-object custom-attribute add --custom-attribute '[ { "name": "x-OGG-KeyName", "value" : "OGG_Masterkey", "type" : "text" },{ "name": "x-OGG-KeyVersion", "value" : "1", "type" : "text"} ] ' -
Utilizzare
okvutilper elencare l'impostazione di configurazione e controllare lo stato dell'endpoint. Come mostrato nell'esempio riportato di seguito.*OS>okvutil list -v 4*L'output di questo comando mostra le impostazioni di configurazione e lo stato endpoint:
okvutil version 21.12.0.0.0
Endpoint type: Oracle AI Database
Configuration file: u01/app/oracle/OKV/conf/okvclient.ora
Server: 100.70.1.1:5696
Standby Servers:
Auto-login wallet found, no password needed
Trying to connect to 100.70.1.1:5696 ...
Connected to 100.70.1.1:5696.
Unique ID                               Type            Identifier
8BC11E57-5269-403D-9B69-A66641ADAFC7   Symmetric          Key   -
I passi successivi vengono gestiti all'interno di Oracle GoldenGate e vengono visualizzati come implementazione dal client di amministrazione.
Comportamento del client nei confronti di diversi stati chiave per Oracle Key Vault
La tabella seguente descrive il comportamento relativo dei processi client writer (Extract) o reader (Replicat) a seconda dei diversi stati delle chiavi di cifratura dei trail.
Se la chiave master non è estraibile, significa che le operazioni di crittografia OKV utilizzano la cifratura remota. Ciò significa che la chiave master non può uscire o essere recuperata da OKV. I comandi per la cifratura e la decifrazione in Oracle GoldenGate sulla base di un singolo file trail vengono eseguiti all'interno di OKV.
Una chiave può avere i seguenti stati:
| Stato chiave | Trail Writer (cifratura) | Lettore trail (decifrazione) |
|---|---|---|
| Attivo | Trail Writer sceglie il numero di versione più alto con stato Attivo per la cifratura. | Il lettore di trail può utilizzare questa chiave e questo numero di versione per decifrare il trail. |
| Preattiva | Trail Writer ignora e non considera il numero di versione chiave con questi stati. | Non applicabile |
| Disattivato | Nessuno | Lettore di file trail recupera e decifra il trail se la chiave e il numero di versione sono disattivati o compromessi. |
| Compromessa | Nessuno | Lettore di file trail recupera e decifra il trail se la chiave e il numero di versione sono disattivati o compromessi. |
| Eliminato | Nessuna | L'utilità di lettura dei file trail genera un errore e si interrompe se la chiave e il numero di versione necessari per la decifrazione si trovano nello stato distrutto o compromesso distrutto. |
| Eliminata-compromessa | Nessuno | Lettore di file trail genera un errore e si interrompe se la chiave e il numero di versione necessari per la decifrazione si trovano nello stato distrutto o compromesso. |
Applicare il profilo di cifratura OKV
Il servizio di amministrazione di Oracle GoldenGate fornisce opzioni per impostare i profili di cifratura per i processi Extract e Replicat.
Per creare un profilo di cifratura mediante Oracle Key Vault (OKV), effettuare le operazioni riportate di seguito.
-
Prima di configurare OKV, è necessario eseguire l'installazione di un client. Vedere Passo 1: Configurare l'ambiente del server Oracle Key Vault in Oracle Key Vault Administrator's Guide.
-
Nel riquadro di navigazione a sinistra del servizio di amministrazione, fare clic su Cifratura. Viene visualizzata la pagina Profili di cifratura.
-
Fare clic sul segno più + accanto a OKV e specificare i seguenti dettagli per la configurazione OKV:
Opzione Descrizione Nome profilo Nome del profilo cifratura Descrizione Descrivere il profilo di cifratura. Profilo predefinito Abilitare questa opzione se si desidera impostare questo profilo come predefinito. Tipo di profilo di cifratura Selezionare Oracle Key Vault (OKV). Percorso libreria KMS Specificare la posizione della directory in cui è installato Oracle Key Vault. Nell'interfaccia Web questo percorso è denominato percorso della libreria KMS, ma nel client di amministrazione è il percorso di Oracle Key Vault. Versione Oracle Key Vault Nome chiave primaria Specificare il nome della chiave principale. Time To Live Time To Live (TTL) per la chiave recuperata da Extract da Oracle Key Vault. Quando si esegue la cifratura del trail successivo, Extract verifica se il TTL è scaduto. Se la chiave è scaduta, recupera l'ultima versione della chiave master. Il valore predefinito è 24 ore.
Vedere anche la seguente esercitazione di riferimento: Manage Encryption in Oracle GoldenGate Microservices with Oracle Key Vault