ODBネットワーク
ODBネットワークの作成は、Oracle Exadata VMクラスタ、Oracle Autonomous VMクラスタおよびOracle Exadata Database (Autonomous AI Database on Dedicated Infrastructureを含む)を作成するための前提条件です。
-
Oracle AI Database@AWSダッシュボードまたはODBネットワーク・リストから、「ODBネットワークの作成」ボタンを選択します。
-
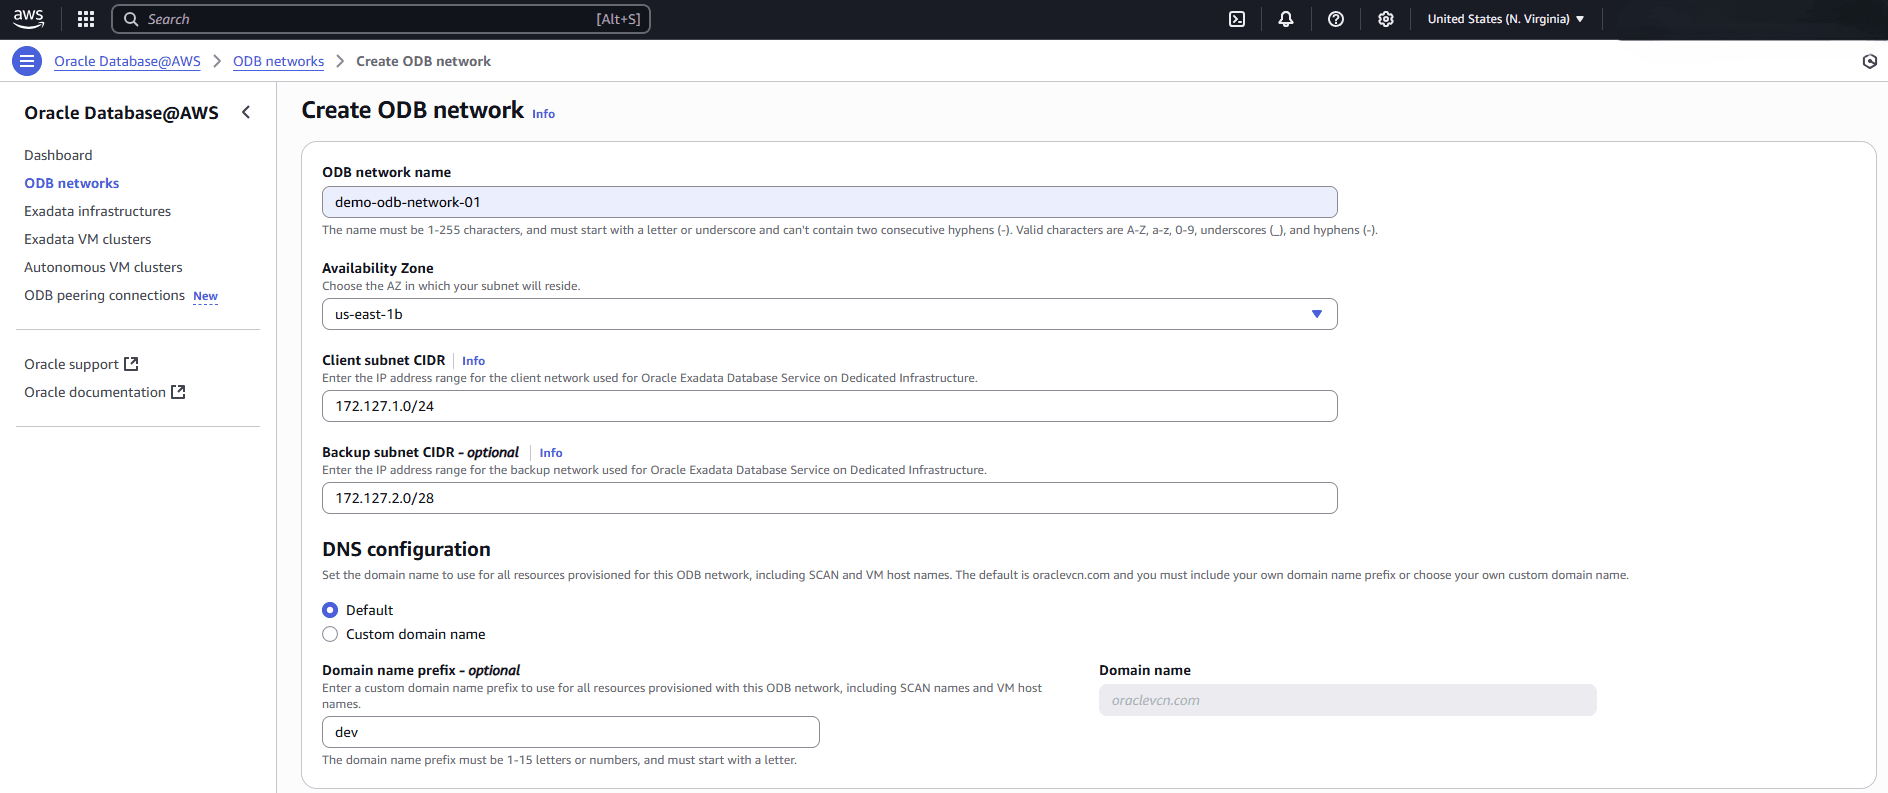
「ODBネットワーク名」フィールドに、選択した名前の識別子を入力します。識別子には最大255文字を使用できます。使用できる文字は、**a-z、A-Z、0-9、アンダースコア()およびダッシュ(-)**です。英字またはアンダースコア()で始める必要があり、2つの連続したハイフン(-)を含めることはできません。
-
「可用性ゾーン」フィールドは、ODBネットワークが存在するAZを含むドロップダウンです。このリストは、サブスクリプションによって制限されます。
-
「クライアント・サブネットCIDR」フィールドに、クライアント・ネットワークのCIDRブロック範囲を入力します。このCIDRブロックの詳細および制限については、ODBネットワーク設計ページを参照してください。
-
「バックアップ・サブネットCIDR」フィールドに、バックアップ・ネットワークのCIDRブロック範囲を入力します。このCIDRブロックの詳細および制限については、ODBネットワーク設計ページを参照してください。
ノート
ノート: 「バックアップ・サブネットCIDR」フィールドは、専用インフラストラクチャ上のAutonomous AI Databaseには適用できません。Oracle Exadata Databaseを使用する場合、このフィールドは必須です。 -
「DNS構成」セクションには、ドメイン名を設定するために使用できる2つのオプションがあります。これらのオプションは、「デフォルト」および「カスタム・ドメイン名」です。
-
「デフォルト」オプションを選択すると、「ドメイン名」フィールドが読取り専用であることがわかります。
- 「ドメイン名接頭辞」フィールドに、Exadata DatabaseのIP名を指定するために「ドメイン名」と連結される名前を入力します。ドメイン名の接頭辞は、1から15の文字または数字で、文字で始める必要があります。
-
ドメイン名をカスタマイズする場合は、「カスタム・ドメイン名」オプションを選択し、名前を指定します。
ノート
注意:
- 「カスタム・ドメイン名」オプションの場合、「ドメイン名」は254文字を超えないようにする必要があります。
- ODBネットワークでは、ドメイン名にハイフンを使用できますが、これにより、VMクラスタの作成中にエラーが発生します。したがって、ドメイン名にハイフンを使用することは推奨されません。
- Exadata VMクラスタの作成プロセス中に、カスタム・ドメイン名が指定されている場合、ホスト・ドメイン名には、ODBネットワークの選択に応じてカスタマイズされたドメイン名が表示されます。
- デプロイメント後にDNSドメインを変更することはできません。初期設定時に、必要なDNSドメイン名を使用してODBネットワークを作成します。
-
-
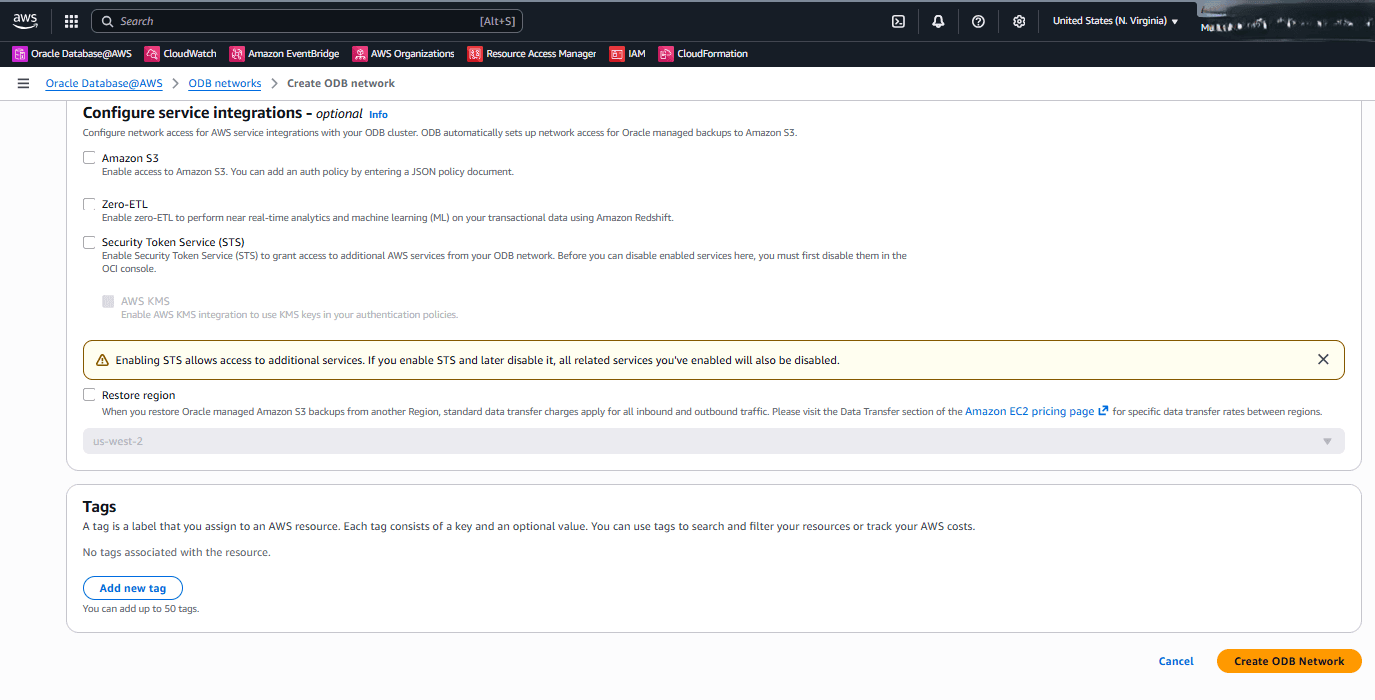
「サービス統合の構成」セクションから、Amazon S3、Zero-ETLおよびSecurity Token Service (STS)へのODBネットワーク・アクセスを構成できます。
-
Amazon S3オプションを使用すると、顧客が独自の Amazon S3バケットへの自己管理バックアップを開始するためのネットワークパスが有効になります。
-
Zero-ETLオプションを使用すると、Zero-ETL統合のネットワーク・パスが有効になるため、お客様はOracle AI Database@AWSからAWS Redshiftへのデータ・レプリケーションを作成できます。詳細は、ODBネットワークのZero-ETLの有効化のドキュメントを参照してください。
-
「セキュリティ・トークン・サービス(STS)」フィールドはオプションです。セキュリティ・トークン・サービス(STS)を有効にして、ODBネットワークから追加のAWSサービスへのアクセス権を付与するには、チェック・ボックスを選択します。
- AWS KMS統合で認証ポリシーで顧客管理キーを使用できるようにするには、「AWS KMS」チェック・ボックスを選択する必要があります。詳細は、AWS KMSを参照してください。
-
「リストア・リージョン」フィールドはオプションです。チェック・ボックスを選択した後、リストア元のリージョンも選択する必要があります。詳細は、クロスリージョン・リストアを参照してください。
-
-
必要に応じて、「新規タグの追加」ボタンを選択して、タグを入力できます。これは、追加または追加する必要があるタグごとに実行します。
-
終了したら、「ODBネットワークの作成」ボタンを選択してネットワークを作成するか、「取消」ボタンを選択してODBネットワークの作成を取り消します。いずれの場合も、ODBネットワーク・リストに戻ります。ODBネットワーク作成リクエストのステータスをモニターしたり、既存のODBネットワークを管理したりできます。ステータスが「使用可能」に変わるまで、このステップには数分かかる場合があります。
-
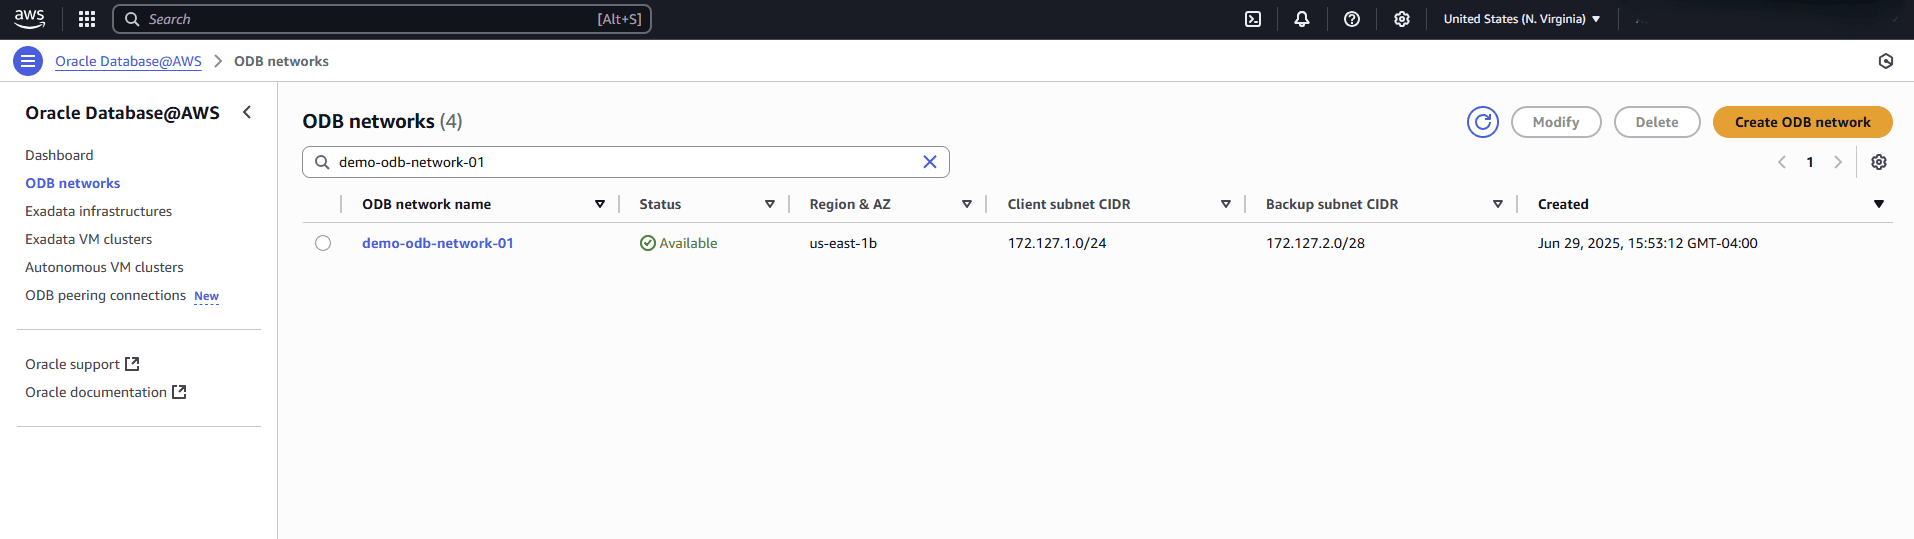
ODBネットワークが作成されると、Oracle AI Database@AWSダッシュボードのODBネットワーク・リストからODBネットワークを表示できます。
-
ODBネットワークの作成は、AWS ConsoleおよびAWS CLIを介してのみ使用できます。
現在このページのコンテンツはありません。Oracle AI Database@AWSチームは、ここにコンテンツを追加する予定であり、このプレースホルダ・テキストは、そのテキストが追加されるまで提供されます。Oracle AI Database@AWSチームは、この製品および付属のドキュメントに対する将来の新機能、拡張機能および修正に興奮しています。このページをぜひご覧ください。
ODBネットワークの作成は、AWS ConsoleおよびAWS CLIを介してのみ使用できます。
Terraform Providerのhashicorp/AWS (バージョン6.15.0以上)を使用して、AWSでODBネットワークをプロビジョニングできます。
前提条件
-
TerraformまたはOpenTofuがインストールされている
-
HashiCorp AWSプロバイダ・バージョン6.15.0以上
Terraform構成のサンプル
# Create an ODB Network resource "aws_odb_network" "this" { # Required Arguments display_name = "odb-network" availability_zone_id = "usw2-az3" client_subnet_cidr = "10.33.1.0/24" backup_subnet_cidr = "10.33.0.0/24" s3_access = "DISABLED" zero_etl_access = "DISABLED" # Optional Arguments availability_zone = "us-west-2c" region = "us-west-2" tags = { env = "demo" } }構成オプションの詳細は、aws_odb_networkを参照してください。
参照実装
統合Terraformソリューションの例を確認するには、terraform-oci-multicloud-aws GitHubリポジトリを参照してください。
-