認可プロファイルの作成
認可プロファイルは、サービス・マネージャ・レベルまたはデプロイメント・レベルで作成できます。サービス・マネージャで認可プロファイルを作成すると、複数のデプロイメントで共有できます。デプロイメント内に認可プロファイルを作成すると、そのデプロイメント内でのみ使用できます。
次のステップを使用して、デプロイメントに認可プロファイルを設定します。
-
サービス・マネージャから「サービス・マネージャ」をクリックし、「認可プロファイル」を選択して「認可プロファイル」ページを開きます。
-
特定のデプロイに認可プロファイルを追加するには、「デプロイメント」をクリックし、左側のナビゲーション・ペインからデプロイメント名を選択します。次に、「認可プロファイル」オプションを選択します。
-
「認可プロファイル」ページで、「認可プロファイル」の横にあるプラス記号(+)をクリックします。「認可プロファイル」ダイアログ・ボックスが表示されます。
-
「認可プロファイル」ダイアログ・ボックスで、外部のIdPプロバイダのいずれかを選択し、オプションを構成できます。
IDCS認可プロファイルを選択した場合は、次のイメージに示すオプションを構成する必要があります。
ノート: IDCS、IAMまたはMicrosoft Entra IDを外部IdPsとして構成するには、同様の値を指定する必要があります。
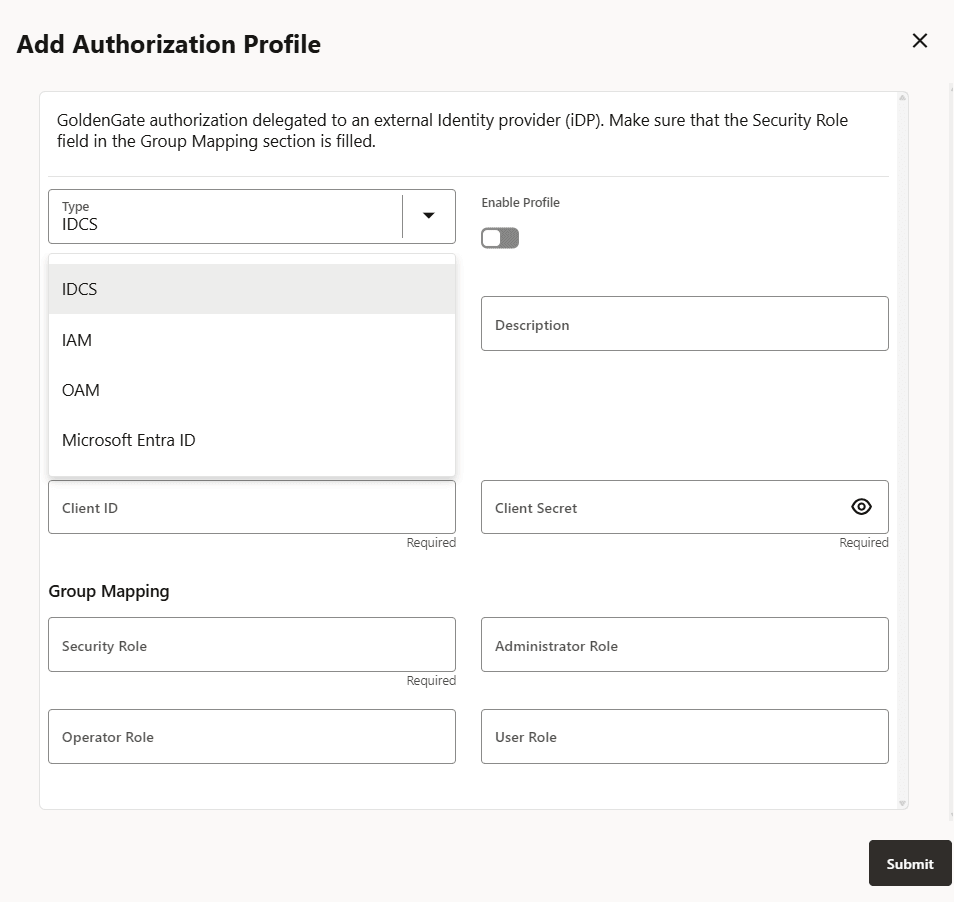
構成する必要があるオプションは、外部アイデンティティ・プロバイダで実行される構成に基づきます。この構成を起動する前に、これらの値を準備しておきます。これらの値は、Oracle GoldenGateのためのIAMの構成を参照してください。
これらの値について、次に説明します。
-
プロファイル名: 認可プロファイルの名前。
-
説明(オプション): 作成するプロファイルの簡単な要約。
-
プロファイルの有効化: デプロイメントのプロファイルをアクティブにします。
-
認可プロファイル・タイプ: IDCS
-
テナント検出URI: IDPサーバーのOpenID検出ドキュメント・エンドポイント(
/.well-known/openid-configuration))。 -
クライアントID: IDPアプリケーションのクライアントID
-
クライアント・シークレット: IDPアプリケーションのクライアント・シークレット(セキュアに格納されます)
-
「グループ・マッピング」セクションで、IDCSグループのOracle GoldenGateユーザー・ロールへのユーザー・マッピングを構成します。IDCSグループの名前とそれに対応するユーザー・ロールを入力する必要があります。これらの値では、大文字と小文字が区別されます。IDCSで、各ロールを持つグループの名前をマップするユーザー・ロール・オプションには、「セキュリティ」、「管理者」、「オペレータ」および「ユーザー」が含まれます。
-
-
外部IdPとしてOAMを選択した場合は、次のオプションが表示されます。

必要な値を把握するには、Oracle GoldenGateのOAMの構成を参照してください。
-
プロファイル名: 認可プロファイルの名前。
-
説明(オプション): 作成するプロファイルの簡単な要約。
-
プロファイルの有効化: デプロイメントのプロファイルをアクティブにします。
-
認可プロファイル・タイプ: IDCS
-
テナント検出URI: IDPサーバーのOpenID検出ドキュメント・エンドポイント(
/.well-known/openid-configuration))。 -
アイデンティティ・ドメイン: アイデンティティ・ドメインは、テナントの概念に対応します。すべてのクライアントおよびリソース・サーバーは、アイデンティティ・ドメインに作成されます。
-
クライアントID: IDPアプリケーションのクライアントID
-
クライアント・シークレット: IDPアプリケーションのクライアント・シークレット(セキュアに格納されます)
-
「グループ・マッピング」セクションで、IDCSグループのOracle GoldenGateユーザー・ロールへのユーザー・マッピングを構成します。IDCSグループの名前とそれに対応するユーザー・ロールを入力する必要があります。これらの値では、大文字と小文字が区別されます。IDCSで、各ロールを持つグループの名前をマップするユーザー・ロール・オプションには、「セキュリティ」、「管理者」、「オペレータ」および「ユーザー」が含まれます。
詳細は、アイデンティティ・ドメインの作成を参照してください。
-
-
EntraIDを選択すると、次のオプションが表示されます。
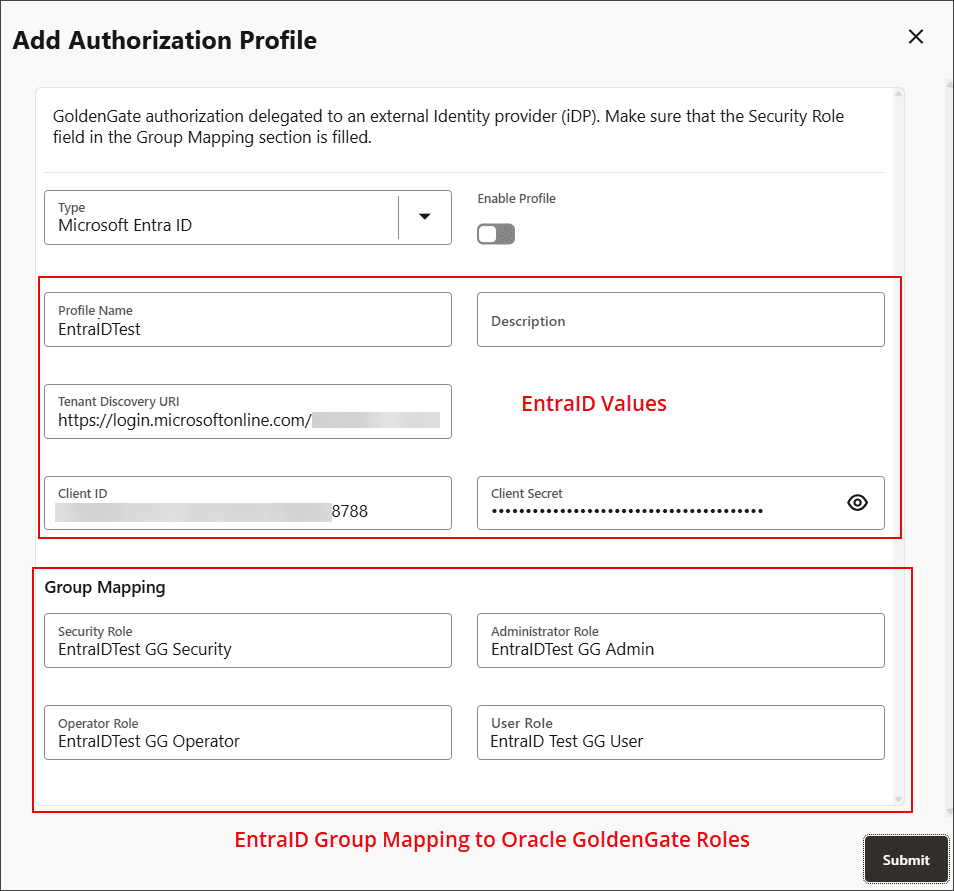
必要な値を把握するには、Oracle GoldenGate用のMicrosoft Azure EntraIDの構成を参照してください。
-
「発行」をクリックすると、認可プロファイルが作成されます。
-
プロファイルが正しく構成されていることを検証するには、「認可プロファイルのテスト」のステップを参照してください。
-
プロファイルを正常に検証した後、認可プロファイルを有効にできます。