Oracle GoldenGate認証
Oracle GoldenGateで認証されたアイデンティティの目的は、ユーザー、アプリケーションおよびOracle GoldenGate Microservicesデプロイメント間のアイデンティティ認証を確立することです。認証設計では、ユーザーおよびアプリケーションを証明書で検証するオプション、または資格証明別名(ユーザー名およびパスワードのペア)として格納されているユーザー資格証明で検証するオプションが提供されます。
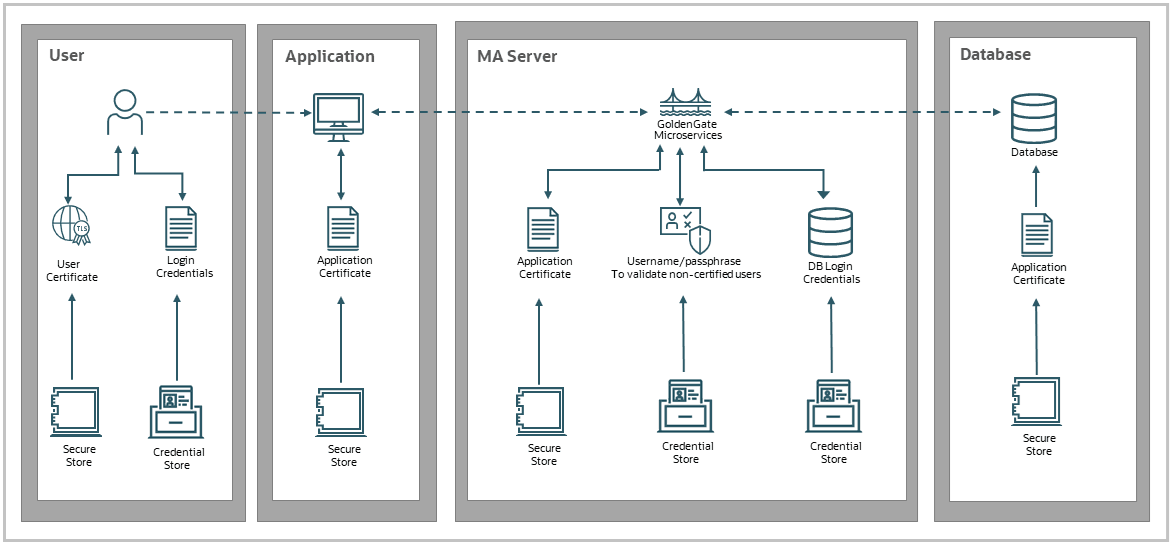
認証は、次のオプションを使用して実装および管理されます。
-
資格証明(ユーザー名、パスワード)の使用: 資格証明情報は資格証明ストアに格納され、データベース接続の設定時に
USERIDALIASを設定するために使用されます。これは、認証の最も一般的な方法です。詳細は、Authenticate Users with Credentialsを参照してください。
警告:資格証明ストアは読取り専用です。直接変更してはいけません。これには、あるデプロイメントから別のデプロイメントへの資格証明ストアのコピーが含まれます。Oracle GoldenGateアーティファクトの作成または変更には、REST API、AdminClientまたはWebUIを使用します。
-
証明書の使用: クライアントが証明書によって認証される場合、サーバーは署名CA証明書をトラスト・ストアに格納し、サーバーがクライアントのアイデンティティを検証できるようにします。これは、分散パスを使用する場合によく使用されます。
「証明書を使用したユーザーおよびデプロイメントの認証」を参照してください