証明書を使用したユーザーおよびデプロイメントの認証
証明書を持つユーザーの認証
クライアントがTCPS (セキュアTCP)データベース接続サービスを介してソース・データベースまたはターゲット・データベースに接続しようとすると、次の図に示すように、Oracle GoldenGateはTLS証明書ベースの認証を使用して接続を検証します。
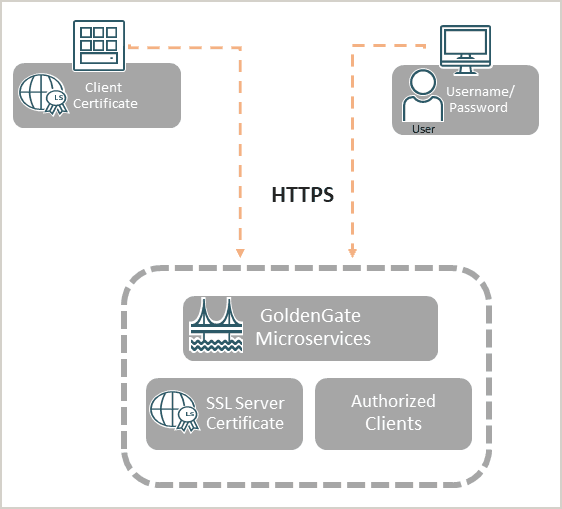
Oracle GoldenGate内のセキュアなネットワーク通信は、TLS (REST-APIコール下ではHTTPS、分散パスではWSS)を使用して実行されます。
Oracle GoldenGateは、相互TLS (mTLS)をサポートしています。クライアント/サーバーのハンドシェイク中にmTLSを認証の追加レイヤーとして使用する方法については、「TLSおよびmTLSサポートを使用したセキュアな通信」を参照してください。
自己署名クライアントおよびサーバー証明書を作成することも、認証用にCA署名サーバー側証明書をインストールすることもできます。これらの証明書は、Oracle GoldenGateサービス・マネージャから証明書の有効性、有効期限および使用状況を確認して管理できます。
サービス・マネージャWebインタフェースからの証明書の管理について学習するには、「デプロイメントの証明書の管理」を参照してください。
証明書を作成するステップは、「セキュアなデプロイメント用の証明書の作成」に関する項を参照してください。
証明書を使用したデプロイメントの認証
2つの異なるホスト・デプロイメント間で証跡データを転送するときに、Oracle GoldenGateハブまたは外部証明書でセキュア・デプロイメントの証明書を作成できます。
各システム(デプロイメント)には、ルート証明書、サーバー証明書およびクライアント証明書の独自のセットがあります。同じ組織内で証明書を生成するための最も一般的なユース・ケースは、単一の信頼できるルート証明書(rootCA)を作成することで、この証明書は同じ組織内の異なる場所で使用されます。
セキュアなデプロイメントを設定するとき、または2つの個別のOracle GoldenGate Microservices Architectureデプロイメント用の信頼できる証明書(rootCA)、サーバー認証、クライアント証明書および分散クライアント証明書を認証するときに、セキュアなOracle GoldenGate Microservices Architectureデプロイメント用の信頼できる証明書(rootCA)を作成できます。詳細は、「証明書を使用したデプロイメントの保護」を参照してください。
もう1つのユース・ケースは、信頼できるルート証明書(rootCA01、rootCA02)でさえ異なる、完全に独立した組織間でセキュアなデプロイメントを提供する必要がある場合です。このようなケースはより複雑で、「外部RootCA証明書を使用した2つのデプロイメントの接続」で説明されています。
ノート: 提供されたOpenSSLコマンドは、自己署名証明書を使用しています。このケースは、非商用証明書を使用してセキュアな環境を設定する方法を示すためにのみ使用されます。セキュアな環境では、商用プロバイダが提供する証明書を使用することをお薦めします。