セキュアなデプロイメント
RESTful APIにTLSを使用すると、APIコンシューマとAPIエンドポイント間のすべての通信がセキュアになります。
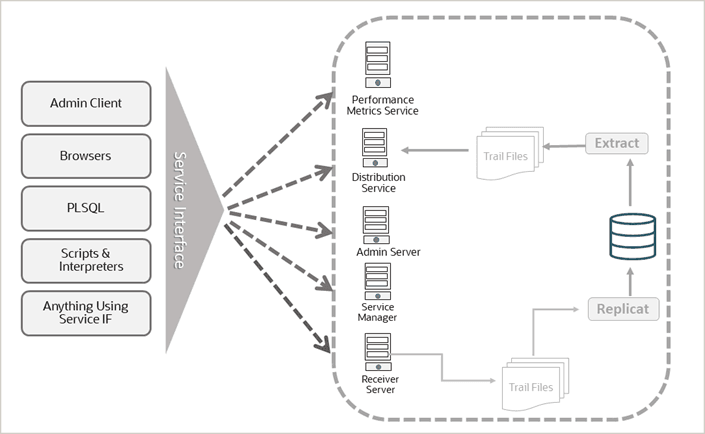
これらのインタフェースを使用して、任意のクライアント・マシンからデプロイメントにアクセスできます。Oracle GoldenGate Microservicesへのアクセスに使用できる様々なRESTfulインタフェースの詳細は、次を参照してください。
-
REST APIを参照してください。
-
デプロイメントおよびOracle GoldenGateプロセスに接続してプロセスを使用するコマンドについては、「管理クライアントについて」を参照してください。
Oracle GoldenGateデプロイメントを保護するには、次のいずれかの方法を実装します。
-
Oracle GoldenGateデプロイメントをサーバー証明書で保護します。Oracle GoldenGate Webインタフェースからサーバー、クライアントおよび信頼できるルート証明書を設定するには、デプロイメントの証明書の管理を参照してください。
REST APIサービス・エンドポイントを使用してデプロイメントの証明書を設定するには、REST APIドキュメントの証明書のRESTエンドポイントを参照してください。
-
サーバー証明書なしで、リバース・プロキシを使用してOracle GoldenGateデプロイメントを設定します。TLSは、プロキシで終了します。サーバーをロックダウンする必要があります。Nginxを使用してリバース・プロキシを構成するには、「NGINXを使用したOracle GoldenGateリバース・プロキシの構成」を参照してください。
ノート:リバース・プロキシを使用する場合、mTLSはサポートされません。