Oracle GoldenGateでのOracle Key Vault証跡ファイルの暗号化の使用
Oracle GoldenGate Microservices ArchitectureでOracle Key Vault (OKV)を使用するメリットについて学習します。Oracle GoldenGate0でOKVを構成するためのシステム要件、プロセスおよびパラメータを決定します。
次の図は、Oracle GoldenGate環境でのOracle Key Vaultの設定およびワークフローを説明しています。 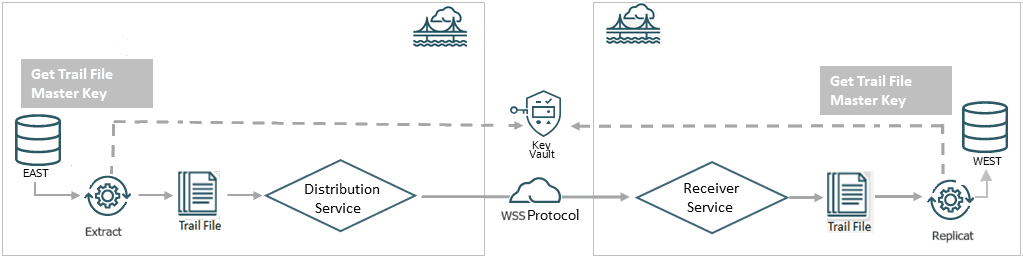
図に示すように、Oracle GoldenGateでデプロイメントの暗号化プロファイルを構成する際に、Key Vault (OKV)をKey Management Systemとして選択できます。この暗号化プロファイルは、分散パスを使用して証跡ファイルを転送し、RECVPATHプロセスを使用してもう一方の側でファイルを受信する前に、Extract、Replicatプロセスがマスター・キーを格納および適用するのに使用されます。Web Secure Socket (wss)プロトコルは、DISTPATHとRECVPATH間の接続を検証して、セキュアな通信チャネルを確立するために使用されます。
Oracle Key Vaultの機能
Oracle GoldenGate 26ai以降のリリースでは、証跡ファイル暗号化にOracle Key Vault 21.8がサポートされています。次の表に、Oracle Key Vault (OKV)の動作と機能を示します。
OKVの構成の詳細は、Oracle Key Vaultのインストールと構成を参照してください。
次のリストでは、Oracle Key Vaultの機能について説明します。
-
KMSタイプ: バージョニングのためのキー名属性とカスタム属性。
-
サポート・タグ: はい
-
キーのインポートのサポート: はい
Oracle Key Vaultを使用したGoldenGate暗号化プロファイルの構成の前提条件
Oracle GoldenGateでOKVを設定するための前提条件について学習します。
この項では、コマンドラインを使用してマスター・キーを生成するステップを実行しました。または、OKV Webインタフェースを使用して、Oracle GoldenGateのマスター・キーを作成できます。OKV Webインタフェースからマスター・キーを生成する場合は、『Oracle Key Vault管理者ガイド』のGoldenGateマスター・キーの作成に記載されているステップに従います。
次のステップは、Oracle GoldenGateインスタンスが実行されているマシンのOKV構成の場合です。
-
Oracle GoldenGateがデプロイメントと同じシステム・ユーザーとしてデプロイされるOKVサーバーから、
okvrestclipackage.zipをダウンロードします。 -
『Oracle Key Vault管理者ガイド』のRESTfulサービスの有効化に示されているステップを使用して、RESTFULサービスを有効にします。
-
OKV_HOME環境変数を設定します。OS> setenv OKV_HOME /u01/app/oracle/OKVサブディレクトリ構造には、OKV環境に必要なライブラリ、バイナリおよび構成ファイルが含まれています。OKVサーバーでの構成の詳細は、『Oracle Key Vaultインストレーションおよびアップグレード・ガイド』のOracle Key Vaultのインストールと構成を参照してください。
-
エンドポイント・ファイル(
okvclient.jar)を、Oracle GoldenGateがデプロイメントと同じシステム・ユーザーとしてデプロイされるOKVサーバーからダウンロードしてインストールします。例OS> java -jar okvclient.jar -d /u01/app/oracle/OKV -
キーを作成します。ウォレットの名前は、OKV管理者によって指定されます。次の例は、キーの作成方法を示しています。
OS> okv managed-object key create
 [--activation-date activation date]
 [--algorithm algorithm]
 [--custom-attribute custom attribute]
 [--deactivation-date deactivation date]
 [-- extractable extractable]
 [--length length]
 [--mask mask]
 [--name name]
 [--wallet wallet]

ex - okv managed-object key create --algorithm AES --length 256 --mask "ENCRYPT,DECRYPT,TRANSLATE_ENCRYPT,TRANSLATE_DECRYPT,TRANSLATE_WRAP,TRANSLATE_UNWRAP" --wallet wallet1
また、次の例に示すように、独自のキーを登録することもできます。
OKV> okv managed-object key register [--activation-date activation date] [--algorithm algorithm] [--custom-attribute custom attribute] [--deactivation-date deactivation date] [--extractable extractable] [--length length] [--mask mask] [--name name] --object object [--wallet wallet] ex - bin/okv managed-object key register --length 256 --activation-date "NOW" --object symkey.txt --algorithm AES --mask "ENCRYPT,DECRYPT,TRANSLATE_ENCRYPT,TRANSLATE_DECRYPT,TRANSLATE_WRAP,TRANSLATE_UNWRAP" --wallet wallet1 -
次の例に示すように、キーをアクティブ化します。
OS> okv managed-object object activate --uuid UUID -
Oracle GoldenGate関連のキー属性(KeyName、KeyVersion)を構成に追加します。キー名は、Oracle GoldenGate内で作成されたKMS暗号化プロファイルのマスター・キー名と一致する必要があります。キー値はマスター・キーのバージョン番号と一致する必要があります。
OS> okv managed-object custom-attribute add --custom-attribute custom attribute --uuid uuid ex - okv managed-object custom-attribute add --custom-attribute '[ { "name": "x-OGG-KeyName", "value" : "OGG_Masterkey", "type" : "text" },{ "name": "x-OGG-KeyVersion", "value" : "1", "type" : "text"} ] ' -
okvutilを使用して構成設定をリストし、エンドポイントのステータスを確認します。次に例を示します。*OS>okvutil list -v 4*このコマンドの出力には、構成設定およびエンドポイントのステータスが表示されます。
okvutil version 21.12.0.0.0
Endpoint type: Oracle AI Database
Configuration file: u01/app/oracle/OKV/conf/okvclient.ora
Server: 100.70.1.1:5696
Standby Servers:
Auto-login wallet found, no password needed
Trying to connect to 100.70.1.1:5696 ...
Connected to 100.70.1.1:5696.
Unique ID                               Type            Identifier
8BC11E57-5269-403D-9B69-A66641ADAFC7   Symmetric          Key   -
この次のステップでは、Oracle GoldenGate内のAdmin Clientから管理を実施します。
Oracle Key Vaultの異なるキー状態に対するクライアントの動作
次の表に、様々な証跡暗号化キーの状態に応じたライター(Extract)またはリーダー(Replicat)のクライアント・プロセスの相対的な動作を示します。
マスター・キーが抽出可能でない場合は、OKV暗号化操作でリモート暗号化が使用されていることを意味します。つまり、マスター・キーをOKVから持ち出したり、取り出すことはできません。証跡ファイルごとに1回、Oracle GoldenGateで暗号化および復号化するためのコマンドが、OKV内で実行されます。
キーの状態は次のいずれかになります。
| キー状態 | 証跡ライター(暗号化) | 証跡リーダー(復号化) |
|---|---|---|
| アクティブ | 証跡ライターは、暗号化のためにActive状態の最大のバージョン番号を選択する。 | 証跡リーダーは、このキーとバージョン番号を証跡の復号化に使用します。 |
| 事前アクティブ | 証跡ライターは、このような状態のキーとバージョン番号を無視して考慮に入れません。 | 該当なし |
| 非アクティブ化済 | なし | 証跡ファイル・リーダーは、キーとバージョン番号が非アクティブまたは危殆化された場合、証跡を取得および復号化します。 |
| 危殆化 | なし | 証跡ファイル・リーダーは、キーとバージョン番号が非アクティブまたは危殆化された場合、証跡を取得および復号化します。 |
| 破棄済 | なし | 証跡ファイル・リーダーは、復号化に必要なキーとバージョン番号が破棄または破棄- 妥協状態にある場合は、エラーを生成して異常終了します。 |
| 破棄-危殆化 | なし | 証跡ファイル・リーダーは、復号化に必要なキーとバージョン番号が破棄中状態または破棄-Compromised状態にある場合は、エラーを生成して異常終了します。 |
OKV暗号化プロファイルの適用
Oracle GoldenGate Administration Serviceには、ExtractおよびReplicatプロセスの暗号化プロファイルを設定するオプションが用意されています。
次のステップを使用して、Oracle Key Vault (OKV)を使用して暗号化プロファイルを作成します。
-
OKVを設定する前に、クライアント・インストールを実行する必要があります。Oracle Key Vault管理者ガイドのステップ1: Oracle Key Vaultサーバー環境の構成を参照してください。
-
管理サービスの左側のナビゲーション・ペインで、「暗号化」をクリックします。「暗号化プロファイル」ページが表示されません。
-
OKVの横にあるプラス記号+をクリックし、OKV構成について次の詳細を指定します。
オプション 摘要 プロファイル名 暗号化プロファイルの名前。 摘要 暗号化プロファイルを記述します。 デフォルト・プロファイル このプロファイルをデフォルトにする場合は、このオプションを有効にします。 暗号化プロファイル・タイプ 「Oracle Key Vault (OKV)」を選択します。 KMSライブラリ・パス Oracle Key Vaultをインストールするディレクトリの場所を指定します。Webインタフェースでは、これはKMSライブラリ・パスと呼ばれますが、Admin Clientでは、これはOracle Key Vaultパスです。 Oracle Key Vaultのバージョン マスターキー名 マスター・キーの名前を指定します 存続時間 Time to live: ExtractによってOracle Key Vaultから取得されたキーの存続期間(TTL)。次回の証跡の暗号化時に、ExtractはTTLが期限切れかどうかを確認します。キーが期限切れの場合、マスター・キーの最新バージョンが取得されます。デフォルトは24時間です。
参照用の次のチュートリアルも参照してください: Oracle Key Vaultを使用したOracle GoldenGate Microservicesでの暗号化の管理