Oracle GoldenGate 인증
Oracle GoldenGate의 인증된 ID의 목표는 사용자, 애플리케이션 및 Oracle GoldenGate Microservices 배치 간에 ID 인증을 설정하는 것입니다. 인증 설계는 인증서 또는 사용자 자격 증명이 인증서 별칭(사용자 이름 및 암호 쌍)으로 저장된 사용자 및 응용 프로그램을 검증하는 옵션을 제공합니다.
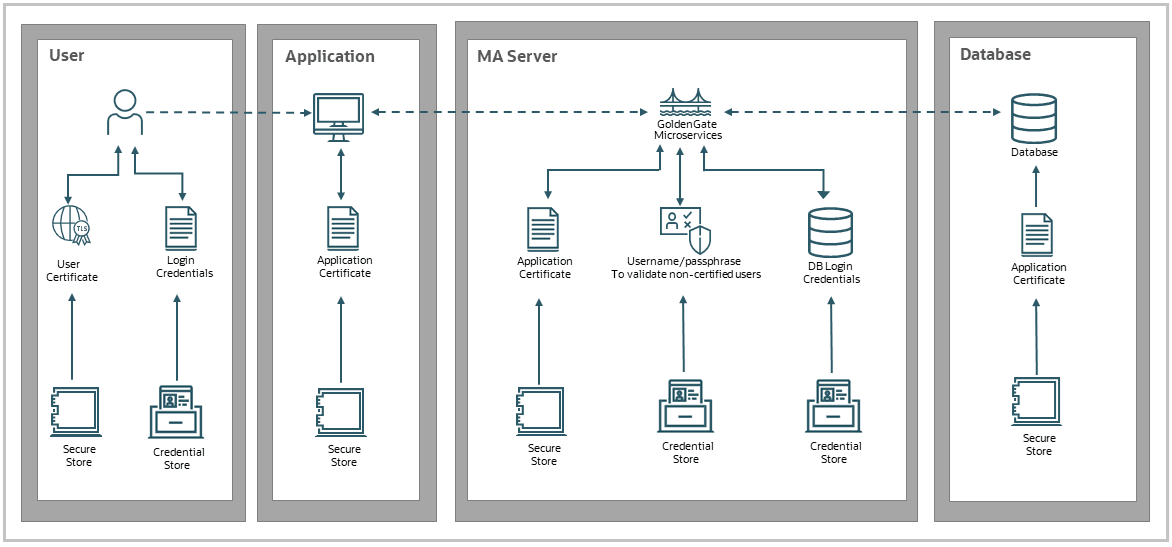
인증은 다음 옵션을 사용하여 구현 및 관리됩니다.
-
인증서 사용(사용자 이름, 비밀번호): 인증서 정보는 데이터베이스 접속을 설정하는 동안
USERIDALIAS를 설정하는 데 사용되는 인증서 저장소에 저장됩니다. 가장 일반적인 인증 방식입니다.자세한 내용은 인증서를 사용하여 사용자 인증을 참조하십시오.
경고: 인증서 저장소는 읽기 전용입니다. 직접 수정하려고 해서는 안 됩니다. 여기에는 한 배포에서 다른 배포로 인증서 저장소 복사가 포함됩니다. Oracle GoldenGate 아티팩트의 생성 또는 수정에 REST API, AdminClient 또는 WebUI를 사용합니다.
-
인증서 사용: 클라이언트가 인증서로 인증되는 경우 서버가 클라이언트 ID를 검증할 수 있도록 서버가 서명 CA 인증서를 보안 저장소에 저장합니다. 배포 경로를 사용할 때 일반적으로 사용됩니다.
인증서를 사용하여 사용자 및 배치 인증을 참조하십시오.