인증서로 유저 및 배치 인증
증명서가 있는 사용자 인증
클라이언트가 TCPS(보안 TCP) 데이터베이스 연결 서비스를 통해 소스 또는 대상 데이터베이스에 연결하려고 시도하는 경우 Oracle GoldenGate는 다음 다이어그램에 표시된 것처럼 TLS 인증서 기반 인증을 사용하여 연결을 확인합니다.
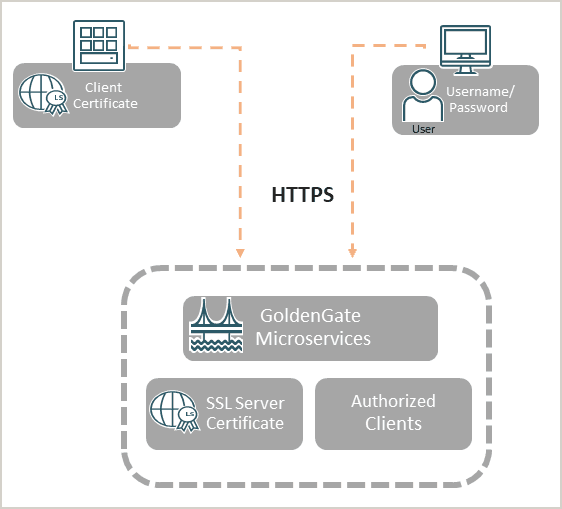
Oracle GoldenGate 내의 보안 네트워크 통신은 TLS(REST-API 호출 아래의 HTTPS 및 배포 경로의 WSS)를 통해 수행됩니다.
Oracle GoldenGate는 mTLS(상호 TLS)를 지원합니다. mTLS를 클라이언트-서버 핸드셰이크 중 추가 인증 계층으로 사용할 수 있는 방법에 대한 자세한 내용은 Secure Communication Using TLS and mTLS Support을 참조하십시오.
자체 서명된 클라이언트 및 서버 인증서를 만들거나 인증을 위해 CA 서명된 서버측 인증서를 설치할 수 있습니다. 이러한 인증서는 Oracle GoldenGate Service Manager에서 인증서 유효성, 만료 및 사용을 확인하기 위해 관리할 수 있습니다.
Service Manager 웹 인터페이스에서 인증서 관리에 대한 자세한 내용은 Manage Certificates for Deployments를 참조하십시오.
인증서 생성 단계는 Create Certificates for Secure Deployments를 참조하십시오.
인증서로 배치 인증
두 개의 서로 다른 호스트 배치 간에 추적 데이터를 전송할 때 Oracle GoldenGate 허브 또는 외부 인증서에서 보안 배치에 대한 인증서를 생성할 수 있습니다.
각 시스템(배포)에는 고유한 루트, 서버 및 클라이언트 인증서 세트가 있습니다. 동일한 조직 내에서 인증서를 생성하기 위한 가장 일반적인 사용 사례는 동일한 조직 내에서 다른 위치에서 사용되는 단일 신뢰할 수 있는 루트 인증서(rootCA)를 만드는 것입니다.
보안 배치를 설정하거나 두 개의 개별 배치 간에 연결을 인증할 때 보안 Oracle GoldenGate Microservices Architecture 배치를 위해 신뢰할 수 있는 인증서(rootCA), 서버 인증서, 클라이언트 인증서 및 배포 클라이언트 인증서를 생성할 수 있습니다. 자세한 내용은 인증서를 사용하여 배치 보안을 참조하십시오.
다른 사용 사례는 신뢰할 수 있는 루트 인증서(rootCA01, rootCA02)도 서로 다른 완전 독립된 조직 간에 보안 배치를 제공해야 하는 경우입니다. 이러한 경우는 더 복잡하며 Connecting Two Deployments Using External RootCA Certificate에 설명되어 있습니다.
주: 제공된 OpenSSL 명령은 자체 서명된 인증서를 사용합니다. 이 사례는 비상업적 인증서로 보안 환경을 설정하는 방법을 보여주기 위해서만 사용됩니다. 보안 환경의 경우 상업용 공급자가 제공하는 인증서를 사용하는 것이 좋습니다.