Oracle GoldenGate에서 Oracle Key Vault Trail 파일 암호화 사용
OKV(Oracle Key Vault)를 Oracle GoldenGate Microservices Architecture와 함께 사용할 때의 이점에 대해 알아봅니다. Oracle GoldenGate로 OKV를 구성하기 위해 Oracle GoldenGate에서 사용할 수 있는 시스템 요구사항, 프로세스 및 매개변수를 확인합니다.
다음 다이어그램은 Oracle GoldenGate 환경에서 Oracle Key Vault 설정 및 워크플로우에 대해 설명합니다. 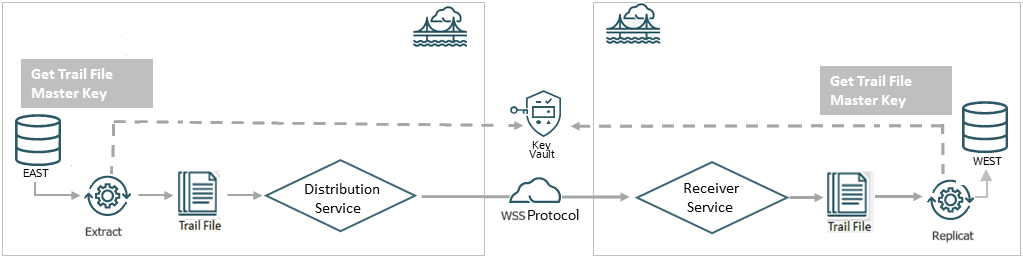
다이어그램에 표시된 것과 같이, Oracle GoldenGate에서 배치에 대한 암호화 프로파일을 구성하는 동안 OKV(키 저장소)를 키 관리 시스템으로 선택할 수 있습니다. 이 암호화 프로파일은 Extract, Replicat 프로세스에서 배포 경로를 사용하여 추적 파일을 전송하고 RECVPATH 프로세스를 통해 다른 쪽 끝의 파일을 수신하기 전에 마스터 키를 저장 및 적용하는 데 사용됩니다. 웹 보안 소켓(wss) 프로토콜은 DISTPATH와 RECVPATH 간의 연결을 검증하여 보안 통신 채널을 eatablish하는 데 사용됩니다.
Oracle Key Vault 기능
Oracle GoldenGate 26ai 및 이후 릴리스는 트레일 파일 암호화에 대해 Oracle Key Vault 21.8을 지원합니다. 다음 표에서는 OKV(Oracle Key Vault)의 동작 및 기능을 제공합니다.
OKV 구성에 대한 자세한 내용은 Oracle Key Vault 설치 및 구성을 참조하십시오.
다음 목록에서는 Oracle Key Vault 기능에 대해 설명합니다.
-
KMS 유형: 버전 지정을 위한 키 이름 및 사용자 정의 속성입니다.
-
지원 태그: 예
-
키 가져오기 지원: 예
Oracle Key Vault를 사용하여 GoldenGate 암호화 프로파일 구성을 위한 필요 조건
Oracle GoldenGate를 사용하여 OKV를 설정하기 위한 필수 조건을 알아봅니다.
이 절에서는 명령줄을 사용하여 마스터 키를 생성하는 단계가 수행되었습니다. 또는 OKV 웹 인터페이스를 사용하여 Oracle GoldenGate에 대한 마스터 키를 생성할 수 있습니다. OKV 웹 인터페이스에서 마스터 키를 생성하려면 Oracle Key Vault Administrator's Guide의 Create GoldenGate Master Key에 제공된 단계를 따릅니다.
다음 단계는 Oracle GoldenGate 인스턴스가 실행 중인 시스템의 OKV 구성에서 수행됩니다.
-
Oracle GoldenGate가 배치와 동일한 시스템 사용자로 배치되는 OKV 서버에서
okvrestclipackage.zip를 다운로드합니다. -
Oracle Key Vault Administrator's Guide의 Enabling RESTful Services에 제공된 단계를 사용하여 RESTFUL 서비스를 사용으로 설정합니다.
-
OKV_HOME환경 변수를 설정합니다.OS> setenv OKV_HOME /u01/app/oracle/OKV하위 디렉토리 구조에는 OKV 환경에 필요한 라이브러리, 바이너리 및 구성 파일이 포함되어 있습니다. OKV 서버 내 구성에 대한 자세한 내용은 Oracle Key Vault Installation and Upgrade Guide의 Oracle Key Vault Installation and Configuration을 참조하십시오.
-
Oracle GoldenGate가 배치와 동일한 시스템 사용자로 배치되는 OKV 서버에서 끝점 파일
okvclient.jar를 다운로드하고 설치합니다. 예를 들면 다음과 같습니다.OS> java -jar okvclient.jar -d /u01/app/oracle/OKV -
키를 만듭니다. 전자 지갑 이름은 OKV 관리자가 제공합니다. 다음 예에서는 키가 만들어지는 방법을 보여줍니다.
OS> okv managed-object key create
 [--activation-date activation date]
 [--algorithm algorithm]
 [--custom-attribute custom attribute]
 [--deactivation-date deactivation date]
 [-- extractable extractable]
 [--length length]
 [--mask mask]
 [--name name]
 [--wallet wallet]

ex - okv managed-object key create --algorithm AES --length 256 --mask "ENCRYPT,DECRYPT,TRANSLATE_ENCRYPT,TRANSLATE_DECRYPT,TRANSLATE_WRAP,TRANSLATE_UNWRAP" --wallet wallet1
또는 다음 예에 표시된 대로 고유 키를 등록할 수 있습니다.
OKV> okv managed-object key register [--activation-date activation date] [--algorithm algorithm] [--custom-attribute custom attribute] [--deactivation-date deactivation date] [--extractable extractable] [--length length] [--mask mask] [--name name] --object object [--wallet wallet] ex - bin/okv managed-object key register --length 256 --activation-date "NOW" --object symkey.txt --algorithm AES --mask "ENCRYPT,DECRYPT,TRANSLATE_ENCRYPT,TRANSLATE_DECRYPT,TRANSLATE_WRAP,TRANSLATE_UNWRAP" --wallet wallet1 -
다음 예와 같이 키를 활성화합니다.
OS> okv managed-object object activate --uuid UUID -
Oracle GoldenGate 관련 키 속성(KeyName, KeyVersion)을 구성에 추가합니다. 키 이름은 Oracle GoldenGate 내에서 생성된 KMS 암호화 프로파일의 마스터 키 이름과 일치해야 합니다. 키 값은 마스터 키의 버전 번호와 일치해야 합니다.
OS> okv managed-object custom-attribute add --custom-attribute custom attribute --uuid uuid ex - okv managed-object custom-attribute add --custom-attribute '[ { "name": "x-OGG-KeyName", "value" : "OGG_Masterkey", "type" : "text" },{ "name": "x-OGG-KeyVersion", "value" : "1", "type" : "text"} ] ' -
okvutil를 사용하여 구성 설정을 나열하고 끝점 상태를 확인합니다. 다음 예에 표시된 것과 같습니다.*OS>okvutil list -v 4*이 명령의 출력은 구성 설정 및 끝점 상태를 보여줍니다.
okvutil version 21.12.0.0.0
Endpoint type: Oracle AI Database
Configuration file: u01/app/oracle/OKV/conf/okvclient.ora
Server: 100.70.1.1:5696
Standby Servers:
Auto-login wallet found, no password needed
Trying to connect to 100.70.1.1:5696 ...
Connected to 100.70.1.1:5696.
Unique ID                               Type            Identifier
8BC11E57-5269-403D-9B69-A66641ADAFC7   Symmetric          Key   -
다음 단계는 Oracle GoldenGate 내에서 관리되며 관리 클라이언트의 구현으로 표시됩니다.
Oracle Key Vault의 서로 다른 키 상태에 대한 클라이언트 동작
다음 표에서는 여러 추적 암호화 키 상태에 따라 작성기(추출) 또는 읽기 장치(복제) 클라이언트 프로세스의 상대적 동작에 대해 설명합니다.
마스터 키를 추출할 수 없는 경우 OKV 암호화 작업이 원격 암호화를 사용 중임을 의미합니다. 즉, 마스터 키를 종료하거나 OKV에서 검색할 수 없습니다. 추적 파일당 한 번씩 Oracle GoldenGate에서 암호화 및 암호 해독하는 명령은 OKV 내에서 수행됩니다.
키는 다음 상태일 수 있습니다.
| 키 상태 | 트레일 라이터 (암호화) | 추적 판독기(해독) |
|---|---|---|
| 활성 | 추적 작성기는 암호화를 위해 활성 상태의 가장 높은 버전 번호를 선택합니다. | 추적 판독기는 이 키 및 버전 번호를 사용하여 추적을 해독할 수 있습니다. |
| 사전 활성 | 추적 작성기는 이러한 상태의 키 버전 번호를 무시하고 고려하지 않습니다. | 해당 사항 없음 |
| 비활성화됨 | 없음 | 추적 파일 판독기는 키 및 버전 번호가 비활성화되거나 손상된 경우 추적을 검색하고 해독합니다. |
| 손상됨 | 없음 | 추적 파일 판독기는 키 및 버전 번호가 비활성화되거나 손상된 경우 추적을 검색하고 해독합니다. |
| 삭제됨 | 비 | 트레일 파일 판독기는 해독에 필요한 키 및 버전 번호가 삭제됨 또는 삭제됨 상태인 경우 오류를 생성하고 비정상 종료합니다. |
| 삭제됨-손상됨 | 없음 | 트레일 파일 판독기는 해독에 필요한 키 및 버전 번호가 삭제됨 또는 삭제됨 상태인 경우 오류를 발생시키고 비정상 종료합니다. |
OKV 암호화 프로파일 적용
Oracle GoldenGate 관리 서비스는 Extract 및 Replicat 프로세스에 대한 암호화 프로파일을 설정하는 옵션을 제공합니다.
OKV(Oracle Key Vault)를 사용하여 암호화 프로파일을 생성하려면 다음 단계를 따르십시오.
-
OKV를 설정하기 전에 클라이언트 설치를 수행해야 합니다. Oracle Key Vault 관리자 설명서의 단계 1: Oracle Key Vault 서버 환경 구성을 참조하십시오.
-
관리 서비스 왼쪽 탐색 창에서 암호화를 누릅니다. [암호화 프로파일] 페이지가 표시됩니다.
-
OKV 옆에 있는 더하기 기호 +를 누르고 OKV 구성에 대해 다음 세부정보를 지정합니다.
옵션 설명 프로파일 이름 암호화 프로파일의 이름 설명 암호화 프로파일을 설명합니다. 기본 프로파일 이 프로파일을 기본값으로 설정하려면 이 옵션을 사용으로 설정합니다. 암호화 프로파일 유형 OKV(Oracle Key Vault)를 선택합니다. KMS 라이브러리 경로 Oracle Key Vault가 설치된 디렉토리 위치를 지정합니다. 웹 인터페이스에서는 이를 KMS 라이브러리 경로라고 하지만 관리 클라이언트에서는 Oracle Key Vault 경로입니다. Oracle Key Vault 버전 마스터 키 이름 마스터 키의 이름을 지정합니다. 보관 시간 Extract from Oracle Key Vault에서 검색한 키에 대한 TTL(활성 시간)입니다. 다음 추적을 암호화할 때 Extract는 TTL이 만료되었는지 여부를 확인합니다. 키가 만료된 경우 마스터 키의 최신 버전을 검색합니다. 기본값은 24시간입니다.
참조용 자습서 Manage Encryption in Oracle GoldenGate Microservices with Oracle Key Vault도 참조하십시오.