Criar um Perfil de Autorização
O Perfil de Autorização pode ser criado no nível do Gerente de Serviço ou no nível de implantação. Se você criar um Perfil de Autorização no Gerenciador de Serviços, ele poderá ser compartilhado por várias implantações. Se você criar um Perfil de Autorização em uma implantação, ele só estará disponível para uso nessa implantação.
Use as seguintes etapas para configurar um perfil de autorização para uma implantação:
-
No Gerenciador de Serviços, clique em Gerenciador de Serviços e selecione Perfil de Autorização para abrir a página Perfis de Autorização.
-
Para adicionar um Perfil de Autorização para uma implantação específica, clique em Implantação e selecione o nome da implantação no painel de navegação esquerdo. Depois, selecione a opção Perfil de Autorização.
-
Na página Perfis de Autorização, clique no sinal de mais (+) ao lado de Perfis de Autorização. A caixa de diálogo Perfis de autorização é exibida.
-
Na caixa de diálogo Perfil de autorização, você pode selecionar um dos provedores externos IdP e configurar as opções.
Se você selecionar o perfil de autorização do IDCS, será necessário configurar as opções mostradas na seguinte imagem:
Observação: A configuração do IDCS, do IAM ou do ID do Microsoft Entra como IdPs externo requer a especificação de valores semelhantes.
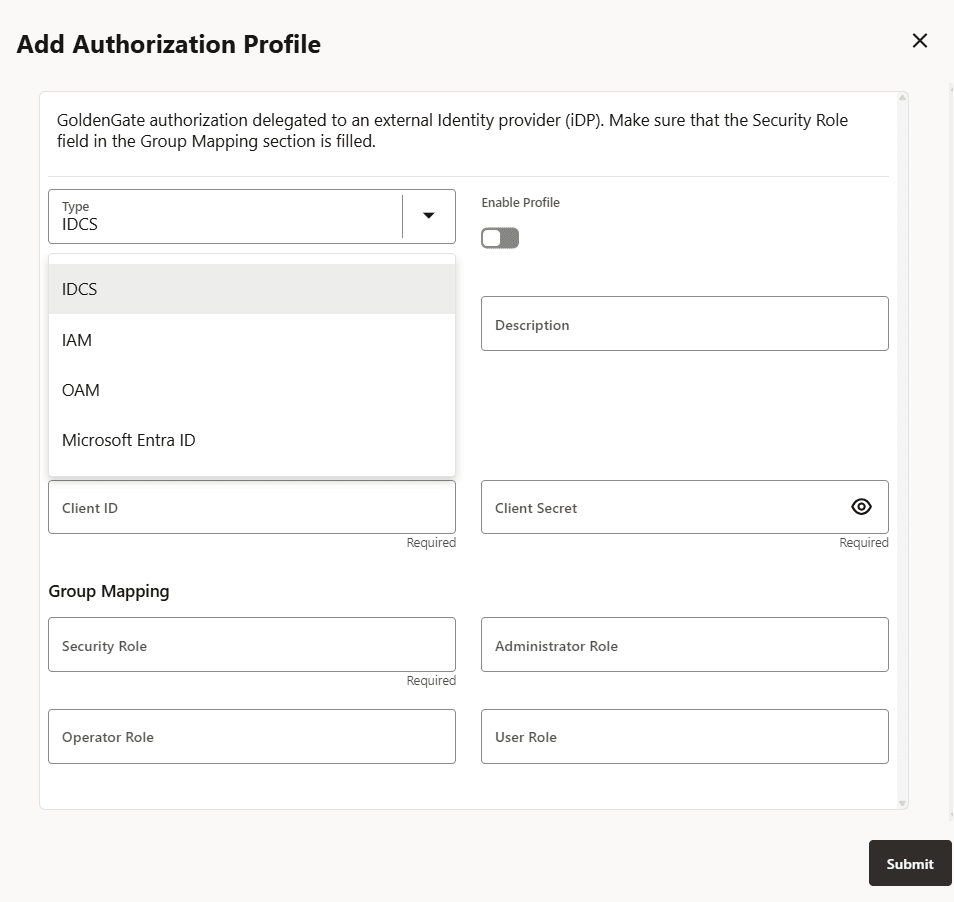
As opções que precisam ser configuradas se baseiam nas configurações feitas no provedor de identidades externo. Mantenha esses valores prontos antes de abrir essa configuração. Consulte esses valores em Configurar o Serviço IAM para o Oracle GoldenGate.
Esses valores são descritos da seguinte forma:
-
Nome do perfil: Nome do perfil da autorização.
-
Descrição (opcional): breve resumo do perfil que está sendo criado.
-
Ativar Perfil: Ativa o perfil para a implantação.
-
Tipo de Perfil de Autorização: IDCS
-
URI de Descoberta de Tenant: ponto final dos Documentos de Descoberta OpenID do servidor IDP (
/.well-known/openid-configuration)). -
ID do Cliente: ID do cliente do aplicativo IDP
-
Segredo do Cliente: Segredo do cliente do aplicativo IDP (armazenado com segurança)
-
Na seção Mapeamento de Grupo, o mapeamento de usuários para grupos do IDCS para atribuições de usuário do Oracle GoldenGate é configurado. É necessário informar o nome do grupo IDCS com a atribuição de usuário correspondente. Estes valores diferenciam maiúsculas e minúsculas. As opções de atribuição de usuário que mapeiam o nome de um grupo com a respectiva atribuição no IDCS incluem Segurança, Administrador, Operador e Usuário.
-
-
Se você selecionar OAM como o IdP externo, as seguintes opções serão exibidas:
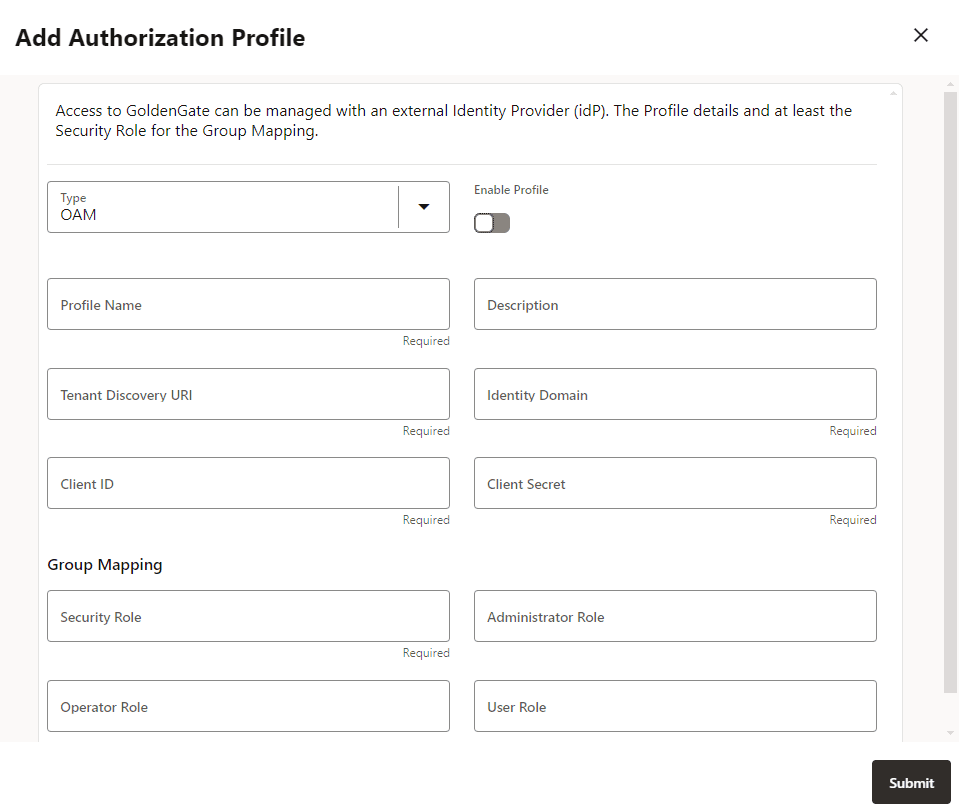
Para saber os valores necessários, consulte Configurar o OAM para o Oracle GoldenGate.
-
Nome do Perfil: Nome do perfil da autorização.
-
Descrição (opcional): breve resumo do perfil que está sendo criado.
-
Ativar Perfil: Ativa o perfil para a implantação.
-
Tipo de Perfil de Autorização: IDCS
-
URI de Descoberta de Tenant: ponto final dos Documentos de Descoberta OpenID do servidor IDP (
/.well-known/openid-configuration)). -
Domínio de Identidades: Um Domínio de Identidades corresponde à noção de um tenant. Todos os clientes e servidores de recursos são criados em um Domínio de Identidades.
-
ID do Cliente: ID do cliente do aplicativo IDP
-
Segredo do Cliente: Segredo do cliente do aplicativo IDP (armazenado com segurança)
-
Na seção Mapeamento de Grupo, o mapeamento de usuários para grupos do IDCS para atribuições de usuário do Oracle GoldenGate é configurado. É necessário informar o nome do grupo IDCS com a atribuição de usuário correspondente. Estes valores diferenciam maiúsculas de minúsculas. As opções de atribuição de usuário que mapeiam o nome de um grupo com a respectiva atribuição no IDCS incluem Segurança, Administrador, Operador e Usuário.
Para obter mais informações, consulte Criando um Domínio de Identidades.
-
-
Se você selecionar EntraID, as seguintes opções serão exibidas:
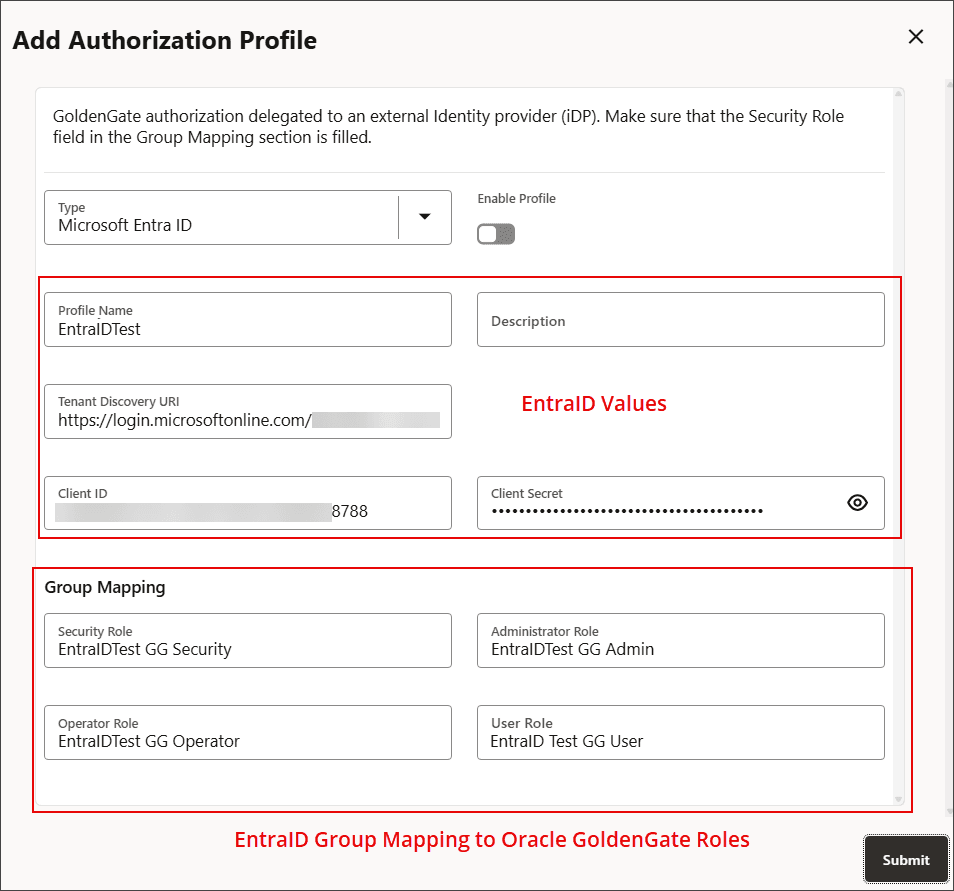
Para saber os valores necessários, consulte Configurar o Microsoft Azure EntraID para o Oracle GoldenGate.
-
Clique em Submeter para criar um perfil de autorização.
-
Consulte as etapas em Testar o perfil de autorização para validar se o perfil está configurado corretamente.
-
Depois de validar o perfil com êxito, você poderá ativar o perfil de autorização.