Autenticação do Oracle GoldenGate
O objetivo de uma identidade autenticada no Oracle GoldenGate é estabelecer autenticação de identidade entre usuários, aplicativos e implantações do Oracle GoldenGate Microservices. O design de autenticação oferece a opção de validar usuários e aplicativos com certificados ou credenciais de usuário armazenadas como aliases de credenciais (par de nome de usuário e senha).
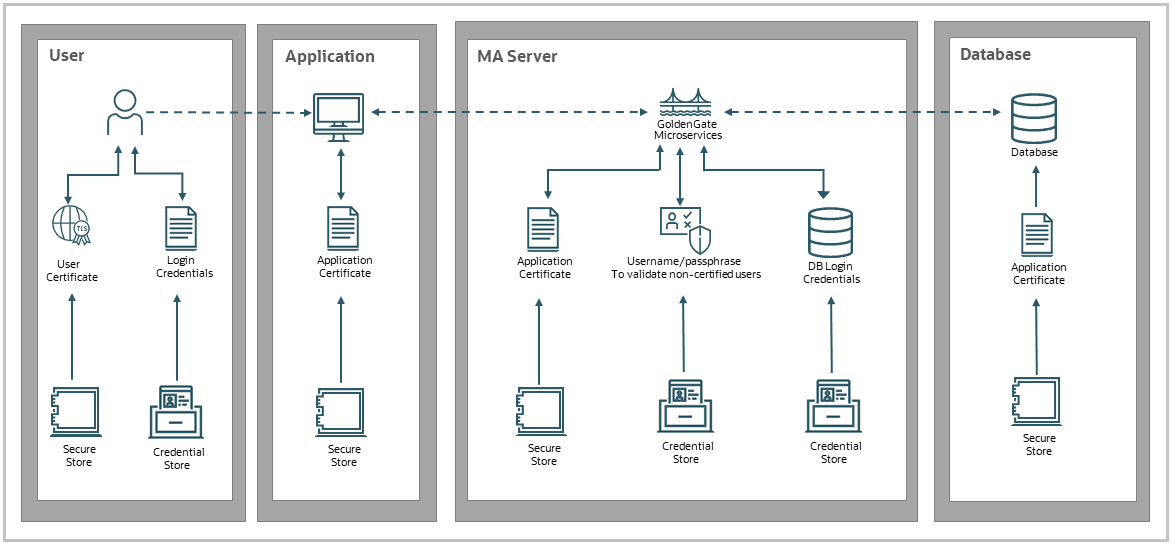
A autenticação é implementada e gerenciada usando as seguintes opções:
-
Usando credenciais (nome de usuário, senhas): As informações de credenciais são armazenadas em um armazenamento de credenciais, que é usado para configurar
USERIDALIASao configurar conexões de banco de dados. Este é o método mais comum para autenticação.Consulte Autenticar Usuários com Credenciais para obter detalhes.
ADVERTÊNCIA: O armazenamento de credenciais é somente leitura. Nunca tente modificá-lo diretamente. Isso inclui copiar um armazenamento de credenciais de uma implantação para outra. Use a API REST, a AdminClient ou a WebUI para criar ou modificar artefatos do Oracle GoldenGate.
-
Usando Certificados: Se um cliente for autenticado por um certificado, o servidor armazenará o certificado da CA de assinatura em um armazenamento confiável para que o servidor possa validar a identidade do cliente. Isso é comumente usado ao usar Caminhos de distribuição.
Consulte Autenticar Usuários e Implantações Usando Certificados