Autenticar Usuários e Implantações com Certificados
Autenticar Usuários com Certificados
Quando um cliente tenta se conectar a um banco de dados de origem ou de destino por meio de um serviço de conexão de banco de dados TCPS (TCP Seguro), o Oracle GoldenGate usa autenticação baseada em certificado TLS para verificar a conexão, conforme mostrado no diagrama a seguir.
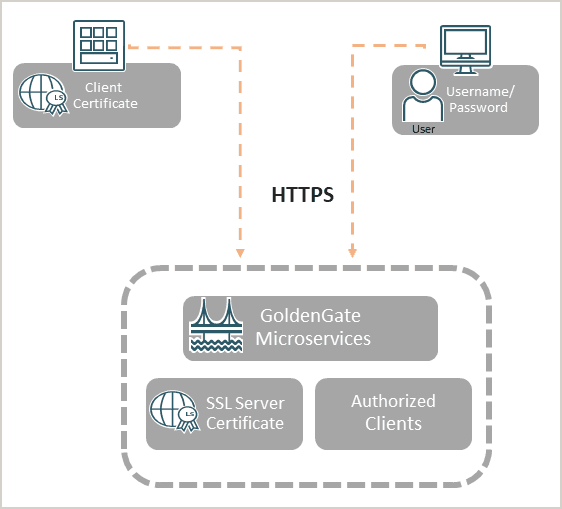
Observe que a comunicação de rede segura no Oracle GoldenGate é feita com TLS (HTTPS embaixo de chamadas de API REST e WSS para o Caminho de Distribuição).
O Oracle GoldenGate suporta mTLS (TLS mútuo). Consulte o Secure Communication Using TLS and mTLS Support para saber mais sobre como o mTLS pode ser usado como uma camada adicional de autenticação durante o handshake cliente-servidor.
É possível criar certificados de cliente e servidor autoassinados ou instalar certificados de servidor assinados pela CA para autenticação. Esses certificados podem ser gerenciados para verificar a validade, a expiração e o uso do certificado pelo Oracle GoldenGate Service Manager.
Para saber mais sobre como gerenciar certificados na interface web do Service Manager, consulte Gerenciar Certificados para Implantações.
Para ver as etapas de criação de certificados, consulte Criar Certificados para Implantações Seguras.
Autenticar Implantações com Certificados
Você pode criar certificados para uma implantação segura em um hub ou certificado externo do Oracle GoldenGate ao transportar dados de trilha entre duas implantações de host diferentes.
Cada sistema (implantação) tem seu próprio conjunto de certificados raiz, servidor e cliente. O caso de uso mais comum para gerar certificados dentro da mesma organização é criar um único certificado raiz confiável (rootCA), que é usado em diferentes locais, mas dentro da mesma organização.
Você pode criar certificados confiáveis (rootCA), certificados de servidor, certificados de cliente e certificado de cliente de distribuição para implantações seguras da Arquitetura de Microsserviços do Oracle GoldenGate, ao configurar uma implantação segura ou autenticar conexões entre duas implantações separadas. Consulte Proteger Implantações Usando Certificados para obter detalhes.
O outro caso de uso é quando uma implantação segura deve ser fornecida entre organizações totalmente independentes nas quais até mesmo os certificados raiz confiáveis (rootCA01, rootCA02) são diferentes. Esse caso é mais complexo e está descrito em Conectando Duas Implantações Usando o Certificado RootCA Externo.
Observação: os comandos OpenSSL fornecidos estão usando um certificado autoassinado. Este caso é usado apenas para demonstrar como configurar um ambiente seguro com certificados não comerciais. Para ambientes seguros, é recomendável usar certificados fornecidos por provedores comerciais.