Implantações Seguras
O uso de TLS para APIs RESTful garante que toda a comunicação entre os consumidores da API e os pontos finais da API seja segura.
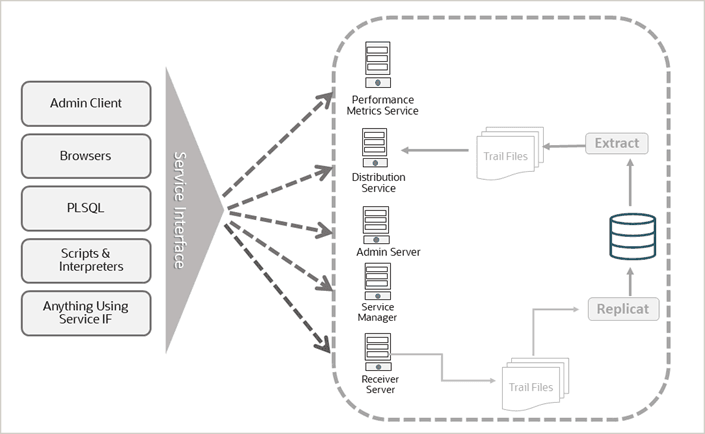
Você pode acessar uma implantação de qualquer máquina cliente usando essas interfaces. Para saber mais sobre essas diferentes interfaces RESTful disponíveis para acessar o Oracle GoldenGate Microservices:
-
Consulte API REST.
-
Consulte Sobre o Admin Client para obter comandos para estabelecer conexão e usar a implantação e os processos do Oracle GoldenGate.
Para proteger uma implantação do Oracle GoldenGate, você pode implementar uma das seguintes técnicas:
-
Proteja uma implantação do Oracle GoldeGate com Certificados de Servidor. Para configurar certificados raiz confiáveis, de servidor e de cliente na interface Web do Oracle GoldenGate, consulte Gerenciar Certificados para Implantações.
Para usar pontos finais do serviço de API REST para configurar certificados para uma implantação, consulte Pontos Finais REST de Certificados na documentação da API REST.
-
Configure uma implantação do Oracle GoldenGate sem um Certificado do Servidor, mas usando um proxy reverso. TLS é encerrado no proxy. O servidor deve estar bloqueado. Para configurar o proxy reverso usando o Nginx, consulte Configurar o Proxy Reverso do Oracle GoldenGate com NGINX.
Observação: o mTLS não é suportado quando um Proxy Reverso é usado.