创建授权配置文件
可以在服务管理器级别或部署级别创建授权概要文件。如果在服务管理器中创建授权概要文件,则可以由多个部署共享。如果在部署中创建授权概要信息,则该概要信息仅可用于该部署。
使用以下步骤为部署设置授权概要文件:
-
从“服务管理器”中,单击服务管理器,然后选择“授权配置文件”以打开“授权配置文件”页。
-
要为特定部署添加授权概要文件,请单击部署,然后从左侧导航窗格中选择部署名称。然后选择 Authorization Profile(授权配置文件)选项。
-
在“授权配置文件”页上,单击授权配置文件旁边的加号 (+)。此时将显示 "Authorization Profiles"(授权配置文件)对话框。
-
在 "Authorization Profile"(授权配置文件)对话框中,可以从外部 IdP 提供程序之一中进行选择并配置选项。
如果选择 IDCS 授权配置文件,则需要配置下图中所示的选项:
注:将 IDCS、IAM 或 Microsoft Entra ID 配置为外部 IdPs 需要指定类似的值。
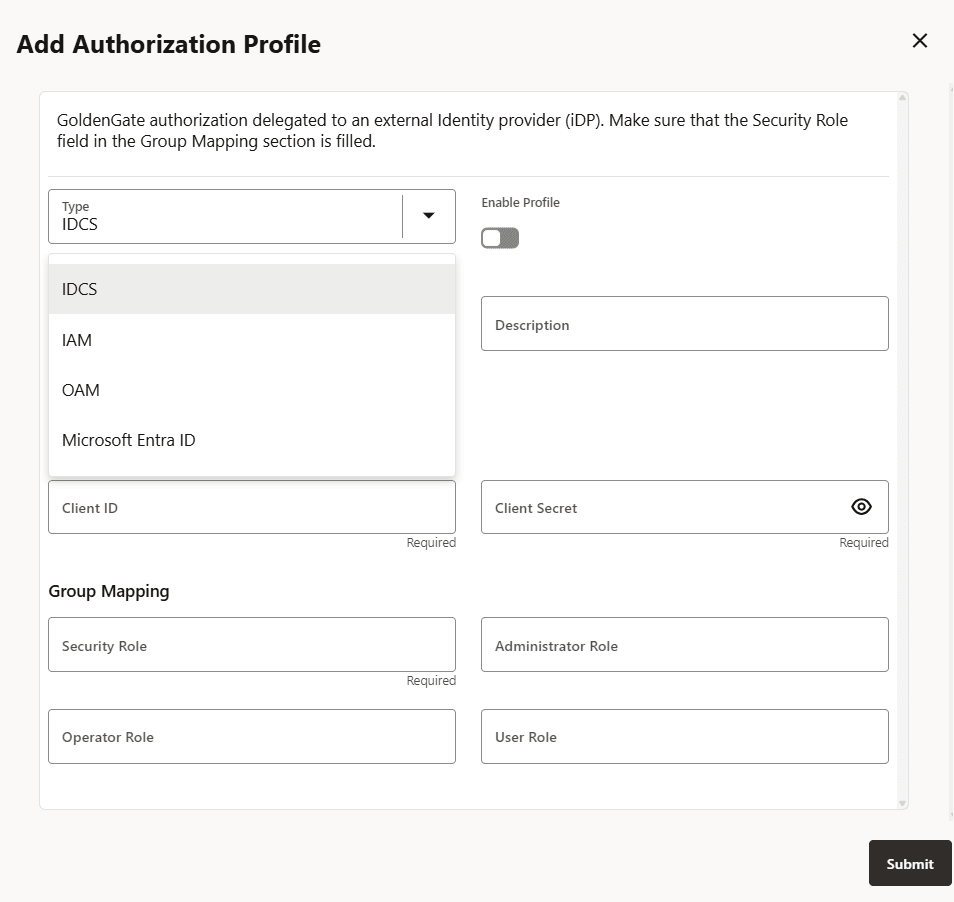
需要配置的选项基于在外部身份提供者上执行的配置。在启动此配置之前,请准备好这些值。请参阅 Configure IAM for Oracle GoldenGate 中的这些值。
这些值描述如下:
-
Profile Name(配置文件名称):授权配置文件的名称。
-
说明(可选):要创建的配置文件的简短摘要。
-
Enable Profile(启用配置文件):激活部署的配置文件。
-
授权概要信息类型:IDCS
-
租户搜索 URI:IDP 服务器的 OpenID Discovery Docs 端点 (
/.well-known/openid-configuration))。 -
客户机 ID:IDP 应用程序的客户机 ID
-
客户端密钥:IDP 应用程序的客户端密钥(安全存储)
-
在组映射部分中,将配置 IDCS 组到 Oracle GoldenGate 用户角色的用户映射。您需要输入具有相应用户角色的 IDCS 组的名称。这些值是区分大小写的。在 IDCS 中将组名称与相应角色对应的用户角色选项包括安全性、管理员、操作员和用户。
-
-
如果选择 OAM 作为外部 IdP,则会显示以下选项:

要了解所需的值,请参阅为 Oracle GoldenGate 配置 OAM 。
-
Profile Name(配置文件名称):授权配置文件的名称。
-
说明(可选):要创建的配置文件的简短摘要。
-
Enable Profile(启用配置文件):激活部署的配置文件。
-
授权概要信息类型:IDCS
-
租户搜索 URI:IDP 服务器的 OpenID Discovery Docs 端点 (
/.well-known/openid-configuration))。 -
身份域:身份域对应于租户的概念。所有客户端和资源服务器都是在身份域下创建的。
-
客户机 ID:IDP 应用程序的客户机 ID
-
客户端密钥:IDP 应用程序的客户端密钥(安全存储)
-
在组映射部分中,将配置 IDCS 组到 Oracle GoldenGate 用户角色的用户映射。您需要输入具有相应用户角色的 IDCS 组的名称。这些值是区分大小写的。在 IDCS 中将组名称与相应角色对应的用户角色选项包括安全性、管理员、操作员和用户。
有关详细信息,请参阅创建身份域。
-
-
如果选择 EntraID,则会显示以下选项:
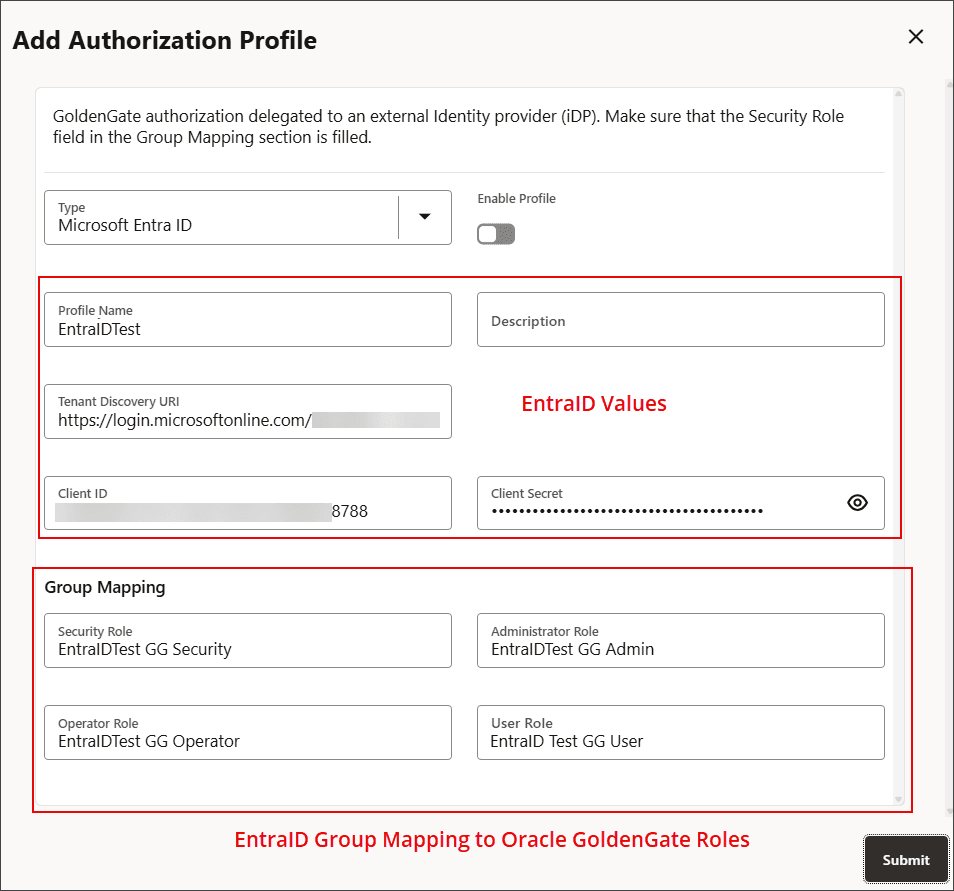
要了解所需的值,请参阅为 Oracle GoldenGate 配置 Microsoft Azure EntraID 。
-
单击 Submit(提交)创建授权配置文件。
-
请参见 Test the Authorization Profile 中的步骤以验证配置文件是否正确配置。
-
成功验证概要文件后,可以启用授权概要文件。