Oracle GoldenGate 验证
Oracle GoldenGate 中经过验证的身份的目标是在用户、应用和 Oracle GoldenGate 微服务部署之间建立身份验证。验证设计提供了用于验证证书或用户凭证作为凭证别名(用户名和密码对)存储的用户和应用程序的选项。
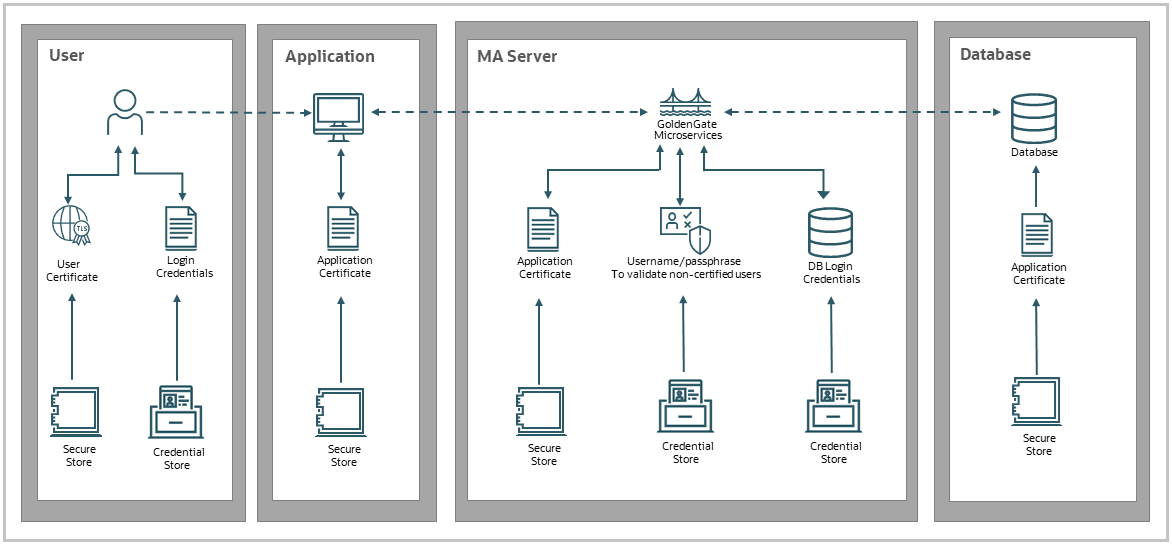
使用以下选项实施和管理验证:
-
使用身份证明(用户名和口令):身份证明信息存储在身份证明存储中,用于在设置数据库连接时设置
USERIDALIAS。这是最常用的验证方法。有关详细信息,请参见 Authenticate Users with Credentials 。
警告:身份证明存储是只读的。您绝不能尝试直接修改它。这包括将身份证明存储从一个部署复制到另一个部署。使用 REST API、AdminClient 或 WebUI 创建或修改 Oracle GoldenGate 对象。
-
使用证书:如果客户机通过证书进行验证,则服务器将签名 CA 证书存储在信任库中,以便服务器可以验证客户机的身份。使用分发路径时通常使用此方法。