使用证书验证用户和部署
使用证书验证用户
当客户机尝试通过 TCPS(Secure TCP,安全 TCP)数据库连接服务连接到源或目标数据库时,Oracle GoldenGate 使用基于 TLS 证书的验证来验证连接,如下图所示。
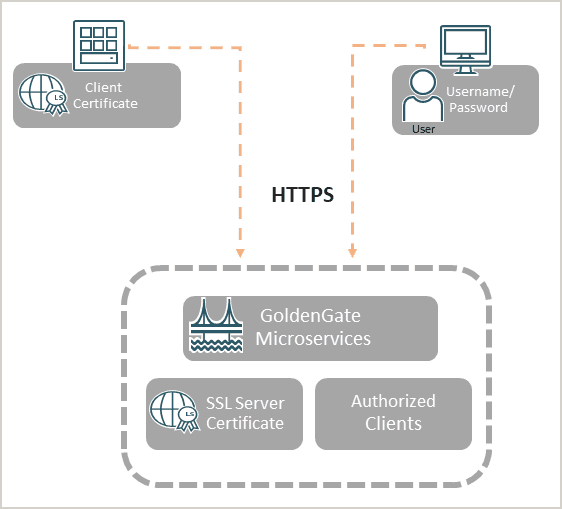
请注意,Oracle GoldenGate 中的安全网络通信是通过 TLS(REST-API 调用下面的 HTTPS 和分配路径的 WSS)完成的。
Oracle GoldenGate 支持双向 TLS (mTLS)。请参见 Secure Communication Using TLS and mTLS Support ,以了解如何在客户机/服务器握手期间将 mTLS 用作其他验证层。
您可以创建自签名的客户机和服务器证书,也可以安装 CA 签名的服务器端证书进行验证。可以管理这些证书以检查 Oracle GoldenGate Service Manager 的证书有效性、过期和使用情况。
要从 Service Manager Web 界面了解如何管理证书,请参见 Manage Certificates for Deployments 。
有关创建证书的步骤,请参见 Create Certificates for Secure Deployments 。
使用证书验证部署
在两个不同的主机部署之间传输线索数据时,可以在 Oracle GoldenGate 中心或外部证书中为安全部署创建证书。
每个系统(部署)都有自己的根证书、服务器证书和客户机证书集。在同一组织内生成证书的最常见用例是创建单个可信根证书 (rootCA),该证书在不同位置但在同一组织内使用。
在设置安全部署或验证两个独立部署之间的连接时,可以为安全的 Oracle GoldenGate 微服务体系结构部署创建可信证书 (rootCA)、服务器证书、客户端证书和分发客户端证书。有关详细信息,请参见 Secure Deployment Using Certificates 。
另一个用例是,必须在完全独立的组织之间提供安全部署,即使可信根证书(rootCA01、rootCA02)也不同。此类情况比较复杂,如 Connecting Two Deployments Using External RootCA Certificate 中所述。
注:提供的 OpenSSL 命令正在使用自签名证书。此案例仅用于演示如何使用非商业证书设置安全环境。对于安全环境,建议使用商业提供商提供的证书。