保护部署
将 TLS 用于 RESTful API 可确保 API 使用者与 API 端点之间的所有通信都是安全的。
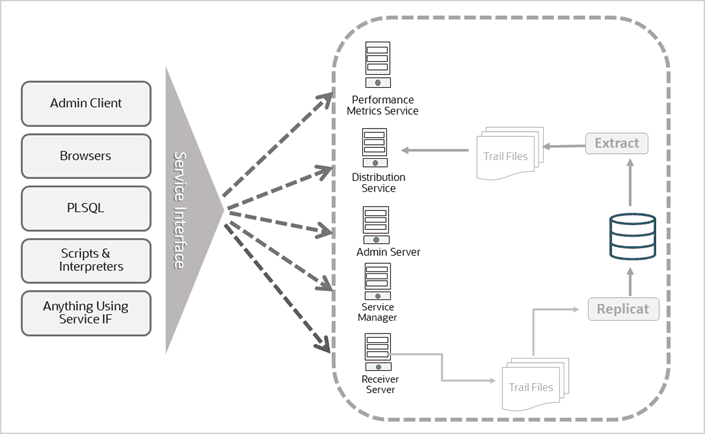
您可以使用这些接口从任何客户端计算机访问部署。要了解有关可用于访问 Oracle GoldenGate 微服务的这些不同 RESTful 接口的更多信息,请执行以下操作:
-
请参阅 REST API 。
-
有关连接和使用部署和 Oracle GoldenGate 进程的命令,请参见 About Admin Client 。
要保护 Oracle GoldenGate 部署,您可以实施以下任一技术:
-
使用服务器证书保护 Oracle GoldeGate 部署。要从 Oracle GoldenGate Web 界面设置服务器、客户机和可信根证书,请参见 Manage Certificates for Deployments 。
要使用 REST API 服务端点为部署设置证书,请参阅 REST API 文档中的证书 REST 端点。
-
设置不带服务器证书但使用反向代理的 Oracle GoldenGate 部署。TLS 将在代理处终止。服务器必须锁定。要使用 Nginx 配置反向代理,请参见 Configure Oracle GoldenGate Reverse Proxy with NGINX 。
注:使用反向代理时不支持 mTLS。