新增資料庫連接
您必須有 Extract 和 Replicat 處理作業的工作資料庫連線。請依照這些步驟建立資料庫連線,以連線您的來源和目標主機以進行複製。
- 登入「管理服務」介面。
-
按一下左邊導覽窗格中的資料庫連線。
-
按一下 DB 連線旁邊的加號 ( +)。將會顯示「證明資料」對話方塊。
-
在顯示的欄位中輸入下列詳細資料:
注意:下列清單中描述的所有欄位可能不適用於所有資料庫。複查每個欄位的詳細資料,以瞭解其是否適用於資料庫。
-
證明資料網域
指定與資料庫證明資料關聯的網域名稱。例如,"OracleGoldenGate" 是預設的網域名稱,如果您沒有指定網域名稱。
-
證明資料別名
這是資料庫證明資料的別名,例如
ggeast。 -
連線類型
要用來連線至資料庫的連線類型。選項包括:密碼、 Plugin 、Kerberos 和 OAuth 。
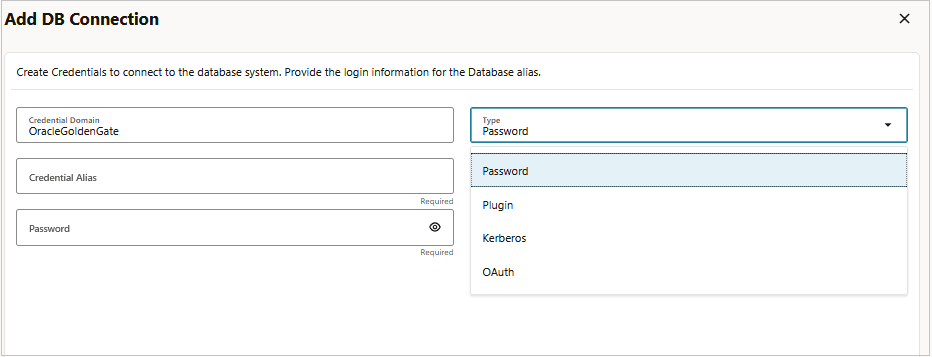
- 若為密碼,請提供使用者名稱和密碼作為資料庫證明資料。
- 若為外掛程式,請提供使用者名稱、用戶端密碼或外掛程式密碼。如需詳細資訊,請參閱設定資料庫密碼外掛程式以儲存和存取第三方保存庫的資料庫密碼
- 若為 Kerberos ,請提供 kerberos 使用者名稱。如需詳細資訊,請參閱使用 Kerberos 證明資料進行認證。
- 若為 OAuth ,請提供使用者名稱和用戶端密碼。設定 Microsoft EntraID 的 DBLOGIN 時,會使用此選項。如需詳細資訊,請參閱使用 Microsoft EntraID 驗證資料庫連線。
對於非 Oracle AI Database,可能還需要指定下列值:
-
資料來源名稱:資料庫連線的 DSN 項目。
-
資料庫伺服器和連接埠:選取此選項時,會顯示資料庫主機名稱或 IP 位址和連接埠號碼欄位。分別指定資料庫主機名稱或 IP 位址以及連接埠號碼。
-
資料來源名稱:資料庫連線的 DSN 項目。
-
資料庫伺服器 / 資料庫主機名稱或 IP 位址:執行資料庫之伺服器的名稱或 IP 位址。
-
連接埠 / 連接埠號碼:用來連線資料庫伺服器的連接埠號碼。
-
資料庫名稱:要連線之資料庫的名稱。
-
使用者 ID :資料庫使用者的使用者 ID 或使用者名稱。
注意:如果資料庫中的使用者名稱有破折號 (例如 OGG-ADMIN),就會發生下列錯誤:
OGG-08221 Cannot register or unregister EXTRACT *extract_name* because of the following SQL error: OCI Error ORA (status = 44004-ORA-44004: invalid qualified SQL name.-
密碼和驗證密碼:資料庫使用者用來登入資料庫的密碼。
-
安全協定:用來連線資料庫的安全協定。您可以使用下列三種安全協定中的任何一種:
-
純文字:當連線類型為資料庫伺服器和連接埠時,這是預設的安全協定。
-
TLS :針對 SQL Server 選取此選項時,預設會選取信任伺服器憑證選項。如果您取消選取信任伺服器憑證選項,則必須指定 SSL 路徑和 SSL 憑證選項的值。
-
mTLS :選取 TLS 選項時,會顯示下列兩個子選項:
-
-
SSL 模式:可用的選項包括:
-
MySQL 的 PREFERRED 、 REQUIRED 、VERIFY_CA 及 VERIFY_IDENTITY 。
-
PREFER 、 REQUIRE 、 VERIFY-CA 、 VERIFY FULL ,適用於 PostgreSQL。
-
-
-
選取適用的 SSL 模式。
a. 在為 MySQL、 PREFER 或 REQUIRE 選取 PREFERRED 或為 PostgreSQL 選取 REQUIRED 時,請在其他屬性文字方塊中指定任何其他適用的屬性。
b. 針對 MySQL、VERIFY_CA 或 VERIFY_IDENTITY SSL 模式選取 VERIFY_CA 或 PostgreSQL 的 VERIFY_IDENTITY SSL 模式時,會顯示下列欄位:
-
SSL 路徑:包含信任 SSL 憑證授權機構 (CA) 憑證檔案的目錄路徑名稱。
-
SSL CA :PEM 格式的 CA 憑證檔案路徑。
-
SSL CRL :包含 PEM 格式之憑證撤銷清單的檔案路徑。
c. 選取 mTLS 模式時,會顯示下列子選項:
- **SSL Mode**: The available options are:

   - **PREFERRED**, **REQUIRED**, **VERIFY_CA**, and **VERIFY_IDENTITY** for MySQL.

   - **PREFER**, **REQUIRE**, **VERIFY-CA**, **VERIFY FULL** for PostgreSQL.
d. 在為 MySQL、 PREFER 或 REQUIRE 選取 PREFERRED 或為 PostgreSQL 選取 REQUIRED 時,會顯示下列欄位:
- **SSL Path**: The path of the directory that contains trusted SSL Certificate Authority (CA) certificate files in PEM format.


 **Note:** For PostgreSQL, if the `sslpath` is specified then certificate names should not have full path however, if `sslpath` is not specified then the certificates must have complete path.
 {: .infoboxbote}

- **SSL Certificate**: The path of the SSL public key certificate file in PEM format. On the client side, this is the client public key certificate and on the server side, this is the server public key certificate.

- **SSL Key**: The path of the SSL private key file in PEM format. On the client side, this is the client private key, and on the server side, this is the server private key.
e. 選取 MySQL、VERIFY_CA 或 VERIFY_IDENTITY SSL 模式的 MySQL、VERIFY_CA 或 PostgreSQL 的 VERIFY_IDENTITY SSL 模式時,除了上述欄位之外,還會顯示下列欄位:
- **SSL CA**: The path of the CA certificate file in PEM format. - **SSL CRL**: The path of the file containing certificate revocation lists in PEM format. - **Additional Attributes**: Specify any additional information in this field. -
- 按一下提交。
-
按一下連線資料庫圖示,以驗證連線是否正常運作。如果連線成功,「連線至資料庫」圖示會變成藍色。連線成功之後,您也會看到設定檢查點和活動訊號表格的區段。
-
您也可以從資料庫連線頁面,從「動作」資料欄執行下列作業:
-
連線至資料庫
-
複製資料庫連線
-
更改資料庫連線
-
刪除資料庫連線
-
順利連線至資料庫之後,您可以新增 Extract 與 Replicat 所需的 TRANDATA、SCHEMATRANDATA、檢查點以及活動訊號表格。