Oracle GoldenGate 認證
Oracle GoldenGate 中已認證識別的目標是要在使用者、應用程式和 Oracle GoldenGate Microservices 部署之間建立識別認證。認證設計可讓您選擇使用憑證或以證明資料別名 (使用者名稱和密碼組) 儲存的使用者證明資料來驗證使用者和應用程式。
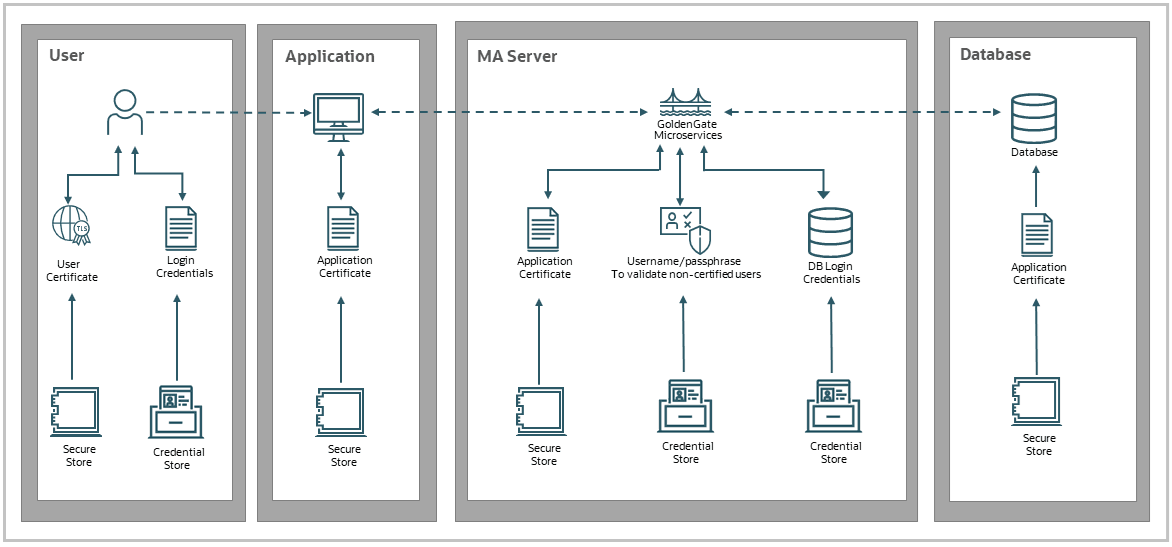
驗證是使用下列選項來實作和管理:
-
使用證明資料 (使用者名稱、密碼):證明資料資訊會儲存在證明資料存放區中,用於設定資料庫連線時設定
USERIDALIAS。這是最常見的認證方法。請參閱使用證明資料認證使用者瞭解詳細資訊。
警告:證明資料存放區是唯讀的。您絕對不能嘗試直接修改它。這包括將一個部署的證明資料存放區複製到另一個部署。使用 REST API、AdminClient 或 WebUI 來建立或修改 Oracle GoldenGate 使用者自建物件。
-
使用憑證:如果從屬端是由憑證認證,則伺服器會將簽署 CA 憑證儲存在信任存放區中,讓伺服器可以驗證從屬端的識別。這通常用於使用「分送路徑」。
請參閱使用憑證認證使用者和部署