Creación de claves de cifrado
Utilice OCI Vault para crear o importar claves de cifrado para BYOK.
Requisitos previos
Cree un almacén como contenedor lógico para cifrar claves. Consulte Creación de un almacén en la Documentación de Oracle Cloud Infrastructure.
Creación o importación de una clave de cifrado
Después de crear un almacén, cree o importe las claves de cifrado necesarias.
- Inicie sesión en la Consola de Oracle Cloud como administrador de la cuenta o administrador del dominio de identidad.
- Abra el menú Navegación, busque Identidad y seguridad y seleccione Almacén.
- En la página Almacenes, seleccione el almacén en el que desea crear la clave.
- En la página de detalles del almacén, seleccione Claves de cifrado maestras.
- Haga clic en Crear clave.
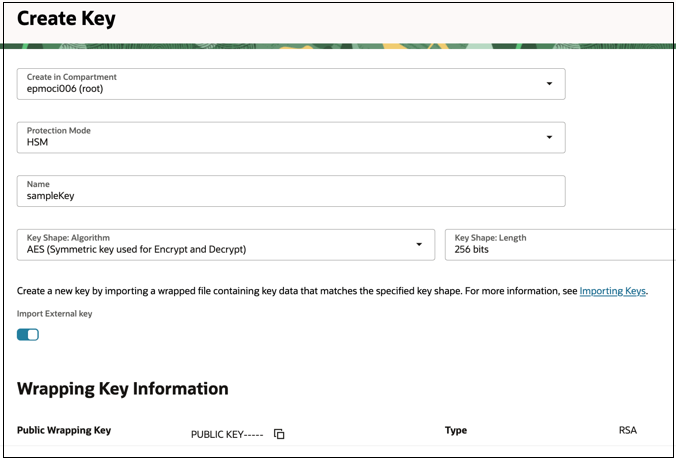
- Introduzca los detalles necesarios:
- Crear en compartimento: cree la clave en el mismo compartimento que el almacén
- Modo de protección:
- HSM: almacena y procesa en un módulo de seguridad de hardware (HSM).
- Software: almacena la clave en la capa de software del servicio Vault.
- Unidad de clave: algoritmo: AES
- Unidad de clave: longitud: 256 bits
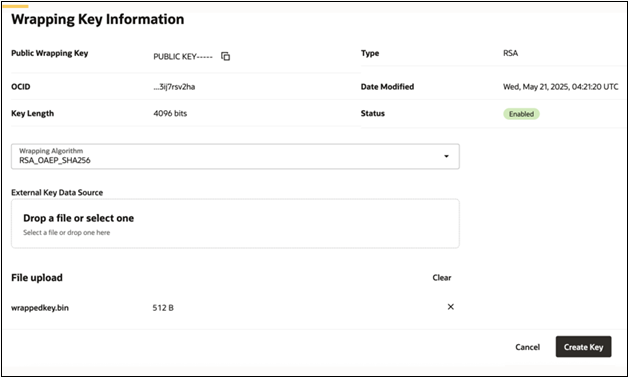
- Para importar una clave externa (por ejemplo, desde el HSM), active Importar clave externa.
- Descargue la clave de encapsulado pública en un archivo mediante el enlace Guardar.
- Encapsule el archivo de clave utilizando la clave de encapsulado pública mediante el algoritmo de encapsulado
RSA_OAEP_SHA256. Consulte Encapsulado de la clave externa antes de la importación. - Cargue el archivo de clave encapsulado mediante Origen de datos de clave externa
- Haga clic en Crear clave.
Encapsulado de la clave externa antes de la importación
No cargue una clave sin formato. Encapsule siempre la clave mediante la clave de encapsulado pública de OCI Vault antes de cargarla.
Encapsulado de la clave:
- Protege la clave durante la transferencia
- Garantiza que OCI Vault pueda encapsular la clave de forma segura
Ejemplo: Encapsulado de una clave externa
En el siguiente ejemplo se muestra cómo encapsular una clave gestionada por el cliente antes de importarla en OCI Vault. Suponga lo siguiente:
- La clave de cliente está almacenada en
aes_key.bin. - La clave de encapsulado pública está almacenada en
publickey.pem.
Ejecute este comando:
openssl pkeyutl -encrypt \
  -in aes_key.bin \
  -inkey publickey.pem \
  -pubin \
  -out wrappedkey.bin \
  -pkeyopt rsa_padding_mode:oaep \
  -pkeyopt rsa_oaep_md:sha256
Este comando genera un archivo de clave encapsulado denominado: wrappedkey.bin.
Cargue el archivo wrappedkey.bin en OCI Vault especificando el algoritmo de encapsulado RSA_OAEP_SHA256 para completar el proceso de importación de clave.
Para obtener más información, consulte Aplicación de RSA-OAEP para encapsular el material de clave de una clave simétrica en la documentación de Oracle Cloud Infrastructure.