暗号化キーの作成
OCI Vaultを使用して、BYOKの暗号化キーを作成またはインポートします。
前提条件
キーを暗号化するための論理コンテナとしてボールトを作成します。Oracle Cloud Infrastructureドキュメントのボールトの作成を参照してください。
暗号化キーの作成またはインポート
ボールトを作成したら、必要な暗号化キーを作成またはインポートします。
- Oracle Cloudコンソールにアカウント管理者またはアイデンティティ・ドメイン管理者としてサインインします。
- 「ナビゲーション」メニューを開き、「アイデンティティとセキュリティ」を検索し、「ボールト」を選択します。
- ボールト・ページで、キーを作成するボールトを選択します。
- ボールトの詳細ページで、「マスター暗号化キー」を選択します。
- 「キーの作成」をクリックします。
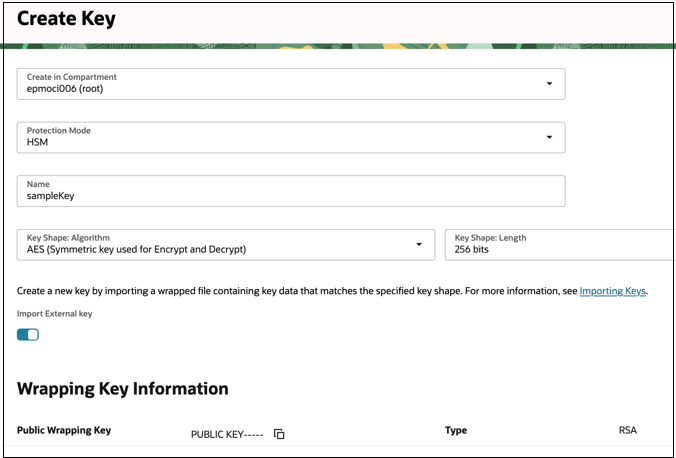
- 必要な詳細を入力します:
- コンパートメントに作成: ボールトと同じコンパートメントにキーを作成します
- 保護モード:
- HSM - ハードウェア・セキュリティ・モジュール(HSM)に格納して処理します。
- ソフトウェア - ボールト・サービス・ソフトウェア・レイヤーにキーを格納します。
- キー・シェイプ: アルゴリズム: AES
- キー・シェイプ: 長さ: 256ビット
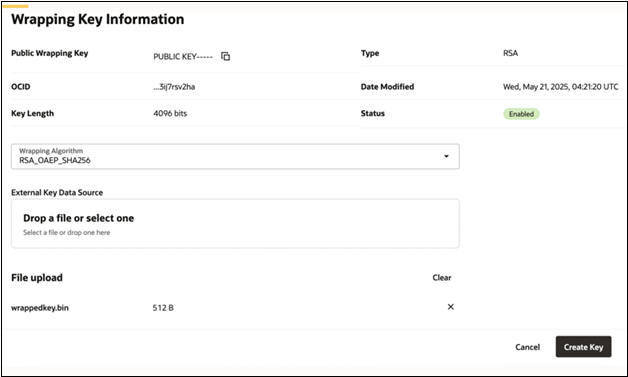
- 外部キーを(たとえば、HSMから)インポートするには、「外部キーのインポート」を有効にします。
- 「保存」リンクを使用して、ファイル内の公開ラッピング・キーをダウンロードします。
- ラッピング・アルゴリズムを
RSA_OAEP_SHA256として使用し、公開ラッピング・キーを使用してキー・ファイルをラップします。インポート前の外部キーのラップを参照してください。 - 「外部キーのデータ・ソース」を使用して、ラップされたキー・ファイルをアップロードします
- 「キーの作成」をクリックします。
インポート前の外部キーのラップ
RAWキーはアップロードしないでください。アップロードする前に、必ずOCI Vault公開ラッピング・キーを使用してキーをラップします。
キーをラップすると:
- 転送中にキーが保護されます
- OCI Vaultでキーを安全にアンラップできるようになります
例: 外部キーのラップ
次の例は、OCI Vaultにインポートする前に顧客管理キーをラップする方法を示しています。前提:
- 顧客キーは、
aes_key.binに格納されています。 - 公開ラッピング・キーは、
publickey.pemに格納されています。
次のコマンドを実行します:
openssl pkeyutl -encrypt \
  -in aes_key.bin \
  -inkey publickey.pem \
  -pubin \
  -out wrappedkey.bin \
  -pkeyopt rsa_padding_mode:oaep \
  -pkeyopt rsa_oaep_md:sha256
このコマンドは、wrappedkey.binという名前のラップされたキー・ファイルを生成します。
ラッピング・アルゴリズムをRSA_OAEP_SHA256と指定してwrappedkey.binファイルをOCI Vaultにアップロードし、キー・インポート・プロセスを完了します。
詳細は、Oracle Cloud Infrastructureドキュメントの対称キーのキー・マテリアルをラップするためのRSA-OAEPの適用を参照してください。