암호화 키 생성
OCI Vault를 사용하여 BYOK에 대한 암호화 키를 생성하거나 임포트합니다.
필수 조건
키를 암호화하기 위한 논리적 컨테이너로 저장소를 생성합니다. Oracle Cloud Infrastructure 설명서의 저장소 생성를 참조하십시오.
암호화 키 생성 또는 임포트
저장소를 생성한 후 필요한 암호화 키를 생성하거나 임포트합니다.
- 계정 관리자 또는 ID 도메인 관리자로 Oracle Cloud Console에 로그인합니다.
- 네비게이션 메뉴를 열고 ID 및 보안을 검색한 다음 저장소를 선택합니다.
- 저장소 페이지에서 키를 생성할 저장소를 선택합니다.
- 저장소 세부정보 페이지에서 마스터 암호화 키를 선택합니다.
- 키 생성을 누릅니다.
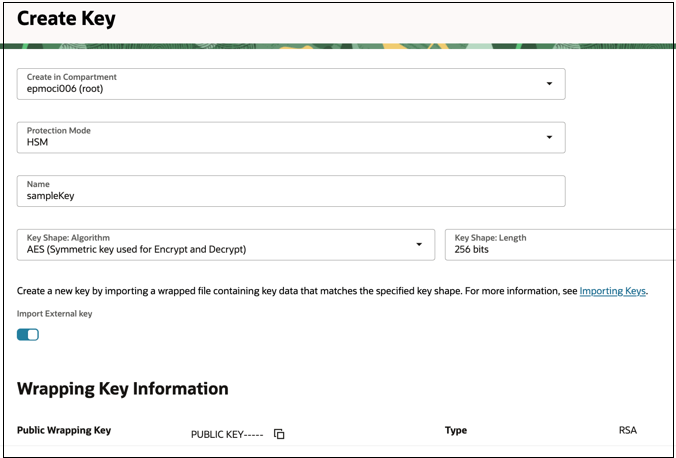
- 필수 세부정보를 입력합니다.
- 구획에 생성: 저장소와 동일한 구획에 키를 생성합니다.
- 보호 모드:
- HSM - HSM(하드웨어 보안 모듈)에서 저장 및 처리합니다.
- 소프트웨어 - Vault 서비스 소프트웨어 계층에 키를 저장합니다.
- 키 구성: 알고리즘: AES
- 키 구성: 길이: 256비트
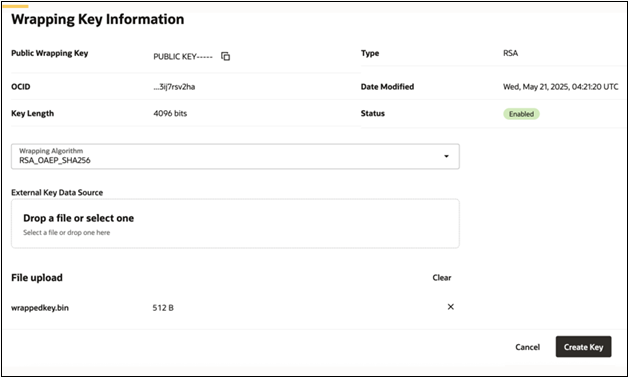
- 외부 키(예: HSM)를 임포트하려면 외부 키 임포트를 사용으로 설정합니다.
- 저장 링크를 사용하여 파일에서 공개 래핑 키를 다운로드합니다.
- 래핑 알고리즘을
RSA_OAEP_SHA256으로 사용하여 공개 래핑 키로 키 파일을 래핑합니다. 임포트 전 외부 키 래핑을 참조하십시오. - 외부 키 데이터 소스를 사용하여 래핑된 키 파일을 업로드합니다.
- 키 생성을 누릅니다.
임포트 전 외부 키 래핑
원시 키는 업로드하지 마십시오. 업로드하기 전에 항상 OCI Vault 공개 래핑 키를 사용하여 키를 래핑합니다.
키 래핑:
- 전송 중 키 보호
- OCI Vault에서 키를 안전하게 래핑 해제할 수 있도록 합니다.
예: 외부 키 래핑
다음 예에서는 고객 관리 키를 OCI Vault로 임포트하기 전에 래핑하는 방법을 보여줍니다. 가정:
- 고객 키는
aes_key.bin에 저장됩니다. - 공개 래핑 키는
publickey.pem에 저장됩니다.
다음 명령을 실행합니다.
openssl pkeyutl -encrypt \
  -in aes_key.bin \
  -inkey publickey.pem \
  -pubin \
  -out wrappedkey.bin \
  -pkeyopt rsa_padding_mode:oaep \
  -pkeyopt rsa_oaep_md:sha256
이 명령은 이름이 wrappedkey.bin인 래핑된 키 파일을 생성합니다.
래핑 알고리즘을 RSA_OAEP_SHA256으로 지정하여 OCI Vault에 wrappedkey.bin 파일을 업로드하면 키 임포트 프로세스가 완료됩니다.
자세한 내용은 Oracle Cloud Infrastructure 설명서의 RSA-OAEP를 적용하여 대칭 키의 키 자료 래핑를 참조하십시오.