建立加密金鑰
使用 OCI Vault 建立或匯入適用於 BYOK 的加密金鑰。
必備條件
建立保存庫,作為加密金鑰的邏輯容器。請參閱 Oracle Cloud Infrastructure 文件中的建立保存庫。
建立或匯入加密金鑰
在您建立保存庫之後,請建立或匯入所需的加密金鑰。
- 以帳戶管理員或識別網域管理員的身分登入 Oracle Cloud Console。
- 開啟導覽功能表,搜尋識別和安全性,然後選取保存庫。
- 在保存庫頁面上,選取您要建立金鑰的保存庫。
- 在保存庫詳細資料頁面上,選取主加密金鑰。
- 按一下建立金鑰。
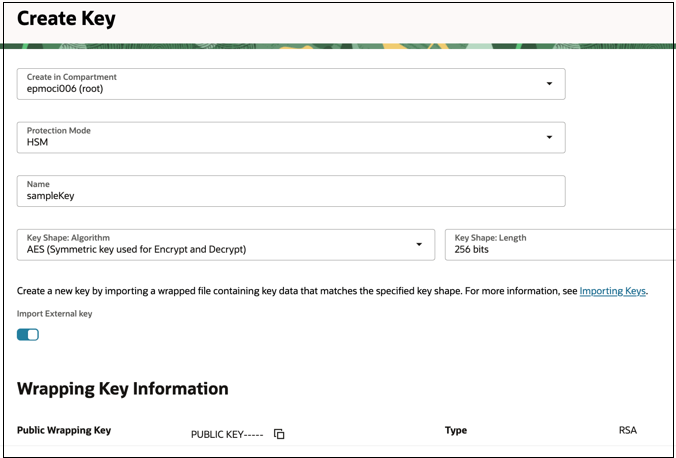
- 輸入必要詳細資料:
- 在區間中建立:在與保存庫相同的區間中建立金鑰
- 保護模式:
- HSM - 在硬體安全模組 (HSM) 中儲存及處理。
- 軟體 - 將金鑰儲存在保存庫服務的軟體層中。
- 金鑰配置:演算法:AES
- 金鑰配置:長度:256 位元
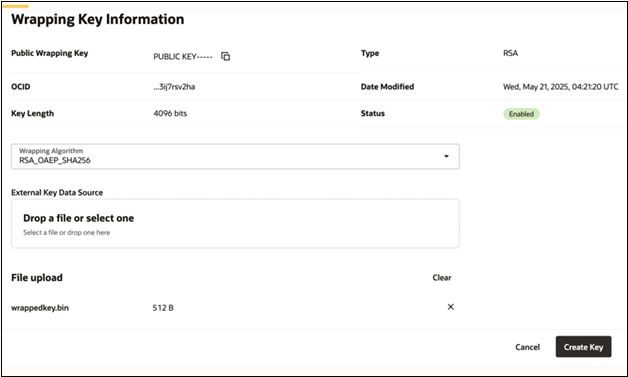
- 若要匯入外部金鑰 (例如,從您的 HSM),請啟用匯入外部金鑰。
- 使用儲存連結,將公開封裝金鑰下載至檔案中。
- 使用公開封裝金鑰與
RSA_OAEP_SHA256封裝演算法,封裝您的金鑰檔案。請參考在匯入之前,請先封裝外部金鑰。 - 使用外部金鑰資料來源上傳封裝金鑰檔案
- 按一下建立金鑰。
在匯入之前,請先封裝外部金鑰
請勿上傳原始金鑰。上傳金鑰之前,請一律使用 OCI Vault 公開封裝金鑰進行封裝。
封裝金鑰:
- 在傳輸期間保護金鑰
- 確保 OCI Vault 能夠安全地解密封裝金鑰
範例:封裝外部金鑰
下列範例顯示如何在將客戶管理的金鑰匯入 OCI Vault 之前,先對其進行封裝。假設:
- 客戶金鑰儲存在
aes_key.bin中。 - 公開封裝金鑰儲存在
publickey.pem中。
請執行下列命令:
openssl pkeyutl -encrypt \
  -in aes_key.bin \
  -inkey publickey.pem \
  -pubin \
  -out wrappedkey.bin \
  -pkeyopt rsa_padding_mode:oaep \
  -pkeyopt rsa_oaep_md:sha256
此命令會產生一個名為 wrappedkey.bin 的封裝金鑰檔案。
將 wrappedkey.bin 檔案上傳至 OCI Vault,並將封裝演算法指定為 RSA_OAEP_SHA256,以完成金鑰匯入程序。
如需詳細資訊,請參閱 Oracle Cloud Infrastructure 文件中的套用 RSA- OAEP 以封裝對稱金鑰的金鑰資料。