37 IAM-Policys für Oracle AI Data Platform
Oracle AI Data Platform wird in OCI verwaltet und erfordert die angegebenen IAM-Policys.

Um neue AI Data Platform-Instanzen zu erstellen, muss ein Benutzer mindestens MANAGE in IAM-Policys aktiviert haben:
allow group <aidpAdminIdentityDomain>/<aidpAdminGroup> to manage ai-data-platforms in compartment id <aidpCompartmentId>Nachdem Ihre AI Data Platform-Instanz erstellt wurde, können Sie allen Benutzern, die auf Ihre Instanz zugreifen möchten, use-Berechtigungen erteilen. manage ist nur für den Benutzer erforderlich, der die Instanz erstellt.
allow group <aidpAdminIdentityDomain>/<aidpAdminGroup> to use ai-data-platforms in compartment id <aidpCompartmentId>Mit AI Data Platform können Benutzer zwei verschiedene Kombinationen von Policys einrichten, aus denen sie ihre Instanz einrichten können.
Option 1: Policys auf Mandantenebene (Broad Scope)
Mit dieser Option werden Ihre Policys auf Mandanten-(Root-)Ebene definiert, sodass Ihre AI Data Platform-Instanz umfassenden Zugriff über Compartments hinweg erhält.
- Minimiert die Notwendigkeit, jedes Mal neue IAM-Policys zu schreiben, wenn Sie neue Workloads, Datenquellen oder Compartments hinzufügen.
- Einfachste Onboarding-Erfahrung; erfordert die geringsten Änderungen nach der ersten Einrichtung.
- Benutzer verfügen über einen breiteren Geltungsbereich von Berechtigungen.
- Erfüllt in regulierten Umgebungen möglicherweise keine strengen Mindestanforderungen.
- Erlauben Sie dem AI Data Platform-Service, OCI-IAM-Ressourcen anzuzeigen, um die rollenbasierte Zugriffskontrolle für von AI Data Platform verwaltete Ressourcen zu konfigurieren:
allow any-user TO {AUTHENTICATION_INSPECT, DOMAIN_INSPECT, DOMAIN_READ, DYNAMIC_GROUP_INSPECT, GROUP_INSPECT, GROUP_MEMBERSHIP_INSPECT, USER_INSPECT, USER_READ} IN TENANCY where all {request.principal.type='aidataplatform'} - Erlauben Sie dem AI Data Platform-Service, eine OCI-Loggruppe zu erstellen und Benutzern Logs bereitzustellen:
allow any-user to manage log-groups in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } allow any-user to read log-content in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } - Zulassen, dass der AI Data Platform-Service Metriken für Benutzer bereitstellt:
allow any-user to use metrics in compartment id <aidpCompartmentId> where ALL {request.principal.type='aidataplatform', target.metrics.namespace='oracle_aidataplatform'} - Zulassen, dass der AI Data Platform-Service OCI-Objektspeicher-Bucket für Workspace und verwaltete Daten im Masterkatalog erstellt und verwaltet:
allow any-user to manage buckets in tenancy where all { request.principal.type='aidataplatform', any {request.permission = 'BUCKET_CREATE', request.permission = 'BUCKET_INSPECT', request.permission = 'BUCKET_READ', request.permission = 'BUCKET_UPDATE'}} - Erlauben Sie dem AI Data Platform-Service, Daten in Workspace und Master Catalog mit eingeschränktem Zugriff auf die AI Data Platform-Instanzebene zu verwalten/zu verwalten:
allow any-user to {TAG_NAMESPACE_USE} in tenancy where all {request.principal.type = 'aidataplatform'} allow any-user to manage buckets in tenancy where all { request.principal.id=target.resource.tag.orcl-aidp.governingAidpId, any {request.permission = 'BUCKET_DELETE', request.permission = 'PAR_MANAGE', request.permission = 'RETENTION_RULE_LOCK', request.permission = 'RETENTION_RULE_MANAGE'} } allow any-user to read objectstorage-namespaces in tenancy where all { request.principal.type='aidataplatform', any {request.permission = 'OBJECTSTORAGE_NAMESPACE_READ'}} allow any-user to manage objects in tenancy where all { request.principal.id=target.bucket.system-tag.orcl-aidp.governingAidpId } - Erlauben Sie dem AI Data Platform-Service, LLMs aufzurufen, die auf dem OCI GenAI-Service gehostet werden:
Hinweis:
Wenn Sie Ihre Instanz upgraden, um auf KI-Features zuzugreifen, können Sie entweder beide aufgelisteten Policys einschließen oder die für Ihre Instanz relevante Policy auswählen. Sie können bestimmen, welcher Principal-Typ (datalakeoderaidataplatform) für Ihre Instanz relevant ist, indem Sie die OCID der Instanz prüfen.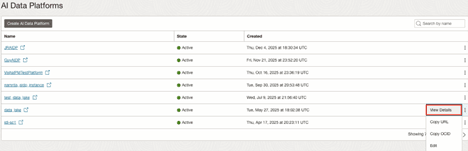
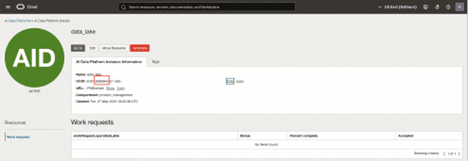
allow any-user to use generative-ai-family in tenancy where all { request.principal.type='aidataplatform'} allow any-user to use generative-ai-family in tenancy where all { request.principal.type='datalake'} - Föderierten Benutzern in verschiedenen Identitätsdomains Zugriff auf Ressourcen der generativen KI-Familie erteilen:
Allow group <your-domain>/<your-group> to use generative-ai-family in tenancy - Erlauben Sie der AI Data Platform-Administratorgruppe, Oracle Autonomous AI Lakehouse-Ressourcen in einem bestimmten Compartment zu erstellen, zu aktualisieren und zu löschen:
allow group <aidpAdminGroup> to manage autonomous-databases in <aidp compartment>Hinweis:
Oracle Autonomous AI Lakehouse-Instanzen müssen 26ai oder höher sein, um KI-Features in AI Data Platform zu aktivieren. - Erlauben Sie dem AI Data Platform-Service, auf vorhandene Oracle Autonomous AI Lakehouse-Instanzen in einem bestimmten Compartment zuzugreifen und diese zu verwenden:
allow group <aidpAdminGroup> to use autonomous-databases in <aidp compartment>Hinweis:
Oracle Autonomous AI Lakehouse-Instanzen müssen 26ai oder höher sein, um KI-Features in AI Data Platform zu aktivieren. - Zulassen, dass der AI Data Platform-Service Compute-Cluster für den Zugriff auf Daten in einem privaten Netzwerk konfiguriert (optional):
allow any-user to manage vnics in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use subnets in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use network-security-groups in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} - Ermöglicht dem Object Storage-Service, Lebenszyklusaktionen (z.B. permanentes Löschen oder Archivieren) automatisch auf Ihre AI Data Platform-Workspace-Daten anzuwenden, wodurch der manuelle Wartungsaufwand reduziert und die Einhaltung von Best Practices zur Datenaufbewahrung unterstützt wird (optional):
allow service objectstorage-<<region_identifier>> to manage object-family in compartment id <<aidp-compartment-ocid>>
Option 2: Policys auf Compartment-Ebene (Fein granulierter Geltungsbereich)
Mit dieser Option werden Ihre Policys auf Compartment-Ebene definiert. Das bedeutet, das Compartment, in dem die AI Data Platform-Instanz erstellt wird.
- Bietet eine engere Sicherheitsgrenze. Beschränkt den Zugriff auf AI Data Platform standardmäßig auf ein einzelnes Compartment.
- Sie können neue Compartment-Policys inkrementell hinzufügen, wenn Workflows zusätzliche Compartments umfassen müssen.
- Sie müssen immer dann manuelle IAM-Updates vornehmen, wenn AI Data Platform auf ein anderes Compartment zugreifen muss.
- Erfordert mehr Betriebsaufwand während der Expansion.
- Erlauben Sie dem AI Data Platform-Service, OCI-IAM-Ressourcen anzuzeigen, um die rollenbasierte Zugriffskontrolle für von der AI Data Platform verwaltete Ressourcen zu konfigurieren:
allow any-user TO {AUTHENTICATION_INSPECT, DOMAIN_INSPECT, DOMAIN_READ, DYNAMIC_GROUP_INSPECT, GROUP_INSPECT, GROUP_MEMBERSHIP_INSPECT, USER_INSPECT, USER_READ} IN TENANCY where all {request.principal.type='aidataplatform'} - Erlauben Sie dem AI Data Platform-Service, eine OCI-Loggruppe zu erstellen und Benutzern Logs bereitzustellen:
allow any-user to manage log-groups in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } allow any-user to read log-content in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } - Zulassen, dass der AI Data Platform-Service Metriken für Benutzer bereitstellt:
allow any-user to use metrics in compartment id <aidpCompartmentId> where ALL {request.principal.type='aidataplatform', target.metrics.namespace='oracle_aidataplatform'} - Zulassen, dass der AI Data Platform-Service OCI-Objektspeicher-Bucket für Workspace und verwaltete Daten im Masterkatalog erstellt und verwaltet:
allow any-user to manage buckets in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform', any {request.permission = 'BUCKET_CREATE', request.permission = 'BUCKET_INSPECT', request.permission = 'BUCKET_READ', request.permission = 'BUCKET_UPDATE'}} - Erlauben Sie dem AI Data Platform-Service, Daten in Workspace und Master Catalog mit eingeschränktem Zugriff auf die AI Data Platform-Instanzebene zu verwalten/zu verwalten:
allow any-user to {TAG_NAMESPACE_USE} in tenancy where all {request.principal.type = 'aidataplatform'} allow any-user to manage buckets in compartment id <aidpCompartmentId> where all { request.principal.id=target.resource.tag.orcl-aidp.governingAidpId, any {request.permission = 'BUCKET_DELETE', request.permission = 'PAR_MANAGE', request.permission = 'RETENTION_RULE_LOCK', request.permission = 'RETENTION_RULE_MANAGE'} } allow any-user to read objectstorage-namespaces in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform', any {request.permission = 'OBJECTSTORAGE_NAMESPACE_READ'}} allow any-user to manage objects in compartment id <aidpCompartmentId> where all { request.principal.id=target.bucket.system-tag.orcl-aidp.governingAidpId } - Zulassen, dass der AI Data Platform-Service Compute-Cluster für den Zugriff auf Daten in einem privaten Netzwerk konfiguriert (optional):
allow any-user to manage vnics in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use subnets in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use network-security-groups in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} - Ermöglicht dem Object Storage-Service, Lebenszyklusaktionen (z.B. permanentes Löschen oder Archivieren) automatisch auf Ihre AI Data Platform-Workspace-Daten anzuwenden, wodurch der manuelle Wartungsaufwand reduziert und die Einhaltung von Best Practices zur Datenaufbewahrung unterstützt wird (optional):
allow service objectstorage-<<region_identifier>> to manage object-family in compartment id <<aidp-compartment-ocid>>
Zusätzliche Policys für externe Tabellen
Wenn Ihre AI Data Platform-Instanz auf Daten zugreifen muss, die in einem anderen Compartment gespeichert sind, müssen Sie zusätzliche Policys für dieses externe Compartment erteilen. Mit diesen Policys kann AI Data Platform Buckets und Objekte im externen Compartment prüfen, lesen und verwalten, um sie im Workspace von AI Data Platform zu verwenden.
allow any-user to manage buckets in compartment id <external-data-CompartmentId> where all { request.principal.type='aidataplatform', any {request.permission = 'BUCKET_INSPECT', request.permission = 'BUCKET_READ', request.permission = 'BUCKET_UPDATE'}}
allow any-user to manage buckets in compartment id <external-data-CompartmentId> where all { request.principal.id=target.resource.tag.orcl-aidp.governingAidpId, any {request.permission = 'PAR_MANAGE', request.permission = 'RETENTION_RULE_LOCK', request.permission = 'RETENTION_RULE_MANAGE'} }
allow any-user to manage objects in compartment id <external-data-CompartmentId> where all { request.principal.id=target.bucket.system-tag.orcl-aidp.governingAidpId }
allow service objectstorage-<<region_identifier>> to manage object-family in compartment id <external-data-CompartmentId>
Hinweis:
Wenn Sie eine benutzerdefinierte Identitätsdomain (nicht standardmäßig) verwenden, müssen Sie dem Gruppennamen den Domainnamen in Ihrer IAM-Policy voranstellen. Beispiel:allow group <aidpAdminIdentityDomain>/<aidpAdminGroup> to manage ai-data-platforms in compartment id <aidpCompartmentId>Weitere Informationen zu IAM-Policys finden Sie unter Überblick über IAM-Policys.
Um eine AI Data Platform anzuzeigen und sich anzumelden, muss der Administrator auf diese AI Data Platform zugreifen können.