3 Erste Schritte mit Oracle AI Data Platform
Mit Oracle AI Data Platform können Sie End-to-End-Datenworkflows in Ihrem Unternehmen schnell erstellen, orchestrieren und verwalten. Dieser Guide führt Sie durch die wichtigsten Schritte, um Ihre erste AI Data Platform zu erstellen und mit Daten in einer kontrollierten und skalierbaren Umgebung zu arbeiten.
Themen:
- Anforderungen an KI-Features
- Speicherverschlüsselungsoptionen
- Erstellen Sie Ihre erste Oracle AI Data Platform
- Auf eine Oracle AI Data Platform zugreifen
- Zugriff auf Oracle AI Data Platform über eine URL
- Workspace- und UI-Ablauf verstehen
- Nächste Schritte nach dem Setup
- Bearbeiten einer Oracle AI Data Platform
- Oracle AI Data Platform löschen
- Sessionverwaltung
- IAM-Policys für Oracle AI Data Platform
- Preisfindung
Anforderungen an KI-Features
Um KI-Features in Oracle AI Data Platform zu verwenden, müssen Sie eine Oracle Autonomous AI Lakehouse-Instanz bereitstellen.
Beim Erstellen Ihrer AI Data Platform-Instanz muss ein Oracle Autonomous AI Lakehouse erstellt und konfiguriert werden. Sie können die Autonomous AI Lakehouse-Instanz im Rahmen der Erstellung Ihrer ersten AI Data Platform-Instanz erstellen oder eine vorhandene Autonomous AI Lakehouse-Instanz verwenden. Wenn Sie ein vorhandenes Autonomous AI Lakehouse verwenden, müssen Sie auch das Kennwort für den ADMIN-Benutzer dieser Instanz angeben.
Hinweis:
Vorhandene Autonomous AI Lakehouse-Instanzen müssen mindestens 26ai oder höher sein. Wenn Sie beim Erstellen Ihrer AI Data Platform-Instanz eine neue Autonomous AI Lakehouse-Instanz erstellen, wird diese automatisch als 26ai oder höher konfiguriert.Die Autonomous AI Lakehouse-Instanz dient als grundlegende Datenschicht für KI-Workloads in AI Data Platform und wird als Standardvektorspeicher für alle KI-nativen Funktionen verwendet. Die Autonomous AI Lakehouse-Instanz erfordert Oracle Autonomous AI Lakehouse Version 26ai oder höher und ist für die Aktivierung von KI-Features in AI Data Platform obligatorisch, einschließlich:
- Wissensdatenbanken (KB),
- Agent-Abläufe,
- und AI Compute.
Hinweis:
Wenn Ihr Mandant mindestens ein Autonomous AI Lakehouse-Quotas erreicht hat, können Sie beim Erstellen Ihrer AI Data Platform-Instanz keine neue Autonomous AI Lakehouse-Instanz erstellen. In diesem Fall müssen Sie entweder eine vorhandene Autonomous AI Lakehouse-Instanz auswählen oder sich an das Supportteam wenden, um eine Quotenerhöhung anzufordern.Für AI-Features müssen die folgenden IAM-Policys aktiviert sein:
Erlauben Sie dem Oracle AI Data Platform-Service, LLMs anzurufen, die auf dem OCI GenAI-Service gehostet werden:
allow any-user to use generative-ai-family in tenancy where all { request.principal.type='aidataplatform'}
Hinweis:
Je nachdem, wann Ihre AI Data Platform erstellt wurde, kann Ihr Principal-Typ'datalake' anstelle von 'aidataplatform' lauten. Sie können den Principal-Typ prüfen, indem Sie die Details der AI Data Platform-OCID anzeigen.
allow group <aidpAdminGroup> to manage autonomous-databases in <aidp compartment>Speicherverschlüsselungsoptionen
Sie können von Oracle verwaltete Verschlüsselungsschlüssel verwenden oder Ihren eigenen vom Kunden verwalteten Schlüssel (CMK) aus OCI Vault auswählen, wenn Ihre Organisation eine direkte Kontrolle über den Lebenszyklus und die Rotation von Schlüsseln benötigt.
Oracle AI Data Platform verschlüsselt standardmäßig Daten im Ruhezustand. Wenn Sie Ihre erste AI Data Platform-Instanz konfigurieren, können Sie die von Oracle verwalteten Standardverschlüsselungsschlüssel beibehalten, oder Sie können Ihren eigenen CMK aus OCI Vault auswählen, wenn Ihre Organisation die direkte Kontrolle über den Lebenszyklus und die Rotation von Schlüsseln benötigt. Verwenden Sie von Oracle verwaltete Schlüssel, wenn Sie das einfachste Setup wünschen und das Schlüsselmaterial nicht selbst verwalten müssen. Verwenden Sie vom Kunden verwaltete Schlüssel, wenn Sie in Ihrer Sicherheits-Policy den Vault, den Schlüsselrotationsprozess, die Zugriffsgrenzen oder den Audittrail für den Verschlüsselungsschlüssel steuern müssen.
Vom Kunden verwaltete Schlüsselvoraussetzungen (Vorschau)
Bevor Sie einen vom Kunden verwalteten Schlüssel auswählen, stellen Sie sicher, dass die folgenden Voraussetzungen erfüllt sind:
- Sie sind berechtigt, OCI-Vaults und -Schlüssel im Ziel-Compartment anzuzeigen. Weitere Informationen zum Konfigurieren von Vaults und Schlüsseln in OCI finden Sie unter IAM-Policys konfigurieren.
- Sie haben einen OCI Vault, der in derselben Region wie Ihr AI Data Platform-Deployment verfügbar ist.
- Sie haben einen Masterverschlüsselungsschlüssel in diesem Vault.
- Der Schlüssel ist aktiviert und zur Verwendung verfügbar.
- Sie müssen einen symmetrischen AES-Masterschlüssel mit einer Länge von 256 Bit auswählen.
Standardverhalten – von Oracle verwaltete Schlüssel
Wenn Sie keinen vom Kunden verwalteten Schlüssel auswählen, verwendet AI Data Platform automatisch von Oracle verwaltete Schlüssel. Dies ist die Standardoption und erfordert keine zusätzliche Vault-Konfiguration. Wählen Sie diese Option aus, wenn:
- Sie möchten den schnellsten Provisioning-Pfad.
- Ihr Team muss den Verschlüsselungsschlüssel nicht direkt verwalten oder rotieren.
- Ihre Sicherheits-Policy ermöglicht die von Oracle verwaltete Verschlüsselung für Servicedaten im Ruhezustand.
Überlegungen vor der Auswahl von vom Kunden verwalteten Schlüsseln
Vom Kunden verwaltete Schlüssel bieten mehr Kontrolle, fügen aber auch betriebliche Verantwortung hinzu.
- Wenn der Vault oder Schlüssel nicht verfügbar ist, können verschlüsselungsabhängige Vorgänge nicht erfolgreich ausgeführt werden.
- Wenn der Schlüssel deaktiviert, gelöscht oder zum Löschen geplant ist, kann der Zugriff auf geschützte Daten beeinträchtigt werden.
- Schlüsselrotation, Compartment-Design und IAM-Policys werden Teil Ihres operativen Runbooks.
- Das Provisioning oder Aktualisieren von Abläufen kann länger dauern als der von Oracle verwaltete Standardpfad.
Problembehandlung
Wenn die vom Kunden verwaltete Schlüsseloption beim Einrichten Ihrer AI Data Platform-Instanz nicht angezeigt wird, prüfen Sie Folgendes:
- Vergewissern Sie sich, dass das Feature in Ihrem Mandanten aktiviert ist.
- Bestätigen Sie, dass Sie zum Lesen von Vaults und Schlüsseln berechtigt sind.
- Vergewissern Sie sich, dass sich Vault und Schlüssel in derselben Region wie die AI Data Platform-Instanz befinden.
Einschränkungen
Sie können Ihre Verschlüsselungsschlüssel nach dem Erstellen einer AI Data Platform-Instanz nicht mehr ändern. Um die Verschlüsselungsstrategie zu ändern, müssen Sie eine neue AI Data Platform-Instanz erstellen und den Code dorthin verschieben.
Erstellen Sie Ihre erste Oracle AI Data Platform
Bevor Sie Ihre erste Oracle AI Data Platform erstellen, müssen Sie sicherstellen, dass Sie über die richtigen IAM-Berechtigungen verfügen.

Bevor Sie eine AI Data Platform erstellen oder verwenden, prüfen Sie Folgendes:
- Sie verfügen über die entsprechenden Berechtigungen für das Compartment, in dem Sie die AI Data Platform erstellen möchten. Weitere Informationen finden Sie unter Compartments verwalten.
- Wenn Sie bereits Tagstandardwerte für Ihr Compartment festgelegt haben, können Probleme beim Erstellen einer AI Data Platform-Instanz in diesem Geltungsbereich auftreten. Weitere Informationen finden Sie unter Bekannte Probleme.
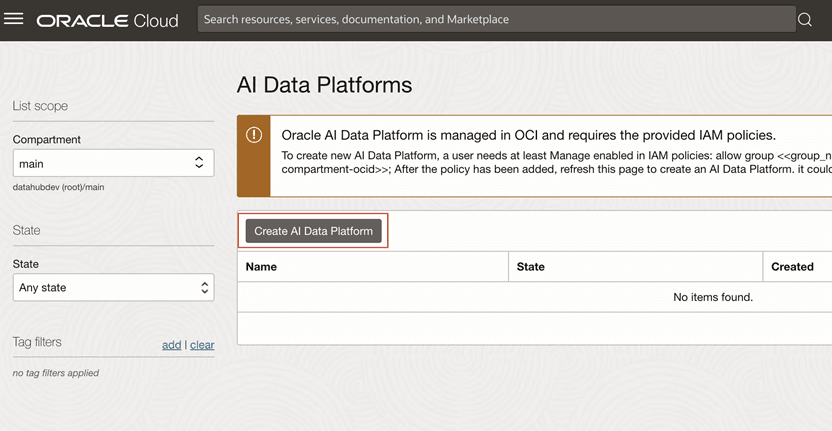
- Klicken Sie auf AI Data Platform.
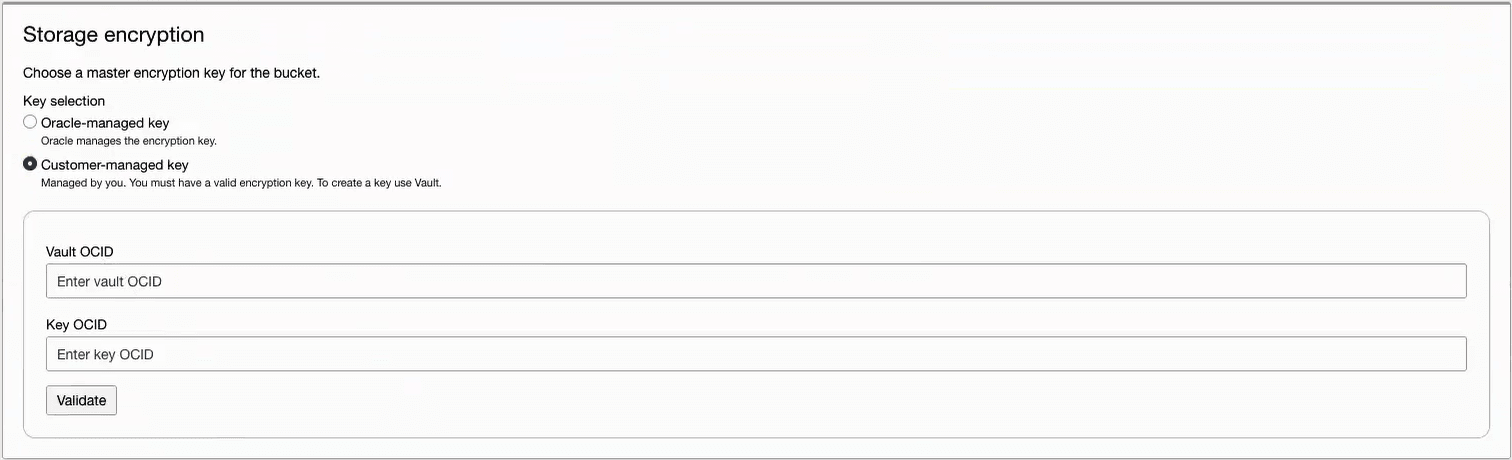
- Wählen Sie aus, ob Verschlüsselungsschlüssel von Oracle verwaltet (Standardeinstellung) oder vom Kunden verwaltet werden.
- Von Oracle verwalteter Schlüssel: Dies ist die Standardoption und erfordert keine zusätzliche Vault-Konfiguration.
- Vom Kunden verwalteter Schlüssel: Wählen Sie diese Option aus, wenn Ihre Organisation die direkte Kontrolle über den Schlüssellebenszyklus und die Rotation benötigt. Sie müssen die Vault-OCID und die Schlüssel-OCID für den Verschlüsselungsschlüssel angeben. Klicken Sie auf Validieren, um zu bestätigen, dass die angegebenen OCIDs gültig sind.
Auf eine Oracle AI Data Platform zugreifen
Sie können auf jede Oracle AI Data Platform zugreifen, für die Sie oder eine Rolle, zu der Sie gehören, Berechtigungen erhalten haben.
- Klicken Sie im Abschnitt "Home" von OCI auf Analysen und KI.
- Klicken Sie auf AI Data Platform.
- Klicken Sie auf die AI Data Platform, auf die Sie zugreifen möchten.
Zugriff auf Oracle AI Data Platform über eine URL
Sie können direkt über eine URL auf Ihre Oracle AI Data Platform-Instanz zugreifen.
Die URL für Oracle AI Data Platform verwendet das folgende Format, wobei tenant_name der Name des OCI-Accounts ist, mit dem Sie sich anmelden, und domain_name die ausgewählte Domain ist:
https://<hash>.datalake.oci.oraclecloud.com/#?&tenant=<<tenant_name>>&domain=<<domain_name>>Sie können auch einen direkten Link zu Ihrer Instanz erhalten, indem Sie mit der rechten Maustaste auf den Namen Ihrer AI Data Platform-Instanz auf der Homepage klicken und auf Link kopieren klicken.
Sie können die AI Data Platform-Instanz-URL für andere Benutzer freigeben. Diese Benutzer müssen über die entsprechenden Berechtigungen für den Zugriff auf die Instanz verfügen. Weitere Informationen finden Sie unter Info über Berechtigungen.
Workspace- und UI-Ablauf verstehen
Sobald Sie Ihre Oracle AI Data Platform erstellt oder darauf zugegriffen haben, können Sie mit der Benutzeroberfläche alle wichtigen Komponenten nahtlos innerhalb der Instanz navigieren und verwalten.
Linke Navigation - Überblick
In einer AI Data Platform enthält die linke Randleiste Folgendes:
- Home - Bringt Sie zurück zum Dashboard
- Masterkatalog - Alle registrierten Datenassets über Workspaces hinweg anzeigen
- Workspace - Direkter Zugriff auf Workspace-Details
- Arbeitsbereich auswählen - Dropdown, um zwischen verschiedenen Arbeitsbereichen zu wechseln
- In einem Arbeitsbereich wird Folgendes angezeigt:
- Workflow - Datenworkflows entwerfen und planen
- Compute - Spark-Compute-Umgebungen verwalten
- In einem Arbeitsbereich wird Folgendes angezeigt:
- Datenfreigabe - Daten mit anderen Diensten teilen, die das Delta Share-Protokoll unterstützen
- Katalog automatisch auffüllen - Metadaten automatisch aus verbundenen Quellen aufnehmen
- Benachrichtigungen - Suchen und Filtern von Systemmeldungen, die Sie erhalten
- Rollen - Zugriffskontrolle konfigurieren (RBAC)
- Auditlogs - Suchen und filtern Sie die Historie von Objekten in AI Data Platform
Nächste Schritte nach dem Setup
Nachdem Sie Ihre Oracle AI Data Platform erstellt haben, können Sie sie für die regelmäßige Verwendung vorbereiten.
Wenn Sie Ihre AI Data Platform erstellt haben und zum ersten Mal darauf zugegriffen haben, sind dies die nächsten Schritte, um sicherzustellen, dass sie einsatzbereit ist:
- IAM-Policys und -Rollen prüfen - Stellen Sie sicher, dass der korrekte Zugriff für Benutzer und Gruppen über die Registerkarte "Rollen" eingerichtet wurde. Weitere Informationen finden Sie unter Rollen.
- Compute einrichten - Konfigurieren Sie Spark-Compute auf der Registerkarte "Compute", um Ihre Workflows effizient auszuführen. Weitere Informationen finden Sie unter Computern.
- Daten aufnehmen und organisieren - Erstellen Sie zunächst einen Katalog, um Ihre Datenquellen zu organisieren. Weitere Informationen finden Sie unter Datenmanagement.
- Notizbücher erkunden - Verwenden Sie Notizbücher für Ad-hoc-Explorations-, Transformations- oder ML-Aufgaben. Weitere Informationen finden Sie unter Notizbücher.
Bearbeiten einer Oracle AI Data Platform
Sie können die Details einer Oracle AI Data Platform-Instanz bearbeiten, deren Eigentümer Sie sind.
- Klicken Sie im Abschnitt "Home" von OCI auf Analysen und KI.
- Klicken Sie auf AI Data Platform.
- Klicken Sie neben Ihrer AI Data Platform auf
 Aktionen, und klicken Sie auf Bearbeiten.
- Ändern Sie die Details, und klicken Sie auf Speichern.
Oracle AI Data Platform löschen
Sie können nicht verwendete oder redundante Oracle AI Data Platform-Instanzen löschen, deren Eigentümer Sie sind.
- Klicken Sie im Abschnitt "Home" von OCI auf Analysen und KI.
- Klicken Sie auf AI Data Platform.
- Klicken Sie neben Ihrer AI Data Platform auf Aktionen, und klicken Sie auf Löschen.
- Wählen Sie aus, ob Sie löschen möchten:
- Alle verwalteten Daten im Masterkatalog
- Alle Dateien und Ordner in allen Workspaces
- Geben Sie bei entsprechender Aufforderung Löschen ein. Klicken Sie auf Löschen.
Sessionverwaltung
Oracle AI Data Platform setzt Sitzungsmanagementkontrollen durch, um eine sichere und zuverlässige Benutzererfahrung sicherzustellen.
Die Sessionlebensdauer für AI Data Platform beträgt 8 Stunden. Benutzersessions laufen nach dieser Sessiongültigkeitsdauer automatisch ab. Dieses Verhalten entspricht den Sicherheitsstandards von Oracle Cloud Infrastructure (OCI) und reduziert das Risiko von unbefugtem Zugriff, indem sichergestellt wird, dass Sessiontoken nicht unbegrenzt gültig sind.
Nach 8 Stunden müssen sich Benutzer erneut authentifizieren, um in der Instanz weiter zu arbeiten.
Diese Kontrollen wurden entwickelt, um die Benutzerfreundlichkeit mit starken Sicherheits- und Governance-Praktiken auf der gesamten Plattform in Einklang zu bringen.