37 Stratégies IAM pour Oracle AI Data Platform
Oracle AI Data Platform est géré dans OCI et requiert les stratégies IAM fournies.

Pour créer des instances AI Data Platform, un utilisateur doit au moins activer MANAGE dans les stratégies IAM :
allow group <aidpAdminIdentityDomain>/<aidpAdminGroup> to manage ai-data-platforms in compartment id <aidpCompartmentId>Une fois votre instance AI Data Platform créée, vous pouvez accorder des droits d'accès use à tous les utilisateurs auxquels vous souhaitez accéder à votre instance. manage n'est requis que pour l'utilisateur qui crée l'instance.
allow group <aidpAdminIdentityDomain>/<aidpAdminGroup> to use ai-data-platforms in compartment id <aidpCompartmentId>La plate-forme de données d'IA permet aux utilisateurs de choisir entre deux stratégies différentes pour configurer leur instance.
Option 1 : Politiques au niveau de la location (portée étendue)
Avec cette option, vos stratégies sont définies au niveau de la location (racine), ce qui donne à votre instance AI Data Platform un accès étendu à tous les compartiments.
- Réduit la nécessité d'écrire de nouvelles stratégies IAM chaque fois que vous ajoutez de nouvelles charges de travail, sources de données ou compartiments.
- Expérience d'intégration la plus simple ; nécessite le moins de modifications après la configuration initiale.
- Les utilisateurs disposent d'une portée plus large de droits d'accès.
- Peut ne pas répondre à des exigences strictes en matière de moindre privilège dans les environnements réglementés.
- Autorisez le service AI Data Platform à visualiser les ressources OCI IAM afin de configurer le contrôle d'accès basé sur les rôles des ressources gérées par AI Data Platform :
allow any-user TO {AUTHENTICATION_INSPECT, DOMAIN_INSPECT, DOMAIN_READ, DYNAMIC_GROUP_INSPECT, GROUP_INSPECT, GROUP_MEMBERSHIP_INSPECT, USER_INSPECT, USER_READ} IN TENANCY where all {request.principal.type='aidataplatform'} - Autoriser le service AI Data Platform à créer un groupe de journaux de journalisation OCI et à fournir des journaux aux utilisateurs :
allow any-user to manage log-groups in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } allow any-user to read log-content in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } - Autoriser le service AI Data Platform à fournir des mesures aux utilisateurs :
allow any-user to use metrics in compartment id <aidpCompartmentId> where ALL {request.principal.type='aidataplatform', target.metrics.namespace='oracle_aidataplatform'} - Autoriser le service AI Data Platform à créer et à gérer un bucket de banque d'objets OCI pour l'espace de travail et les données gérées dans le catalogue maître :
allow any-user to manage buckets in tenancy where all { request.principal.type='aidataplatform', any {request.permission = 'BUCKET_CREATE', request.permission = 'BUCKET_INSPECT', request.permission = 'BUCKET_READ', request.permission = 'BUCKET_UPDATE'}} - Autoriser le service AI Data Platform à gérer/gérer les données dans Workspace et Master Catalog avec un accès restreint par niveau d'instance AI Data Platform :
allow any-user to {TAG_NAMESPACE_USE} in tenancy where all {request.principal.type = 'aidataplatform'} allow any-user to manage buckets in tenancy where all { request.principal.id=target.resource.tag.orcl-aidp.governingAidpId, any {request.permission = 'BUCKET_DELETE', request.permission = 'PAR_MANAGE', request.permission = 'RETENTION_RULE_LOCK', request.permission = 'RETENTION_RULE_MANAGE'} } allow any-user to read objectstorage-namespaces in tenancy where all { request.principal.type='aidataplatform', any {request.permission = 'OBJECTSTORAGE_NAMESPACE_READ'}} allow any-user to manage objects in tenancy where all { request.principal.id=target.bucket.system-tag.orcl-aidp.governingAidpId } - Autoriser le service AI Data Platform à appeler les LLM hébergés sur le service OCI GenAI :
Remarques :
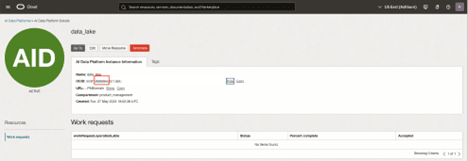
Si vous mettez à niveau votre instance pour accéder aux fonctionnalités d'IA, vous pouvez inclure les deux stratégies répertoriées ou sélectionner celle qui convient à votre instance. Vous pouvez déterminer le type de principal (datalakeouaidataplatform) pertinent pour votre instance en examinant l'OCID de votre instance.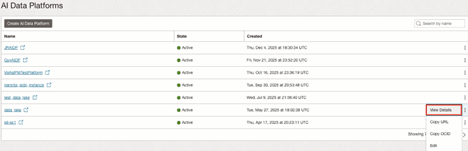
allow any-user to use generative-ai-family in tenancy where all { request.principal.type='aidataplatform'} allow any-user to use generative-ai-family in tenancy where all { request.principal.type='datalake'} - Autoriser les utilisateurs fédérés dans différents domaines d'identité à accéder aux ressources de la famille d'IA générative :
Allow group <your-domain>/<your-group> to use generative-ai-family in tenancy - Autoriser le groupe d'administrateurs AI Data Platform à créer, mettre à jour et supprimer des ressources Oracle Autonomous AI Lakehouse dans un compartiment donné :
allow group <aidpAdminGroup> to manage autonomous-databases in <aidp compartment>Remarques :
Les instances Oracle Autonomous AI Lakehouse doivent être 26ai ou plus pour activer les fonctionnalités d'IA dans AI Data Platform. - Autoriser le service AI Data Platform à accéder aux instances Oracle Autonomous AI Lakehouse existantes et à les utiliser dans un compartiment donné :
allow group <aidpAdminGroup> to use autonomous-databases in <aidp compartment>Remarques :
Les instances Oracle Autonomous AI Lakehouse doivent être 26ai ou plus pour activer les fonctionnalités d'IA dans AI Data Platform. - Autoriser le service AI Data Platform à configurer le cluster de calcul pour accéder aux données d'un réseau privé (facultatif) :
allow any-user to manage vnics in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use subnets in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use network-security-groups in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} - Permet au service Object Storage d'appliquer automatiquement des actions de cycle de vie (telles que la suppression permanente ou l'archivage) aux données d'espace de travail de votre plate-forme de données d'IA, ce qui réduit les efforts de maintenance manuelle et prend en charge la conformité aux meilleures pratiques de conservation des données (facultatif) :
allow service objectstorage-<<region_identifier>> to manage object-family in compartment id <<aidp-compartment-ocid>>
Option 2 : Stratégies au niveau du compartiment (portée détaillée)
Avec cette option, vos stratégies sont définies au niveau du compartiment, c'est-à-dire le compartiment dans lequel l'instance AI Data Platform est créée.
- Vous offre une limite de sécurité plus stricte ; limite l'accès de votre plate-forme de données d'IA à un seul compartiment par défaut.
- Vous pouvez ajouter de nouvelles stratégies de compartiment de manière incrémentielle lorsque des workflows doivent couvrir des compartiments supplémentaires.
- Vous devez effectuer des mises à jour IAM manuelles chaque fois que vous avez besoin de votre plate-forme de données d'IA pour accéder à un autre compartiment.
- Nécessite plus de frais généraux lors de l'extension.
- Autorisez le service AI Data Platform à visualiser les ressources OCI IAM afin de configurer le contrôle d'accès basé sur les rôles des ressources gérées par AI Data Platform :
allow any-user TO {AUTHENTICATION_INSPECT, DOMAIN_INSPECT, DOMAIN_READ, DYNAMIC_GROUP_INSPECT, GROUP_INSPECT, GROUP_MEMBERSHIP_INSPECT, USER_INSPECT, USER_READ} IN TENANCY where all {request.principal.type='aidataplatform'} - Autoriser le service AI Data Platform à créer un groupe de journaux de journalisation OCI et à fournir des journaux aux utilisateurs :
allow any-user to manage log-groups in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } allow any-user to read log-content in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } - Autoriser le service AI Data Platform à fournir des mesures aux utilisateurs :
allow any-user to use metrics in compartment id <aidpCompartmentId> where ALL {request.principal.type='aidataplatform', target.metrics.namespace='oracle_aidataplatform'} - Autoriser le service AI Data Platform à créer et à gérer un bucket de banque d'objets OCI pour l'espace de travail et les données gérées dans le catalogue maître :
allow any-user to manage buckets in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform', any {request.permission = 'BUCKET_CREATE', request.permission = 'BUCKET_INSPECT', request.permission = 'BUCKET_READ', request.permission = 'BUCKET_UPDATE'}} - Autoriser le service AI Data Platform à gérer/gérer les données dans Workspace et Master Catalog avec un accès restreint par niveau d'instance AI Data Platform :
allow any-user to {TAG_NAMESPACE_USE} in tenancy where all {request.principal.type = 'aidataplatform'} allow any-user to manage buckets in compartment id <aidpCompartmentId> where all { request.principal.id=target.resource.tag.orcl-aidp.governingAidpId, any {request.permission = 'BUCKET_DELETE', request.permission = 'PAR_MANAGE', request.permission = 'RETENTION_RULE_LOCK', request.permission = 'RETENTION_RULE_MANAGE'} } allow any-user to read objectstorage-namespaces in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform', any {request.permission = 'OBJECTSTORAGE_NAMESPACE_READ'}} allow any-user to manage objects in compartment id <aidpCompartmentId> where all { request.principal.id=target.bucket.system-tag.orcl-aidp.governingAidpId } - Autoriser le service AI Data Platform à configurer le cluster de calcul pour accéder aux données d'un réseau privé (facultatif) :
allow any-user to manage vnics in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use subnets in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use network-security-groups in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} - Permet au service Object Storage d'appliquer automatiquement des actions de cycle de vie (telles que la suppression permanente ou l'archivage) aux données d'espace de travail de votre plate-forme de données d'IA, ce qui réduit les efforts de maintenance manuelle et prend en charge la conformité aux meilleures pratiques de conservation des données (facultatif) :
allow service objectstorage-<<region_identifier>> to manage object-family in compartment id <<aidp-compartment-ocid>>
Stratégies supplémentaires pour les tables externes
Si votre instance AI Data Platform doit accéder aux données stockées dans un autre compartiment, vous devez accorder des stratégies supplémentaires pour ce compartiment externe. Ces stratégies permettent à AI Data Platform d'inspecter, de lire et de gérer les buckets et les objets du compartiment externe afin de les utiliser dans l'espace de travail AI Data Platform.
allow any-user to manage buckets in compartment id <external-data-CompartmentId> where all { request.principal.type='aidataplatform', any {request.permission = 'BUCKET_INSPECT', request.permission = 'BUCKET_READ', request.permission = 'BUCKET_UPDATE'}}
allow any-user to manage buckets in compartment id <external-data-CompartmentId> where all { request.principal.id=target.resource.tag.orcl-aidp.governingAidpId, any {request.permission = 'PAR_MANAGE', request.permission = 'RETENTION_RULE_LOCK', request.permission = 'RETENTION_RULE_MANAGE'} }
allow any-user to manage objects in compartment id <external-data-CompartmentId> where all { request.principal.id=target.bucket.system-tag.orcl-aidp.governingAidpId }
allow service objectstorage-<<region_identifier>> to manage object-family in compartment id <external-data-CompartmentId>
Remarques :
Si vous utilisez un domaine d'identité personnalisé (autre que celui par défaut), vous devez préfixer le nom de groupe avec le nom de domaine dans votre stratégie IAM. Exemple :allow group <aidpAdminIdentityDomain>/<aidpAdminGroup> to manage ai-data-platforms in compartment id <aidpCompartmentId>Pour plus d'informations sur les stratégies IAM, reportez-vous à Présentation des stratégies IAM.
Pour afficher une plate-forme de données AI et vous y connecter, vous devez disposer de l'accès de l'administrateur de cette plate-forme de données AI.