37 Policy IAM per Oracle AI Data Platform
Oracle AI Data Platform è gestito in OCI e richiede i criteri IAM forniti.

Per creare nuove istanze di AI Data Platform, un utente deve almeno abilitare MANAGE nei criteri IAM:
allow group <aidpAdminIdentityDomain>/<aidpAdminGroup> to manage ai-data-platforms in compartment id <aidpCompartmentId>Una volta creata l'istanza di AI Data Platform, è possibile concedere le autorizzazioni use a tutti gli utenti a cui si desidera accedere all'istanza. manage è obbligatorio solo per l'utente che crea l'istanza.
allow group <aidpAdminIdentityDomain>/<aidpAdminGroup> to use ai-data-platforms in compartment id <aidpCompartmentId>AI Data Platform consente agli utenti due diverse combinazioni di criteri tra cui possono scegliere per impostare la propria istanza.
Opzione 1: Criteri a livello di tenancy (ambito generale)
Con questa opzione, i tuoi criteri vengono definiti a livello di tenancy (root), offrendo alla tua istanza di AI Data Platform un ampio accesso tra i compartimenti.
- Riduce al minimo la necessità di scrivere nuovi criteri IAM ogni volta che aggiungi nuovi carichi di lavoro, origini dati o compartimenti.
- Esperienza di onboarding più semplice: richiede meno modifiche dopo l'impostazione iniziale.
- Gli utenti hanno un ambito di autorizzazioni più ampio.
- Potrebbe non soddisfare i requisiti minimi di privilegi in ambienti regolamentati.
- Consenti al servizio AI Data Platform di visualizzare le risorse IAM OCI per configurare il controllo dell'accesso basato sui ruoli delle risorse gestite da AI Data Platform:
allow any-user TO {AUTHENTICATION_INSPECT, DOMAIN_INSPECT, DOMAIN_READ, DYNAMIC_GROUP_INSPECT, GROUP_INSPECT, GROUP_MEMBERSHIP_INSPECT, USER_INSPECT, USER_READ} IN TENANCY where all {request.principal.type='aidataplatform'} - Consenti al servizio AI Data Platform di creare un gruppo di log di log OCI e fornire i log agli utenti:
allow any-user to manage log-groups in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } allow any-user to read log-content in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } - Consenti al servizio AI Data Platform di fornire metriche agli utenti:
allow any-user to use metrics in compartment id <aidpCompartmentId> where ALL {request.principal.type='aidataplatform', target.metrics.namespace='oracle_aidataplatform'} - Consenti al servizio AI Data Platform di creare e gestire OCI Object Store Bucket per l'area di lavoro e i dati gestiti nel catalogo principale:
allow any-user to manage buckets in tenancy where all { request.principal.type='aidataplatform', any {request.permission = 'BUCKET_CREATE', request.permission = 'BUCKET_INSPECT', request.permission = 'BUCKET_READ', request.permission = 'BUCKET_UPDATE'}} - Consenti al servizio AI Data Platform di governare/gestire i dati in Workspace e Master Catalog con accesso limitato a livello di istanza di AI Data Platform:
allow any-user to {TAG_NAMESPACE_USE} in tenancy where all {request.principal.type = 'aidataplatform'} allow any-user to manage buckets in tenancy where all { request.principal.id=target.resource.tag.orcl-aidp.governingAidpId, any {request.permission = 'BUCKET_DELETE', request.permission = 'PAR_MANAGE', request.permission = 'RETENTION_RULE_LOCK', request.permission = 'RETENTION_RULE_MANAGE'} } allow any-user to read objectstorage-namespaces in tenancy where all { request.principal.type='aidataplatform', any {request.permission = 'OBJECTSTORAGE_NAMESPACE_READ'}} allow any-user to manage objects in tenancy where all { request.principal.id=target.bucket.system-tag.orcl-aidp.governingAidpId } - Consenti al servizio AI Data Platform di chiamare i LLM ospitati sul servizio OCI GenAI:
Nota
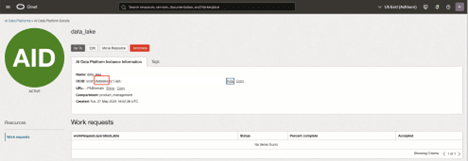
Se stai eseguendo l'upgrade dell'istanza per accedere alle funzioni AI, puoi includere entrambi i criteri elencati o selezionare quello pertinente all'istanza. È possibile determinare il tipo di principal (datalakeoaidataplatform) rilevante per l'istanza analizzando l'OCID dell'istanza.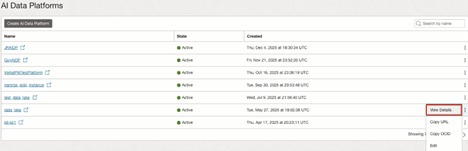
allow any-user to use generative-ai-family in tenancy where all { request.principal.type='aidataplatform'} allow any-user to use generative-ai-family in tenancy where all { request.principal.type='datalake'} - Consenti agli utenti federati in domini di identità diversi di accedere alle risorse della famiglia di intelligenza artificiale generativa:
Allow group <your-domain>/<your-group> to use generative-ai-family in tenancy - Consenti al gruppo di amministratori di AI Data Platform di creare, aggiornare ed eliminare le risorse Oracle Autonomous AI Lakehouse in un determinato compartimento:
allow group <aidpAdminGroup> to manage autonomous-databases in <aidp compartment>Nota
Le istanze di Oracle Autonomous AI Lakehouse devono essere di 26ai o superiori per abilitare le funzioni AI in AI Data Platform. - Consenti al servizio AI Data Platform di accedere e utilizzare le istanze esistenti di Oracle Autonomous AI Lakehouse in un determinato compartimento:
allow group <aidpAdminGroup> to use autonomous-databases in <aidp compartment>Nota
Le istanze di Oracle Autonomous AI Lakehouse devono essere di 26ai o superiori per abilitare le funzioni AI in AI Data Platform. - Consenti al servizio AI Data Platform di configurare il cluster di computazione per accedere AI dati in una rete privata (facoltativo):
allow any-user to manage vnics in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use subnets in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use network-security-groups in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} - Consente al servizio di storage degli oggetti di applicare automaticamente le azioni del ciclo di vita (ad esempio l'eliminazione permanente o l'archiviazione) AI dati dell'area di lavoro di AI Data Platform, riducendo le attività di manutenzione manuale e supportando la conformità alle best practice di conservazione dei dati (facoltativo):
allow service objectstorage-<<region_identifier>> to manage object-family in compartment id <<aidp-compartment-ocid>>
Opzione 2: Criteri a livello di compartimento (ambito con filtro)
Con questa opzione, i criteri vengono definiti a livello di compartimento, ovvero il compartimento in cui viene creata l'istanza di AI Data Platform.
- Offre un limite di sicurezza più stretto; limita l'accesso della piattaforma dati AI a un singolo compartimento per impostazione predefinita.
- È possibile aggiungere nuovi criteri di compartimento in modo incrementale quando i flussi di lavoro devono estendersi su compartimenti aggiuntivi.
- Richiede che tu effettui aggiornamenti manuali IAM ogni volta che hai bisogno della tua AI Data Platform per accedere a un altro compartimento.
- Richiede più sovraccarico operativo durante l'espansione.
- Consenti al servizio AI Data Platform di visualizzare le risorse IAM OCI per configurare il controllo dell'accesso basato sui ruoli delle risorse gestite da AI Data Platform:
allow any-user TO {AUTHENTICATION_INSPECT, DOMAIN_INSPECT, DOMAIN_READ, DYNAMIC_GROUP_INSPECT, GROUP_INSPECT, GROUP_MEMBERSHIP_INSPECT, USER_INSPECT, USER_READ} IN TENANCY where all {request.principal.type='aidataplatform'} - Consenti al servizio AI Data Platform di creare un gruppo di log di log OCI e fornire i log agli utenti:
allow any-user to manage log-groups in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } allow any-user to read log-content in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } - Consenti al servizio AI Data Platform di fornire metriche agli utenti:
allow any-user to use metrics in compartment id <aidpCompartmentId> where ALL {request.principal.type='aidataplatform', target.metrics.namespace='oracle_aidataplatform'} - Consenti al servizio AI Data Platform di creare e gestire OCI Object Store Bucket per l'area di lavoro e i dati gestiti nel catalogo principale:
allow any-user to manage buckets in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform', any {request.permission = 'BUCKET_CREATE', request.permission = 'BUCKET_INSPECT', request.permission = 'BUCKET_READ', request.permission = 'BUCKET_UPDATE'}} - Consenti al servizio AI Data Platform di governare/gestire i dati in Workspace e Master Catalog con accesso limitato a livello di istanza di AI Data Platform:
allow any-user to {TAG_NAMESPACE_USE} in tenancy where all {request.principal.type = 'aidataplatform'} allow any-user to manage buckets in compartment id <aidpCompartmentId> where all { request.principal.id=target.resource.tag.orcl-aidp.governingAidpId, any {request.permission = 'BUCKET_DELETE', request.permission = 'PAR_MANAGE', request.permission = 'RETENTION_RULE_LOCK', request.permission = 'RETENTION_RULE_MANAGE'} } allow any-user to read objectstorage-namespaces in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform', any {request.permission = 'OBJECTSTORAGE_NAMESPACE_READ'}} allow any-user to manage objects in compartment id <aidpCompartmentId> where all { request.principal.id=target.bucket.system-tag.orcl-aidp.governingAidpId } - Consenti al servizio AI Data Platform di configurare il cluster di computazione per accedere AI dati in una rete privata (facoltativo):
allow any-user to manage vnics in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use subnets in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use network-security-groups in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} - Consente al servizio di storage degli oggetti di applicare automaticamente le azioni del ciclo di vita (ad esempio l'eliminazione permanente o l'archiviazione) AI dati dell'area di lavoro di AI Data Platform, riducendo le attività di manutenzione manuale e supportando la conformità alle best practice di conservazione dei dati (facoltativo):
allow service objectstorage-<<region_identifier>> to manage object-family in compartment id <<aidp-compartment-ocid>>
Criteri aggiuntivi per tabelle esterne
Se l'istanza di AI Data Platform deve accedere AI dati memorizzati in un compartimento diverso, è necessario concedere criteri aggiuntivi per tale compartimento esterno. Questi criteri consentono a AI Data Platform di ispezionare, leggere e gestire bucket e oggetti nel compartimento esterno per utilizzarli nell'area di lavoro di AI Data Platform.
allow any-user to manage buckets in compartment id <external-data-CompartmentId> where all { request.principal.type='aidataplatform', any {request.permission = 'BUCKET_INSPECT', request.permission = 'BUCKET_READ', request.permission = 'BUCKET_UPDATE'}}
allow any-user to manage buckets in compartment id <external-data-CompartmentId> where all { request.principal.id=target.resource.tag.orcl-aidp.governingAidpId, any {request.permission = 'PAR_MANAGE', request.permission = 'RETENTION_RULE_LOCK', request.permission = 'RETENTION_RULE_MANAGE'} }
allow any-user to manage objects in compartment id <external-data-CompartmentId> where all { request.principal.id=target.bucket.system-tag.orcl-aidp.governingAidpId }
allow service objectstorage-<<region_identifier>> to manage object-family in compartment id <external-data-CompartmentId>
Nota
Se si utilizza un dominio di Identity personalizzato (non predefinito), è necessario anteporre al nome del gruppo il nome del dominio nel criterio IAM. Ad esempio:allow group <aidpAdminIdentityDomain>/<aidpAdminGroup> to manage ai-data-platforms in compartment id <aidpCompartmentId>Per ulteriori informazioni sui criteri IAM, vedere Panoramica dei criteri IAM.
Per visualizzare ed eseguire il login a una piattaforma dati AI, è necessario che l'amministratore conceda l'accesso a tale piattaforma dati AI.