データ・マスキングの概要
データ・マスキングは、機密情報を保護するために、本物のような架空のデータで機密データを完全に置き換えるプロセスです
課題
機密データや個人データを含め、組織が収集および管理するデータの量は日々増加しています。セキュリティの脅威の高まりを受け、機密データの公開を制限することが必要になっています。同時に、EU GDPR、PCI-DSS、HIPPAなどの様々なデータ・プライバシ法および基準により、個人データを保護することが義務付けられています。稼働中の本番データベース環境には貴重なデータや機密データが格納されており、セキュリティおよびコンプライアンス要件を満たすために、このデータを保護する必要があります。通常、組織では本番環境に複数のセキュリティ・コントロールを実装して、機密データへのアクセスが厳格に管理されるよう努めます。
製品やサービスを改善し、ユーザーの操作性を向上させ、ビジネスをサポートして発展させるために、データを収集することでしょう。収集されたデータを最大限に利用するには、開発、テスト、トレーニング、データ分析などの各種ユースケースについて、内外両方の様々なチームとそのデータを共有する必要があります。本番以外の目的で本番データをコピーすると、機密データが拡散してセキュリティおよびコンプライアンスの境界が拡張し、データが漏洩する可能性が高まります。保護されないままにしておくと、契約者や海外の就業者がデータにアクセスし、複数の場所にまたがってデータを移動する可能性があります。PCI-DSSやEU GDPRなどのデータ・プライバシ基準も本番以外の環境での機密情報の保護を強調しており、これは、このような環境は通常、本番システムほど保護またはモニターされないためです。
課題は、本番以外の目的での使用しやすさを維持しながら、機密データの不必要な拡散および公開を減らすことです。
ソリューション
本番以外の環境であっても、機密データを保護し、データ・プライバシ規制に準拠し続ける必要があります。推奨される解決策は、機密データを本番以外の環境で使用する前にマスキングすることです。このように、保有する機密データを最低限に抑えることにより、リスクおよびコンプライアンスの境界を縮小します。
データ・マスキングは、静的データ・マスキングとも呼ばれ、本物のような架空データで機密データを完全に置き換えるプロセスです。これにより、元のデータと同様の特性を持つ本物のような完全に機能するデータを生成し、機密情報と置き換えることができます。データ・マスキングは、機密データを匿名にすることで機密データの拡散を制限しつつ、本番のようなデータを使用できるようにします。これにより、悪意のある当事者が架空データにアクセスできる場合でも、そのデータから利益を得られなくなります。
データ・マスキングは、機密データまたは規制対象データを本番以外のユーザーと共有する必要があるとき、ほぼすべての状況に理想的です。このようなユーザーには、アプリケーション開発者などの内部ユーザーや、海外のテスト企業、サプライヤ、顧客などの外部ビジネス・パートナが含まれます。データ・マスキングは暗号化と対照的で、暗号化はデータを単に隠すだけで、元のデータは適切なアクセス権またはキーを使用して取得できます。データ・マスキングでは、元の機密データを取得することも、アクセスすることもできません。
データ・マスキングの主要な側面の1つは、データのセマンティクスおよび構造を損なわずに、機密情報を架空データで置き換えることです。マスキングされたデータは、本物のようであり、Luhn検証などの特定のチェックに合格する必要があります。たとえば、マスキングされたクレジット・カード番号は、有効なクレジット・カード番号であってはならないだけでなく、有効なVisa、Mastercard、American ExpressまたはDiscoverのカード番号であってはなりません。このデータの整合性を維持できないと、対応するアプリケーションが動作しなくなる場合があります。事前定義されたマスキング・フォーマットにより、生成されたデータが一般的な検証チェックに合格することが保証されます。
一般的なデータ・マスキングの要件
組織は通常、カスタム・スクリプトまたはソリューションを使用してデータをマスキングします。このような組織内ソリューションは少数の列では機能する場合がありますが、分散データベースおよび多数の列を使用する大規模アプリケーションでは機能しません。エンタープライズ・データ・マスキング・ソリューションでは、次のデータ・マスキング要件を満たすことができます:
-
多数のアプリケーション、データベースおよび環境の中に機密データを見つけます。
-
名前、社会保障番号、電子メール・アドレス、クレジット・カード番号(Mastercard、Visaなど)、血液型など、様々な形状および形態の機密データを適切にマスキングします。
-
マスキングされたデータは元に戻せないようにします(つまり、マスキングされたデータから元のデータを取得できません)。
-
マスキングされたデータが、開発や分析などの本番以外の目的で役に立つ程度に本物らしくします。
-
アプリケーションで引き続きマスキングされたデータが機能するようにします。
Oracle Data Safeでのデータ・マスキング
Oracle Data Safeのデータ・マスキング機能は、一般的なデータ・マスキング要件などに対応します。自動化された柔軟で使用しやすいソリューションを提供することで、本番以外のデータベース内のデータをマスキングするプロセスを簡略化します。次の操作を行うことができます。
-
機密データを公開せずに、データのビジネス価値を最大にします
-
本番の機密データを拡散させないことで、コンプライアンス境界を最小にします
-
Oracleデータベースをマスキングします
-
様々なマスキング技法を使用して特定のビジネス要件を満たします
-
データの整合性を保持し、マスキングされたデータが引き続きアプリケーションで機能するようにします
マスキング・ポリシーおよびマスキング・フォーマット
Oracle Data Safeのデータ検出およびデータ・マスキングを使用すると、ターゲット・データベースの機密データをマスクできます。データ検出では、ターゲット・データベース内の機密データと参照(親子)関係を検出して、すべての機密列およびメタデータを含む機密データ・モデルを生成できます。データ・マスキングでは、機密データ・モデルのマスキング・ポリシーを作成し、そのポリシーをターゲット・データベースに適用して機密データをマスクできます。データ・マスキングにより、関連する列を一貫してマスキングすることで参照整合性が確保されます。
マスキング・ポリシーを作成する場合は、機密データ・モデルの機密列ごとにマスキング・フォーマットを選択します。マスキング・フォーマットは、データベース列のデータをマスキングするロジックを定義します。Oracle Data Safeでは、機密列ごとにデフォルトの事前定義済マスキング・フォーマットが自動的に選択されますが、必要に応じて選択を変更できます。Oracle Data Safeには、名前、国民識別子、クレジット・カード番号、電話番号、宗教などの一般的な機密データおよび個人データのための包括的な事前定義済マスキング・フォーマットのセットが用意されています。たとえば、電子メール・アドレス・マスキング・フォーマットでは、値がランダムな電子メール・アドレスに置き換えられます。独自のマスキング・フォーマットを作成したり、条件付きマスキングを使用したり、グループ・マスキングを実装することもできます。
データ・マスキングの主要な側面の1つは、データのセマンティクスおよび構造を損なわずに、機密情報を架空データで置き換えることです。マスキングされたデータは、本物のようであり、Luhn検証などの特定のチェックに合格する必要があります。たとえば、マスキングされたクレジット・カード番号は、有効なクレジット・カード番号であってはならないだけでなく、有効なVisa、Mastercard、American ExpressまたはDiscoverのカード番号であってはなりません。このデータの整合性を維持できないと、対応するアプリケーションが動作しなくなる場合があります。事前定義されたマスキング・フォーマットにより、生成されたデータが一般的な検証チェックに合格することが保証されます。
機密データ・モデルと同様に、Oracle Data Safeでは、マスキング・ポリシーおよびユーザー定義のマスキング・フォーマットがOracle Data Safeのコンパートメントに格納されます。これらはコンパートメントからコンパートメントに移動し、必要に応じて削除できます。マスキング・ポリシーを別のリージョンのターゲット・データベースに適用したり、テキスト・エディタでマスキング・ポリシーを手動で編集するには、XML形式でマスキング・ポリシーをダウンロードおよびアップロードします。
データ・マスキング・ジョブを構成する場合、データ・マスキング・ジョブの前または後(あるいはその両方)にターゲット・データベースで実行するスクリプトをアップロードできます。たとえば、マスキング前スクリプトをアップロードして、確定的置換マスキング・フォーマットに使用する列をターゲット・データベースで作成できます。また、マスキング後スクリプトをアップロードして、データ・マスキングの完了後にこの列を削除できます。
マスキング・フォーマットの特性
データ・マスキング・フォーマットには特性があります。一般的な特性には、組合せ可能、一意性、可逆的、確定的などがあります。Oracle Data Safeには、事前定義済および基本マスキング・フォーマットが幅広く用意されています。一部のマスキング・フォーマットでは、二重バイト文字(日本語、他のアジア語、キリル文字など)がサポートされます。
組合せ可能
マスキング・フォーマットは、条件を使用して他の基本的なマスキング・フォーマットまたは事前定義済マスキング・フォーマットと組み合せることができる場合、組合せ可能とみなされます。
たとえば、書式999-999のデータを含む列をマスキングするとします(9は1桁の数字を表します)。最初の3桁を3桁の固定の数値で置き換え、ハイフンはそのままにし、最後の3桁をランダムな数字で置き換えます。想定されるデータを生成するには、次の例に示すように、固定数値、固定文字列、ランダム数値の3つの基本マスキング・フォーマットを組み合せることができます。これら3つのマスキング・フォーマットの出力は連結され、マスキングされた値が生成されます。たとえば、678-333、678-110、678-656、678-999。
FIXED NUMBER 678
FIXED STRING "-"
RANDOM NUMBER [START:100 END: 999]
別の例では、基本マスキング・フォーマットと事前定義済マスキング・フォーマットを組み合せて使用します。社会保障番号をマスキングするとします。ロジックは、社会保障番号が存在する場合は、事前定義済の社会保障番号に置き換えます。それ以外の場合は、乱数に置き換えます。
一意性
マスキング・フォーマットは、生成されるマスキング済データの一意性が保証される場合、一意性を持つものと見なされます。これらのタイプのマスキング・フォーマットは、一意性制約がある列をマスキングする場合に便利です。たとえば、EMPLOYEE IDの列を一意のIDマスク値でマスキングする場合があります。2つの行が同じIDを持つことはできません。
可逆的
可逆的とみなされるマスキング・フォーマットは、マスキングされたデータから元の列データを取得できます。データ・マスキングは通常、データを完全に置き換えて、元のデータを取得できないようにすることを意味します。ただし、元のデータの表示が必要になる場合があります。可逆的マスキングは、企業で分析、レポート作成などのビジネス処理のために、データをマスキングして第三者に送信する必要がある場合に役立ちます。第三者から処理済データを受信した後、元のデータをリカバリできます。確定的暗号化マスキング・フォーマットでは、可逆的マスキングがサポートされます。
確定的
大規模データベースまたは複数データベースの環境におけるデータをマスキングするための主要な要件の1つは、データを一貫してマスキングすることです。つまり、指定された入力に対して、出力は常に同じである必要があります。同時に、マスキングされた出力は予測できない必要があります。確定的マスキング・フォーマットでは、データベースおよびデータ・マスキニング・ジョブ間で、指定された入力に対して一貫性のある出力が生成されます。確定的マスキングは、複数のアプリケーション間でデータの整合性を維持し、シングル・サインオン環境でシステムの整合性を維持するのに役立ちます。
たとえば、人材管理アプリケーション、顧客関係管理アプリケーションおよび販売データ・ウェアハウスの3つのアプリケーションを考えてみます。これらの3つのアプリケーションには、これらのアプリケーションで一貫してマスキングする必要があるEMPLOYEE_IDなどの主要な共通フィールドがあります。確定的マスキング技法をここで使用すると、一貫性を確保できます。
別の例を考えてみましょう。2つの値JoeとTomが、確定的マスキング技法を使用してHenryとPeterにマスキングされるとします。この技法を別のデータベースで繰り返すと、BobとTom(存在する場合)は、LouiseとPeterに置き換わります。2回の実行でのデータは異なるにも関わらず、Tomは常にPeterに置き換わります。
確定的暗号化、確定的置換、SQL式およびユーザー定義関数の各マスキング・フォーマットでは、確定的マスキングがサポートされます。
データ・マスキング・フォーマットの特性
次の表に、各データ・マスキング・フォーマットを示します。
| マスキング・フォーマット | ダブルバイト文字*をサポート | ラージ・オブジェクト列のサポート | 組合せ可能 | 確定的 | 可逆的 | 一意性 |
|---|---|---|---|---|---|---|
| 年齢 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | いいえ |
| オーストラリア・ビジネス番号 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| オーストラリア会社番号 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| オーストラリア医療保険番号 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| オーストラリア医療提供者番号 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| オーストラリア税金ファイル番号 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 銀行口座番号 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 銀行ルーティング番号 | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 血液型 | いいえ | いいえ | はい | いいえ | いいえ | いいえ |
| カナダ郵便番号 | いいえ | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| カナダ社会保険番号 | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| カナダ社会保険番号(ハイフン) | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 中国居住者ID (PRC)番号 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| クレジット・カード番号 | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| クレジット・カード番号(タイプおよびフォーマットの保持) | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| クレジット・カード番号 - American Express | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| クレジット・カード番号 - Discover | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| クレジット・カード番号 - Mastercard | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| クレジット・カード番号 - Visa | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 日付 - カード有効期限 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 日付 - 過去 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 行の削除 | 番号- 適用不可 | いいえ | いいえ | 該当なし | いいえ | 該当なし |
| 確定的暗号化日 | はい | いいえ | いいえ | はい | はい | はい、LMFで生成できる個別値の数は、入力列に存在する個別値の数を超え、すべての入力値がサポートされている書式範囲内にある場合です。 |
| 決定論的置換 | はい | いいえ | いいえ | はい(置換列の値が変更されず、同じシード値を指定する場合) | いいえ | いいえ |
| 電子メール・アドレス | いいえ | いいえ | はい | いいえ | いいえ | いいえ |
| フィンランド個人識別コード | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 固定数 | 番号- 適用不可 | はい | はい | はい | いいえ | いいえ |
| 固定文字列 | はい | はい | はい | はい | いいえ | いいえ |
| 書式保持のランダム化 | いいえ | いいえ | はい | いいえ | いいえ | いいえ |
| 性別 | いいえ | いいえ | はい | いいえ | いいえ | いいえ |
| グループ・シャッフル | はい | いいえ | いいえ | いいえ | いいえ | はい、このマスキング・フォーマットにより、一意制約がある列の一意性が確保されます |
| 身長(センチメートル) | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | いいえ |
| IBAN | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| IBAN (ハイフン) | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| ICD-9-CM | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | いいえ |
| ICD-10-CM | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | いいえ |
| 識別番号 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| IFSCコード | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| IMEI番号 | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 収入 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| IPv4 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | いいえ |
| IPv6 | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| IPv6デュアル | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 日本マイナンバー | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 韓国居住者登録番号(RRN) | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | いいえ |
| Macアドレス(コロン区切り) | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| Macアドレス(ドット区切り) | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| Macアドレス(ハイフン) | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 婚姻区分 | いいえ | いいえ | はい | いいえ | いいえ | いいえ |
| メキシコの会社RFC ID | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| メキシコのCURPコード | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| メキシコの個別RFC ID | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| オランダ市民サービス番号(BSN) | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| Nullの値 | 番号- 適用不可 | はい | いいえ | はい | いいえ | いいえ |
| パターンマスキング | いいえ | いいえ | いいえ | いいえ | いいえ | いいえ |
| 後処理関数 | はい | いいえ | はい | 該当なし | 該当なし | 該当なし |
| 元のデータの保存 | はい | いいえ | いいえ | はい | 該当なし | 元の値が一意である場合は、マスキング後も一意のままになります |
| 人種 | いいえ | いいえ | はい | いいえ | いいえ | いいえ |
| ランダム日付 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい。指定範囲の個別値の総数は、列の値の数以上である必要があります |
| ランダム小数 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい。指定範囲の個別値の総数は、列の値の数以上である必要があります |
| ランダム桁数字 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい。ただし、十分な長さの範囲を指定しないと、範囲内の一意の値が不足する可能性があります |
| ランダム・リスト | はい | いいえ | はい | いいえ | いいえ | はい。入力リストには一意の値を指定する必要があり、リスト内の値の数は、マスキングされる列の値の数以上である必要があります。 |
| ランダム名 | いいえ | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 乱数 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい。指定範囲の個別値の数は、列の値の数以上である必要があります |
| ランダム文字列 | いいえ | いいえ | はい | いいえ | いいえ | はい。指定範囲の個別値の数は、列の値の数以上である必要があります |
| ランダム置換 | はい | いいえ | いいえ | いいえ | いいえ | はい。置換列の個別値の数は、マスキングされる列の値の数以上である必要があります |
| 正規表現 | はい | はい- 文字(CLOB)および各国語(NCLOB)のみ | いいえ | いいえ | いいえ | いいえ |
| 宗教 | いいえ | いいえ | はい | いいえ | いいえ | いいえ |
| 性的指向 | いいえ | いいえ | はい | いいえ | いいえ | いいえ |
| シャッフル | はい | いいえ | いいえ | いいえ | いいえ | はい(列値がすべて一意である場合) |
| スペインの社会保険番号 | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| スペインの社会保障番号(スラッシュ区切り) | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| SQL式 | はい。指定するSQL式は、マルチバイト文字を生成する必要があります | はい | いいえ | はい、定義されたSQL式によって決まります | いいえ | はい。しかし、一意性は保証されず、定義されたSQL式によって決まります。ただし、ORA_HASHでは32ビットのアルゴリズムが使用され、誕生日パラドックスやハトの原理が考慮されているため、232-1の一意値の後の競合の確率は0.5です。 |
| 株式 | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 部分文字列 | はい | いいえ | はい | はい | いいえ | いいえ |
| SWIFT/BICコード(11桁) | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| SWIFT/BICコード(8桁) | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| データの切捨て | はい | いいえ | いいえ | 該当なし | 該当なし | 該当なし |
| 英国国民保険番号(フォーマット保存) | 英数字- 該当なし | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | いいえ |
| 英国国民保険番号(スペース区切り) | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 英国郵便番号(スペース区切り) | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| URL | いいえ | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| US DEA番号 | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 米国電話番号 | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 米国電話番号(国コードあり) | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 米国社会保障番号 | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 米国社会保障番号(ハイフン付き) | 番号- 適用不可 | いいえ | はい、生成されたマスキングされた値が後処理機能検証に合格した場合 | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| ユーザー定義機能 | はい | いいえ | はい | はい、定義された関数によって決まります | いいえ | はい、定義された関数によって決まります |
| 車両ID番号(VIN) | 英数字- 該当なし | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
| 体重(ポンド) | 番号- 適用不可 | いいえ | はい | いいえ | いいえ | はい、LMFで生成できる個別値の数が、列の個別値の数より大きい場合 |
*マスキング・フォーマットでダブルバイト文字がサポートされている場合は、日本語、中国語、キリル文字などの言語の文字に使用できます。
データ・マスキング・ダッシュボード
データ・マスキング・ダッシュボードは、次に示すように、選択したコンパートメント内のマスクされたターゲット・データベースの概要ビューを提供します。ダッシュボードの上部にある2つのチャートは、上位5つのターゲット・データベースにフォーカスしています。最初のチャートは、5つのターゲット全体にわたるマスク列の割合の内訳を示すことで、マスク列の最も多いターゲット・データベースの識別に役立ちます。2番目のチャートは、5つのターゲット全体にわたるマスク値の割合の内訳を示すことで、マスク値の最も多いターゲット・データベースの識別に役立ちます。
チャートの下にある表には、選択したコンパートメント内のターゲット・データベースに関する統計が表示されます。リストされる各ターゲット・データベースは、少なくとも1回はマスクされている必要があります。各ターゲット・データベースで作成されたマスキング・ポリシーの数、各ターゲット・データベースのマスクされた機密タイプ、マスクされたスキーマ、マスクされた表、マスクされた列、およびマスクされた値の数を表示できます。登録されたターゲット・データベースがなく、使用可能なデータがない場合、これらのチャートおよび表にサンプル・データが移入され、データ・マスキングの現実的で架空のシナリオがシミュレートされます。または、右上隅のトグルを使用して、「Sample data on」または「Sample data off」を選択することもできます。
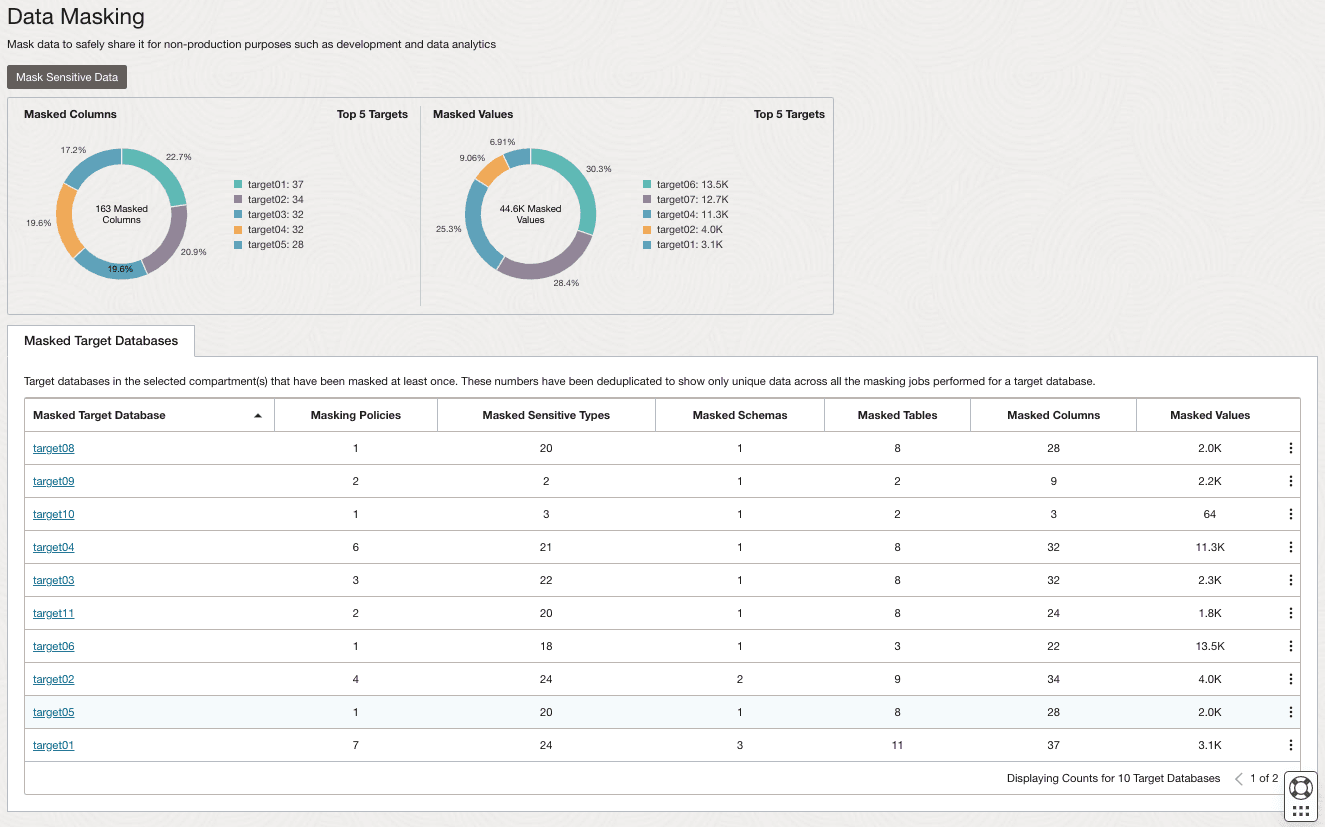
図data-masking-dashboard.pngの説明
ターゲット・データベース名を選択すると、そのターゲット・データベースのみのマスキング・サマリーと、そのマスキング・ポリシーの詳細を表示できます。次のスクリーンショットは、ターゲット・データベースのサマリーと詳細を示しています。
データ・マスキングのワークフロー
Oracleでは、次のアプローチおよびワークフローを使用してOracle Data Safeで機密データをマスクすることをお薦めします。
-
重要:本番データベースのバックアップを作成します。たとえば、Recovery Manager (RMAN)およびOracle Cloud Storageサービス(または他のバックアップの場所)を使用して、本番バックアップを作成および格納できます。実際の本番データベースはマスキングしないでください。
-
本番データベースのバックアップをクローニングし、ステージ・データベースを作成します。ステージ・データベースをユーザーに公開しないでください。サポートされているサービスを使用して、ステージ・データベースをOracle Cloudで作成します。
-
ステージ・データベースをOracle Data Safeに登録します。
-
データ検出の使用: ステージ・データベースの機密データを検索し、機密データ・モデルを生成します。
-
Oracleの事前定義済以外のマスキング・フォーマットが必要な場合、データ・マスキングを使用して新しいマスキングのフォーマットを作成します。
-
データ・マスキングを使用して、デフォルトのマスキング・フォーマットを機密列に関連付けるマスキング・ポリシーを作成します。必要に応じてフォーマットを変更できます。
-
ステージ・データベースで「マスキング前チェック」を実行して、マスキングの準備ができているかどうかを確認します。マスキング・ジョブを開始する前に、修正の推奨事項を実行します。
-
ステージ・データベースに対してデータ・マスキング・ジョブを実行し、マスキング・ポリシーを使用して機密データをマスクします。Oracle Data Safeでは、データ・マスキング・ジョブの結果を示すデータ・マスキング・レポートも生成されます。
-
データ・マスキング・レポートを参照して、マスキングされたデータの検証によって、マスキングされたデータの検証を行います。
-
ステージ・データベースをクローニングして、テスト・データベースを作成します。または、マスキングされたデータをステージ・データベースからエクスポートし、テスト・データベースを作成してから、マスキングされたデータをテスト・データベースにインポートします。テストおよび開発者ユーザーにステージ・データベースへのアクセス権を付与するのではなく、テスト・データベースを作成することをお薦めします。
-
テストおよび開発者ユーザーに、テスト・データベースへのアクセス権を付与します。
データ・マスキングを使用するための前提条件
次に、データ・マスキングを使用するための前提条件を示します:
-
データ・マスキングで使用するターゲット・データベースを登録します。
-
ターゲット・データベースに対するデータ・マスキング・ロールを付与します。データベース管理者は、このロールをターゲット・データベースのOracle Data Safeサービス・アカウントに付与できます。
-
Oracle Data Safeでデータ・マスキング機能を使用するためのOracle Cloud Infrastructure Identity and Access Management (IAM)の権限を取得します。OCI管理者は、これらの権限を付与できます。これらのリソースには権限が必要です:
-
data-safe-masking-policies -
data-safe-library-masking-formats -
data-safe-masking-reportsデータ・マスキングを実行するには、ターゲット・データベースのコンパートメント内の
data-safe-masking-reportsに対するmanage権限が必要です。 -
data-safe-masking-policy-health-report -
data-safe-work-requests
権限を選択的に付与するかわりに、関連するコンパートメントの
data-safe-masking-familyに対する権限を付与できます。これには、前述のすべてのリソースに対する権限が含まれます。data-safe-masking-family Resourceを参照してください。 -
-
マスキング・ポリシーで次の項目が1つ以上使用されている場合のみ、資格証明はマスキング・ジョブの実行に必要です。資格証明が指定されていない場合、ジョブは失敗します。その他のすべての場合、資格証明はオプションです。資格証明は、マスキング前チェックおよびマスキング・ジョブの実行にのみ使用されます。
-
マスキング前スクリプト
-
マスキング後スクリプト
-
ユーザー定義関数(UDF)、SQL式または後処理関数を含むマスキング・フォーマット。
-