권한 부여 프로파일 생성
권한 부여 프로파일은 서비스 관리자 레벨 또는 배치 레벨에서 생성할 수 있습니다. 서비스 관리자에서 권한 부여 프로파일을 생성하는 경우 다중 배포에서 해당 프로파일을 공유할 수 있습니다. 배치 내에서 권한 부여 프로파일을 생성하는 경우 해당 배치 내에서만 사용할 수 있습니다.
다음 단계에 따라 배치에 대한 권한 부여 프로파일을 설정합니다.
-
서비스 관리자에서 서비스 관리자를 누른 다음 권한 부여 프로파일을 선택하여 권한 부여 프로파일 페이지를 엽니다.
-
특정 배치에 대한 권한 부여 프로파일을 추가하려면 배치를 누르고 왼쪽 탐색 창에서 배치 이름을 선택합니다. 그런 다음 권한 부여 프로파일 옵션을 선택합니다.
-
[권한 부여 프로파일] 페이지에서 권한 부여 프로파일 옆에 있는 더하기 기호(+)를 누릅니다. Authorization Profiles(인증 프로파일) 대화 상자가 표시됩니다.
-
권한 부여 프로파일 대화상자에서 외부 IdP 제공자 중 하나를 선택하고 옵션을 구성할 수 있습니다.
IDCS 권한 부여 프로파일을 선택하는 경우 다음 이미지에 표시된 옵션을 구성해야 합니다.
주: IDCS, IAM 또는 Microsoft Entra ID를 외부 IdPs로 구성하려면 유사한 값을 지정해야 합니다.
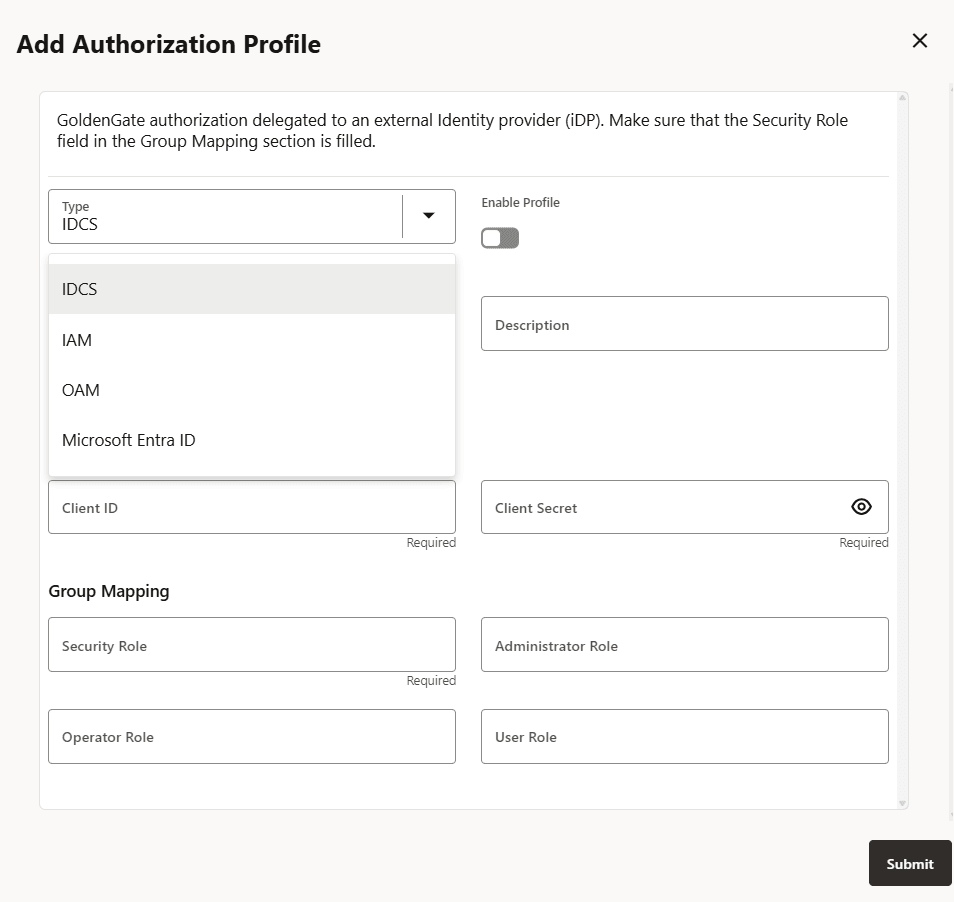
구성해야 하는 옵션은 외부 ID 제공자에서 수행된 구성을 기반으로 합니다. 이 구성을 시작하기 전에 해당 값을 준비 상태로 유지하십시오. Oracle GoldenGate에 대한 IAM 구성에서 해당 값을 참조하십시오.
이러한 값은 다음과 같이 설명됩니다.
-
Profile Name: 권한 부여 프로파일의 이름입니다.
-
설명(선택 사항): 작성 중인 프로파일에 대한 간단한 요약입니다.
-
Enable Profile: 배치에 대한 프로파일을 활성화합니다.
-
권한 부여 프로파일 유형: IDCS
-
테넌트 검색 URI: IDP 서버의 OpenID 검색 문서 끝점(
/.well-known/openid-configuration))입니다. -
클라이언트ID: IDP 응용 프로그램의 클라이언트ID
-
클라이언트 암호: IDP 응용 프로그램의 클라이언트 암호(보안 저장됨)
-
그룹 매핑 섹션에서 IDCS 그룹과 Oracle GoldenGate 사용자 롤에 대한 사용자 매핑이 구성됩니다. 해당 사용자 역할이 있는 IDCS 그룹 이름을 입력해야 합니다. 이러한 값은 대소문자를 구분합니다. IDCS에서 해당 역할을 가진 그룹 이름을 매핑하는 사용자 역할 옵션에는 Security(보안), Administrator(관리자), Operator(운영자) 및 User(사용자)가 포함됩니다.
-
-
OAM을 외부 IdP로 선택하면 다음 옵션이 표시됩니다.
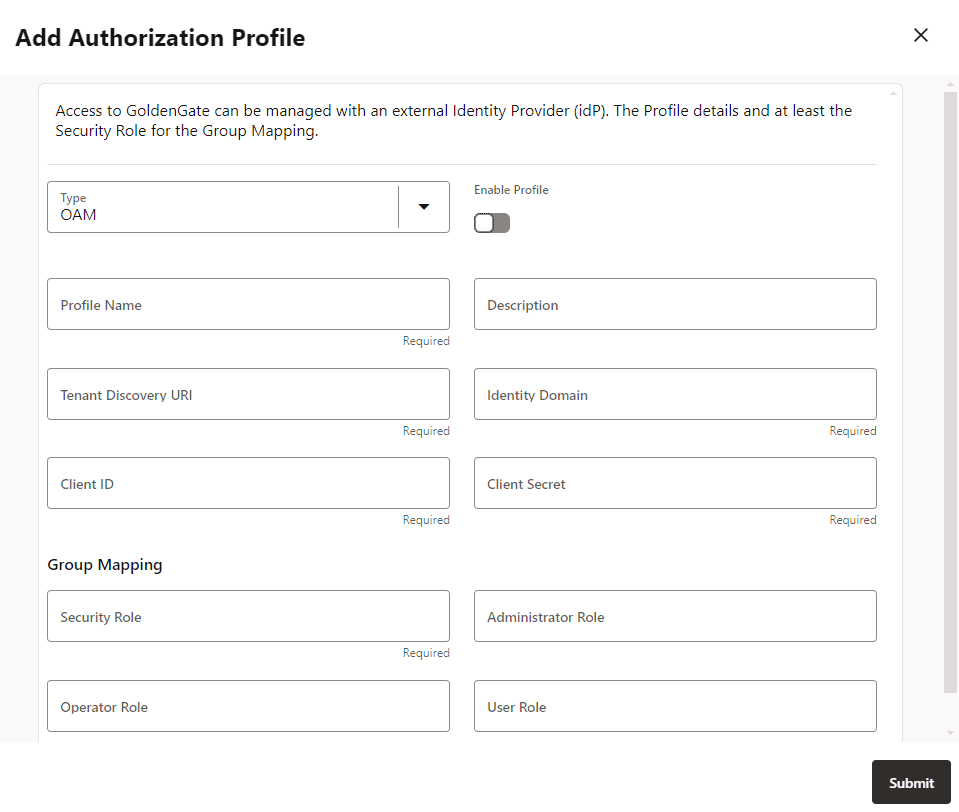
필요한 값을 확인하려면 Oracle GoldenGate에 대한 OAM 구성을 참조하십시오.
-
Profile Name: 권한 부여 프로파일의 이름입니다.
-
설명(선택 사항): 작성 중인 프로파일에 대한 간단한 요약입니다.
-
Enable Profile: 배치에 대한 프로파일을 활성화합니다.
-
권한 부여 프로파일 유형: IDCS
-
테넌트 검색 URI: IDP 서버의 OpenID 검색 문서 끝점(
/.well-known/openid-configuration))입니다. -
ID 도메인: ID 도메인은 테넌트의 개념에 해당합니다. 모든 클라이언트와 리소스 서버는 ID 도메인 아래에 생성됩니다.
-
클라이언트ID: IDP 응용 프로그램의 클라이언트ID
-
클라이언트 암호: IDP 응용 프로그램의 클라이언트 암호(보안 저장됨)
-
그룹 매핑 섹션에서 IDCS 그룹과 Oracle GoldenGate 사용자 롤에 대한 사용자 매핑이 구성됩니다. 해당 사용자 역할이 있는 IDCS 그룹 이름을 입력해야 합니다. 이러한 값은 대소문자를 구분합니다. IDCS에서 해당 역할을 가진 그룹 이름을 매핑하는 사용자 역할 옵션에는 Security(보안), Administrator(관리자), Operator(운영자) 및 User(사용자)가 포함됩니다.
자세한 내용은 ID 도메인 생성을 참조하십시오.
-
-
EntraID을 선택하면 다음 옵션이 표시됩니다.
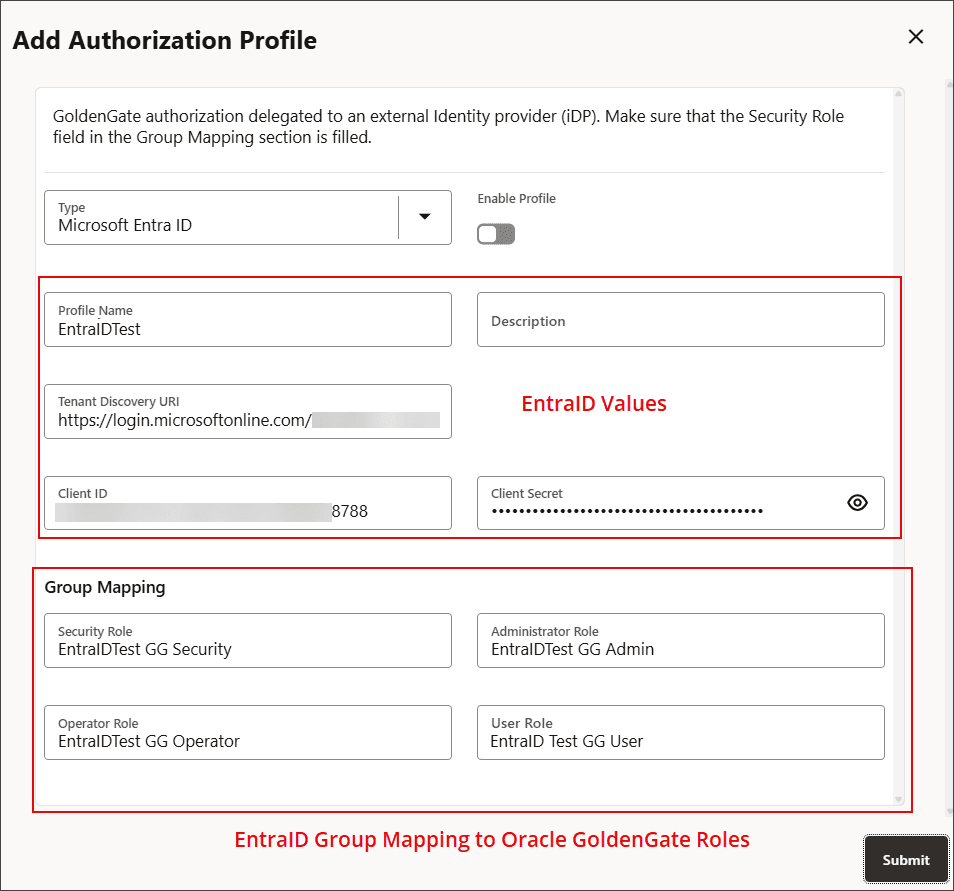
필요한 값을 확인하려면 Oracle GoldenGate용 Microsoft Azure EntraID 구성을 참조하십시오.
-
제출을 눌러 권한 부여 프로파일을 생성합니다.
-
인증 프로파일 테스트의 단계를 참조하여 프로파일이 올바르게 구성되었는지 검증합니다.
-
프로파일을 성공적으로 검증한 후 권한 부여 프로파일을 사용으로 설정할 수 있습니다.