37 Políticas do IAM para o Oracle AI Data Platform
O Oracle AI Data Platform é gerenciado na OCI e requer as políticas de IAM fornecidas.

Para criar novas instâncias da AI Data Platform, um usuário precisa ativar pelo menos o MANAGE nas políticas do serviço IAM:
allow group <aidpAdminIdentityDomain>/<aidpAdminGroup> to manage ai-data-platforms in compartment id <aidpCompartmentId>Depois que sua instância da AI Data Platform for criada, você poderá conceder permissões use a todos os usuários que quiser acessar sua instância. manage só será necessário para o usuário que criar a instância.
allow group <aidpAdminIdentityDomain>/<aidpAdminGroup> to use ai-data-platforms in compartment id <aidpCompartmentId>A Plataforma de Dados de IA permite que os usuários tenham duas combinações diferentes de políticas que podem escolher para configurar sua instância.
Opção 1: Políticas no nível da Tenancy (Escopo Amplo)
Com essa opção, suas políticas são definidas no nível de tenancy (raiz), fornecendo à sua instância da AI Data Platform acesso amplo entre compartimentos.
- Minimiza a necessidade de criar novas políticas do IAM sempre que você adicionar novas cargas de trabalho, origens de dados ou compartimentos.
- Experiência de integração mais fácil; requer o mínimo de alterações após a configuração inicial.
- Os usuários têm um escopo mais amplo de permissões.
- Pode não atender aos requisitos rigorosos de menos privilégios em ambientes regulamentados.
- Permitir que o serviço AI Data Platform exiba recursos do OCI IAM para configurar o controle de acesso baseado em função dos recursos gerenciados da AI Data Platform:
allow any-user TO {AUTHENTICATION_INSPECT, DOMAIN_INSPECT, DOMAIN_READ, DYNAMIC_GROUP_INSPECT, GROUP_INSPECT, GROUP_MEMBERSHIP_INSPECT, USER_INSPECT, USER_READ} IN TENANCY where all {request.principal.type='aidataplatform'} - Permita que o serviço AI Data Platform crie um grupo de logs de log do OCI e forneça logs aos usuários:
allow any-user to manage log-groups in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } allow any-user to read log-content in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } - Permita que o serviço AI Data Platform forneça métricas aos usuários:
allow any-user to use metrics in compartment id <aidpCompartmentId> where ALL {request.principal.type='aidataplatform', target.metrics.namespace='oracle_aidataplatform'} - Permitir que o serviço AI Data Platform crie e gerencie o Bucket do OCI Object Store para espaço de trabalho e dados gerenciados no Catálogo Mestre:
allow any-user to manage buckets in tenancy where all { request.principal.type='aidataplatform', any {request.permission = 'BUCKET_CREATE', request.permission = 'BUCKET_INSPECT', request.permission = 'BUCKET_READ', request.permission = 'BUCKET_UPDATE'}} - Permita que o serviço AI Data Platform controle/gerencie dados no Espaço de Trabalho e no Catálogo Mestre com acesso restrito por nível de instância da AI Data Platform:
allow any-user to {TAG_NAMESPACE_USE} in tenancy where all {request.principal.type = 'aidataplatform'} allow any-user to manage buckets in tenancy where all { request.principal.id=target.resource.tag.orcl-aidp.governingAidpId, any {request.permission = 'BUCKET_DELETE', request.permission = 'PAR_MANAGE', request.permission = 'RETENTION_RULE_LOCK', request.permission = 'RETENTION_RULE_MANAGE'} } allow any-user to read objectstorage-namespaces in tenancy where all { request.principal.type='aidataplatform', any {request.permission = 'OBJECTSTORAGE_NAMESPACE_READ'}} allow any-user to manage objects in tenancy where all { request.principal.id=target.bucket.system-tag.orcl-aidp.governingAidpId } - Permita que o serviço AI Data Platform chame LLMs hospedados no serviço OCI GenAI:
Observação:
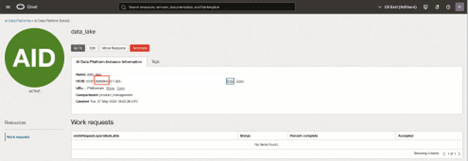
Se você estiver fazendo upgrade da sua instância para acessar recursos do AI, poderá incluir as duas políticas listadas ou selecionar a relevante para a sua instância. Você pode determinar qual tipo de principal (datalakeouaidataplatform) é relevante para sua instância inspecionando o OCID da sua instância.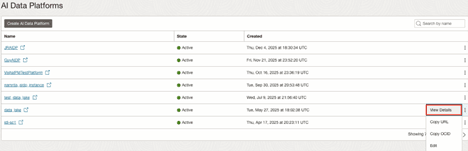
allow any-user to use generative-ai-family in tenancy where all { request.principal.type='aidataplatform'} allow any-user to use generative-ai-family in tenancy where all { request.principal.type='datalake'} - Permitir que usuários federados em diferentes domínios de identidade acessem os recursos da família Generative AI:
Allow group <your-domain>/<your-group> to use generative-ai-family in tenancy - Permita que o grupo de administradores da AI Data Platform crie, atualize e exclua recursos do Oracle Autonomous AI Lakehouse em um determinado compartimento:
allow group <aidpAdminGroup> to manage autonomous-databases in <aidp compartment>Observação:
As instâncias do Oracle Autonomous AI Lakehouse devem ter 26ai ou mais para ativar recursos de IA na AI Data Platform. - Permita que o serviço AI Data Platform acesse e use instâncias existentes do Oracle Autonomous AI Lakehouse em um determinado compartimento:
allow group <aidpAdminGroup> to use autonomous-databases in <aidp compartment>Observação:
As instâncias do Oracle Autonomous AI Lakehouse devem ter 26ai ou mais para ativar recursos de IA na AI Data Platform. - Permitir que o serviço AI Data Platform configure o Cluster de Computação para acessar dados em uma rede privada (Opcional):
allow any-user to manage vnics in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use subnets in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use network-security-groups in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} - Permite que o serviço Object Storage aplique automaticamente ações do ciclo de vida (como exclusão ou arquivamento permanente) aos dados do espaço de trabalho da AI Data Platform, reduzindo o esforço de manutenção manual e dando suporte à conformidade com as melhores práticas de retenção de dados (Opcional):
allow service objectstorage-<<region_identifier>> to manage object-family in compartment id <<aidp-compartment-ocid>>
Opção 2: Políticas no Nível do Compartimento (Escopo Refinado)
Com essa opção, suas políticas são definidas no nível do compartimento, o que significa o compartimento no qual sua instância da AI Data Platform é criada.
- Fornece um limite de segurança mais restrito; limita o acesso da sua Plataforma de Dados AI a um único compartimento por padrão.
- Você pode adicionar novas políticas de compartimento de forma incremental quando os workflows precisarem abranger compartimentos adicionais.
- Requer que você faça atualizações manuais do IAM sempre que precisar da sua Plataforma de Dados de IA para acessar outro compartimento.
- Requer mais sobrecarga operacional durante a expansão.
- Permita que o serviço AI Data Platform exiba recursos do OCI IAM para configurar o controle de acesso baseado em função de recursos gerenciados pela AI Data Platform:
allow any-user TO {AUTHENTICATION_INSPECT, DOMAIN_INSPECT, DOMAIN_READ, DYNAMIC_GROUP_INSPECT, GROUP_INSPECT, GROUP_MEMBERSHIP_INSPECT, USER_INSPECT, USER_READ} IN TENANCY where all {request.principal.type='aidataplatform'} - Permita que o serviço AI Data Platform crie um grupo de logs de log do OCI e forneça logs aos usuários:
allow any-user to manage log-groups in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } allow any-user to read log-content in compartment id <aidpCompartmentId> where ALL { request.principal.type='aidataplatform' } - Permita que o serviço AI Data Platform forneça métricas aos usuários:
allow any-user to use metrics in compartment id <aidpCompartmentId> where ALL {request.principal.type='aidataplatform', target.metrics.namespace='oracle_aidataplatform'} - Permitir que o serviço AI Data Platform crie e gerencie o Bucket do OCI Object Store para espaço de trabalho e dados gerenciados no Catálogo Mestre:
allow any-user to manage buckets in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform', any {request.permission = 'BUCKET_CREATE', request.permission = 'BUCKET_INSPECT', request.permission = 'BUCKET_READ', request.permission = 'BUCKET_UPDATE'}} - Permita que o serviço AI Data Platform controle/gerencie dados no Espaço de Trabalho e no Catálogo Mestre com acesso restrito por nível de instância da AI Data Platform:
allow any-user to {TAG_NAMESPACE_USE} in tenancy where all {request.principal.type = 'aidataplatform'} allow any-user to manage buckets in compartment id <aidpCompartmentId> where all { request.principal.id=target.resource.tag.orcl-aidp.governingAidpId, any {request.permission = 'BUCKET_DELETE', request.permission = 'PAR_MANAGE', request.permission = 'RETENTION_RULE_LOCK', request.permission = 'RETENTION_RULE_MANAGE'} } allow any-user to read objectstorage-namespaces in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform', any {request.permission = 'OBJECTSTORAGE_NAMESPACE_READ'}} allow any-user to manage objects in compartment id <aidpCompartmentId> where all { request.principal.id=target.bucket.system-tag.orcl-aidp.governingAidpId } - Permitir que o serviço AI Data Platform configure o Cluster de Computação para acessar dados em uma rede privada (Opcional):
allow any-user to manage vnics in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use subnets in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} allow any-user to use network-security-groups in compartment id <aidpCompartmentId> where all { request.principal.type='aidataplatform'} - Permite que o serviço Object Storage aplique automaticamente ações do ciclo de vida (como exclusão ou arquivamento permanente) aos dados do espaço de trabalho da AI Data Platform, reduzindo o esforço de manutenção manual e dando suporte à conformidade com as melhores práticas de retenção de dados (Opcional):
allow service objectstorage-<<region_identifier>> to manage object-family in compartment id <<aidp-compartment-ocid>>
Políticas Adicionais para Tabelas Externas
Se a sua instância da AI Data Platform precisar acessar dados armazenados em outro compartimento, você deverá conceder políticas adicionais para esse compartimento externo. Essas políticas permitem que a Plataforma de Dados de IA inspecione, leia e gerencie buckets e objetos no compartimento externo para usá-los dentro do espaço de trabalho da Plataforma de Dados de IA.
allow any-user to manage buckets in compartment id <external-data-CompartmentId> where all { request.principal.type='aidataplatform', any {request.permission = 'BUCKET_INSPECT', request.permission = 'BUCKET_READ', request.permission = 'BUCKET_UPDATE'}}
allow any-user to manage buckets in compartment id <external-data-CompartmentId> where all { request.principal.id=target.resource.tag.orcl-aidp.governingAidpId, any {request.permission = 'PAR_MANAGE', request.permission = 'RETENTION_RULE_LOCK', request.permission = 'RETENTION_RULE_MANAGE'} }
allow any-user to manage objects in compartment id <external-data-CompartmentId> where all { request.principal.id=target.bucket.system-tag.orcl-aidp.governingAidpId }
allow service objectstorage-<<region_identifier>> to manage object-family in compartment id <external-data-CompartmentId>
Observação:
Se você estiver usando um domínio de identidades personalizado (não padrão), prefixe o nome do grupo com o nome do domínio na sua política do serviço IAM. Por exemplo:allow group <aidpAdminIdentityDomain>/<aidpAdminGroup> to manage ai-data-platforms in compartment id <aidpCompartmentId>Para obter mais informações sobre políticas do IAM, consulte Visão Geral das Políticas do IAM.
Para ver e fazer login em uma Plataforma de Dados de IA, o administrador dessa Plataforma de Dados de IA precisa conceder acesso.