3 Oracle AI Data Platform 入门
Oracle AI Data Platform 可帮助您快速构建、编排和管理整个组织的端到端数据工作流。本指南将引导您完成创建第一个 AI 数据平台的基本步骤,并开始在受监管的可扩展环境中处理数据。
AI 功能的要求
要使用 Oracle AI Data Platform 中的 AI 功能,您需要预配 Oracle Autonomous AI Lakehouse 实例。
在创建 AI Data Platform 实例的过程中,必须创建和配置 Oracle Autonomous AI Lakehouse 。您可以选择在创建第一个 AI 数据平台实例的过程中创建 Autonomous AI Lakehouse 实例,也可以选择使用现有的 Autonomous AI Lakehouse 实例。如果您使用的是现有的 Autonomous AI Lakehouse ,则还必须为该实例的 ADMIN 用户提供密码。
注意:
现有的 Autonomous AI Lakehouse 实例必须至少为 26ai 或更高版本。在创建新的 AI 数据平台实例的过程中,当您创建新的 Autonomous AI Lakehouse 实例时,该实例会自动配置为 26ai 或更高版本。Autonomous AI Lakehouse 实例用作 AI Data Platform 中 AI 工作负载的基础数据层,并用作所有 AI 本机功能的默认向量存储。Autonomous AI Lakehouse 实例需要 Oracle Autonomous AI Lakehouse 版本 26ai 或更高版本,并且必须在 AI Data Platform 中启用 AI 功能,包括:
- 知识库 (KB),
- 代理流,
- AI Compute。
注意:
如果您的租户已达到一个或多个 Autonomous AI Lakehouse 限额,则无法在创建 AI Data Platform 实例时创建新的 Autonomous AI Lakehouse 实例。在这种情况下,您必须选择现有的 Autonomous AI Lakehouse 实例,或者与技术支持团队联系以请求提高配额。您必须为 AI 功能启用以下 IAM 策略:
允许 Oracle AI Data Platform 服务调用 OCI GenAI 服务上托管的 LLM:
allow any-user to use generative-ai-family in tenancy where all { request.principal.type='aidataplatform'}
注意:
根据 AI 数据平台的创建时间,主用户类型可能是'datalake' 而不是 'aidataplatform'。您可以通过查看 AI 数据平台 OCID 的详细信息来检查主体类型。
allow group <aidpAdminGroup> to manage autonomous-databases in <aidp compartment>存储加密选项
您可以使用 Oracle 管理的加密密钥,也可以在组织需要直接控制密钥生命周期和轮换时从 OCI Vault 选择您自己的客户管理的密钥 (CMK)。
Oracle AI Data Platform 默认对静态数据进行加密。在配置第一个 AI Data Platform 实例时,您可以选择保留默认 Oracle 管理的加密密钥,或者当您的组织需要直接控制密钥生命周期和轮换时,您可以从 OCI Vault 选择自己的 CMK。如果您需要最简单的设置并且不需要自己管理密钥材料,可以使用 Oracle 管理的密钥。当安全策略要求您控制加密密钥的 Vault、密钥轮换过程、访问边界或审计线索时,请使用客户管理的密钥。
客户管理的密钥先决条件(预览)
在选择客户管理的密钥之前,请确保满足以下先决条件:
- 您有权查看目标区间中的 OCI Vault 和密钥。有关在 OCI 中配置 Vault 和密钥的更多信息,请参阅配置 IAM 策略。
- 您在 AI Data Platform 部署所在区域提供 OCI Vault。
- 您在该 Vault 中有一个主加密密钥。
- 密钥已启用且可供使用。
- 必须选择长度为 256 位的 AES 对称主密钥。
默认行为 -Oracle 托管密钥
如果您未选择客户管理的密钥,则 AI Data Platform 会自动使用 Oracle 管理的密钥。这是默认选项,不需要其他 Vault 配置。在以下情况下选择此选项:
- 您需要最快的预配路径。
- 您的团队不需要直接管理或轮换加密密钥。
- 您的安全策略允许对静态服务数据使用 Oracle 管理的加密。
选择客户管理的密钥之前的注意事项
客户管理的密钥可提供更多控制,但同时也增加了运营责任。
- 如果 Vault 或密钥变得不可用,则依赖于加密的操作可能会失败。
- 如果禁用、删除或计划删除密钥,则可能会影响对受保护数据的访问。
- 密钥轮换、区间设计和 IAM 策略将成为运营运行手册的一部分。
- 预配或更新流可能需要比 Oracle 管理的默认路径长的时间。
疑难解答
如果您在设置 AI 数据平台实例时未看到客户管理的密钥选项,请检查以下各项:
- 确认您的租户中已启用该功能。
- 确认您具有读取 Vault 和密钥的权限。
- 确认 Vault 和密钥与 AI Data Platform 实例位于同一区域中。
限制
创建 AI 数据平台实例后,无法更改加密密钥。要更改加密策略,您必须创建新的 AI 数据平台实例并将代码移动到该实例。
创建您的首个 Oracle AI Data Platform
在创建第一个 Oracle AI Data Platform 之前,您需要确保您拥有正确的 IAM 权限。

在创建或使用 AI 数据平台之前,请检查以下各项:
- 您对要在其中创建 AI 数据平台的区间具有相应的权限。有关详细信息,请参阅管理区间。
- 如果您已经为区间设置了标记默认值,则在该范围内创建 AI 数据平台实例时可能会遇到问题。有关更多信息,请参见 Known Issues 。
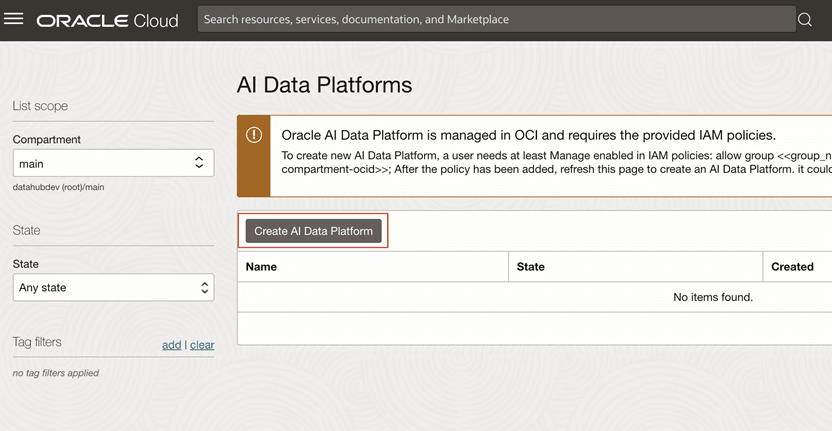
- 单击 AI Data Platform 。
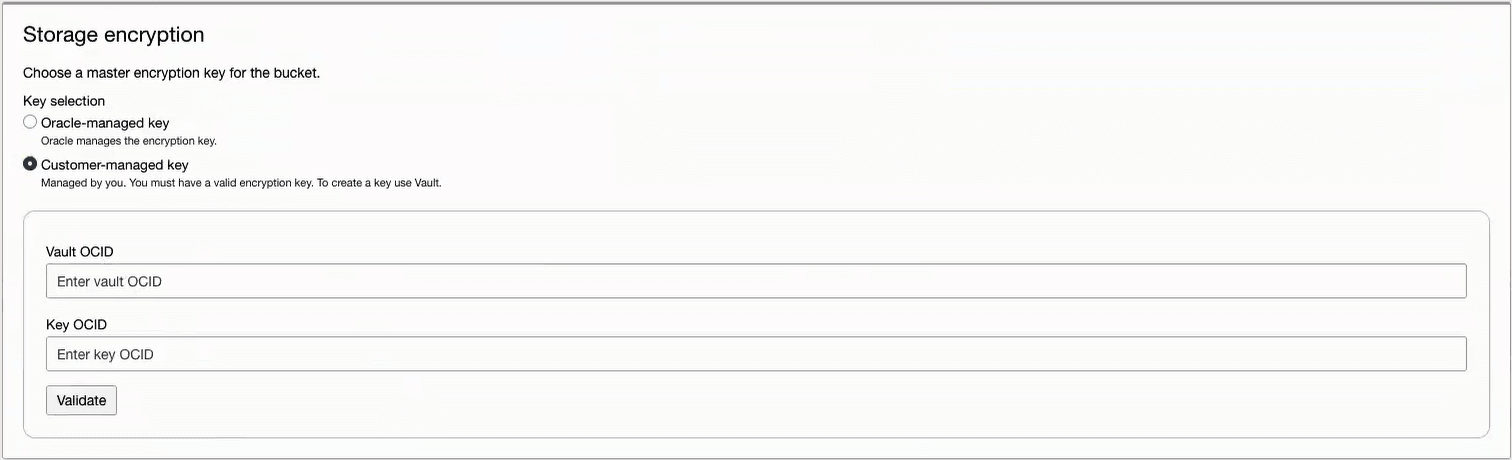
- 选择加密密钥是 Oracle 管理的(默认设置)还是客户管理的。
- Oracle 管理的密钥:这是默认选项,不需要其他 Vault 配置。
- 客户管理的密钥:如果您的组织需要直接控制密钥的生命周期和轮换,请选择此项。您需要为加密密钥提供 Vault OCID 和 Key OCID 。单击验证以确认提供的 OCID 有效。
访问 Oracle AI Data Platform
您可以访问您或您所属的角色已为其提供权限的任何 Oracle AI Data Platform 。
- 在 OCI 的“主页”部分中,单击分析和 AI 。
- 单击 AI Data Platform 。
- 单击要访问的 AI 数据平台。
从 URL 访问 Oracle AI Data Platform
您可以直接从 URL 访问 Oracle AI Data Platform 实例。
Oracle AI Data Platform 的 URL 使用以下格式,其中 tenant_name 是用于登录的 OCI 账户的名称,domain_name 是您选择的域:
https://<hash>.datalake.oci.oraclecloud.com/#?&tenant=<<tenant_name>>&domain=<<domain_name>>您还可以通过在主页上右键单击您的 AI 数据平台实例名称并单击复制链接来获得指向实例的直接链接。
您可以与其他用户共享您的 AI 数据平台实例 URL。这些用户需要具有适当的权限才能访问实例。有关详细信息,请参阅关于权限。
了解工作区和 UI 流
创建或访问 Oracle AI Data Platform 后,用户界面可帮助您无缝导航和管理实例中的所有关键组件。
左侧导航概览
在 AI 数据平台内时,左侧边栏包含:
- 主页 - 将您带回仪表盘
- 主目录 - 查看跨工作区的所有已注册数据资产
- 工作区 - 直接访问工作区详细信息
- 选择工作区 - 下拉菜单以在不同工作区之间切换
- 在工作区中,您将看到:
- 工作流 - 设计和调度数据工作流
- 计算—管理 Spark 计算环境
- 在工作区中,您将看到:
- 数据共享 - 与支持 Delta 共享协议的其他服务共享数据
- 自动填充目录 - 自动从连接的源摄取元数据
- 通知 - 搜索和筛选您收到的系统消息
- 角色 - 配置访问控制 (RBAC)
- 审计日志—在 AI 数据平台中搜索和筛选对象的历史记录
编辑 Oracle AI Data Platform
您可以编辑您拥有的 Oracle AI Data Platform 实例的详细信息。
- 在 OCI 的“主页”部分中,单击分析和 AI 。
- 单击 AI Data Platform 。
- 单击 AI 数据平台旁边的
 操作,然后单击编辑。
- 修改详细信息,然后单击保存。