グループまたはユーザーへの詳細な役割の割当て

このプロセス中、サービス管理者または「アクセス制御 - 管理」の詳細な役割を持つユーザーは、アプリケーション役割が割り当てられたEPMグループ、IDCSグループおよびユーザーに対して詳細な役割を割当てまたは割当て解除できます。詳細な役割を自分自身に割り当てることもできます。

グループおよびグループに割り当てられたユーザーの詳細は、グループの管理を参照してください。

グループまたはユーザーに詳細な役割を割当てまたは割当て解除するには:

  1. アクセス制御を開きます。アクセス制御のオープンを参照してください。
  2. 「詳細な役割の管理」タブをクリックします。
  3. ユーザーまたはグループを検索します。ドロップダウン・リストで、「ユーザー」または「グループ」を選択します。検索機能の使用手順は、検索の使用を参照してください。
    検索条件に一致するユーザーまたはグループ(EPMまたはIDCS)がリストされます。デフォルトで、リストは「ユーザー・ログイン」値と、その後「グループ名」値(グループ検索の場合)でソートされます。
  4. ユーザーまたはグループの「アクション」ボタン (「アクション」)をクリックし、「役割の管理」を選択します。
  5. ユーザーまたはグループに詳細な役割を割り当てるには、「使用可能な詳細な役割」のリストから選択し、右矢印ボタンをクリックします。
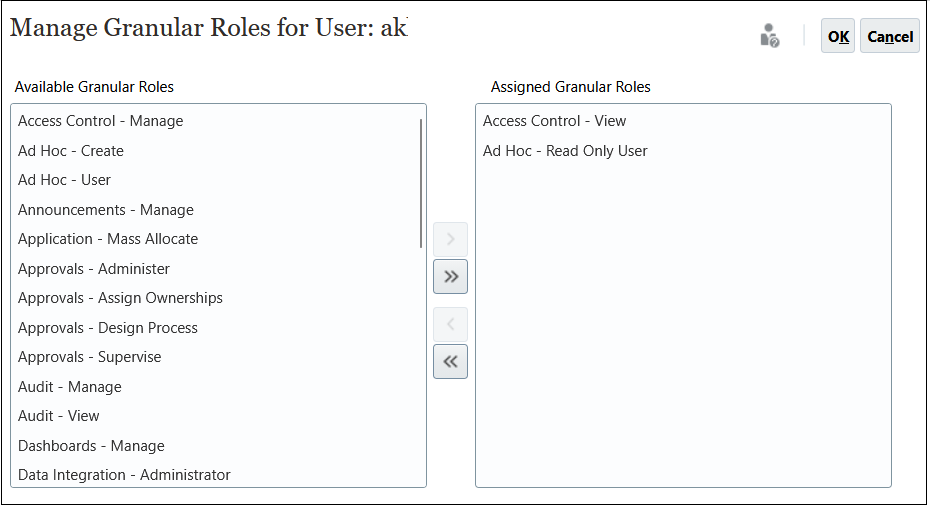
    詳細な役割の移動

    各ビジネス・プロセスに適用される詳細な役割について学習するには、アクセス制御による詳細な役割の管理を参照してください。
  6. 詳細な役割を割当て解除する場合は、「割当済詳細な役割」のリストから選択し、左矢印キーをクリックします。
  7. 「OK」をクリックして、ユーザーまたはグループの詳細な役割の割当てを完了します。
  8. 「OK」を再度クリックして、「詳細な役割の管理」タブに戻ります。