リソースの発見とプロモーション
スタック・モニタリングを使用してリソースをモニターするには、最初に検出または昇格される必要があります。プロモーションは、リソースに関連する情報を事前移入します。この情報を必ず検証し、正しいことを確認してください。プロモーションの前提条件および入力パラメータは、ユーザーが開始した検出の場合と同じです。
特定のリソース・タイプの前提条件に直接アクセスするには、リソースの前提条件を参照してください。
次の表に、リソースタイプと、検出/昇格命令への対応するリンクを示します。
| リソース・タイプ | 検出/プロモーション |
|---|---|
| E-Business Suite | E-Business Suite |
ホスト(Linux、Solaris、Windows)
|
|
|
Oracle Database 含む:
|
Oracle Database |
| プラガブル・データベース | プラガブル・データベース |
| PeopleSoft | PeopleSoft |
| トムキャット | Apache Tomcat |
| Microsoft SQL Server | Microsoft SQL Server |
| WebLogic Server | Oracle WebLogicドメイン |
| Oracle Service-Oriented Architecture(SOA) | Oracle WebLogicドメイン SOAは、WebLogicドメイン検出の一部として自動的に検出されます。 ノート
WebLogicドメインがすでに検出されている場合は、「Weblogicドメインのリフレッシュ」のステップを使用してSOAを検出します。SOAとWebLogicの両方を同じエージェントで監視する必要があります。 SOA検出では、WebLogicユーザーに管理者権限が必要です。 |
| Oracle HTTP Server (OHS) | Oracle HTTP Server(OHS)
コロケートOHSは、Oracle WebLogic Domain検出の一部として自動的に検出され、WebLogicサーバー・ドメインとコロケートされた既存のOracleホームにインストールする必要があります。 ノート
WebLogicドメインがすでに検出されている場合は、「Weblogicドメインのリフレッシュ」のステップを使用してOHSを検出します。OHSとWebLogicの両方を同じエージェントで監視する必要があります。 |
| Oracle Identity Manager(OIM) | Oracle WebLogicドメイン OIMは、WebLogicドメイン検出の一部として自動的に検出されます。 ノート
WebLogicドメインがすでに検出されている場合は、「Weblogicドメインのリフレッシュ」のステップを使用してOIMを検出します。OIMとWebLogicの両方を同じエージェントで監視する必要があります。 |
| Oracle Access Manager (OAM) | Oracle WebLogicドメイン OAMは、WebLogicドメイン検出の一部として自動的に検出されます。 ノート
WebLogicドメインがすでに検出されている場合は、「Weblogicドメインのリフレッシュ」のステップを使用してOAMを検出します。OAMとWebLogicの両方を同じエージェントで監視する必要があります。 |
| Oracle Service Bus (OSB) | Oracle WebLogicドメイン OSBは、WebLogicドメイン検出の一部として自動的に検出されます。 ノート
WebLogicドメインがすでに検出されている場合は、「Weblogicドメインのリフレッシュ」のステップを使用してOSBを検出します。OSBとWebLogicの両方を同じエージェントで監視する必要があります。 |
| Oracle Weblogicノード・マネージャ | Oracle WebLogicドメイン Oracle Weblogicノード・マネージャは、WebLogicドメイン検出の一部として自動的に検出されます。 ノート
WebLogicドメインがすでに検出されている場合は、「Weblogicドメインのリフレッシュ」のステップを使用して、Oracle Weblogicノード・マネージャを検出します。Oracle Weblogicノード・マネージャとWebLogicの両方を同じエージェントで監視する必要があります。 |
| Oracle Managed File Transfer(Oracle MFT) | 管理対象ファイル転送(MFT) |
| Apache HTTP Server | Apache HTTP Server |
| Oracle Unified Directory | Oracle Unified Directory |
| GoldenGate | Oracle GoldenGate |
| Oracle JVMランタイム | Oracle JVMランタイム |
| NGINX | NGINX |
リソースの前提条件
スタック・モニタリングでモニタリングにリソースを追加する前に、前提条件が満たされていることを確認する必要があります。前提条件はリソース・タイプによって異なります。
次の表に、スタック・モニタリングでサポートされているリソース・タイプと、そのリソース・タイプをスタック・モニタリングに追加するための前提条件の詳細を示すセクションへの直接リンクを示します。
| リソース・タイプ | 前提条件 |
|---|---|
| E-Business Suite | E-Business Suiteを検出するための前提条件 |
| ホスト(Linux、Solaris、Windows) | |
| Oracle Database /プラガブル・データベース | Oracle Databaseの前提条件 |
| PeopleSoft | PeopleSoft |
| トムキャット | Tomcatを検出するための前提条件 |
| Microsoft SQL Server | Microsoft SQL Serverを検出するための前提条件 |
| WebLogic Server | WebLogicサーバーを検出または昇格するための前提条件 |
| 管理対象ファイル転送(MFT) | Managed File Transfer (MFT)を検出または昇格するための前提条件 |
| Oracle HTTP Server (OHS) | Oracle HTTP Server (OHS)を検出または昇格するための前提条件 |
| Apache HTTP Server | Apache HTTP Serverを検出または昇格するための前提条件 |
| Oracle Unified Directory | Oracle Unified Directoryを検出または昇格するための前提条件 |
| GoldenGate | GoldenGateを検出または昇格するための前提条件 |
| Microsoft IIS | Microsoft IISを検出するための前提条件 |
ホスト・サーバーの監視
前提条件
OCIコンピュート・インスタンス
OCIコンピュート・インスタンスを昇格することで、コンピュート・インスタンスのより豊富なモニタリングと、コンピュート・インスタンスで実行されているリソースの可視化が可能になります。プロモーション後、コンピュート・インスタンスのリソース・タイプはホストになります。
-
OCIコンピュート・インスタンスを昇格することで、コンピュート・インスタンスのより豊富なモニタリングと、コンピュート・インスタンスで実行されているリソースの可視化が可能になります。プロモーション後、コンピュート・インスタンスのリソース・タイプはホストになります。詳細は、コンピュート・インスタンスへの管理エージェントのデプロイに関する項を参照してください。
オンプレミス・ホスト
オンプレミス・ホストを検出すると、ホストで実行されているリソースを監視し、可視化できます。
別のクラウド・プロバイダ内で稼働しているホストは、オンプレミス・ホストと同じプロセスを使用して監視されます。
- ホストをモニタリングしているオンプレミス管理エージェントは、ホストにローカルにデプロイし、必要な前提条件を完了する必要があります。詳細は、管理エージェントをデプロイするための前提条件の実行を参照してください。
-
ホスト名の検出後に更新する必要がないように、ホスト自体で検出されたホスト名が完全修飾ドメイン名であることを確認することをお薦めします。ホスト名の値はローカルDNSから取得されます。
例:
Linuxの場合、ホスト名の値はDNSから取得され、
/etc/hostsを使用してオーバーライドできます。ホスト名を確認するには、ホストのコマンド行で次のコマンドを使用します。hostname -f
GPUホスト
GPUモニタリングは、linuxでのみサポートされます。
- OCIコンピュートで実行されているGPUに対して、次の追加のビューアおよび管理ポリシーを作成します。
表示操作のポリシーの作成
リソースのみを表示できるユーザーに対して追加するポリシーを次に示します。
StackMonitoringViewerGrpグループに属するユーザー。ポリシー 摘要 ALLOW GROUP StackMonitoringViewerGrp TO {COMPUTE_CAPACITY_TOPOLOGY_READ,COMPUTE_BARE_METAL_HOST_INSPECT, COMPUTE_BARE_METAL_HOST_READ,COMPUTE_HPC_ISLAND_READ,COMPUTE_NETWORK_BLOCK_READ,COMPUTE_LOCAL_BLOCK_READ} IN COMPARTMENT <compartment_name>StackMonitoringViewerGrpグループのユーザーがGPUコンピュートのステータスを表示できるようにします 管理操作のポリシーの作成
次に、管理操作を実行できるユーザーのポリシーを示します。
StackMonitoringAdminGrpグループに属するユーザー。ポリシー 摘要 ALLOW GROUP StackMonitoringAdminGrp TO {COMPUTE_CAPACITY_TOPOLOGY_INSPECT,COMPUTE_CAPACITY_TOPOLOGY_READ,COMPUTE_BARE_METAL_HOST_INSPECT, COMPUTE_BARE_METAL_HOST_READ,COMPUTE_HPC_ISLAND_READ,COMPUTE_NETWORK_BLOCK_READ,COMPUTE_LOCAL_BLOCK_READ} IN COMPARTMENT <compartment_name>StackMonitoringAdminGrpグループのユーザーがGPUコンピュートの詳細とトポロジを取得できるようにします - Oracle Cloud Agent内で管理エージェントを有効にします。詳細は、ステップ3: 管理エージェントのインストールを参照してください。
- NVIDIA-smiツールを
mgmt_agentユーザーが使用できるようにするには、NVIDIA独自のドライバをホストにインストールします(まだインストールされていない場合)。詳細は、NVIDIA Driver instalationを参照してください。 - オプションで、ホスト・ホームページにRDMAデータを表示するには、コンピュート・インスタンス・メトリックのモニタリングを有効にします。詳細は、コンピュート・インスタンスのモニタリングの有効化を参照してください。
すべてのステップと前提条件が完了すると、ホスト・リソースの検出には、ホストにインストールされている各GPUも含まれます。さらに、各GPUリソースが作成され、ホスト・リソースは各GPUリソースとCONTAINSリレーションを持ちます。
プロモーション
ホスト監視は、プロモーション・ジョブを介して有効化され、コンパートメント内で自動または手動で実行されるように構成されます。
自動プロモーション
GPUホストは、ホストの自動昇格の一部として検出できません。
管理エージェントが登録されると、自動昇格が有効になっているコンパートメントで、エージェントがローカルにインストールされているホストは、自動的に完全監視に昇格されます。
OCIコンピュート・インスタンスが作成されると、自動プロモーションが有効になっているコンパートメントで、そのインスタンス上のoracle cloudエージェント内の管理エージェント・プラグインがアクティブ化され、エージェントは自動的に完全モニタリングに昇格されます。
前提条件
管理エージェントおよびOCIコンピュート・インスタンスのフル・ホスト監視への自動プロモーションを許可するには、次のポリシーが必要です:
| ポリシー | 摘要 |
|---|---|
ALLOW SERVICE appmgmt TO {STACK_MONITORING_DISCOVERY_JOB_CREATE,STACK_MONITORING_WORK_REQUEST_READ,STACK_MONITORING_CONFIG_INSPECT} IN COMPARTMENT <compartment_name> |
スタック・モニタリングによるコンパートメント内のエージェント/ホストの昇格を許可 |
ALLOW SERVICE appmgmt TO {MGMT_AGENT_DEPLOY_PLUGIN_CREATE, MGMT_AGENT_INSPECT, MGMT_AGENT_READ} IN COMPARTMENT <compartment_name> |
スタック・モニタリングにコンパートメント内のエージェントの管理を許可 |
ALLOW resource stackmonitoringconfig 'AutoPromoteHost' TO {APPMGMT_MONITORED_INSTANCE_ACTIVATE} IN COMPARTMENT <compartment_name> |
スタック・モニタリングにコンパートメントの管理エージェント・プラグインのアクティブ化を許可 |
ALLOW resource stackmonitoringconfig 'AutoPromoteHost' TO {INSTANCE_UPDATE, INSTANCE_READ, INSTANCE_AGENT_PLUGIN_INSPECT} IN COMPARTMENT <compartment_name> |
管理エージェント・プラグインをアクティブ化するために、スタック・モニタリングによるコンパートメント内のコンピュート・インスタンス構成の更新を許可します |
UIを使用した自動昇格:
UIを使用してホスト自動昇格を有効にするには、「完全モニタリングに昇格」ページにナビゲートし、「ホスト自動昇格の有効化」、「確認」の順にクリックします。
これにより、管理エージェントの登録時にauto promoteの構成設定と、コンピュート・インスタンスの起動時にCompute auto activate pluginの構成設定の両方が有効になります。CLIを使用して1つの構成のみが有効になっている場合、UIはホスト自動昇格を有効として指定せず、欠落している構成を有効にするオプションを提供します。
ホスト自動昇格およびコンピュート自動アクティブ化は、「構成マネージャ」の「オンボード構成」ダッシュボードで有効または無効にすることもできます。
OCI-CLIを使用したプロモーション:
次のOCI-CLIコマンドを実行して、コンパートメントの自動プロモーションを有効にします。<compartment_OCID>はコンパートメントのOCIDです:
oci stack-monitoring config create-auto-promote-config --resource-type HOST --is-enabled true --compartment-id <compartment_OCID>oci stack-monitoring config create-compute-auto-activate-plugin-config --is-enabled true --compartment-id <compartment_OCID>コンピュート・インスタンスに対して自動プロモーションが機能するためには、両方の構成を作成して有効にする必要があります。compute-auto-activate-plugin-configのみが有効な場合、管理エージェント・プラグインは有効になりますが、手動でインストールされた管理エージェントと同様に、エージェントは完全モニタリングに昇格されません。
手動プロモーション
管理エージェントがインストールされたら、昇格を実行するには、「完全なモニタリングに昇格」ページに移動し、昇格可能なリソースのリストでOCIコンピュート・インスタンスまたはオンプレミス・ホストを識別して、「昇格」ボタンをクリックします。値を確認し、「リソースの昇格」をクリックして昇格・昇進プロセスを開始します。
OCI以外のGPUホストの場合は、GPUライセンスを手動で選択する必要があります。
または、「リソース検出」ページに移動し、「新規リソースの検出」をクリックして適切な値を手動で入力できます。
| 入力フィールド | 摘要 |
|---|---|
| リソース名 | OCIコンピュート・インスタンスのFQDN |
| 管理エージェント | プロモートするOCIコンピュート・インスタンスで実行されている管理エージェント。 |
自動プロモーションの無効化
コンパートメントの自動プロモーションを無効にするには、次のCLIコマンドを実行します:
-
構成
IDs <config_id>を検索します。oci stack-monitoring config list --type AUTO_PROMOTE --lifecycle-state ACTIVE --compartment-id <compartment-id>oci stack-monitoring config list --type COMPUTE_AUTO_ACTIVATE_PLUGIN --lifecycle-state ACTIVE --compartment-id <compartment-id> -
ホストの自動プロモーションの無効化:
oci stack-monitoring config update-auto-promote-config --config-id <config_id> --is-enabled falseoci stack-monitoring config update-compute-auto-activate-plugin-config --config-id <config_id> --is-enabled false
検出ジョブのステータスの確認
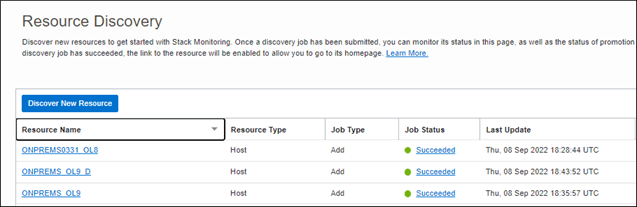
ジョブのステータスおよびログは、スタック・モニタリングの「リソース検出」ページで表示できます。「リソース検出」ページから、ホストの名前と一致するリソース名、リソース・タイプが「ホスト」で、ジョブ・タイプが「追加」である送信済ジョブを検索します。「Job Status」が「Succeeded」になったら、「Resource Name」でホストの名前をクリックし、ホストのホームページに移動します。
発見後のステップ
ホストが昇格されたら、ホスト名が予期されるFQDNであることを確認します。ホストに予期されるFQDNがなく、「完全モニタリングに昇格」ページから昇格するために使用できるものとしてまだリストされている場合は、次のCLIコマンドを使用してホスト名を更新する必要があります:
ホストの名前を表示するには、次の CLIコマンドを実行します。
oci stack-monitoring resource get --resource-id ocid1.stackmonitoringresource.<Host_Resource_OCID>ホスト名を修正するには、次の CLIコマンドを実行します。
oci stack-monitoring resource update --resource-id ocid1.stackmonitoringresource.<Host_Resource_OCID> --host-name fully.qualified.domain.nameホストが昇格されたら、次のステップは、ホストで実行されているリソース(WebLogicサーバーやOracle Databaseなど)を検出することです。
リソースを検出したら、ホストとこれらのリソース間のアソシエーションを作成する必要があります。詳細は、「アプリケーション・トポロジの更新」の「ホストへのリソースの関連付け」を参照してください。
自動検出されたリソースの完全モニタリングに昇格
一部のリソース・タイプは、OS管理ハブのリソース検出およびモニタリング機能を有効にすると、自動的に検出されます。検出後、これらのリソースの基本的な監視が自動的に開始されます。これらのリソースを完全にモニタリングできるようにするには、完全モニタリングに昇格プロセスを実行する必要があります。
完全モニタリングへの昇格には、検出を完了してリソースを完全にモニターするために、追加の識別パラメータおよびモニタリング資格証明の指定が含まれます。
プロモーションから完全モニタリングは、次のリソース・タイプでサポートされています。
- Oracle Database
- WebLogic Server
- ホスト
完全モニタリングへの昇格は、現在、次の他のタイプではサポートされていません:
- リスナー
- Oracle HTTP Server
- Apacheサーバー
- トムキャット
プロモーションの前提条件および入力パラメータは、ユーザーが開始した検出と同じです。
プロモーションは、検出とは異なり、リソースに関連する情報を事前に移入します。この情報を必ず検証し、正しいことを確認してください。
ユーザーが開始した検出
スタック・モニタリングUIからリソース検出を開始できます。Stack Monitoringにアクセスするには、Oracle Cloud Infrastructure Consoleにサインインしてから、Oracle Cloud Infrastructure Consoleのメイン・メニューからStack Monitoringにアクセスします。ナビゲーション・メニューを開き、「オブザーバビリティおよび管理」をクリックします。「Application Performance Monitoring」で、「スタック・モニタリング」をクリックします。
- 左ペインの「リソース」で、「リソース検出」をクリックします。「リソース検出」ページが表示されます。
- 「新規リソースの検出」をクリックします。「リソース検出」リージョンが表示されます。
- 「リソース・タイプ」ドロップダウン・メニューからリソース・タイプを選択してください。
次のリソース・タイプから選択できます。
- リソース・タイプ検出の詳細を入力します。
- 「新規リソースの検出」をクリックします。新しいリソース検出ジョブが作成され、表に表示されます。
Oracle Database
スタック・モニタリング・サービスを使用して、単一インスタンスのOracle DatabasesおよびOracle RACインスタンス(DB Systemを含む)の両方である外部データベース(OCI外部)を検出できます。dbシステム全体が、Oracle Databaseの検出の一部として検出されます。
- コンポーネント(リスナー、ASMなど)を含むDB Systemは、Oracle Databaseの検出の一部として検出されます。
- DB Systemの検出および監視は、LINUX環境でのみサポートされています。
前提条件
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
- ホスト名の前提条件
- エージェントの前提条件
- ポリシーの前提条件
- モニタリング資格証明の前提条件
- Oracle DatabaseでTCPSを使用している場合(オプション)
- Oracle Databaseで古いパスワード・バージョンを使用している場合
ホスト名の前提条件
hostname -dコマンドがドメイン名を返すか、hostname -aコマンドが正しい短縮名を最初の別名として返すことを確認します。短縮名は、検出するデータベースのv$instances表のHOST_NAME列に表示されます。これを行うには、/etc/hostsファイルを更新して、前述のとおり正しい別名を最初の別名として戻します。
エージェントの前提条件
- Oracle Databaseクラスタの各ノードには、ローカルにインストールされた管理エージェントが必要です。
-
lsnrctl、srvctlおよびcrsctlコマンドを実行できるように、インストールされたエージェントのタイプに基づいてmgmt_agentまたはoracle-cloud-agentユーザーが、/etc/oraInst.locから取得されたOracle Inventoryグループ(通常はoinstall)に含まれていることを確認します。次の手順を使用して、インストールされているエージェントのタイプに基づいて、
oinstall権限をmgmt_agentまたはoracle-cloud-agentユーザーに付与します。- Oracle Cloud Agentを使用するホスト:
usermod -aG oinstall oracle-cloud-agent - スタンドアロン・エージェントがあるホスト:
usermod -aG oinstall mgmt_agent
- Oracle Cloud Agentを使用するホスト:
-
グループには、Oracleインストール・ディレクトリに対する実行権限が必要です。
グループ実行権限をディレクトリに追加する例:
chmod g+x /u01/app/oracle
OS権限を付与したら、次の手順を使用してエージェントを再起動します。エージェントとOSの適切な手順をそれぞれ使用します。
- Oracle Cloud Agent:
sudo systemctl stop oracle-cloud-agentその後、startコマンドを使用してエージェントを起動します。
- スタンドアロン・エージェント
sudo systemctl stop mgmt_agentその後、startコマンドを使用してエージェントを起動します。
ポリシーの前提条件
| ポリシー | 摘要 |
|---|---|
ALLOW DYNAMIC-GROUP Management_Agent_Dynamic_Group TO USE METRICS IN COMPARTMENT <compartment_name> where target.metrics.namespace = 'oracle_oci_database_cluster' |
エージェントがメトリックをTelemetryに 'oracle_oci_database_cluster'ネームスペースにアップロードできるようにします。ここで、Management_Agent_Dynamic_Groupはコンパートメント内の管理エージェントの動的グループです。
|
allow group <Stack Monitoring Admin Users> to manage dbmgmt-family in tenancy |
特定グループのユーザーに、テナンシ内のデータベース管理リソースの管理を許可します。 |
モニタリング資格証明の前提条件
スタック・モニタリング内でデータベースを検出する前に、モニタリング・ユーザーにアクセスできることを確認してください。Oracle Databaseに組み込まれており、データベースの監視に必要な権限を持っているDBSNMPユーザーを使用するか、必要な権限のみを持つカスタム・ユーザーを作成できます。データベース・モニタリング・ユーザーを作成するステップは、CMOSノートKB57458を参照してください。
ASMの場合:
- ASMSNMPユーザープロファイルまたはその権限を使用する必要があります。
- ユーザーはASMのシークレット・パスワードが必要です。シークレットの作成を開始するには、シークレットの管理を参照してください。
TCPS対応のOracle Database前提条件
Stack Monitoringは、OracleデータベースのTCP接続プロトコルとTCPS接続プロトコルの両方をサポートします。TCPSプロトコルにより、クライアント上のOracleアプリケーションは、TCP/IPおよびSSLを介してリモート・データベースと通信できます(これにより、TCPのみよりも高いセキュリティが提供されます)。この新しいリスナーは、セキュアなチャネルを介してデータベースと通信するために使用できます。TCPSを使用してデータベースを検出するには、次の4つのステップに示すように、前提条件としてTCPSリスナーをOracleデータベースに追加し、ウォレットの場所にアクセスする必要があります。
スタック・モニタリングでは、Java KeyStore (JKS)とトラストストア(PKCS)の両方の使用がサポートされています。
ステップ1: TCPSをサポートするためのOracle Databaseおよびリスナーの構成については、Transport Layer Security認証の構成を参照してください。
ステップ2: KeyStore/TrustStoreを管理エージェントにインポートし、その権限を更新します。
- 使用されるKeyStoreタイプ(PKCSまたはJKS)に従って、Oracle Databaseウォレットの場所を識別およびエクスポートします。
PKCS
export WALLET_LOCATION=<database_wallet_location>/dbwalletsJKS
export WALLET_LOCATION=<database_wallet_location>/jkswallets - エージェント・ホスト上のセキュアで読取り可能なディレクトリにウォレットをコピーします。
cp -r $WALLET_LOCATION <secure_readable_dir>/ - ウォレット権限を更新します。
OCIコンピュート上
PKCS
sudo chown -R oracle-cloud-agent:oracle-cloud-agent <secure_readable_dir>/dbwalletsJKS
sudo chown -R oracle-cloud-agent:oracle-cloud-agent <secure_readable_dir>/jkswalletsオンプレミス・コンピュート:
PKCS
sudo chown -R mgmt_agent:mgmt_agent <secure_readable_dir>/dbwalletsJKS
sudo chown -R mgmt_agent:mgmt_agent <secure_readable_dir>/jkswallets
ステップ3: OCI Secretを作成します。
シークレットの作成を開始するには、シークレットの管理を参照してください。
シークレットの例:
PKCS
{
    "sslTrustStoreType": "PKCS12",
    "sslTrustStoreLocation": "/<secure_readable_dir>/dbwallets/cwallets/ewallet.p12",
    "sslTrustStorePassword": "<truststore_password>",
    "sslKeyStoreType": "PKCS12",
    "sslKeyStoreLocation": "/<secure_readable_dir>/dbwallets/swallets/ewallet.p12",
    "sslKeyStorePassword": "<truststore_password>",
    "sslServerCertDn": "C=US,O=MyCorp,CN=sslclient"
}
JKS
{
    "sslTrustStoreType": "JKS",
    "sslTrustStoreLocation": "/<secure_readable_dir>/jkswallets/truststore.jks",
    "sslTrustStorePassword": "<truststore_password>",
    "sslKeyStoreType": "JKS",
    "sslKeyStoreLocation": "/<secure_readable_dir>/jkswallets/keystore.jks",
    "sslKeyStorePassword": "<truststore_password>",
    "sslServerCertDn": "C=US,O=MyCorp,CN=sslclient"
}
ステップ4: ポリシーの検証
シークレットの作成に加えて、スタック・モニタリング管理グループには、シークレットが保持されているボールトを読み取る機能が付与されている必要があります。指定したコンパートメント内のシークレット・ファミリに対する読取り権限の付与の詳細は、必要なポリシーの作成を参照してください。
Oracle Databaseで古いパスワード・バージョンを使用している場合
特定のE-Business Suiteデータベースなど、12未満のパスワード・バージョン(SQLNET.ALLOWED_LOGON_VERSION < 12)を使用するように構成されているデータベースの場合、エージェント構成で適切なSQLNET.ALLOWED_LOGON_VERSION値を設定して、古いパスワード・バージョンを使用してデータベースと通信するように管理エージェントを構成するには、次の追加ステップに従います。
次の手順は、オンプレミスで実行されているエージェントに適用されます。
- このファイル
/opt/oracle/mgmt_agent/agent_inst/config/emd.propertiesを変更して、プロパティを追加します。dbaas.ALLOWED_LOGON_VERSION = 8必要なログイン・バージョンに応じて、8 / 10 / 11 /12 / 12aの値を指定できます。
- エージェントを再起動します。
sudo systemctl restart mgmt_agent
次の手順は、OCI Computeで実行されているエージェントに適用されます。
- ファイル
/var/lib/oracle-cloud-agent/plugins/oci-managementagent/polaris/agent_inst/config/emd.propertiesを変更して、次のプロパティを追加します。dbaas.ALLOWED_LOGON_VERSION = 8必要なログイン・バージョンに応じて、8 / 10 / 11 /12 / 12aの値を指定できます。
- エージェントを再起動します。
sudo systemctl restart oracle-cloud-agent
Oracle Databaseの検出手順
- コンポーネント(リスナー、ASMなど)を含むDB Systemは、Oracle Databaseの検出の一部として検出されます。
- DB Systemの検出および監視は、LINUX環境でのみサポートされています。
Oracle Databaseがすでに検出されている場合のDB Systemの検出
- クラスタの最初のDB SystemのUI検出:
「リソース検出」ページで、空白のOracle Database検出を完了します。
UI検出入力の詳細は、「UI検出入力」表を参照してください。
-
残りのDB SystemリソースのCLI検出:
ノート
すでに検出されているOracle Databaseの場合は、次のステップを実行して、関連するDB Systemを検出します。- 新しく作成したOracle Databaseホームページ内の「構成」タブに移動します。次のフィールドを「一般的なOCIプロパティ」表からノートパッドにコピーします:
プロパティー名 CLI変数名 ノート OCID <Database_Resource_OCID> compartmentId <Compartment_OCID> managementAgentId <Additional_Agent#_OCID> これは、CLI検出時に使用されるエージェントのOCIDです。 - Oracle Databaseリソースの名前を「スタック・モニタリングOracle Database」ホームページの上部からコピーします。
- クラスタ内の他のノードの管理エージェントOCIDを取得します。
-
「監視および管理」にナビゲートし、「管理エージェント」に移動して、「エージェント」をクリックします。
- DB Systemクラスタ内の追加のエージェントごとに、アクション・メニューを選択します。
- 「OCIDをクリップ・ボードにコピー」を選択します。
エージェントOCID CLI変数名 クラスタ内の最初の追加ノード <Additional_Agent1_OCID> クラスタ内の2番目の追加ノード(など) <Additional_Agent2_OCID>
-
- 取得した値で
JSON_INPUT_FILEを更新し、次の構文を使用してOracle DBシステムを検出します。oci stack-monitoring discovery-job create --compartment-id "<Compartment_ID>" --from-json file://<JSON_INPUT_FILE>
CLI検出入力の詳細は、CLI検出入力の表を参照してください。
次に、残りのDB Systemリソースを検出するJSONペイロードの例を示します:
{ "discoveryType": "REFRESH", "discoveryClient": "APPMGMT", "compartmentId": "<COMPARTMENT_OCID>", "discoveryDetails": { "agentId": "<OCID of the Management agent>", "resourceType": "ORACLE_DATABASE", "resourceName": "<Resource name to display in Stackmonitoring UI>", "properties": { "propertiesMap": { "resource_id":"<DATABASE_OCID>", "asm_host":"<ASM HOSTNAME>", "asm_service_name":"+ASM", "is_asm_discovery":"true", "asm_port":"1521", "additional_agent_1":"ADDITIONAL_AGENT1_OCID", "additional_agent_2":"ADDITIONAL_AGENT2_OCID" } }, "credentials": { "items": [ { "credentialName" : "QVNNUGFzc3dvcmRJblZhdWx0", "credentialType" : "U1NMX1NFQ1JFVF9JRA==", "properties": { "propertiesMap": { "ASMUserName": "<ASM user name in base64 encoded format>", "PasswordSecretId": "<Encoded ASM user secret ocid in BASE64 encoded format>", "ASMRole":"<ASM user role in base64 encoded format>" } } } ] } } } - 新しく作成したOracle Databaseホームページ内の「構成」タブに移動します。次のフィールドを「一般的なOCIプロパティ」表からノートパッドにコピーします:
Oracle DBシステムのリフレッシュの詳細は、Oracle Databaseシステム・コンポーネントのリフレッシュを参照してください。
Oracle Database
UIを使用したデータベース・システムを含むOracle Databaseの検出: 「リソース検出」ページから、空欄のUIを完了して、データベース・システムとそのコンポーネントを含むOracle Databaseを検出します。
マルチノードRACのデータベース・システムの検出時に複数のエージェントを含めるには、次のステップを実行します。
検出入力
-
UI検出入力
「入力」フィールド 摘要 リソース名 データベースの名前 DNSホスト名またはSCAN名 ドメイン・ネーム・システム(DNS)またはデータベースの単一クライアント・アクセス名(SCAN) ポート Oracle Cloud Infrastructureの外部のデータベースがデータベース接続に使用するポート サービスの名前 接続で使用されるOracle Cloud Infrastructure外部のデータベースのサービス名 プロトコル Oracle Databaseに使用されるプロトコル。TCPまたはTCPSプロトコルのいずれかを選択します <compartment_name>コンパートメントのデータベース・ユーザー・パスワード・シークレット ドロップダウン・リストからデータベース・ユーザー・パスワードを含むシークレットを選択します。このフィールドは、「プロトコル」フィールドで「TCPS」が選択されている場合にのみ表示されます。後述を参照してください。 管理エージェント データベースがインストールされているホストをモニターする管理エージェント ノート
複数のホストにまたがるデータベース・システムの場合は、データベース・システムのすべてのホストにデプロイされているすべての管理エージェントを選択します。モニタリング用のデータベース資格証明
. - ユーザ名
Oracle Databaseモニタリング資格証明のユーザー名 - パスワード
Oracle Databaseモニタリング資格証明のベース64エンコード形式のパスワード - 役割
データベース・モニタリング・ユーザー(通常またはSYSDBA)のベース64エンコード形式のデータベース・ロール ASM情報 管理エージェント データベースがインストールされているホストをモニターする管理エージェント。クラスタおよびリスナー・エージェントを検出するには、データベース・ホストにインストールする必要があります。 自動ストレージ・マネージャ 有効化または無効化デフォルトでは有効になっています。 DNSホスト名またはスキャン名 ASMインスタンスが存在するデフォルトのdnsまたはSCAN名。 ポート ASMで使用されるポート。デフォルト値は1521です。 サービスの名前 ASMサービス名 モニタリング用のASM資格証明 ユーザ名 ベース64でエンコードされた形式のASMユーザー名 現在のコンパートメントのASMユーザー・パスワード・シークレット OCI Vaultサービスで定義されている、ベース64エンコード形式のパスワード・シークレット 役割 ベース64エンコード・フォーマットのロール。デフォルトではSYSMANです。使用可能な値: SYSASM、SYSDBA、SYSOPER 検出対象 スタック・モニタリングとログ・アナリティクス(推奨) 検出結果は、Stack MonitoringおよびLog Analyticsに送信されます。 スタック・モニタリングのみ 検出結果はスタック・モニタリングにのみ送信されます。 ログ・アナリティクスのみ 検出結果はLog Analyticsにのみ送信されます。 ライセンス Enterprise Edition リソースにはEnterprise Editionライセンスが割り当てられます。 Standard Edition リソースにはStandard Editionライセンスが割り当てられます。 タグ(「拡張オプションの表示」の下) フリーフォームおよび定義済タグは、検出中にスタック・モニタリング・リソースに適用できます。定義済みタグを使用するには、最初にタグネームスペースを作成します。を参照してください。定義済タグのタグ・ネームスペースの作成と管理の詳細は、タグおよびタグ・ネームスペースの概念を参照してください。リソースを検出すると、割り当てられた任意のタグが、検出されたすべてのリソースに適用されます。タグの前提条件およびタグの伝播の詳細は、タグの管理を参照してください。
タグ・ネームスペース
フリーフォーム・タグを追加するには、「なし」を選択します。ネームスペースを選択して、定義されたタグをネームスペースに追加します。リソースを作成する権限がある場合、そのリソースにフリーフォーム・タグを適用する権限もあります。定義済タグを適用するには、タグ・ネームスペースを使用する権限が必要です。タグ付けの詳細は、リソース・タグを参照してください。タグを適用するかどうかがわからない場合は、このオプションをスキップするか(後でタグを適用できます)、管理者に問い合せてください。
タグ・キー
タグを参照するために使用する名前を指定します。
タグ値
タグ値を指定します。タグ・キーおよびタグ値の詳細は、タグ付けの概要を参照してください。
-
CLI検出入力
CLI入力変数 摘要 <Additional_Agent1_OCID> クラスタ内の最初の追加ノード <Additional_Agent2_OCID> (など) クラスタ内の2番目の追加ノード(クラスタ内の追加ノードごとに続行) Agent_OCID 最初の検出OCIDのエージェント Compartment_OCID Oracle Databaseシステムが監視されるコンパートメントOCID
プラガブル・データベース
前提条件
-
検出には管理エージェントが必要です。詳細は、ステップ3: 管理エージェントのインストールを参照してください。
- PDBを検出する前に、まずCDBを検出する必要があります。
「リソース検出」ページで、空白の埋め込みUIを完了してPDBを検出します。
| 「入力」フィールド | 摘要 |
|---|---|
| リソース名 | データベースの名前。 |
| CDBの選択 | プラガブルDBを含むコンテナDB。 |
| DNSホスト名またはSCAN名 | ドメイン・ネーム・システム(DNS)またはデータベースの単一クライアント・アクセス名(SCAN)。 |
| ポート | Oracle Cloud Infrastructureの外部のデータベースが、データベース接続に使用するポート。 |
| サービスの名前 | 接続で使用されるOracle Cloud Infrastructure外部のデータベースのサービス名。 |
| プロトコル | Oracle Databaseに使用されるプロトコル。TCPまたはTCPSプロトコルのいずれかを選択します。 |
| <compartment_name>コンパートメントのデータベース・ユーザー・パスワード・シークレット | ドロップダウン・リストからデータベース・ユーザー・パスワードを含むシークレットを選択します。このフィールドは、「プロトコル」フィールドで「TCPS」が選択されている場合にのみ表示されます。後述を参照してください。 |
| 管理エージェント | データベースがインストールされているホストをモニターする管理エージェント。 |
|
モニタリング用のデータベース資格証明 |
. |
|
Oracle Databaseモニタリング資格証明のユーザー名。 |
|
Oracle Databaseモニタリング資格証明のパスワード。 |
|
データベース・モニタリング・ユーザーのデータベース・ロール(通常またはSYSDBA)。 |
| 検出対象 | |
| スタック・モニタリングとログ・アナリティクス(推奨) | 検出結果は、Stack MonitoringおよびLog Analyticsに送信されます。 |
| スタック・モニタリングのみ | 検出結果はスタック・モニタリングにのみ送信されます。 |
| ログ・アナリティクスのみ | 検出結果はLog Analyticsにのみ送信されます。 |
| ライセンス | |
| Enterprise Edition | リソースにはEnterprise Editionライセンスが割り当てられます。 |
| Standard Edition | リソースにはStandard Editionライセンスが割り当てられます。 |
| タグ(「拡張オプションの表示」の下) |
フリーフォームおよび定義済タグは、検出中にスタック・モニタリング・リソースに適用できます。定義済みタグを使用するには、最初にタグネームスペースを作成します。を参照してください。定義済タグのタグ・ネームスペースの作成と管理の詳細は、タグおよびタグ・ネームスペースの概念を参照してください。リソースを検出すると、割り当てられた任意のタグが、検出されたすべてのリソースに適用されます。タグの前提条件およびタグの伝播の詳細は、タグの管理を参照してください。 |
|
タグ・ネームスペース |
フリーフォーム・タグを追加するには、「なし」を選択します。ネームスペースを選択して、定義されたタグをネームスペースに追加します。リソースを作成する権限がある場合、そのリソースにフリーフォーム・タグを適用する権限もあります。定義済タグを適用するには、タグ・ネームスペースを使用する権限が必要です。タグ付けの詳細は、リソース・タグを参照してください。タグを適用するかどうかがわからない場合は、このオプションをスキップするか(後でタグを適用できます)、管理者に問い合せてください。 |
|
タグ・キー |
タグを参照するために使用する名前を指定します。 |
|
タグ値 |
タグ値を指定します。タグ・キーおよびタグ値の詳細は、タグ付けの概要を参照してください。 |
Oracle WebLogicドメイン
スタック・モニタリングでは、静的および動的の両方のWebLogicサーバーおよびクラスタの検出および監視がサポートされます。リソース・ホーム・ページの構成プロパティは、リソースが静的か動的かを示します。
WebLogic、Oracle Access Manager (OAM)、Oracle Identity Manager (OIM)、Oracle HTTP Server (OHS)、Oracle Service-Oriented Architecture (SOA)、Oracle Service Bus (OSB)およびOracle Weblogic Node Managerを検出すると、自動的に検出されます。WebLogicドメインがすでに検出されている場合は、「Weblogicドメインのリフレッシュ」のステップを使用して、OAM、OIM、OHS、SOA、OSBおよびOracle Weblogicノード・マネージャを検出します。
Oracle Weblogicノード・マネージャは、管理コンソールからWebLogicサーバー(リモートからアクセス可能)を管理するために、特に起動するために使用されます。
前提条件
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
-
OSBの場合、監視がサービス・バス・モニタリングが有効になっていることを確認します。
- FMW control:
http:/<host>:<port>/emにログインします。 - サービス・バスのホーム・ページで、「操作」タブに移動します。
- 「モニタリング」チェック・ボックスを選択します。
- FMW control:
-
SOA検出の場合、WebLogicユーザーは
Administrator権限を持っている必要があります。 - Oracle WebLogicノード・マネージャの場合、Oracle WebLogicノード・マネージャ・リソースの
MonitoringStatusメトリックの計算を確認するには、listenAddressを「すべてのローカル・アドレス」、有効なIPアドレスまたは解決可能なDNS名に設定します。listenAddressプロパティをlocalhostまたはnullに設定しないでください。listenAddressをlocalhostに設定する必要がある場合は、検出にローカル管理エージェントを使用してステータスを正確に計算します。
SSLを使用しない場合、次の前提条件は適用されません。
SSLを使用してOracle WebLogic Serverを有効にした場合は、キーストアから証明書をエクスポートし、管理エージェントKeyStoreにインポートします。WebLogicサーバーでのSSLの構成の詳細は、「SSLの構成」を参照してください。
管理エージェントへのTrustStoreのインポート
-
スタック・モニタリングのトラストストアおよびキーストアを保持するように、管理エージェントのファイルシステムに永続的なサブディレクトリを指定します。WLSインスタンスJMX SSLキーストアからスタック・モニタリング・トラストストアに証明書をエクスポートします。たとえば、UNIXホストの場合は次のようになります。
keytool -exportcert -alias <alias of WLS SSL key> -file <Exported Cert Name> -keystore <path to the WLS SSL Keystore>.keystore -storepass <WLS SSL Keystore password> -rfc -
WLSインスタンスのJMX SSLキーストアを管理エージェントのファイル・システム上のStack Monitoring Truststoreにインポートします。
keytool -importcert -noprompt -alias <alias agent's truststore key> -file <Exported Cert Name>.cer -keystore AgentTrust.jks -storepass <Agent truststore password, default is "welcome"> -
スタック・モニタリング・トラストストア・ファイルをコピーし、その権限を更新します。
エージェント・ホスト上の管理エージェントの読取り可能なセキュアな場所を識別します。
cp <path_to_truststore_file/AgentTrust.jks <secure_readable_dir>/OCI Computeの場合:
sudo chown oracle-cloud-agent:oracle-cloud-agent <secure_readable_dir>/AgentTrust.jksオンプレミス・コンピュート:
sudo chown mgmt_agent:mgmt_agent <secure_readable_dir>/AgentTrust.jks - T3SがWebLogicドメインで「トラストストア・タイプ」がJKSの場合は、リソース検出の「TrustStoreパス」の
<secure_readable_dir>/AgentTrust.jksなどの完全なトラストストア・パスを使用します。
Oracle WebLogic ServersでのMBeansの構成
JVMパフォーマンス・メトリックをプラットフォームMBeansから収集するには、ランタイムMBeanServerからMBeansにアクセスできるようにする必要があります。MBeansをアクティブ化するには、Oracle WebLogic Serverにログインし、WLSTスクリプトを実行してアクティブ化を確認します。
- Oracle WebLogic ServersでのMBeansのアクティブ化
次のように、各Oracle WebLogic Serverにログインするか、WebLogicコンソールからアクセスして、MBeansをアクティブ化します。
- Oracle WebLogic Serverにログインします:
『Enterprise Manager Cloud Control Middleware Management Guide』のActivating Platform MBeans on WebLogic Server 9.x to 10.3.2 versionsにあるWebLogic Scripting Toolセッション・デモストレーションのユーザー・アクションに従います。
- WebLogicコンソールにアクセスします。
「ドメイン」→「構成」→「一般」ページ→「詳細」オプションにナビゲートします。「Platform MBean Server Used」チェック・ボックスを選択します。
前述のステップを実行した後にMBeansが登録されていない場合は、次のシステム・プロパティを使用してOracle WebLogic Serversを起動します。
-Djavax.management.builder.initial=weblogic.management.jmx.mbeanserver.WLSMBeanServerBuilder - Oracle WebLogic Serverにログインします:
- MBeansのアクティブ化の確認
MBeansが正常にアクティブ化されているかどうかを確認するには、『Fusion Middleware Oracle WebLogic Server JMXによるカスタム管理ユーティリティの開発』のプラットフォームMBeanサーバーの使用に関する項にあるWLSTスクリプトを実行します。WLSTスクリプトは、プラットフォームMXBeansを使用して、実行中のOracle WebLogic Serverドメインのリソースをモニターする方法を示します。
MBeansが
java.langに登録されていることを確認します。
管理エージェントとWebLogic内のすべてのサーバー間の接続性の確保
検出中に、スタック・モニタリング・エージェントはAdminServerと通信して、ドメイン・トポロジを検出します。検出後の監視は、管理対象サーバーと直接通信することによって行われます。これが発生するには、次を確認します。
- 管理エージェントは、ドメイン内のすべての管理対象サーバーと通信できます。
- 管理対象サーバーのホストおよびポートは、エージェントからアクセスできます。
- 管理対象サーバーの受信トラフィックをブロックするようにフィルタが構成されている場合は、エージェントが管理対象サーバーと通信するようにフィルタを調整します。
WebLogicシナリオ固有の検出結果
-
WebLogicドメインには2つのサーバーがあり、そのうちの1つが停止しています。
検出結果: WebLogicドメインは、実行中の状態にある1つのサーバーのみで検出され、実行中の状態ではないサーバーは無視されます。
-
WebLogicドメインには、2つのサーバーを含むクラスタがあり、そのうちの1つが停止しています。
検出結果: WebLogicクラスタは、実行中の状態にある1つのサーバーのみで検出されます。
-
WebLogicドメインには、実行中の状態ではない1つのサーバーのみを含むクラスタがあります。
検出結果: クラスタもサーバーも検出されません
WebLogic検出入力
| 「入力」フィールド | 摘要 |
|---|---|
| リソース名 | WebLogicドメインの名前。 |
| 管理サーバー・ホスト | WebLogic管理サーバーがインストールされている完全修飾ホスト名。 |
| 管理サーバー・ポート | WebLogic管理サーバー(コンソール)に使用されるポート。 |
| プロトコル | WebLogic Serverに使用するプロトコル。指定可能な値は、t3およびt3sです。t3sを選択すると、「TrustStoreパス」および「TrustStoreタイプ」フィールドが「モニタリング用のユーザー」の下に表示されます。 |
| 管理エージェント | 管理エージェントは、WebLogic管理サーバーがインストールされているホストにインストールされます。 |
|
モニタリング用のWebLogicユーザー |
. |
|
WebLogic Serverユーザー名。
|
|
WebLogicサーバーのユーザー・パスワード。 |
|
信頼できるサーバーの証明書を格納するために使用されるトラストストア・ファイルの管理エージェントのファイル・システム上の完全修飾パス。 |
|
SSL接続の確立時にCA証明書管理に使用されるTrustStoreのタイプ。JKSまたはPKCS12のいずれかを指定します。 TrustStore型が指定されていない場合は、デフォルトのTrustStore型であるJKSが使用されます。 |
| 検出対象 | |
| スタック・モニタリングとログ・アナリティクス(推奨) | 検出結果は、Stack MonitoringおよびLog Analyticsに送信されます。 |
| スタック・モニタリングのみ | 検出結果はスタック・モニタリングにのみ送信されます。 |
| ログ・アナリティクスのみ | 検出結果はLog Analyticsにのみ送信されます。 |
| ライセンス | |
| Enterprise Edition | リソースにはEnterprise Editionライセンスが割り当てられます。 |
| Standard Edition | リソースにはStandard Editionライセンスが割り当てられます。 |
| タグ(「拡張オプションの表示」の下) |
フリーフォームおよび定義済タグは、検出中にスタック・モニタリング・リソースに適用できます。定義済みタグを使用するには、最初にタグネームスペースを作成します。を参照してください。定義済タグのタグ・ネームスペースの作成と管理の詳細は、タグおよびタグ・ネームスペースの概念を参照してください。リソースを検出すると、割り当てられた任意のタグが、検出されたすべてのリソースに適用されます。タグの前提条件およびタグの伝播の詳細は、タグの管理を参照してください。 |
|
タグ・ネームスペース |
フリーフォーム・タグを追加するには、「なし」を選択します。ネームスペースを選択して、定義されたタグをネームスペースに追加します。リソースを作成する権限がある場合、そのリソースにフリーフォーム・タグを適用する権限もあります。定義済タグを適用するには、タグ・ネームスペースを使用する権限が必要です。タグ付けの詳細は、リソース・タグを参照してください。タグを適用するかどうかがわからない場合は、このオプションをスキップするか(後でタグを適用できます)、管理者に問い合せてください。 |
|
タグ・キー |
タグを参照するために使用する名前を指定します。 |
|
タグ値 |
タグ値を指定します。タグ・キーおよびタグ値の詳細は、タグ付けの概要を参照してください。 |
E-Business Suite
E-Business Suiteアプリケーション(EBS)バージョン12.2を検出する場合、Weblogicドメイン検出はオプションです。
Weblogicが検出に含まれて失敗した場合、検出ジョブのステータスは「Partially Succeeded」になり、EBSリソースのみが監視されます。Weblogicが検出に含まれていない場合は、後でEBSインスタンス・リソース・ホームページからリフレッシュ操作によって検出できます。
EBS 12.2の柔軟なディスカバリのモニタリング・オプションは、次のとおりです。
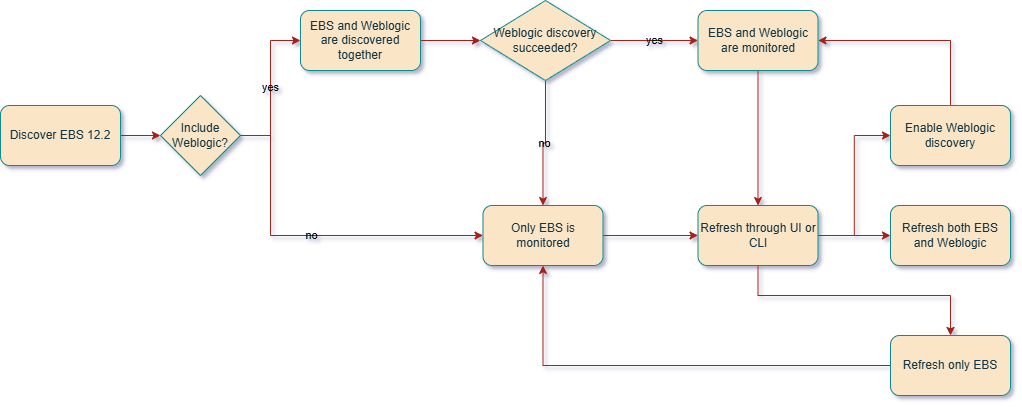
単一ノード以上のEBS環境では、エージェントがインストールされているノード内のアプリケーション・リスナーのみが監視されます。
詳細は、EBSリフレッシュを参照してください。
EBSトポロジ
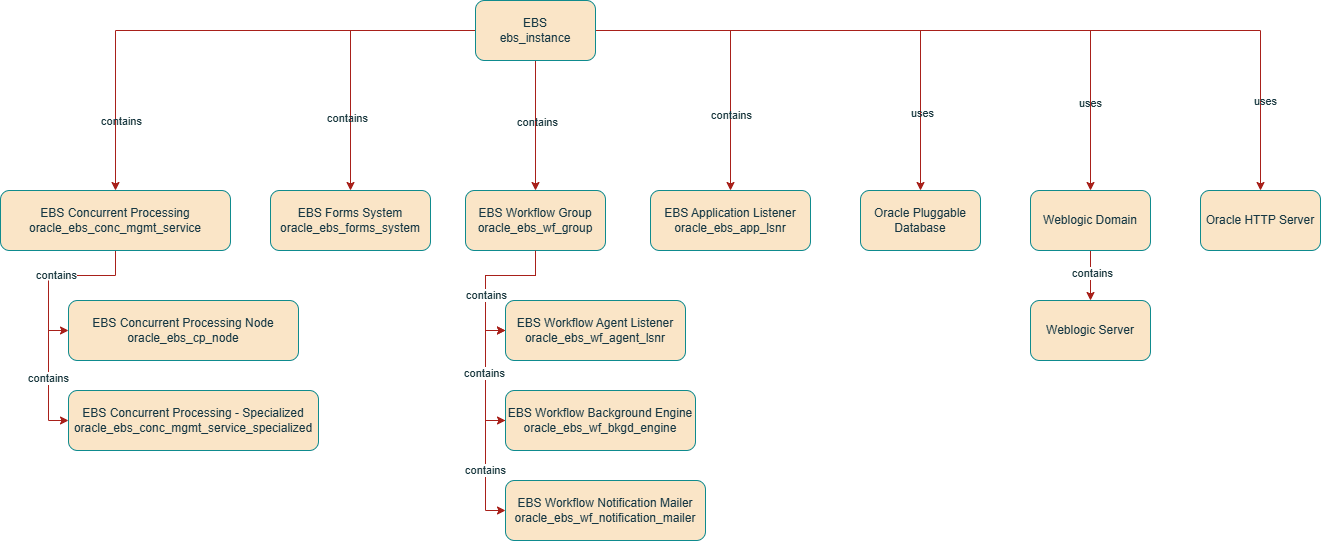
E-Business Suiteインスタンスが検出されると、EBSとWebLogicの両方のリソースが検出されます。OHSとデータベースの検出は個別に実行する必要があります。
EBSにコロケートされたOracle HTTP Serverを監視するには、"OHS Discovery"を参照してください。OHSが個別に検出されると、EBSリソースとOHSリソースとの間にアソシエーションを作成できます。
EBSデータベースを監視するために、データベースが最初に検出されてからEBSが後で検出された場合、EBSリソースとEBS検出の終了時にデータベース・リソースとの間に使用タイプの関連付けが自動的に作成されます。ここでは、EBSリソースはスタック・モニタリング・リソース・タイプebs_instanceを参照し、データベース・リソースはスタック・モニタリング・リソース・タイプoci_oracle_dbまたはoci_oracle_pdbを参照します。
データベース検出の前にEBSが検出された場合、トポロジは2つの方法で更新できます。
- EBSインスタンスとデータベース・リソース間のアソシエーションの作成
- EBSトポロジのリフレッシュ
アソシエーションの作成:
コンポジットEBSリソースをホストに直接関連付けることはできません。ただし、EBSの子リソースは、次のように関連付けることができます。
- EBS Concurrent Manager usesホスト
- EBS CPノード・usesホスト
2つのリソース間のアソシエーションを作成するためのOCI CLIコマンド構文を次に示します。
oci stack-monitoring resource associate --association-type uses --compartment-id "<Compartment_OCID>" --source-resource-id "<Resource_OCID>" --destination-resource-id "<Database_Resource_OCID>"次に例を示します:
oci stack-monitoring resource associate --association-type uses --<Compartment_OCID>
      ocid1.compartment.oc1..unique_ID --<Source_Resource_OCID>
      ocid1.stackmonitoringresource.oc1.iad.unique_ID --<Destination_Resource_OCID>
      ocid1.stackmonitoringresource.oc1.iad.unique_ID
EBSの場合、EBSリソースIDとして <Source_Resource_OCID>、データベースリソースIDとして <Destination_Resource_OCID>を指定することにより、上記のコマンドを使用して EBSとデータベースリソース間のアソシエーションを作成できます。
EBSディスカバリは、その基礎となるリソースに関連付けられており、次の図に示すようにスタック・モニタリングで表現されます。
前提条件
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
- Oracle WebLogic ServersでのMBeansの構成
- Formsセッション・データの収集の検証
- Oracle E-Business Suite環境でのDNSの設定
- E-Business Suiteアプリケーションで使用されるデータベースを追加します。
まだ追加していない場合は、E-Business Suiteアプリケーションに使用するデータベースを追加します。Oracle Database (Discovery)を参照してください。
- アプリケーション・リスナー・モニタリングのエージェント権限
- スタック・モニタリングのE-Business Suiteデータベース・モニタリング要件
Formsセッション・データの収集の検証
次のタスクを実行して、Formsシステム・リソース・メトリックでFormsセッション・データの収集を確認して、後でそれを表示します。これは、Oracle WebLogic Domain (Oracle WebLogic ServersでのMBeansの構成)で実行されるステップに加えて行います。このステップが構成されていない場合、Formsシステム・メトリックの一部が収集されません。
Oracle E-Business Suiteにログインすると、APPSスキーマ資格証明を使用して、一意のセッションID (SID)で識別されるデータベースにユーザー・セッションが作成されます。各データベース・セッションは、Oracle E-Business Suiteアプリケーション・ユーザーに関連付けられます。これにより、トラブルシューティングの目的でデータベース・セッションをアプリケーション・ユーザーとリンクできます。Formsセッションを使用して、Oracle E-Business Suiteユーザーがデータベース・セッションをオープンした方法を決定できます。
- Oracle E-Business Suiteにログインします。
- ユーザー・インタフェースから、「システム管理者」に移動し、「プロファイル」、「システム」の順にクリックします。
- 「サインオン: 監査レベル」の値が「フォーム」に設定されていることを確認します。これをサイト・レベルで設定します。
- AuditTrail: Activateの値がYESに設定されていることを確認します。
変更を保存します。
Oracle E-Business Suite環境でのDNSの設定
Oracle E-Business Suiteホストは、ネットワーク上で相互に検出できる必要があります。たとえば、UNIX環境では、DNSサーバーは各ホストのファイル/etc/resolv.confに構成されます。
DNSサーバーが正しく構成されていることを確認するには、次のコマンドを実行します。
nslookup any_publicDomain_hostname<any_publicDomain_hostname>をlocalhost以外で EBS環境の他のホストのホスト名に置き換えます。
次に、DNSサーバーが正しく構成されていることを検証する正常な出力の例を示します。
$ nslookup node02.examplehost.com

Server:         937.486.274.354
Address:        937.486.274.354

Non-authoritative answer:
Name:   node02.examplehost.com
Address: 135.756.247.46
アプリケーション・リスナー・モニタリングのエージェント権限
EBSアプリケーション・リスナーを監視するには、エージェントがEBSと同じホストにインストールされている必要があります。それ以外の場合、リソースは常に「停止中」と表示されます。
lsnrctl、srvctlおよびcrsctlコマンドを実行できるように、インストールされたエージェントのタイプに基づいてmgmt_agentまたはoracle-cloud-agentユーザーが、/etc/oraInst.locから取得されたOracle Inventoryグループ(通常はoinstall)に含まれていることを確認します。
次の手順を使用して、インストールされているエージェントのタイプに基づいて、mgmt_agentまたはoracle-cloud-agentユーザーにoinstall権限を付与します。
- Oracle Cloud Agentを使用するホスト:
usermod -aG oinstall oracle-cloud-agent - スタンドアロン・エージェントがあるホスト:
usermod -aG oinstall mgmt_agent
グループには、EBS-APPSインストール・ディレクトリに対する実行権限および読取り権限が必要です。
グループ実行権限をディレクトリに追加する例:
chmod -R g+x+r /u01/install/APPSOS権限を付与したら、次の手順を使用してエージェントを再起動します。エージェントとOSの適切な手順をそれぞれ使用します。
- エージェントの停止
- Oracle Linux 6の場合:
- Oracle Cloud Agent:
sudo /sbin/initctl stop oracle-cloud-agent - スタンドアロン・エージェント:
sudo /sbin/initctl stop mgmt_agent
- Oracle Cloud Agent:
- Oracle Linux 7の場合
- Oracle Cloud Agent:
sudo systemctl stop oracle-cloud-agent - スタンドアロン・エージェント:
sudo systemctl stop mgmt_agent
- Oracle Cloud Agent:
- Oracle Linux 6の場合:
- startコマンドを使用して、エージェントを起動します。
スタック・モニタリングのE-Business Suiteデータベース・モニタリング要件
EBSアプリケーションを検出する前に、E-Business Suite(EBS)データベースの監視に使用するOracleデータベースを検出する必要があります。データベースが最初に検出されると、EBSアプリケーションの検出が完了すると、そのデータベースは自動的にEBSアプリケーションに関連付けられます。データベースが検出される前にEBSアプリケーションの検出が実行された場合、関連付けを手動で作成する必要があります。
E-Business Suiteの監視には、EBSスキーマにアクセスするための特定の権限が必要です。設定は、EBSデータストアとして使用されるデータベースのタイプ(非コンテナDBとコンテナDBとプラガブルDB)によって異なります。Stack MonitoringはEBSのスキーマ所有者(通常はAPPS)をEBSの検出時のデータベース資格証明として使用することをサポートします。EBSアプリケーションの監視に必要な権限のみを持つ監視ユーザーを作成することをお薦めします。同じデータベース・ユーザーを使用して、EBSスキーマを含むOracleデータベースとEBSアプリケーションの両方を監視できます。データベース監視ユーザーを作成する手順はMOS Note: 2857604.1にあります。
データベース権限
EBSモニタリング・ユーザーが必要な権限ですでに作成されたら、モニタリング・ユーザーに必要なEBSアプリケーション権限を適用します。特定の権限は、EBSスキーマ名がAPPSであると仮定して、次のコードで定義されます。設定でスキーマ名が異なる場合は、次のコードでAPPSを実際のスキーマ名に置き換えます。<your_monitoring_user>を、MOS Note: 2857604.1を使用して作成したデータベース監視ユーザーに置き換えます。
GRANT SELECT ON APPS.FND_OAM_CONTEXT_FILES TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_PRODUCT_GROUPS TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_CONC_PROG_ONSITE_INFO TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_CONCURRENT_PROGRAMS_VL TO <your_monitoring_user>;
GRANT EXECUTE ON APPS.FND_OAM_EM TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_CONCURRENT_REQUESTS TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_APPLICATION_VL TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_CONCURRENT_QUEUES TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_LOOKUPS TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_CONCURRENT_WORKER_REQUESTS TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_CONCURRENT_QUEUES_VL TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_OAM_FNDUSER_VL TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_FORM_SESSIONS_V TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_CP_SERVICES TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_CONCURRENT_PROCESSES TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_SVC_COMPONENTS TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_LOG_MESSAGES TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_CONCURRENT_PROGRAMS TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_CONFLICTS_DOMAIN TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_ORACLE_USERID TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_APP_SERVERS TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_NODES TO <your_monitoring_user>;
GRANT SELECT ON APPS.ICX_SESSIONS TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_USER TO <your_monitoring_user>;
GRANT SELECT ON APPS.FND_RESPONSIBILITY TO <your_monitoring_user>;
GRANT EXECUTE ON APPS.FND_PROFILE TO <your_monitoring_user>;
GRANT SELECT ON APPS.WF_DEFERRED TO <your_monitoring_user>;
GRANT SELECT ON APPS.WF_NOTIFICATION_IN TO <your_monitoring_user>;
GRANT SELECT ON APPS.WF_NOTIFICATION_OUT TO <your_monitoring_user>;これらの権限は、次のようにebs_apply_grants.sh (EBSスクリプトに含まれる)を実行することで適用できます。
- EBSデータベース・ホストにログインします。
- EBS環境をソーシングします。
- 次のようにスクリプトを実行します。
sh ebs_apply_grants.sh <monitoring user> <SYSTEM_password> <APPS_password>
例:
sh ebs_apply_grants.sh MONCS manager appsEBSインスタンスがプラガブル・データベース(PDB)に対して実行されている場合、EBSモニタリング・ユーザーに追加の権限を付与します。
GRANT INHERIT PRIVILEGES ON USER <monitoring user> TO APPS;権限を適用した後、次のようにebs_validate_grants.sql (EBSスクリプトに含まれる)を実行して、権限が設定されていることを確認します。
- EBSデータベース・ホストにログインします。
- EBSモニタリング・ユーザーとしてEBSデータベースにログインします。
- 次のように検証スクリプトを実行します。
@ebs_validate_grants.sql
すべての権限付与が行われた場合のスクリプトの出力は次のようになります。
TABLE_NAME                     PRIVILE STATUS
------------------------------ ------- -------
FND_OAM_EM                     EXECUTE GRANTED
FND_PROFILE                    EXECUTE GRANTED
FND_APPLICATION_VL             SELECT  GRANTED
FND_APP_SERVERS                SELECT  GRANTED
FND_CONCURRENT_PROCESSES       SELECT  GRANTED
FND_CONCURRENT_PROGRAMS        SELECT  GRANTED
FND_CONCURRENT_PROGRAMS_VL     SELECT  GRANTED
FND_CONCURRENT_QUEUES          SELECT  GRANTED
FND_CONCURRENT_QUEUES_VL       SELECT  GRANTED
FND_CONCURRENT_REQUESTS        SELECT  GRANTED
FND_CONCURRENT_WORKER_REQUESTS SELECT  GRANTED

TABLE_NAME                     PRIVILE STATUS
------------------------------ ------- -------
FND_CONC_PROG_ONSITE_INFO      SELECT  GRANTED
FND_CONFLICTS_DOMAIN           SELECT  GRANTED
FND_CP_SERVICES                SELECT  GRANTED
FND_FORM_SESSIONS_V            SELECT  GRANTED
FND_LOG_MESSAGES               SELECT  GRANTED
FND_LOOKUPS                    SELECT  GRANTED
FND_NODES                      SELECT  GRANTED
FND_OAM_CONTEXT_FILES          SELECT  GRANTED
FND_OAM_FNDUSER_VL             SELECT  GRANTED
FND_ORACLE_USERID              SELECT  GRANTED
FND_PRODUCT_GROUPS             SELECT  GRANTED

TABLE_NAME                     PRIVILE STATUS
------------------------------ ------- -------
FND_RESPONSIBILITY             SELECT  GRANTED
FND_SVC_COMPONENTS             SELECT  GRANTED
FND_USER                       SELECT  GRANTED
ICX_SESSIONS                   SELECT  GRANTED
WF_DEFERRED                    SELECT  GRANTED
WF_NOTIFICATION_IN             SELECT  GRANTED
WF_NOTIFICATION_OUT            SELECT  GRANTED

INHERIT_PRIVILEGES_STATUS
--------------------------
INHERIT PRIVILEGES GRANTED
いずれかの付与が欠落している場合、影響は次のように説明されます。
| 表/ビュー | 権限 | 関連リソース | 必須/オプション | 欠落した場合の影響 |
|---|---|---|---|---|
| FND_OAM_CONTEXT_FILES | SELECT | 検出 | 必須 | 検出は続行されません |
| ICX_SESSIONS | SELECT | EBSインスタンス | オプション | 検出は続行されますが、関連するリソースのメトリック収集は影響を受けます。 |
| FND_USER | SELECT | |||
| FND_RESPONSIBILITY | SELECT | |||
| FND_PROFILE | EXECUTE | |||
| FND_APPLICATION_VL | SELECT |
EBSインスタンス EBS Formsシステム |
||
| FND_CONCURRENT_REQUESTS | SELECT |
EBSインスタンス EBSコンカレント処理 EBSワークフロー・エージェント・リスナー |
||
| FND_CONCURRENT_PROGRAMS_VL | SELECT | |||
| FND_CONCURRENT_PROGRAMS | SELECT | |||
| FND_CONCURRENT_QUEUES_VL | SELECT |
EBSコンカレント処理 EBSコンカレント処理 - 特殊 EBSワークフロー通知メーラー |
||
| FND_NODES | SELECT |
EBSコンカレント処理 EBSコンカレント処理 - 特殊 |
||
| FND_ORACLE_USERID | SELECT | EBSコンカレント処理 | ||
| FND_CONFLICTS_DOMAIN | SELECT | |||
| FND_OAM_EM | EXECUTE | |||
| FND_LOOKUPS | SELECT | |||
| FND_OAM_FNDUSER_VL | SELECT | |||
| FND_CONCURRENT_WORKER_REQUESTS | SELECT |
EBSコンカレント処理 EBSワークフロー通知メーラー |
||
| FND_FORM_SESSIONS_V | SELECT | EBS Formsシステム | ||
| WF_DEFERRED | SELECT | EBSワークフロー通知メーラー | ||
| WF_NOTIFICATION_IN | SELECT | |||
| WF_NOTIFICATION_OUT | SELECT |
E-Business検出入力
| 「入力」フィールド | 摘要 |
|---|---|
| リソース名 | E-Business Suiteインスタンスの名前。 |
| バージョン | E-Business Suiteのバージョン(12.1または12.2)。12.2 を選択した場合、「E-Business Suite WebLogic Server」および「WebLogic Administration Server Credentials」リージョンが表示されます。 |
| E-Business Suiteデータベース | . |
|
外部データベースがインストールされているホスト |
|
データベースがデータベース接続に使用するポート。 |
|
データベース接続に使用されるデータベースのサーバー名。 |
|
Oracle Databaseに使用されるプロトコル。TCPまたはTCPSプロトコルのいずれかを選択します。 |
|
ドロップダウン・リストからデータベース・ユーザー・パスワードを含むシークレットを選択します。このフィールドは、「プロトコル」フィールドで「TCPS」が選択されている場合にのみ表示されます。 TCPSの正しい構成については、次のドキュメントを参照してください。TCPS対応のOracle Database前提条件を参照してください。 |
| データベース資格証明 |
. |
|
基礎となるビュー(APPSなど)に対する必要な権限のあるデータベース・ユーザー。
|
|
データベース・ユーザーのパスワード。 |
|
データベース・ユーザーのロール(NORMALまたはSYSDBA) |
| E-Business Suite WebLogicサーバー(E-Business Suite 12.2) | . |
|
WebLogic管理サーバーがインストールされているホストの名前。 |
|
WebLogic管理サーバー(コンソール)に使用されるポート。 |
|
Remote Method Invocation (RMI)プロトコル: t3またはt3s。t3sを選択すると、「TrustStoreパス」および「TrustStoreタイプ」フィールドが「モニタリング用のユーザー」の下に表示されます。 |
| WebLogic管理サーバーの資格証明(E-Business Suite 12.2) | . |
|
WebLogic管理サーバー・ユーザー。
|
|
WebLogic Administration Serverのユーザー・パスワード。 |
|
信頼できるサーバーの公開キーを格納するために使用されるTrustStoreファイルへのパス。 |
|
SSL接続の確立時にCA証明書管理に使用されるTrustStoreのタイプ。TrustStore型が指定されていない場合は、デフォルトのTrustStore型であるJKSが使用されます。 |
| 管理エージェント | E-Business Suiteがインストールされているホストをモニターする管理エージェント。 |
| 検出対象 | |
| スタック・モニタリングとログ・アナリティクス(推奨) | 検出結果は、Stack MonitoringおよびLog Analyticsに送信されます。 |
| スタック・モニタリングのみ | 検出結果はスタック・モニタリングにのみ送信されます。 |
| ログ・アナリティクスのみ | 検出結果はLog Analyticsにのみ送信されます。 |
| ライセンス | |
| Enterprise Edition | リソースにはEnterprise Editionライセンスが割り当てられます。 |
| Standard Edition | リソースにはStandard Editionライセンスが割り当てられます。 |
| タグ(「拡張オプションの表示」の下) |
フリーフォームおよび定義済タグは、検出中にスタック・モニタリング・リソースに適用できます。定義済みタグを使用するには、最初にタグネームスペースを作成します。を参照してください。定義済タグのタグ・ネームスペースの作成と管理の詳細は、タグおよびタグ・ネームスペースの概念を参照してください。リソースを検出すると、割り当てられた任意のタグが、検出されたすべてのリソースに適用されます。タグの前提条件およびタグの伝播の詳細は、タグの管理を参照してください。 |
|
タグ・ネームスペース |
フリーフォーム・タグを追加するには、「なし」を選択します。ネームスペースを選択して、定義されたタグをネームスペースに追加します。リソースを作成する権限がある場合、そのリソースにフリーフォーム・タグを適用する権限もあります。定義済タグを適用するには、タグ・ネームスペースを使用する権限が必要です。タグ付けの詳細は、リソース・タグを参照してください。タグを適用するかどうかがわからない場合は、このオプションをスキップするか(後でタグを適用できます)、管理者に問い合せてください。 |
|
タグ・キー |
タグを参照するために使用する名前を指定します。 |
|
タグ値 |
タグ値を指定します。タグ・キーおよびタグ値の詳細は、タグ付けの概要を参照してください。 |
PeopleSoft
PSFTアプリケーションを検出する場合、検出ジョブが成功するためにそのサブリソースの一部が必須であり、その他のサブリソースはオプションです。
必須リソース: 検出に常に含まれ、ユーザーが選択を解除できないリソース。
- アプリケーション・サーバー・ドメイン
- PIA
オプションのリソース
- Process Scheduler
- プロセス・モニター
- 検索機能
検出中にいずれかのリソースが失敗した場合、検出ジョブのステータスは「部分成功」としてマークされ、必須リソースがすべて失敗した場合、検出ジョブのステータスは「失敗」としてマークされます。検出にオプション・リソースが含まれていない場合は、PSFTリソース・ホームページからリフレッシュ操作によって後で検出できます。
PSFTフレキシブル検出の監視オプションは、次のとおりです。
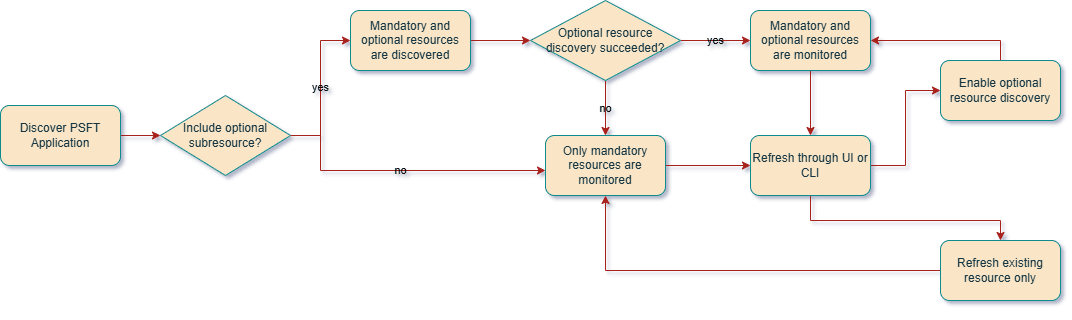
各リソース・ファミリには、アプリケーション・サーバー・ドメイン、Process Schedulerドメイン、PeopleSoft Internet Architecture (PIA)などの1つ以上のリソースと、複数のサーバーにまたがる可能性のある基礎となるWeblogicドメインを含めることができます。
コンポジットPeopleSoftリソースは、ホストに直接関連付けることはできません。ただし、PeopleSoftの子リソースは、次のように関連付けることができます。
- アプリケーション・サーバー・ドメイン・ホスト
- Process Schedulerドメイン・usesホスト
- PIAホスト
- プロセス・モニター・ホスト
PeopleSoft検出では、各ファミリで、そのファミリに対して1つの共通資格証明セットを使用してリソースが検証されます。つまり、すべてのアプリケーション・サーバー・ドメインが単一の資格証明セットを使用して検証され、すべてのProcess Schedulerドメインが単一の資格証明セットを使用して検証されます。正常に検証されたリソースは検出され、検証に失敗したリソースは無視されます。
無視されたリソースは、行The following resources could not be found:のジョブ・レポートで確認できます。問題の修正後、ユーザーはREFRESHジョブを実行してこれらのリソースを検出できます。
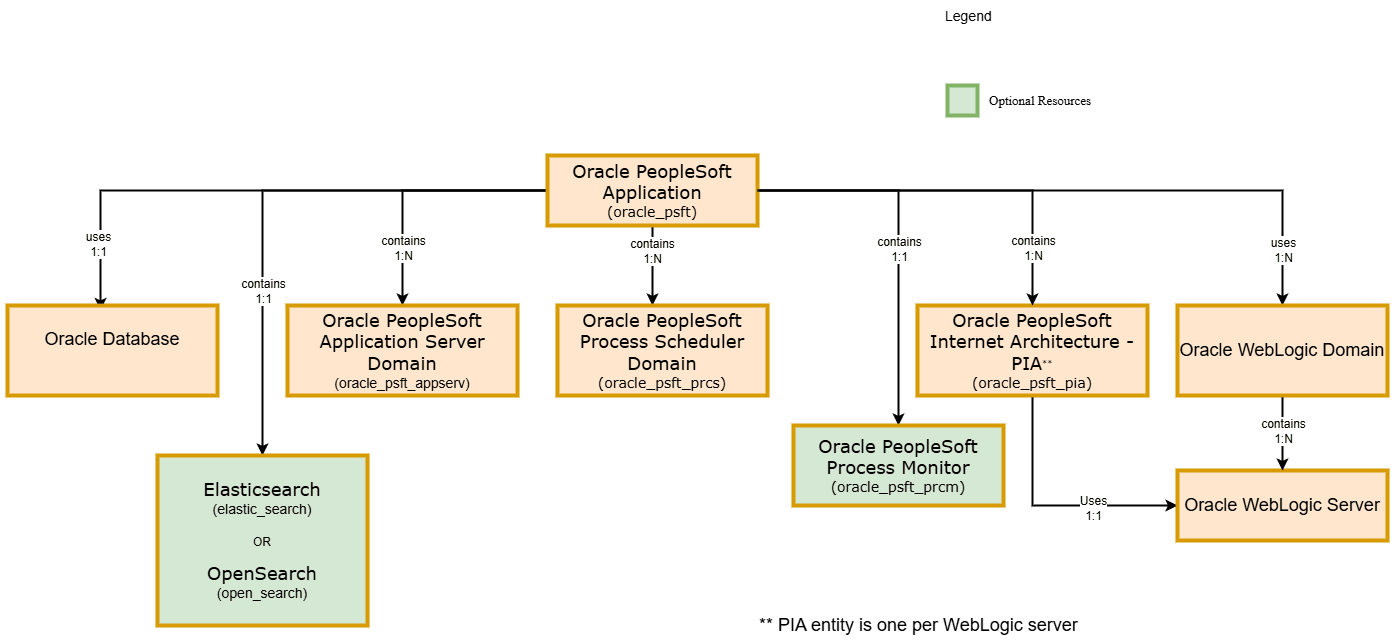
検出が成功した最後のPeopleSoftデプロイメントは、次の図に示すようにスタック・モニタリングで表現されます。
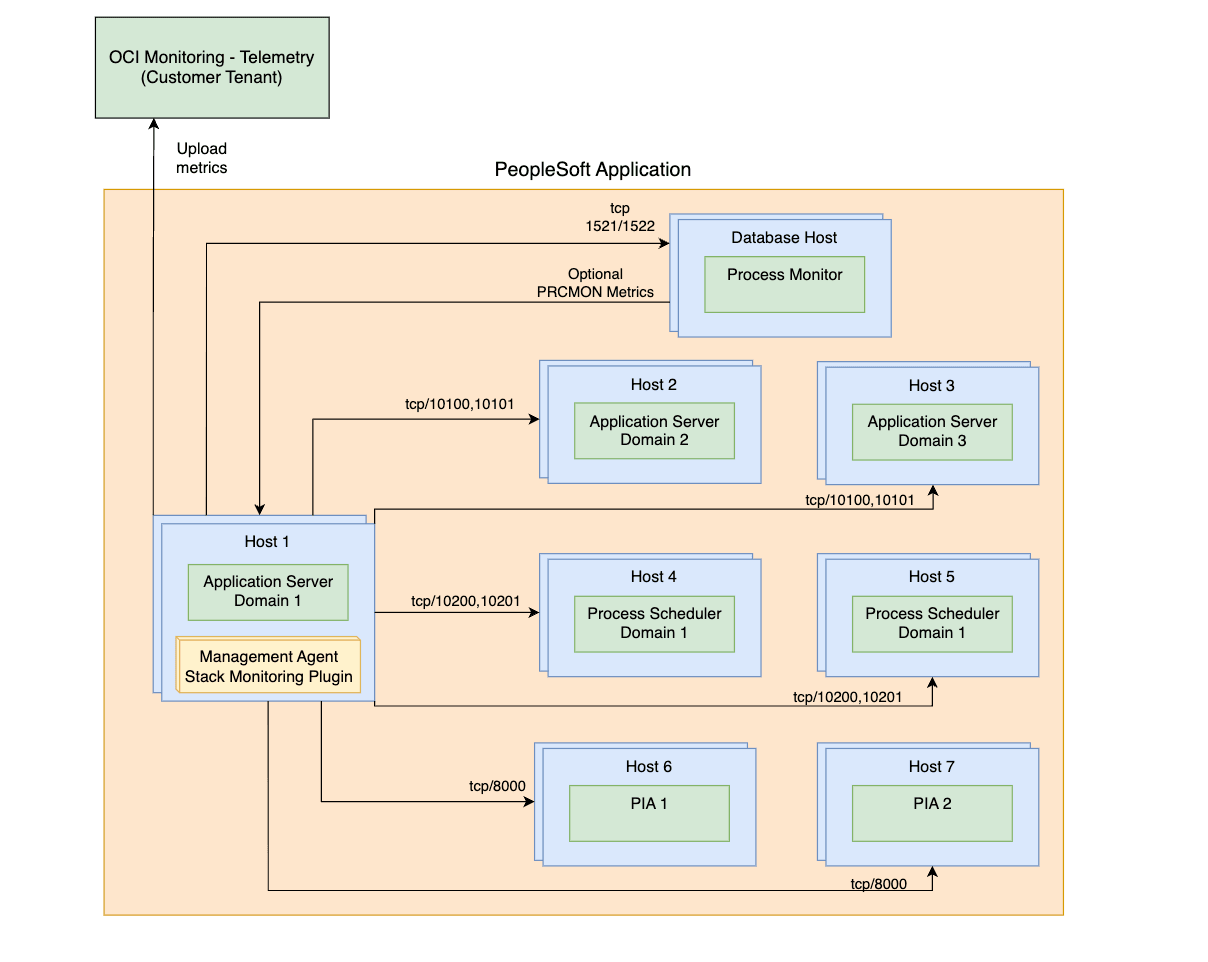
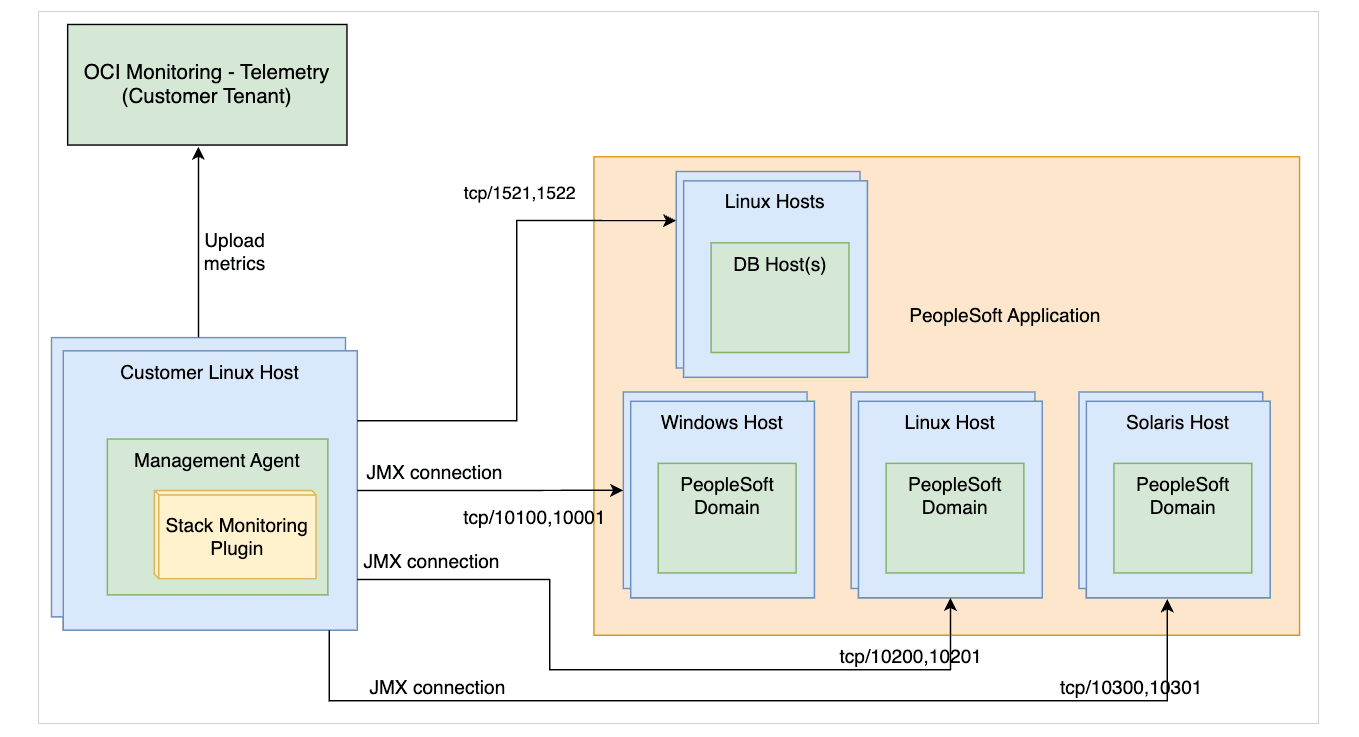
次の図では、モニタリング・エージェント・ホストからPeopleSoftデプロイメントの一部であるホストおよびサービスへのポート・アクセスについて説明します。図は、次の2つのシナリオを示しています。
- 管理エージェントは、PeopleSoftホスト自体の1つにあります。
- 管理エージェントはリモート・ホストにあります。
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
- PeopleSoftデータベースの検出
- PeopleSoftモニタリング用のDB付与権限
- PeopleSoft Performance Monitor for Pure Internet Architecture (PIA)の有効化
- アプリケーション・サーバーおよびProcess Schedulerドメインの前提条件
- 検出するドメインの識別
- ドメインの手動追加
- PeopleSoftでの検索エンジン検出の有効化
- PeopleSoftのプロセス・モニター検出の有効化
PeopleSoftデータベースの検出
PeopleSoft (PSFT)スキーマを含むOracle Databaseは、PeopleSoftアプリケーションを検出する前に検出する必要があります。データベースが最初に検出されると、PeopleSoftリソース検出が完了すると、データベースは自動的にPeopleSoftアプリケーションに関連付けられます。
データベースが検出される前にPeopleSoftアプリケーション検出が実行された場合、アソシエーションを手動で作成する必要があります。詳細は、アプリケーション・トポロジを参照してください。
Oracle Databaseを検出するには、Oracle Databaseを参照してください。
PeopleSoftモニタリング用のDB付与権限
PeopleSoft (PSFT)の監視には、PSFTデータベース・スキーマにアクセスするための特定の権限が必要です。設定は、PSFTデータストアとして使用されるデータベースのタイプ(非コンテナDBとコンテナDBおよびプラガブルDB)によって異なります。スタック・モニタリングでは、PSFTを検出する際のデータベース資格証明として、PSFTスキーマ所有者(通常はSYSADM)の使用がサポートされます。PSFTアプリケーションの監視に必要な権限のみを持つ監視ユーザーを作成することをお薦めします。同じデータベース・ユーザーを使用して、PeopleSoftスキーマを含むOracleデータベースとPeopleSoftアプリケーションの両方を監視できます。データベース監視ユーザーを作成する手順はMOS Note: 2857604.1にあります。
モニタリング・ユーザーに必要な権限があることを確認し、欠落している権限を適用するには:
- モニタリング・ユーザーの期限が切れていないことを確認します。
- 次のコマンドを実行して、モニタリング・ユーザー・ステータスを確認します。
select username, account_status from dba_users where username='<your_monitoring_user>' - モニタリング・ユーザーにEXPIREDと表示された場合は、パスワードをリセットします。
- 次のコマンドを実行して、モニタリング・ユーザー・ステータスを確認します。
- 次のPeopleSoftスクリプトを実行します。
適用する特定の付与を理解したり、付与を手動で適用するには、実行する次のコマンドのリストを参照してください。
データベース権限
次のコード例では、次のものを使用します。
- SYSADMは、スキーマ名。設定でスキーマ名が異なる場合は、次のコードに従ってSYSADMをそれに置き換えます。
- データベース・モニタリング・ユーザーを参照する
<your_monitoring_user>。<your_monitoring_user>は通常、DBSNMPまたはMONUSERです。
-
PeopleSoftアプリケーション権限
GRANT SELECT ON SYSADM.PSSTATUS TO <your_monitoring_user>; GRANT SELECT ON SYSADM.PSRELEASE TO <your_monitoring_user>; GRANT SELECT ON SYSADM.PSPMAGENT TO <your_monitoring_user>; -
PeopleSoftアプリケーション・シノニム
CREATE OR REPLACE SYNONYM <your_monitoring_user>.PSSTATUS FOR SYSADM.PSSTATUS; CREATE OR REPLACE SYNONYM <your_monitoring_user>.PSRELEASE FOR SYSADM.PSRELEASE; CREATE OR REPLACE SYNONYM <your_monitoring_user>.PSPMAGENT FOR SYSADM.PSPMAGENT; -
検索エンジン付与
ノート
検索エンジンは、ElasticsearchとOpenSearchの両方をサポートしています。GRANT SELECT ON SYSADM.PS_PTSF_SRCH_ENGN TO <your_monitoring_user>; -
検索エンジン・シノニム
ノート
検索エンジンは、ElasticsearchとOpenSearchの両方をサポートしています。CREATE OR REPLACE SYNONYM <your_monitoring_user>.PS_PTSF_SRCH_ENGN FOR SYSADM.PS_PTSF_SRCH_ENGN -
プロセス・モニター付与
GRANT SELECT ON SYSADM.PSPRCSRQST TO <your_monitoring_user>; GRANT SELECT ON SYSADM.PSXLATITEM TO <your_monitoring_user>; -
プロセス・モニター・シノニム
CREATE OR REPLACE SYNONYM <your_monitoring_user>.PSPRCSRQST FOR SYSADM.PSPRCSRQST;
CREATE OR REPLACE SYNONYM <your_monitoring_user>.PSXLATITEM FOR SYSADM.PSXLATITEM;
PeopleSoft Performance Monitor for Pure Internet Architecture (PIA)の有効化
PPMエージェントの有効化(PPMエージェント= 1の有効化)はオプションであり、PSFTの検出およびリフレッシュにのみ必要です。ただし、定期的な監視およびメトリック収集では、PPMエージェントは必要ありません。
なんらかの理由でユーザーがPPMエージェントを有効にしないことを選択した場合、以下のいずれかの代替方法に従ってください
1. 検出またはリフレッシュが終了するまでPPMエージェントを有効化し、それを無効化してドメインを再起動します。
2. すべてのPSFTドメイン情報を手動で挿入/削除します。これにより、「Enable PPM agent」を有効にする必要がなくなります。
ドメインを追加するには、Adding domains Manuallyに進み、古いドメインを削除するには、Identify Domains to be Discoveredの手順に従います。
- PeopleToolsにナビゲートし、「Webプロファイル」に移動して「Webプロファイル構成」をクリックし、使用中のプロファイル(PRODなど)を検索します。
- まだチェックされていない場合は、「PPMエージェントの有効化」チェック・ボックスを選択します。
- すべてのPIAドメインを再起動します。
各Application ServerおよびProcess Schedulerドメインに対して、以下の前提条件をすべて実行する必要があります。
PeopleSoft検出では、JMXアクセス用のリモート管理 UserId/pwdが、すべてのアプリケーション・サーバー・ドメインおよびすべてのプロセス・スケジューラ・ドメインで同じであると想定されます。
アプリケーション・サーバーおよびProcess Schedulerドメインの前提条件
PeopleSoft Performance Monitor Agentの有効化
PSADMINコマンドライン・インタフェースを使用して、「Application Server」(オプション1)または「Process Scheduler」(オプション2)→「Administer a domain」(オプション1)→「select domain」→「Edit configuration/log files」メニュー(オプション6)→「Edit domain configuration file」(オプション1)を選択すると、ドメイン構成ファイルが編集モードで開きます。-
「PSTOOLS」セクションで、EnablePPM Agentの値を確認します。「PPMエージェントの有効化」に、値を1に設定し、ファイルを保存します。
JMXエージェントの有効化
この前提条件により、スタック・モニタリングでPeopleSoftアプリケーションの可用性およびパフォーマンス・データを収集できます。
-
PSADMINコマンドライン・インタフェースを使用して、「Application Server」(オプション1)または「Process Scheduler」(オプション2)→「Administer a domain」(オプション1)→「select domain」→「Edit configuration/log files」メニュー(オプション6)→「Edit domain configuration file」(オプション1)を選択すると、ドメイン構成ファイルが編集モードで開きます。 -
「PSTOOLSの設定」セクションを見つけて以下の値を設定します。
-
使用するリモート管理ポートが、ホスト上の他のプロセスによって使用されていないことを確認します。
UserID-
UserIdはテキスト形式である必要があります。 -
すべてのアプリケーション・サーバー・ドメインおよびプロセス・スケジューラ・ドメインに同じ
UserIdおよびパスワードを使用する必要があります。
-
- パスワードを暗号化するには、PSCipherユーティリティを使用します。
- 次の「パフォーマンス・コレータ」プロパティの変更を構成した後、アプリケーション・サーバーおよびProcess Schedulerドメインを再起動します。
-
-
-
PSFTバージョン8.59以前の場合は、リモート管理ポートのみを設定する必要があります。RMIポート値は、
1によって増分されたリモート管理ポート値に基づいて自動的に設定されます。たとえば、リモート管理ポートが10100の場合、ポート10101がPHCのRMIサーバーに使用されます。ポートの使用を計画する場合は、これを考慮する必要があります。前述の例では10101が自動的に選択されるため、そのポートが空いていない場合、PSFTは他のランダムな空きポートを自動的に選択します。構成が正常に保存されたらドメイン構成ファイルを確認し、これらのポートを使用して検出で接続してください。例:
Enable Remote Administration=1 Remote Administration Port=10100 Remote Administration UserId=<the userid you have defined in step 2b> Remote Administration Password={V2.1}<encrypted password> -
PSFTバージョン8.60以降では、RMIポートは構成ファイル内の1つの追加パラメータによって制御されます。値が明示的に設定されていることを確認します。パフォーマンス・コレータ・プロパティを構成した後、アプリケーション・サーバーおよびProcess Schedulerドメインを再起動します。
例:
Enable Remote Administration=1
Remote Administration Port=10100
Remote Administration RMI Server Port=10101
Remote Administration UserId=<the userid you have defined in step 2b>
Remote Administration Password={V2.1}<encrypted password>
ノート
変更が保存された後に、前述の保存済設定が構成ファイルに正しく表示されることを確認してください。 -
パフォーマンス・コレータ・プロパティの有効化
$PS_CFG_HOMEにあるドメイン・テンプレート・ファイルpsprcsrv.ubx (プロセス・スケジューラ)およびpsappsrv.ubx (アプリケーション・サーバー)で、Perf Collatorの現在の値を確認できます。
Perf Collatorが有効の場合は、次のようにエントリが表示されます。
{PPM} Do you want Performance Collators configured (PSPPMSRV) (y/n)? [y]:パフォーマンス・コレータが無効の場合は、次のようにエントリが表示されます。
{PPM} Do you want Performance Collators configured (PSPPMSRV) (y/n)? [n]:パフォーマンス・コレータがすでに有効になっており、変更がEnablePPMエージェントまたはJMX値に実装されている場合: すべてのドメインを再起動します。
パフォーマンス・コレータがすでに有効化されていない場合は、次のステップに進みます。
PSADMINコマンドライン・インタフェースを使用して、「Application Server」(オプション1)または「Process Scheduler」(オプション2)→「Administer a domain」(オプション1)→「select domain」→「Configure this domain」(オプション4)を選択します。Do you want to continue (y/n)という質問にyと入力します。このオプションはドメインをシャットダウンします-
Perf Collatorプロパティの値を確認します。
- 値が
Yesに設定され、Collatorがすでに有効になっている場合、アクションは必要ありません。次に示すように、「構成のロード」を選択します(Application Serverの場合はオプション14、Process Schedulerの場合はオプション7)。 -
値が
Noに設定されている場合は、アプリケーション・サーバーの場合は10、プロセス・スケジューラの場合はオプション3を入力し、値をYesに切り替えます -
Perf Collatorを
Yesに設定したことを確認した後、次のように「構成のロード」を選択します(アプリケーション・スケジューラの場合はオプション14、プロセス・スケジューラの場合はオプション7)。 -
最後に、「Boot this domain」オプション1を選択してドメインを起動します。
検出するドメインの識別
スタック・モニタリングでは、Oracle Database内に格納された情報を利用して、検出またはリフレッシュされるドメインを識別します。現在のドメインのリストを検証するには、次の問合せを実行します。
SELECT * FROM PSPMAGENT;問合せによって戻された、すでに存在しないドメインは、PeopleSoftアプリケーションを検出/リフレッシュする前に削除する必要があります。
リストされていないドメインを追加するには、ドメインを手動で追加するを参照してください。
失効したドメインを削除するには、SYSADMまたは同等のユーザーとして次のSQLを実行します。すべての失効したドメインが削除されるまで、ステップを繰り返します。
- 変更を行う前に、PSPMAGENTテーブルをバックアップします。<DATE>を現在のタイムスタンプに置き換えてください。
create table PSPMAGENT_BKP_<DATE> as select * from PSPMAGENT; - 作成されたバックアップ表に親表と同じ内容が含まれていることを確認します。
select * from PSPMAGENT
MINUS
select * from PSPMAGENT_BKP_<DATE>;
PSPMAGENTからの行数がPSPMAGENT_BKP_<DATE>と一致する場合は、失効したドメインの削除を続行します。
delete from PSPMAGENT WHERE PM_AGENTID='&enter_agent_id_of_stale_domain';
Commit;
ドメインの手動追加
最後に、すべての有効なドメインがPSPMAGENT表から参照可能かどうかを確認します。なんらかの理由で有効なドメインが表示されない場合は、次の手順に従います。
エージェント・ホストは、PSPMAGENT表に格納されているホスト名(通常は短いホスト名)を使用して他のホストに到達できる必要があります。これは、DNS設定を修正するか、/etc/hostsファイルに各ホストのエントリを追加することで実現できます。
続行する前にPSPMAGENT表のバックアップを実行することをお薦めします。バックアップを作成するステップが示されています。
バックアップを作成します:
-
システム管理者または同等のユーザーは、変更を行う前に表のバックアップを取得します。
<DATE>を現在のタイムスタンプに置き換えてください。create table PSPMAGENT_BKP_<DATE> as select * from PSPMAGENT; -
作成されたバックアップ表に親表と同じ内容が含まれていることを確認します。
PSPMAGENTの行数は、PSPMAGENT_BKP_<DATE>の行数と一致する必要があります。select * from PSPMAGENT MINUS select * from PSPMAGENT_BKP_<DATE>;
Process Schedulerドメインの追加
INSERT INTO  PSPMAGENT values
('&AGENT_ID','&PM_JMX_RMI_PORT','PSMONITORSRV','&DOMAIN_NAME','04','&DOMAIN_DIR','Y','&HOST_PORT:','1','1','N');
例:
SQL>  INSERT INTO  PSPMAGENT values
('&AGENT_ID','&PM_JMX_RMI_PORT','PSMONITORSRV','&DOMAIN_NAME','04','&DOMAIN_DIR','Y','&HOST_PORT:','1','1','N');  2
Enter value for unique_agent_id: 1000
Enter value for pm_jmx_rmi_port: 10500
Enter value for domain_name: PRCSDOM02
Enter value for domain_dir: /u01/app/oracle/product/psfthcm-midtierlinux-2/ps_cfg_home/appserv/prcs/PRCSDOM02
Enter value for host_name: psfthcm-midtierlinux-2
old   2: ('&unique_agent_id','&PM_JMX_RMI_PORT','PSMONITORSRV','&DOMAIN_NAME','04','&domain_dir','Y','&host_name:','1','1','N')
new   2: ('1000','10500','PSMONITORSRV','PRCSDOM02','04','/u01/app/oracle/product/psfthcm-midtierlinux-2/ps_cfg_home/appserv/prcs/PRCSDOM02','Y','psfthcm-midtierlinux-2:','1','1','N')

1 row created.
アプリケーション・サーバー・ドメインの追加
INSERT INTO  PSPMAGENT values
('&unique_agent_id','&JMX_RMI_PORT','PSMONITORSRV','&DOMAIN_NAME','01','&DOMAIN_DIR','Y','&host_name:&jolt_port','1','1','N');
例:
SQL> INSERT INTO  PSPMAGENT values
('&unique_agent_id','&JMX_RMI_PORT','PSMONITORSRV','&DOMAIN_NAME','01','&DOMAIN_DIR','Y','&host_name:&jolt_port','1','1','N');   2
Enter value for unique_agent_id: 1003
Enter value for jmx_rmi_port: 10500
Enter value for domain_name: APPDOM4
Enter value for domain_dir: /u01/app/oracle/product/psfthcm-midtierlinux-3/ps_cfg_home/appserv/APPDOM04
Enter value for host_name: psfthcm-midtierlinux-3
Enter value for jolt_port: 9033
old   2: ('&unique_agent_id','&JMX_RMI_PORT','PSMONITORSRV','&DOMAIN_NAME','01','&DOMAIN_DIR','Y','&host_name:&jolt_port','1','1','N')
new   2: ('1003','10500','PSMONITORSRV','APPDOM4','01','/u01/app/oracle/product/psfthcm-midtierlinux-3/ps_cfg_home/appserv/APPDOM04','Y','psfthcm-midtierlinux-3:9033','1','1','N')
PIAサーバーの追加
INSERT INTO  PSPMAGENT values
('&unique_agent_id','-1','WEBRESOURCE','&DOMAIN_NAME','02','&DOMAIN_DIR','Y','&host_name:&http_port:&https_port','1','1','N');
例:
INSERT INTO  PSPMAGENT values
('&unique_agent_id','-1','WEBRESOURCE','&DOMAIN_NAME','02','&DOMAIN_DIR','Y','&host_name:&http_port:&https_port','1','1','N');
Enter value for unique_agent_id: 19
Enter value for domain_name: peoplesoft03
Enter value for domain_dir: /u01/app/oracle/product/psfthcm-midtierlinux-3/ps_cfg_home/webserv/WEBSERVER/peoplesoft03
Enter value for host_name: psfthcm-midtierlinux-3
Enter value for http_port: 9000
Enter value for https_port: 9001
old   2: ('&unique_agent_id','-1','WEBRESOURCE','&DOMAIN_NAME','02','&DOMAIN_DIR','Y','&host_name:&http_port:&https_port','1','1','N')
new   2: ('19','-1','WEBRESOURCE','peoplesoft03','02','/u01/app/oracle/product/psfthcm-midtierlinux-3/ps_cfg_home/webserv/WEBSERVER/peoplesoft03','Y','psfthcm-midtierlinux-3:9000:9001','1','1','N')

1 row created.
PeopleSoftでの検索エンジン検出の有効化
検索エンジンの検出はオプションで、ElasticsearchとOpenSearchの両方をサポートしています。検索エンジンがすでに統合されている場合は、初期検出に含めることができます。今後、検索エンジンを統合するには、PeopleSoft CLI refreshコマンドを使用し、監視ユーザーに検索エンジンDB権限を追加します。権限付与の詳細は、PeopleSoftモニタリング用のDB付与権限およびCLIリフレッシュ・コマンドの詳細は、PeopleSoftリフレッシュを参照してください。
エージェントが存在する場所(ローカル/リモート)に関係なく、エージェントが使用するJavaバージョンを使用してトラストストアを作成する必要があります。エージェントのJavaバージョン/パスは、 agent_inst/config/emd.propertiesにあります。
例:
grep JAVA_HOME emd.properties
JAVA_HOME=/var/lib/oracle-cloud-agent/plugins/oci-managementagent/polaris/jdk1.8.0_371-b11
次の前提条件により、PeopleSoftの検索エンジン統合が有効になります。
- スタック・モニタリングでは、SSLで構成された検索エンジンのモニタリングのみがサポートされます。エンドポイントはHTTPSである必要があります。設定の詳細は、それぞれ「ElasticsearchのSSLの構成」または「OpenSearchのSSLの構成」を参照してください。
-
検索エンジンを検出する前に、JKSトラストストアを作成します。JKSは、検索エンジンから証明書を格納するモニタリング・エージェント・ホスト上で唯一サポートされているトラスト・ストア・タイプであるためです。このトラストストアの場所およびパスワードは、CLIによる検出の実行中に検出UIまたは検出JSONで必要なパラメータですが、トラスト・ストアの場所はエージェント・ホストでアクセス可能である必要があります。
例:
keytool -keystore truststore.jks -alias <ALIAS> -import -file <SEARCH ENGINE CERTIFICATE>
PeopleSoftのプロセス・モニター検出の有効化
- プロセス・モニターは、PeopleSoftとともに検出され、PeopleSoftアプリケーションの検出時にデフォルトで有効になります。「プロセス・モニターの検出」セクションで「いいえ」を選択すると、PeopleSoft検出にプロセス・モニターは含まれません。
- プロセス モニターの検出はオプションです。プロセス・モニターがすでに有効になっている場合は、初期検出に含めることができます。今後、プロセス・モニターを統合するには、PeopleSoft CLI
refreshコマンドを使用し、プロセス・モニターDB権限をモニタリング・ユーザーに追加します。権限付与の詳細は、PeopleSoftモニタリング用のDB付与権限およびCLIリフレッシュ・コマンドの詳細は、PeopleSoftリフレッシュを参照してください。 -
プロセス・モニターの検出に必要なプロパティはありません
-
ユーザー・インタフェース
- プロセス モニターの検出は、デフォルトで含まれています。オプト・アウトするには、「リソース検出」パネルの「プロセス・モニターの検出」で「いいえ」を選択します。
PeopleSoft検出入力
| 「入力」フィールド | 摘要 |
|---|---|
| リソース名 | PeopleSoftアプリケーションの名前 |
| 管理エージェント | PeopleSoftアプリケーションを監視する管理エージェント |
| プロセス・モニター | |
|
はい/いいえ |
| PeopleSoftデータベース | . |
|
データベースがインストールされているホスト(FQDN) |
|
データベースがデータベース接続に使用するポート |
|
データベース接続に使用されるデータベースのサービス名 |
|
Oracle Databaseに使用されるプロトコル。TCPまたはTCPSプロトコルのいずれかを選択します。 |
|
ドロップダウン・リストからデータベース・ユーザー・パスワードを含むシークレットを選択します。このフィールドは、「プロトコル」フィールドで「TCPS」が選択されている場合にのみ表示されます。 |
| データベース資格証明 | . |
|
基礎となるPeopleSoftビューに対する必要な権限のあるデータベース・ユーザー(SYSADM、EMDBOなど) |
|
データベース・ユーザー・パスワード |
|
データベース・ユーザーのロール(NORMALまたはSYSDBA) |
| アプリケーション・サーバー・ドメイン資格証明 | . |
|
リモート管理 userID |
|
リモート管理パスワード(非暗号化) |
| プロセス・スケジューラ・ドメイン資格証明 | . |
|
リモート管理 userID |
|
リモート管理パスワード(非暗号化) |
| PIA/WebLogic資格証明 | . |
|
WebLogicモニタリング・ユーザーのPIA/ユーザー名。 たとえば、WebLogicコンソールへのログインに使用するユーザー名です。 |
|
WebLogicモニタリング・ユーザーのPIA/パスワード |
| PeopleSoft検索エンジン | . |
|
検索エンジン・エンドポイントにアクセスするユーザー |
|
検索エンジンのエンドポイント・パスワード |
|
証明書を含むトラスト・ストアの場所 |
|
証明書パスワードを含むトラスト・ストア |
| 検出対象 | |
| スタック・モニタリングとログ・アナリティクス(推奨) | 検出結果は、Stack MonitoringおよびLog Analyticsに送信されます。 |
| スタック・モニタリングのみ | 検出結果はスタック・モニタリングにのみ送信されます。 |
| ログ・アナリティクスのみ | 検出結果はLog Analyticsにのみ送信されます。 |
| ライセンス | |
| Enterprise Edition | リソースにはEnterprise Editionライセンスが割り当てられます。 |
| Standard Edition | リソースにはStandard Editionライセンスが割り当てられます。 |
| タグ(「拡張オプションの表示」の下) |
フリーフォームおよび定義済タグは、検出中にスタック・モニタリング・リソースに適用できます。定義済みタグを使用するには、最初にタグネームスペースを作成します。を参照してください。定義済タグのタグ・ネームスペースの作成と管理の詳細は、タグおよびタグ・ネームスペースの概念を参照してください。リソースを検出すると、割り当てられた任意のタグが、検出されたすべてのリソースに適用されます。タグの前提条件およびタグの伝播の詳細は、タグの管理を参照してください。 |
|
タグ・ネームスペース |
フリーフォーム・タグを追加するには、「なし」を選択します。ネームスペースを選択して、定義されたタグをネームスペースに追加します。リソースを作成する権限がある場合、そのリソースにフリーフォーム・タグを適用する権限もあります。定義済タグを適用するには、タグ・ネームスペースを使用する権限が必要です。タグ付けの詳細は、リソース・タグを参照してください。タグを適用するかどうかがわからない場合は、このオプションをスキップするか(後でタグを適用できます)、管理者に問い合せてください。 |
|
タグ・キー |
タグを参照するために使用する名前を指定します。 |
|
タグ値 |
タグ値を指定します。タグ・キーおよびタグ値の詳細は、タグ付けの概要を参照してください。 |
Apache Tomcat
前提条件
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
- JMXモニタリングを有効にします。JMXリモートの有効化を参照してください。
ノート
Tomcatの監視ではSSLはサポートされていません。Tomcatのドキュメントに従うと、SSLはデフォルトで無効になります。
Apache Tomcat検出入力
| 入力フィールド | 摘要 |
|---|---|
| リソース名 | Apache Tomcatリソースの名前。 |
| サーバー・ホスト | Apache Tomcatがインストールされているホスト。 |
| JMXポート | JMXモニタリングに使用されるポート。 |
| 管理エージェント | Apache Tomcatがインストールされているホストをモニターしている管理エージェント。 |
| 承認 | JMXモニタリングの認可モード(有効または無効)。「有効」が選択されている場合は、「ユーザー名」および「パスワード」が必要です。 |
| ユーザ名 | JMXモニタリング・ユーザー名。 |
| パスワード | JMXモニタリング・パスワード。 |
| 検出対象 | |
| スタック・モニタリングとログ・アナリティクス(推奨) | 検出結果は、Stack MonitoringおよびLog Analyticsに送信されます。 |
| スタック・モニタリングのみ | 検出結果はスタック・モニタリングにのみ送信されます。 |
| ログ・アナリティクスのみ | 検出結果はLog Analyticsにのみ送信されます。 |
| ライセンス | |
| Enterprise Edition | リソースにはEnterprise Editionライセンスが割り当てられます。 |
| Standard Edition | リソースにはStandard Editionライセンスが割り当てられます。 |
| タグ(「拡張オプションの表示」の下) |
フリーフォームおよび定義済タグは、検出中にスタック・モニタリング・リソースに適用できます。定義済みタグを使用するには、最初にタグネームスペースを作成します。を参照してください。定義済タグのタグ・ネームスペースの作成と管理の詳細は、タグおよびタグ・ネームスペースの概念を参照してください。リソースを検出すると、割り当てられた任意のタグが、検出されたすべてのリソースに適用されます。タグの前提条件およびタグの伝播の詳細は、タグの管理を参照してください。 |
|
タグ・ネームスペース |
フリーフォーム・タグを追加するには、「なし」を選択します。ネームスペースを選択して、定義されたタグをネームスペースに追加します。リソースを作成する権限がある場合、そのリソースにフリーフォーム・タグを適用する権限もあります。定義済タグを適用するには、タグ・ネームスペースを使用する権限が必要です。タグ付けの詳細は、リソース・タグを参照してください。タグを適用するかどうかがわからない場合は、このオプションをスキップするか(後でタグを適用できます)、管理者に問い合せてください。 |
|
タグ・キー |
タグを参照するために使用する名前を指定します。 |
|
タグ値 |
タグ値を指定します。タグ・キーおよびタグ値の詳細は、タグ付けの概要を参照してください。 |
入力パラメータの詳細は、JSON入力パラメータを参照してください
Microsoft SQL Server
前提条件
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
SSL暗号化を使用したデータベース接続はサポートされていません。
カスタム・データベース・ユーザーの作成
Microsoft SQL Serverデータベースを監視できるようにするため、特別なデータベース・ユーザーを次の方法で作成できます。
ユーザー(monstkなど)を作成し、新しいユーザーをマスターおよびmsdbデータベースにマップします。その後、次の最小限の権限をこのユーザーに付与します。
CREATE LOGIN monstk
WITH PASSWORD = 'monstk1;123';
GO
CREATE USER monstk FOR LOGIN monstk;
GO
ユーザーをすべてのシステムおよびユーザー・データベースにマップします。
USE master;
CREATE USER monstk FOR LOGIN monstk;
GRANT VIEW ANY DATABASE TO monstk;
GRANT VIEW ANY definition TO monstk;
GRANT VIEW server STATE TO monstk;

GRANT EXECUTE ON sp_helplogins TO monstk;
GRANT EXECUTE ON sp_readErrorLog TO monstk;
GRANT EXECUTE ON dbo.xp_regread TO monstk;

GRANT CREATE FUNCTION TO [monstk];
GRANT CONTROL TO [monstk];
GRANT CREATE TABLE TO [monstk];
GRANT SELECT ON [sys].[sysaltfiles] TO [monstk];

USE msdb;
GRANT SELECT ON dbo.sysjobsteps TO monstk;
GRANT SELECT ON dbo.sysjobs TO monstk;
GRANT SELECT ON dbo.sysjobhistory TO monstk;
MS SQL Server検出入力
| 入力フィールド | 摘要 |
|---|---|
| リソース名 | MS SQL Serverリソースの名前。 |
| SQL Server DNS名 | データベースのドメイン名システム(DNS)。 |
| SQL Serverネットワーク・ポート | クライアント接続に使用されるデータベース・ポート。 |
| 管理エージェント | SQL Serverの監視を担当する管理エージェント。 |
| ユーザ名 | データベース・モニタリング・ユーザーのユーザー名。 |
| パスワード | データベースのモニタリング・ユーザーのパスワード。 |
| 検出対象 | |
| スタック・モニタリングとログ・アナリティクス(推奨) | 検出結果は、Stack MonitoringおよびLog Analyticsに送信されます。 |
| スタック・モニタリングのみ | 検出結果はスタック・モニタリングにのみ送信されます。 |
| ログ・アナリティクスのみ | 検出結果はLog Analyticsにのみ送信されます。 |
| ライセンス | |
| Enterprise Edition | リソースにはEnterprise Editionライセンスが割り当てられます。 |
| Standard Edition | リソースにはStandard Editionライセンスが割り当てられます。 |
| タグ(「拡張オプションの表示」の下) |
フリーフォームおよび定義済タグは、検出中にスタック・モニタリング・リソースに適用できます。定義済みタグを使用するには、最初にタグネームスペースを作成します。を参照してください。定義済タグのタグ・ネームスペースの作成と管理の詳細は、タグおよびタグ・ネームスペースの概念を参照してください。リソースを検出すると、割り当てられた任意のタグが、検出されたすべてのリソースに適用されます。タグの前提条件およびタグの伝播の詳細は、タグの管理を参照してください。 |
|
タグ・ネームスペース |
フリーフォーム・タグを追加するには、「なし」を選択します。ネームスペースを選択して、定義されたタグをネームスペースに追加します。リソースを作成する権限がある場合、そのリソースにフリーフォーム・タグを適用する権限もあります。定義済タグを適用するには、タグ・ネームスペースを使用する権限が必要です。タグ付けの詳細は、リソース・タグを参照してください。タグを適用するかどうかがわからない場合は、このオプションをスキップするか(後でタグを適用できます)、管理者に問い合せてください。 |
|
タグ・キー |
タグを参照するために使用する名前を指定します。 |
|
タグ値 |
タグ値を指定します。タグ・キーおよびタグ値の詳細は、タグ付けの概要を参照してください。 |
管理対象ファイル転送(MFT)
前提条件
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
WebLogicは、Managed File Transfer (MFT)を検出する前に検出する必要があります。MFTを検出する場合、検出UIで、対応するWebLogicをドロップダウン・リストから選択します。
スタック・モニタリングのデータベース・モニタリング要件
Oracleデータベースは、MFTアプリケーションを検出する前に検出する必要があります。最初にデータベースが検出されると、MFTアプリケーションの検出が完了すると、そのデータベースは自動的にMFTアプリケーションに関連付けられます。データベースが検出される前にMFTアプリケーションの検出が実行された場合、関連付けを手動で作成する必要があります。詳細は、「アプリケーション・トポロジの更新」を参照してください。
Managed File Transferアプリケーションを監視するには、MFTスキーマにアクセスするための特定の権限が必要です。スタック・モニタリングでは、MFTを検出する際のデータベース資格証明として、MFTスキーマ所有者(通常はDEV_MFT)の使用がサポートされます。MFTアプリケーションの監視に必要な権限のみを持つ監視ユーザーを作成することをお薦めします。同じデータベース・ユーザーを使用して、MFTスキーマを含むOracleデータベースとMFTアプリケーションの両方を監視できます。データベース監視ユーザーを作成する手順はMOS Note: 2857604.1にあります。
特定の権限は、次のコードで定義されています。これは、MFTスキーマ名がDEV_MFTであると想定しています。設定でスキーマ名が異なる場合は、次のコードでDEV_MFTを実際のスキーマ名に置き換えます。<user>を、スクリプトを使用して作成したデータベース・モニタリング・ユーザーに置き換えます。DEV_MFTスキーマが存在する場所に作成されたモニタリング・ユーザーに付与が適用されていることを確認します。
データベース権限:
GRANT SELECT ON DEV_MFT.MV_MFT_SOURCE_MESSAGE TO <your_monitoring_user>;
GRANT SELECT ON DEV_MFT.MV_MFT_TARGET_INFO TO <your_monitoring_user>;
GRANT SELECT ON DEV_MFT.MV_MFT_TRANSFER_COUNT_INFO TO <your_monitoring_user>;
GRANT SELECT ON DEV_MFT.MV_MFT_SOURCE_INFO TO <your_monitoring_user>;
GRANT SELECT ON DEV_MFT.MV_MFT_TRANSFER TO <your_monitoring_user>;
検出入力
| 「入力」フィールド | 摘要 |
|---|---|
| リソース名 | MFTリソースの名前。 |
|
WebLogic資格証明 |
. |
|
WebLogicドメインを選択します。 |
|
WebLogic Serverに使用するプロトコル。指定可能な値は、t3およびt3sです。t3sを選択すると、「TrustStoreパス」および「TrustStoreタイプ」フィールドが「モニタリング用のユーザー」の下に表示されます。 |
|
WebLogic Serverユーザー名。
|
|
WebLogicサーバー・ユーザー・パスワード。 |
| データベース資格証明 | |
|
WebLogic管理サーバーがインストールされているホストの名前。 |
|
WebLogic管理サーバー(コンソール)に使用されるポート。 |
|
データベース接続に使用されるデータベースのサーバー名。 |
|
Oracle Databaseモニタリング資格証明のユーザー名 |
|
Oracle Databaseモニタリング資格証明のパスワード |
|
データベース・ユーザーのロール(NORMALまたはSYSDBA) |
| 検出対象 | |
| スタック・モニタリングとログ・アナリティクス(推奨) | 検出結果は、Stack MonitoringおよびLog Analyticsに送信されます。 |
| スタック・モニタリングのみ | 検出結果はスタック・モニタリングにのみ送信されます。 |
| ログ・アナリティクスのみ | 検出結果はLog Analyticsにのみ送信されます。 |
| ライセンス | |
| Enterprise Edition | リソースにはEnterprise Editionライセンスが割り当てられます。 |
| Standard Edition | リソースにはStandard Editionライセンスが割り当てられます。 |
| タグ(「拡張オプションの表示」の下) |
フリーフォームおよび定義済タグは、検出中にスタック・モニタリング・リソースに適用できます。定義済みタグを使用するには、最初にタグネームスペースを作成します。を参照してください。定義済タグのタグ・ネームスペースの作成と管理の詳細は、タグおよびタグ・ネームスペースの概念を参照してください。リソースを検出すると、割り当てられた任意のタグが、検出されたすべてのリソースに適用されます。タグの前提条件およびタグの伝播の詳細は、タグの管理を参照してください。 |
|
タグ・ネームスペース |
フリーフォーム・タグを追加するには、「なし」を選択します。ネームスペースを選択して、定義されたタグをネームスペースに追加します。リソースを作成する権限がある場合、そのリソースにフリーフォーム・タグを適用する権限もあります。定義済タグを適用するには、タグ・ネームスペースを使用する権限が必要です。タグ付けの詳細は、リソース・タグを参照してください。タグを適用するかどうかがわからない場合は、このオプションをスキップするか(後でタグを適用できます)、管理者に問い合せてください。 |
|
タグ・キー |
タグを参照するために使用する名前を指定します。 |
|
タグ値 |
タグ値を指定します。タグ・キーおよびタグ値の詳細は、タグ付けの概要を参照してください。 |
Oracle HTTP Server (OHS)
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
コロケートされたOHS
コロケートされたOHS検出は、Weblogicドメイン検出の一部であり、その前提条件がすべて適用されます。リモート監視がサポートされています。サポートされている Linuxまたは Solarisホスト。
Oracle HTTP Serverは、既存のOracleホームにインストールし、WebLogicサーバー・ドメインと同じ場所に配置する必要があります。
同一のOHSのインストールの詳細は、「Oracle HTTP Serverのインストールについて」を参照してください。
スタンドアロンOHS
サポートされるバージョン:
-
バージョン11.x - メトリック収集に使用されるローカル監視のみ、LinuxまたはSolarisホスト、OPMNツール。
-
バージョン12.x - ローカル・モニタリングのみ、LinuxまたはSolarisホスト、メトリック収集に使用されるWLSTツール
前提条件
-
管理エージェントは、スタンドアロンのOracle HTTP Serverと同じホストにインストールする必要があります。Kubernetesポッドの場合、スタンドアロンOHSを1つのKubernetesポッドにインストールし、管理エージェントを別のポッドにインストールできます。
-
OHS構成ファイル(httpd.conf)は、管理エージェント・インストール・ユーザー(スタンドアロン・エージェントの場合は
mgmt_agent、Oracle Cloud Agentの場合はoracle-cloud-agent)がアクセス可能かつ読取り可能である必要があります。
OHSバージョン11.x:
バージョン11.x OHSは、OPMNツールを使用してメトリックを収集します。
-
エージェント・ユーザーとインストール・ユーザーが同じユーザーの場合:
OPMNツールは、管理エージェント・インストール・ユーザー(スタンドアロン・エージェントの場合は
mgmt_agent、Oracle Cloud Agentの場合はoracle-cloud-agent)が実行可能かつ読取り可能である必要があります。 -
エージェント・ユーザーがインストール・ユーザーと異なる場合:
検出時に、インストールユーザー(所有者ユーザー)のオプションの資格情報を指定する必要があります。OPMNツールを読み取って実行するには、インストール・ユーザーがアクセス権を持っている必要があります。ルート・ユーザーは使用できません。
OHSバージョン12.x:
httpd.confファイルに対するエージェント・ユーザーの読取り権限:<PATH>/user_projects/domains/<domain_name>/config/fmwconfig/components/OHS/<COMP_NAME>/httpd.conf例:
<PATH>/user_projects/domains/ohs_domain/config/fmwconfig/components/OHS/ohs1次のコマンドを実行して、読取りアクセスを提供します。
sudo chmod 640 <PATH>/user_projects/domains/<domain_name>/config/fmwconfig/components/OHS/<COMP_NAME>/httpd.conf- OHS Javaキーストア・ファイルに対するエージェント・ユーザーの読取り権限:
<ORACLE HOME DIRECTORY>/wlserver/server/lib/DemoTrust.jks(カスタム証明書を使用する場合のカスタムjksファイル)例:
sudo chmod 640 <absolute path to <Oracle Home directory>/wlserver/server/lib/DemoTrust.jks <ORACLE HOME DIRECTORY>/oracle_common/common/bin/wlst.shに対する読取りおよび実行権限
OHSバージョン11.x検出入力
| 入力フィールド | 摘要 |
|---|---|
| 構成ファイルへの絶対パス(httpd.conf) | Oracle HTTP Serverのhttpd.conf構成ファイルへの絶対パス |
| インスタンス・ホームへの絶対的なパス | インスタンス・ホーム・ディレクトリへの絶対的なパス |
| コンポーネント名 | Oracle HTTP Serverのコンポーネントの名前 |
| ホスト名 | Oracle HTTP Serverへの接続に使用されるホスト名 |
| リスニング・ポート | Oracle HTTP Serverへの接続に使用されるポート |
| 管理エージェント | Oracle HTTP Serverがインストールされているホストをモニターする管理エージェント |
| バージョン | Oracle HTTP Serverのバージョン |
| *オプションで、インストール所有者が管理エージェント・ユーザーとは異なるユーザーである場合、ユーザーはインストール所有者のユーザー資格証明を指定できます。 | |
| インストール所有者のユーザー名 | Oracle HTTP Serverインストール所有者であるユーザーのユーザー名。 |
| インストール所有者のパスワード | Oracle HTTP Serverインストール所有者であるユーザーのパスワード。 |
OHSバージョン12.x検出入力
| 入力フィールド | 摘要 |
|---|---|
| ホスト名 | Oracle HTTP Serverへの接続に使用されるホスト名 |
| リスニング・ポート | Oracle HTTP Serverへの接続に使用されるポート |
| 構成ファイルへの絶対パス(httpd.conf) | Oracle HTTP Serverのhttpd.conf構成ファイルへの絶対パス |
| oracleホームへの絶対パス | oracleホーム・ディレクトリの絶対パス |
| コンポーネント名 | Oracle HTTP Serverのコンポーネントの名前 |
| 管理エージェント | Oracle HTTP Serverがインストールされているホストをモニターする管理エージェント |
| バージョン | Oracle HTTP Serverのバージョン |
| ノード・マネージャのユーザー名 | このOracle HTTP Serverで構成されたノード・マネージャのユーザー名 |
| ノード・マネージャのパスワード | このOracle HTTP Serverで構成されたノード・マネージャのパスワード |
Apache HTTP Server
前提条件
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
- Management Agentは、Apache HTTP Serverと同じホストにインストールする必要があります。
mod_statusApacheモジュール(https://httpd.apache.org/docs/2.4/mod/mod_status.html)を有効にします。指定されたホスト名およびポートの/server-statusロケーション・ディレクティブを構成します。例:
http(s)://<hostname>:<port>/server-status- ExtendedStatusディレクティブ(https://httpd.apache.org/docs/2.4/mod/core.html#extendedstatus)をオンにします。
- 該当する場合は、エージェントがインストールされているホストからHTTP/HTTPSリクエストを正常に実行できるように、構成済の
/server-statusロケーション・ディレクティブへのアクセス制御を提供します。エージェントは、必要に応じてHTTPS接続によるBasic認証のみをサポートします。追加のアクセス制御の構成の詳細は、Apache Documentation、 Authentication and Authorizationを参照してください。 -
Apacheバイナリ・ファイルは、管理エージェントのインストール・ユーザーがアクセスでき、実行可能である必要があります。
- Apache
*.confファイル(httpd.confファイルを含む)は、管理エージェント・インストール・ユーザー(スタンドアロン・エージェントの場合はmgmt_agent、Oracle Cloudエージェントの場合はoracle-cloud-agent)がアクセスおよび読取り可能にする必要があります。 - Apacheバイナリ・ファイル(
httpd)は、管理エージェント・インストール・ユーザー(スタンドアロン・エージェントの場合はmgmt_agent、Oracle Cloud Agentの場合はoracle-cloud-agent)がアクセスして実行可能である必要があります。 - Apache
pidファイル(httpd.pid)は、管理エージェント・インストール・ユーザー(スタンドアロン・エージェントの場合はmgmt_agent、Oracle Cloudエージェントの場合はoracle-cloud-agent)がアクセス可能かつ読取り可能である必要があります。
- Apache
次に、専用のapache管理者ユーザー・グループを作成し、それに管理エージェント・ユーザーを追加して、管理エージェント・ユーザーに必要なすべての権限を追加する方法の例を示します。
#Create a user group for apache administration
groupadd apache_admin_grp

#Add management agent user to the apache admin group
#for user installed management agent
usermod -G apache_admin_grp mgmt_agent
#for oracle cloud agent plugin
usermod -G apache_admin_grp oracle-cloud-agent

#Change ownership for apache server root directory and binary file. Example:
chown -R root:apache_admin_grp /etc/httpd
chmod -R 770 /etc/httpd

chown -R root:apache_admin_grp /usr/sbin/httpd
chmod -R 770 /usr/sbin/httpd

#Grant access to httpd.pid file. Example:
chown -R root:apache_admin_grp /run/httpd

#Restart the Agent for the user group assignment to take effect.
#for user installed management agent
systemctl restart mgmt_agent
#for oracle cloud agent plugin
systemctl restart oracle-cloud-agent
Apache HTTP Server検出入力
| 入力フィールド | 摘要 |
|---|---|
| リソース名 | Apache HTTP Serverリソースの名前。 |
| サーバー・ホスト | Apache HTTP Serverがインストールされているホスト。 |
| リスニング・ポート | Apache HTTP Serverのリスニング・ポート。 |
| httpd.confの絶対パス | Apache httpd.confファイルへの絶対パス。 |
| httpdバイナリの絶対パス | httpdバイナリ・ファイルへの絶対パス。 |
| 管理エージェント | Apache HTTP Serverがインストールされているホストをモニターする管理エージェント。 |
| プロトコル | Apache HTTPサーバーへの接続に使用されるプロトコル。 |
| 検出パラメータ名 | *オプションで、ユーザーはHTTPS接続の構成時に基本認証資格証明を指定できます |
| ユーザ名 | Basic認証を使用してサーバー・ステータス・メトリックにアクセスするためのユーザー名。 |
| パスワード | Basic認証を使用してサーバー・ステータス・メトリックにアクセスするためのパスワード。 |
| 検出パラメータ名 | *HTTPS利用時に必要 |
| トラストストアパス | 証明書を含むJKSトラスト・ストアの絶対パス。 |
| トラストストア・パスワード | Trust store password |
| 検出対象 | |
| スタック・モニタリングとログ・アナリティクス(推奨) | 検出結果は、Stack MonitoringおよびLog Analyticsに送信されます。 |
| スタック・モニタリングのみ | 検出結果はスタック・モニタリングにのみ送信されます。 |
| ログ・アナリティクスのみ | 検出結果はLog Analyticsにのみ送信されます。 |
| ライセンス | |
| Enterprise Edition | リソースにはEnterprise Editionライセンスが割り当てられます。 |
| Standard Edition | リソースにはStandard Editionライセンスが割り当てられます。 |
| タグ(「拡張オプションの表示」の下) |
フリーフォームおよび定義済タグは、検出中にスタック・モニタリング・リソースに適用できます。定義済みタグを使用するには、最初にタグネームスペースを作成します。を参照してください。定義済タグのタグ・ネームスペースの作成と管理の詳細は、タグおよびタグ・ネームスペースの概念を参照してください。リソースを検出すると、割り当てられた任意のタグが、検出されたすべてのリソースに適用されます。タグの前提条件およびタグの伝播の詳細は、タグの管理を参照してください。 |
|
タグ・ネームスペース |
フリーフォーム・タグを追加するには、「なし」を選択します。ネームスペースを選択して、定義されたタグをネームスペースに追加します。リソースを作成する権限がある場合、そのリソースにフリーフォーム・タグを適用する権限もあります。定義済タグを適用するには、タグ・ネームスペースを使用する権限が必要です。タグ付けの詳細は、リソース・タグを参照してください。タグを適用するかどうかがわからない場合は、このオプションをスキップするか(後でタグを適用できます)、管理者に問い合せてください。 |
|
タグ・キー |
タグを参照するために使用する名前を指定します。 |
|
タグ値 |
タグ値を指定します。タグ・キーおよびタグ値の詳細は、タグ付けの概要を参照してください。 |
Oracle Unified Directory
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
OUDリソースの前提条件およびワークフローの監視:
-
OUDが実行中または構成されているホストに管理エージェントをデプロイします
-
必要なファイルをコピーするための前提条件ステップ
-
Prometheus形式でメトリックを収集するためのOUDエクスポータの設定
-
メトリックの収集が開始されるまで20分待機します
-
OUDをリソースとしてスタック・モニタリングにインポートします
-
スタック・モニタリングを使用したOUDの監視
OUDエクスポータはOracle Cloud Agentをサポートしていません。
OUDは、次の3つのモードのいずれかで機能します。
-
LDAPディレクトリ・サーバー・インスタンス(データを格納する場合に使用します)。
-
LDAPプロキシ・サーバー・インスタンス(この場合、サーバーは、クライアントとディレクトリ・サーバーまたはデータが格納されているサーバーとの間のインタフェースとして機能します)。
-
OUDとOracle Directory Server Enterprise Edition (ODSEE)との間のレプリケーション・ゲートウェイ・インスタンス。
OUDのスタック・モニタリング・モニタリング・ソリューションには、前述のインストール・モードまたはインストール・タイプごとに1つずつ、3つのリソース・タイプが含まれています。
エクスポータの設定
エクスポータは、OUDからメトリックを収集し、Prometheus形式でメトリックを公開するエンドポイントを作成します。これらのメトリックは、管理エージェントによってテレメトリ・データストアに<specified name space>にアップロードされます。
輸出業者は、各インストール・モードのインスタンスごとに設定する必要があります。たとえば、3つのディレクトリと2つのプロキシがある場合、エクスポータは5回設定する必要があります。
設定ステップの概要:
- Pythonがインストールされていることを確認し、python-ldapもインストールします
- OUDユーザーのランタイム・グループを
mgmt_agentユーザーに追加します - エクスポータ・スクリプトをカスタムの場所にコピー
- OUDエクスポータ用の一時パスワード・ファイルの作成
- OUDインスタンスのモニタリング・ユーザーの作成
- データベース・サイズを監視するためのOUDデータベースへのファイル・システムの付与
- OUDエクスポータの設定
- OSのリブート後にOUDエクスポータを起動できるようにします
- メトリックのフローの確認
設定ステップ:
-
Pythonがインストールされていることを確認し、python-ldapもインストールします:
- RedHat/Oracle Linux 8および9上で:
sudo -n yum install -y libnsl python3-ldap httpd-tools - RedHat/Oracle Linux 7の場合:
sudo -n yum install -y libnsl python-ldap httpd-tools
- RedHat/Oracle Linux 8および9上で:
-
mgmt_agentに適切な権限があることを確認します。- OUDユーザーのランタイム・グループをmgmt_agentユーザーに追加します。
sudo usermod -G <OUD_USER_GROUP> mgmt_agent <ORACLE_HOME>ディレクトリとその親ディレクトリに実行権限があることを確認します。sudo chmod -R 0750 <ORACLE_HOME_PATH>
- OUDユーザーのランタイム・グループをmgmt_agentユーザーに追加します。
-
エクスポータ・スクリプトをカスタムの場所にコピーします:
- OUDエクスポータの実行元となるカスタム・ディレクトリを作成します。
- 新しいディレクトリの所有権を変更し、
mgmt_agentユーザーへの読取りおよび実行アクセス権を、この新しいディレクトリおよびその中のすべてのコンテンツに付与します。sudo chown -R mgmt_agent:mgmt_agent <CUSTOM_EXPORTER_DIRECTORY_PATH>例:
sudo chown -R mgmt_agent:mgmt_agent /scratch/exporter/oud_exporter - 管理エージェント・ユーザーとして、
manage_exporter.shスクリプトを$AGENT_INST/config/destinations/OCI/services/appmgmt/<Latest_Version>/scripts/oudからカスタム・ディレクトリにコピーします。
-
OUDエクスポータ用の一時パスワード・ファイルを作成します。
- ルート・ディレクトリ・ユーザーの場合(
cn=Directory Managerなど):echo <PASSWORD> | sudo -u mgmt_agent tee <FULL_PATH_OF_THE_DIRECTORY_MANAGER_USER_PASSWORD_FILE>/.pw例:
echo <password> | sudo -u mgmt_agent tee /scratch/exporter/oud_exporter/.pw - モニタリング・ユーザーの場合:
echo <PASSWORD> | sudo -u mgmt_agent tee <FULL_PATH_OF_THE_MONITORING_USER_PASSWORD_FILE>/.mpw例:
echo <password> | sudo -u mgmt_agent tee /scratch/exporter/oud_exporter/.mpw
- ルート・ディレクトリ・ユーザーの場合(
-
OUDインスタンスのモニタリング・ユーザーを作成します。
mgmt_agentユーザーとして、次を実行します。./manage_exporter.sh adduser --port <ADMINISTRATION_PORT_OF_THE_OUD_INSTANCE> --utype admin --dstype oud -j <FULL_PATH_OF_THE_DIRECTORY_MANAGER_USER_PASSWORD_FILE> --mpw <FULL_PATH_OF_THE_MONITORING_USER_PASSWORD_FILE> --javaHome <JAVA_HOME_PATH>例:
./manage_exporter.sh adduser --port 4444 --utype admin --dstype oud -j /scratch/exporter/oud_exporter/.pw --mpw /scratch/exporter/oud_exporter/.mpw --javaHome /scratch/install/jdk1.8.0_381/- デフォルトでは、モニタリング・ユーザーの名前は
muserです。これは、--muser <name>で変更できます
-
データベース・サイズを監視するためにOUDデータベースにファイル・システム権限を付与します。
sudo getfacl "<OUD_HOME_DIRECTORY_PATH>/OUD/db"例:
sudo getfacl "/scratch/oud12c/oud_instance/OUD/db"sudo setfacl -R -m "u:mgmt_agent:rx" "<OUD_HOME_DIRECTORY_PATH>/OUD/db"例:
sudo setfacl -R -m "u:mgmt_agent:rx" "/scratch/oud12c/oud_instance/OUD/db"
-
OUDエクスポータの設定:
- mgmt_agentユーザーとして、setupコマンドを実行します。
./manage_exporter.sh setup --type <PRODUCT_TYPE> --compartment <COMPARTMENT_ID> --name <RESOURCE_NAME> --instName <RESOURCE_NAME> --ldap <LDAP_PORT> --ldaps <LDAPS_PORT> --oracleHome <ORACLE_HOME_PATH> --adminPort <ADMINISTRATION_PORT_OF_THE_OUD_INSTANCE> --metricPort <METRICS_MONITORING_ENDPOINT_PORT> --javaHome <JAVA_HOME_PATH> -D <NAME_OF_THE_MONITORING USER> -j <FULL_PATH_OF_THE_DIRECTORY_MANAGER_USER_PASSWORD_FILE>例:
./manage_exporter.sh setup --type oud --compartment ocid.compartment1.abcdef1234 --name oud_one --instName oud_one --ldap 0 --ldaps 0 --oracleHome /scratch/oud12c --adminPort 4444 --metricPort 1888 --javaHome /scratch/install/jdk1.8.0_381/ -D muser -j /scratch/exporter/oud_exporter/.pw - 管理エージェントを再起動します。
sudo systemctl restart mgmt_agent - 設定中のその他のオプションについては、helpコマンドを実行してください。
./manage_exporter.sh help
OUDメトリックはPrometheus形式でPromethusエンド・ポイントに収集され、管理エージェントはメトリックをテレメトリにアップロードします。
- mgmt_agentユーザーとして、setupコマンドを実行します。
-
OSのリブート後にOUDエクスポータを起動できるようにします。これにより、
mgmt_agentユーザーが管理エージェントおよびエクスポータ・サービスを再起動することもできます。sudo ./manage_exporter.sh enable -
メトリックのフローを確認します。
-
エクスポータがOUDメトリックを適切に収集していることを確認するには、エクスポータが実行されているホストでメトリック・エンドポイントをコールします。少なくとも40個のメトリックが必要です:
- ブラウザで、
https://localhost:<METRICS_MONITORING_ENDPOINT_PORT>/metrics - node_exporter資格証明を指定する必要があります。例:
https://localhost:1888/metrics - 端末で:
curl -u "<NODE_EXPORTER_USER>:<NODE_EXPORTER_PASSWORD>" -sk https://127.0.0.1:1888/metrics
- ブラウザで、
- 管理エージェントがメトリックをTelemetryにアップロードしていることを確認するには、エクスポータが起動してから5分後に、OCIでメトリック・エクスプローラを開きます。コンパートメント、
oracle_appmgmtメトリック・ネームスペースおよび任意のoudリソース・グループを選択します。メトリックを選択し、適切にレポートされていることを確認します。
-
exporterコマンド・オプションの設定:
| オプション | 摘要 |
|---|---|
| タイプ | 構成されているOUDのタイプ: OUD、proxyまたはreplgw。 |
| コンパートメント | コンパートメントID |
| 名前 | モニター対象リソースに付与される名前 |
| instName | OUDインスタンスに付与される名前(データベース・サイズを監視する場合は必須) |
| ldap | 暗号化されていないLDAPポート。デフォルト: 1389。ポートを監視しない0に設定できます。 |
| LDAPS | 暗号化されたLDAPポート。デフォルト: 1888。ポートを監視しない0に設定できます。 |
| oracleHome | OUDアプリケーションのOracle Home。 |
| adminPort | OUDインスタンスの管理ポート。 |
| metricPort | Prometheus形式でメトリックを公開するために使用する新しいポート。このポートは設定前に使用可能である必要があります。 |
| D | "cn="接頭辞のないモニタリング・ユーザー。 |
| j | モニタリング・ユーザーのパスワード・ファイルへのパス |
| プロキシウリ | プロキシの背後にある場合は、ポートを含むプロキシURI (http://localhost:80など)を指定します |
| 「監視ユーザーの追加」コマンド・オプション | 摘要 |
|---|---|
| ポート | OUDインスタンスの管理ポート |
| j | Directoy Managerユーザー・パスワード・ファイルへのパス |
| mpw | モニタリング・ユーザーのパスワード・ファイルへのパス |
| 音楽家 | モニタリング・ユーザーの名前。デフォルト値は muserです |
OUDステータス
OUDでは、次に示すいくつかの要因に応じて4つの異なるステータスがサポートされます。
- 稼働中
すべてのシステムおよびメトリックが正常にフローしている場合、OUDは稼働しています。
- 停止
BindDNが欠落している場合、LDAPサーバーとの接続に問題があるか、LDAPサーバーが停止している場合、OUDは停止しています。
- メンテナンス
ユーザーは、インスタンスまたはその他の目的でメンテナンスを実行するために、いつでもOUDをメンテナンス下に置くことができます。
- 警告
OUDインスタンスは少なくとも1つのサービス・テストに失敗したため、調査する必要があります。
OUDステータスの管理
OUDインスタンスが「メンテナンス」または「稼働中」になるように構成するには、次を実行します:
./manage_exporter.sh modstate <STATUS> --port <ADMINISTRATION_PORT_OF_THE_OUD_INSTANCE> --dstype oud -j <FULL_PATH_OF_THE_DIRECTORY_MANAGER_USER_PASSWORD_FILE>| コマンド・オプション | 摘要 |
|---|---|
| ステータス | UPまたはMAINT。UPはOUDインスタンスを標準モードで構成し、MAINTはOUDインスタンスをメンテナンス・モードにします。
|
OUDの現在の状態を確認するには、次を実行します。
./manage_exporter.sh showstate --port <ADMINISTRATION_PORT_OF_THE_OUD_INSTANCE> --dstype oud -j <FULL_PATH_OF_THE_DIRECTORY_MANAGER_USER_PASSWORD_FILE>| コマンド・オプション | 摘要 |
|---|---|
| ポート | OUDインスタンスの管理ポート |
| j | ディレクトリ・マネージャのユーザー・パスワード・ファイルへのパス |
OUDのインポート
OUDは、次のいずれかのリソース・タイプとして個別にインポートおよび監視できます。
- OUDディレクトリ・サーバー
- OUDプロキシ・サーバー
- OUDレプリケーション・ゲートウェイ
OUDをスタック・モニタリングにインポートするには、管理エージェントが少なくとも20分間OUDメトリックをテレメトリにアップロードしていることを確認します。
次のコマンドを使用して、OUDリソース・タイプをインポートします。
oci stack-monitoring resource-task import-telemetry-resources --compartment-id <compartment id> --namespace oracle_appmgmt --source OCI_TELEMETRY_PROMETHEUS --resource-group <resource group>各インスタンスではなく、各リソース・タイプをインポートします。たとえば、3つのディレクトリと2つのプロキシがある場合は、インポート・コマンドをタイプごとに2回実行します。
リソースがインポートされた後、新しいOUDインスタンスが追加された場合は、新しく追加されたリソース・タイプに対してインポート・コマンドを再度実行します。
| オプション | 摘要 |
|---|---|
| コンパートメントID | コンパートメントID |
| 名前空間 | メトリックが格納されるネームスペース: oracle_appmgmt |
| ソース | メトリックをポストするソース: OCI_TELEMETRY_PROMETHEUS |
| リソースグループ | インポートするOUDリソース・タイプ: oud_directory、oud_proxy またはoud_gateway |
スタック・モニタリング・リソースの削除の詳細は、リソースの削除を参照してください。
他のOUD操作の詳細は、アプリケーション・トポロジの章のOracle Unified Directoryの操作を参照してください。
OUDのトラブルシューティングの詳細は、「OUDのトラブルシューティング」を参照してください。
Oracle GoldenGate
前提条件
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
Oracle GoldenGate REST APIは、GoldenGateインスタンスをモニターする管理エージェントからアクセスできる必要があります。
httpsプロトコルのみがサポートされるため、GoldenGateインスタンスは必要な証明書で構成する必要があります。
管理エージェントは、TLS接続を検証するための証明書を含むトラストストアJKSファイルにアクセスできる必要があります。
GoldenGate検出入力
| 入力フィールド | 摘要 |
|---|---|
| リソース名 | Oracle GoldenGateリソースの名前 |
| ホスト名 | Oracle GoldenGateがインストールされているホストのFQDN。 |
| サービス・マネージャ・ポート | Oracle GoldenGate Service Managerのリスニング・ポート。 |
| 管理エージェント | Oracle GoldenGateをモニターする管理エージェント |
| ユーザ名 | Basic認証を使用してOracle GoldenGate REST URLにアクセスするためのユーザー名 |
| パスワード | Basic認証を使用してOracle GoldenGate REST URLにアクセスするためのパスワード。 |
| トラストストアパス | 証明書を含むJKSトラスト・ストアの絶対パス |
| トラストストア・パスワード | トラスト・ストアのパスワード |
| 検出対象 | |
| スタック・モニタリングとログ・アナリティクス(推奨) | 検出結果は、Stack MonitoringおよびLog Analyticsに送信されます。 |
| スタック・モニタリングのみ | 検出結果はスタック・モニタリングにのみ送信されます。 |
| ログ・アナリティクスのみ | 検出結果はLog Analyticsにのみ送信されます。 |
| ライセンス | |
| Enterprise Edition | リソースにはEnterprise Editionライセンスが割り当てられます。 |
| Standard Edition | リソースにはStandard Editionライセンスが割り当てられます。 |
| タグ(「拡張オプションの表示」の下) |
フリーフォームおよび定義済タグは、検出中にスタック・モニタリング・リソースに適用できます。定義済みタグを使用するには、最初にタグネームスペースを作成します。を参照してください。定義済タグのタグ・ネームスペースの作成と管理の詳細は、タグおよびタグ・ネームスペースの概念を参照してください。リソースを検出すると、割り当てられた任意のタグが、検出されたすべてのリソースに適用されます。タグの前提条件およびタグの伝播の詳細は、タグの管理を参照してください。 |
|
タグ・ネームスペース |
フリーフォーム・タグを追加するには、「なし」を選択します。ネームスペースを選択して、定義されたタグをネームスペースに追加します。リソースを作成する権限がある場合、そのリソースにフリーフォーム・タグを適用する権限もあります。定義済タグを適用するには、タグ・ネームスペースを使用する権限が必要です。タグ付けの詳細は、リソース・タグを参照してください。タグを適用するかどうかがわからない場合は、このオプションをスキップするか(後でタグを適用できます)、管理者に問い合せてください。 |
|
タグ・キー |
タグを参照するために使用する名前を指定します。 |
|
タグ値 |
タグ値を指定します。タグ・キーおよびタグ値の詳細は、タグ付けの概要を参照してください。 |
Microsoft Internet Information Services (IIS)
Microsoft IISリソースを正常に検出すると、検出中に指定されたリソースとそのすべての子サイトが発見されます。子サイトには、接頭辞として親リソースが指定されます。
前提条件
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
IISを監視する管理エージェントは、IISが実行されているホストにローカルにデプロイされ、必要な前提条件が完了している必要があります。詳細は、管理エージェントをデプロイするための前提条件の実行を参照してください。
検出中にMicrosoft IISおよびローカル・エージェントが実行されています。
Microsoft IIS検出入力
| リソース・タイプ | Microsoft Internet Information Services |
| リソース名 | リソースの名前。一意である必要があります。 |
| 管理エージェント | 上記のホストで実行されているローカル・エージェント |
| ライセンス | オプションを選択します |
| ホスト名 | MS-IISが実行されているホストの名前 |
| 検出対象 | |
| スタック・モニタリングとログ・アナリティクス(推奨) | 検出結果は、Stack MonitoringおよびLog Analyticsに送信されます。 |
| スタック・モニタリングのみ | 検出結果はスタック・モニタリングにのみ送信されます。 |
| ログ・アナリティクスのみ | 検出結果はLog Analyticsにのみ送信されます。 |
| ライセンス | |
| Enterprise Edition | リソースにはEnterprise Editionライセンスが割り当てられます。 |
| Standard Edition | リソースにはStandard Editionライセンスが割り当てられます。 |
| タグ(「拡張オプションの表示」の下) |
フリーフォームおよび定義済タグは、検出中にスタック・モニタリング・リソースに適用できます。定義済みタグを使用するには、最初にタグネームスペースを作成します。を参照してください。定義済タグのタグ・ネームスペースの作成と管理の詳細は、タグおよびタグ・ネームスペースの概念を参照してください。リソースを検出すると、割り当てられた任意のタグが、検出されたすべてのリソースに適用されます。タグの前提条件およびタグの伝播の詳細は、タグの管理を参照してください。 |
|
タグ・ネームスペース |
フリーフォーム・タグを追加するには、「なし」を選択します。ネームスペースを選択して、定義されたタグをネームスペースに追加します。リソースを作成する権限がある場合、そのリソースにフリーフォーム・タグを適用する権限もあります。定義済タグを適用するには、タグ・ネームスペースを使用する権限が必要です。タグ付けの詳細は、リソース・タグを参照してください。タグを適用するかどうかがわからない場合は、このオプションをスキップするか(後でタグを適用できます)、管理者に問い合せてください。 |
|
タグ・キー |
タグを参照するために使用する名前を指定します。 |
|
タグ値 |
タグ値を指定します。タグ・キーおよびタグ値の詳細は、タグ付けの概要を参照してください。 |
Oracle JVMランタイム
前提条件
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
- JMXモニタリングを有効にする必要があります。JMXモニタリングを有効にするには、JMXリモートの有効化を参照してください。
JVMが実行されている場所に管理エージェントをローカルにインストールすることをお薦めします。
Oracle JVMランタイム検出入力
| 入力フィールド | 説明 |
|---|---|
| リソース・タイプ | Oracle JVMランタイム |
| リソース名 | JVMリソースの名前。 |
| ホスト名 | JVMが実行されているホスト |
| Java管理ポート番号 | JMXモニタリングに使用されるポート。 |
| 管理エージェント | JVMに対してJMX接続を行うことができる管理エージェント |
| 承認 | JMXモニタリングの認可モード(有効または無効)。「有効」が選択されている場合は、「ユーザー名」および「パスワード」が表示されます。 |
| ユーザ名 | JMXモニタリング・ユーザー名。 |
| パスワード | JMXモニタリング・パスワード。 |
| 検出対象 | |
| スタック・モニタリングとログ・アナリティクス(推奨) | 検出結果は、Stack MonitoringおよびLog Analyticsに送信されます。 |
| スタック・モニタリングのみ | 検出結果はスタック・モニタリングにのみ送信されます。 |
| ログ・アナリティクスのみ | 検出結果はLog Analyticsにのみ送信されます。 |
| ライセンス | |
| Enterprise Edition | リソースにはEnterprise Editionライセンスが割り当てられます。 |
| Standard Edition | リソースにはStandard Editionライセンスが割り当てられます。 |
| タグ |
フリーフォームおよび定義済タグは、検出中にスタック・モニタリング・リソースに適用できます。定義済みタグを使用するには、最初にタグネームスペースを作成します。を参照してください。定義済タグのタグ・ネームスペースの作成と管理の詳細は、タグおよびタグ・ネームスペースの概念を参照してください。リソースを検出すると、割り当てられた任意のタグが、検出されたすべてのリソースに適用されます。タグの前提条件およびタグの伝播の詳細は、タグの管理を参照してください。 |
|
タグ・ネームスペース |
フリーフォーム・タグを追加するには、「なし」を選択します。ネームスペースを選択して、定義されたタグをネームスペースに追加します。リソースを作成する権限がある場合、そのリソースにフリーフォーム・タグを適用する権限もあります。定義済タグを適用するには、タグ・ネームスペースを使用する権限が必要です。タグ付けの詳細は、リソース・タグを参照してください。タグを適用するかどうかがわからない場合は、このオプションをスキップするか(後でタグを適用できます)、管理者に問い合せてください。 |
|
タグ・キー |
タグを参照するために使用する名前を指定します。 |
|
タグ値 |
タグ値を指定します。タグ・キーおよびタグ値の詳細は、タグ付けの概要を参照してください。 |
NGINX
前提条件に準拠しないリソース・タイプを検出するには、検出にアクティブな管理エージェントが必要です。オンプレミス・インストールの場合は管理エージェントのインストールを、OCIインスタンス・デプロイメントの場合はコンピュート・インスタンスへの管理エージェントのデプロイを参照してください。
非SSLはサポートされていません。
NGINX検出入力
| 入力フィールド | 摘要 |
|---|---|
| リソース名 | リソースの名前。 |
| NGINXホスト | NGINXが実行されているホスト |
| リスニング・ポート | NGINXがリスニングしているポート |
| NGINXステータスをチェックするURL | NGINXステータスのチェックに使用されるURL |
| 管理エージェント | NGINXがインストールされているホストをモニターしている管理エージェント。 |
| NGINX資格証明 | |
| ユーザ名 | NGINXモニタリング・ユーザー名 |
| パスワード | NGINXモニタリング・パスワード |
| トラストストア・パス | 証明書を含むJKSトラスト・ストアの絶対パス。 |
| TrustStoreパスワード | Trust store password |
| 検出対象 | |
| スタック・モニタリングとログ・アナリティクス(推奨) | 検出結果は、Stack MonitoringおよびLog Analyticsに送信されます。ノートLog Analyticsの詳細は、クイック・スタートを参照してください。 |
| スタック・モニタリングのみ | 検出結果はスタック・モニタリングにのみ送信されます。 |
| ログ・アナリティクスのみ | 検出結果はLog Analyticsにのみ送信されます。 |
| ライセンス | |
| Enterprise Edition | リソースにはEnterprise Editionライセンスが割り当てられます。 |
| Standard Edition | リソースにはStandard Editionライセンスが割り当てられます。 |
| タグ |
フリーフォームおよび定義済タグは、検出中にスタック・モニタリング・リソースに適用できます。定義済みタグを使用するには、最初にタグネームスペースを作成します。を参照してください。定義済タグのタグ・ネームスペースの作成と管理の詳細は、タグおよびタグ・ネームスペースの概念を参照してください。リソースを検出すると、割り当てられた任意のタグが、検出されたすべてのリソースに適用されます。タグの前提条件およびタグの伝播の詳細は、タグの管理を参照してください。 |
|
タグ・ネームスペース |
フリーフォーム・タグを追加するには、「なし」を選択します。ネームスペースを選択して、定義されたタグをネームスペースに追加します。リソースを作成する権限がある場合、そのリソースにフリーフォーム・タグを適用する権限もあります。定義済タグを適用するには、タグ・ネームスペースを使用する権限が必要です。タグ付けの詳細は、リソース・タグを参照してください。タグを適用するかどうかがわからない場合は、このオプションをスキップするか(後でタグを適用できます)、管理者に問い合せてください。 |
|
タグ・キー |
タグを参照するために使用する名前を指定します。 |
|
タグ値 |
タグ値を指定します。タグ・キーおよびタグ値の詳細は、タグ付けの概要を参照してください。 |