|
| |
| Sun[TM] Identity Manager 8.0 관리 | |
6장
관리이 장에서는 Identity Manager 시스템에서 Identity Manager 관리자 및 조직을 만들고 관리하는 등의 다양한 관리 수준 작업을 수행하는 데 필요한 정보와 절차에 대해 설명합니다. 또한 Identity Manager에서 역할, 기능 및 관리 역할을 사용하는 방법에 대해서도 설명합니다.
이 정보는 다음 항목으로 그룹화됩니다.
Identity Manager 관리의 이해Identity Manager 관리자는 확장된 Identity Manager 권한이 있는 사용자입니다. Identity Manager 관리자는 다음을 관리합니다.
Identity Manager 관리자에게는 사용자와 달리 다음과 같이 정의되는 기능 및 제어된 조직이 할당됩니다.
관리 위임
대부분의 회사에서는 관리 작업을 수행하는 직원에게 정해진 책임이 있습니다. 따라서, 관리자가 수행할 수 있는 계정 관리 작업이 그러한 책임 범위 내로 제한됩니다.
예를 들어, 관리자는 Identity Manager 사용자 계정을 만드는 작업만 담당할 수 있습니다. 책임이 이렇게 제한되는 경우 관리자는 사용자 계정이 만들어지는 자원, 또는 시스템에 있는 역할이나 조직에 대하여 자세히 알 필요가 없을 것입니다.
또한, Identity Manager에서는 정의된 특정 범위 내에 속한 특정 작업으로만 관리자의 권한을 제한할 수도 있습니다.
Identity Manager는 다음과 같은 책임의 분리 및 관리 위임 모델을 지원합니다.
새 사용자 계정을 설정할 때나 사용자 계정을 편집할 때 사용자 만들기 페이지에서 사용자에 대한 위임을 지정할 수 있습니다.
작업 항목 탭에서 작업 항목(예: 승인 요청)을 위임할 수도 있습니다. 위임에 대한 자세한 내용은 작업 항목 위임을 참조하십시오.
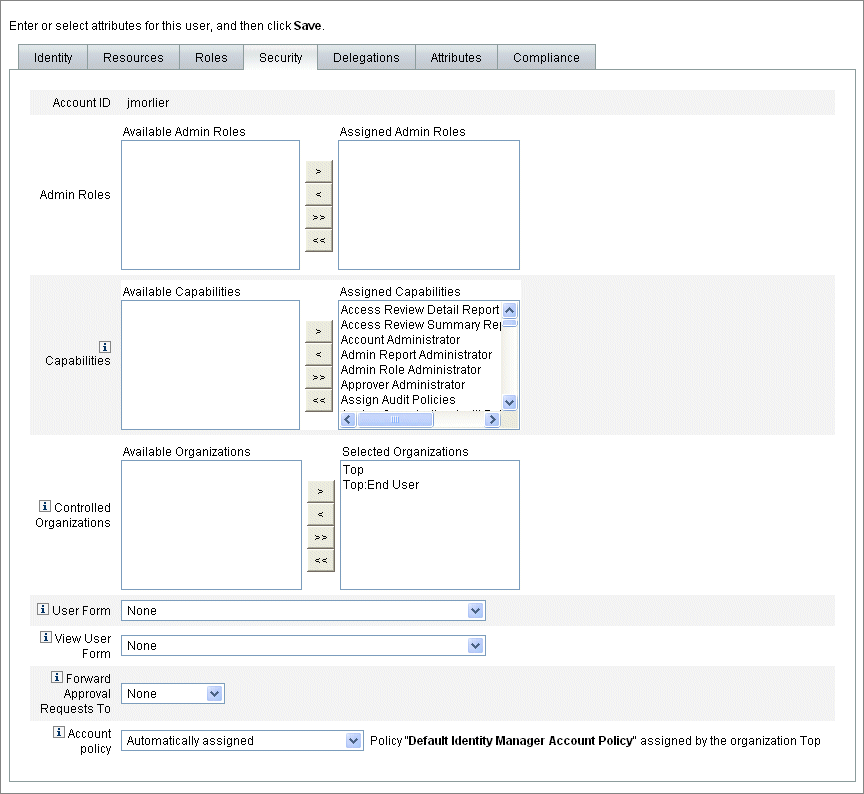
관리자 만들기사용자에게 한 가지 이상의 기능을 할당하고 해당 기능이 적용되는 조직을 지정하여 관리자를 만듭니다.
관리자를 만들려면 다음 단계를 수행합니다.
- 관리자 인터페이스의 메뉴 표시줄에서 계정을 누릅니다. 사용자 목록 페이지가 열립니다.
- 기존 사용자에게 관리 권한을 지정하려면 사용자 이름을 누르고(사용자 편집 페이지가 열림) 보안 탭을 누릅니다.
새 사용자 계정을 만들어야 하는 경우 사용자 만들기를 참조하십시오.
- 관리 제어를 설정할 항목을 필요에 따라 선택합니다.
- 기능 - 이 관리자에게 할당할 기능을 하나 이상 선택합니다. 필수 정보입니다. 자세한 내용은 기능 이해 및 관리를 참조하십시오.
- 제어된 조직 - 이 관리자에게 할당할 조직을 하나 이상 선택합니다. 관리자는 할당된 조직과 계층상 이 조직 하위에 있는 모든 조직의 객체를 제어합니다. 필수 정보입니다. 자세한 내용은 Identity Manager 조직 이해를 참조하십시오.
- 사용자 양식 - 관리자가 Identity Manager 사용자를 만들고 편집할 때 사용할 사용자 양식을 선택합니다(해당 기능이 할당된 경우). 직접 사용자 양식을 할당하지 않는 경우 관리자는 자신이 속한 조직에 할당된 사용자 양식을 상속합니다. 여기에서 선택한 양식은 관리자의 조직에서 선택한 양식보다 우선합니다.
- 승인 요청 전달 대상 - 현재 보류 중인 모든 승인 요청을 전달할 사용자를 선택합니다. 이 관리자 설정은 승인 페이지에서도 설정할 수도 있습니다.
- 작업 항목 위임 대상 - 이 옵션을 사용하여 이 사용자 계정에 대한 위임을 지정할 수 있습니다(사용 가능한 경우). 관리자에 대한 관리자 또는 한 명 이상의 선택된 사용자를 지정하거나 위임 승인자 규칙을 사용할 수 있습니다.
그림 6-1 사용자 계정 보안 페이지: 관리자 권한 지정
관리자 보기 필터링
사용자 양식을 조직 및 관리자에게 할당하여 사용자 정보에 대한 특정 관리자 보기를 설정할 수 있습니다. 사용자 정보로의 액세스는 두 가지 수준으로 설정됩니다.
- 조직 - 조직을 만드는 경우 해당 조직의 모든 관리자가 Identity Manager 사용자를 만들고 편집할 때 사용하는 사용자 양식을 할당합니다. 관리자 수준에서 설정하는 모든 양식은 여기에서 설정되는 양식에 우선합니다. 관리자 또는 조직용으로 선택한 양식이 없는 경우 Identity Manager는 상위 조직용으로 선택한 양식을 상속합니다. 상속할 양식이 없는 경우 Identity Manager는 시스템 구성에 설정된 기본 양식을 사용합니다.
- 관리자 - 사용자 관리 기능을 할당하는 경우 관리자에게 직접 사용자 양식을 할당할 수 있습니다. 양식을 할당하지 않는 경우 관리자는 자신의 조직에 할당된 양식(또는 조직에 양식이 설정되지 않은 경우 시스템 구성에 설정된 기본 양식)을 상속합니다.
할당할 수 있는 Identity Manager 내장 기능에 대해서는 기능 이해 및 관리를 참조하십시오.
관리자 비밀번호 변경
관리자 비밀번호는 관리 비밀번호 변경 기능이 할당된 관리자 또는 관리자의 소유자가 변경할 수 있습니다.
관리자는 다음 양식을 사용하여 다른 관리자의 비밀번호를 변경할 수 있습니다.
관리자는 비밀번호 영역에서 자신의 비밀번호를 변경할 수 있습니다. 메뉴에서 비밀번호를 누르고 내 비밀번호 변경을 누릅니다.
주
계정에 적용된 Identity Manager 계정 정책에 따라 비밀번호 만료일, 재설정 옵션 및 알림 선택 등의 비밀번호 제한이 달라집니다. 다른 비밀번호 제한은 관리자의 자원에 설정된 비밀번호 정책에 의하여 설정될 수 있습니다.
관리자 작업 시도
Identity Manager에서는 특정 계정 변경을 처리하기 전에 관리자에게 비밀번호를 묻도록 구성할 수 있습니다. 인증에 실패하면 계정 변경이 취소됩니다.
관리자가 사용자 비밀번호를 변경하기 위해 사용하는 양식에는 세 가지가 있습니다. 탭으로 구성된 사용자 양식, 사용자 비밀번호 변경 양식 및 사용자 비밀번호 재설정 양식이 이에 해당합니다. Identity Manager에서 사용자 계정 변경을 처리하기 전에 반드시 관리자의 비밀번호를 입력하게 하려면 이 세 가지 양식을 모두 업데이트해야 합니다.
탭으로 구성된 사용자 양식에 대한 시도 옵션 활성화
탭으로 구성된 사용자 양식에서 비밀번호 시도를 요구하려면 다음 단계를 수행합니다.
- 브라우저에 다음 URL을 입력하여 관리자 인터페이스에 Identity Manager 디버그 페이지((자세히...) )를 엽니다. 이 페이지를 열려면 디버그 기능이 있어야 합니다.
http://<AppServerHost>:<Port>/idm/debug/session.jsp
"시스템 설정" 페이지(Identity Manager 디버그 페이지)가 열립니다.
- 객체 목록 표시 버튼을 찾은 다음 드롭다운 메뉴에서 사용자 양식을 선택하고 ListObjects 버튼을 누릅니다.
"유형 객체 목록 표시: 사용자 양식” 페이지가 열립니다.
- 프로덕션 환경에 있는 “탭으로 구성된 사용자 양식” 복사본을 찾아 편집을 누릅니다. Identity Manager에 배포된 "탭으로 구성된 사용자 양식"은 서식 파일이므로 수정할 수 없습니다.
- <Form> 요소 내에 다음 코드 조각을 추가합니다.
<Properties>
<Property name='RequiresChallenge'>
<List>
<String>password</String>
<String>email</String>
<String>fullname</String>
</List>
</Property>
</Properties>
여기서 등록 정보의 값은 다음과 같은 사용자 보기 속성 이름 중 하나 이상을 포함하는 목록입니다.
- 변경 사항을 저장합니다.
"사용자 비밀번호 변경" 및 "사용자 비밀번호 재설정" 양식에 대한 시도 옵션 활성화
"사용자 비밀번호 변경" 및 "사용자 비밀번호 재설정" 양식에서 비밀번호 시도를 요구하려면 다음 단계를 수행합니다.
- 브라우저에 다음 URL을 입력하여 관리자 인터페이스에 Identity Manager 디버그 페이지((자세히...) )를 엽니다. 이 페이지를 열려면 디버그 기능이 있어야 합니다.
http://<AppServerHost>:<Port>/idm/debug/session.jsp
"시스템 설정" 페이지(Identity Manager 디버그 페이지)가 열립니다.
- 객체 목록 표시 버튼을 찾은 다음 드롭다운 메뉴에서 사용자 양식을 선택하고 ListObjects 버튼을 누릅니다.
"유형 객체 목록 표시: 사용자 양식” 페이지가 열립니다.
- 프로덕션 환경에 있는 “사용자 비밀번호 변경 양식” 복사본을 찾아 편집을 누릅니다. Identity Manager에 배포된 "사용자 비밀번호 변경 양식"은 서식 파일이므로 수정할 수 없습니다.
- <Form> 요소를 찾아 <Properties> 요소로 이동합니다.
- <Properties> 요소 내에 다음 줄을 추가하고 변경 사항을 저장합니다.
<Property name='RequiresChallenge' value='true'/>
- 3 - 5단계를 반복하는데, 이번에는 프로덕션 환경에 있는 “사용자 비밀번호 재설정 양식”의 복사본을 편집합니다.
인증 질문에 대한 응답 변경
비밀번호 영역을 사용하여 계정 인증 질문용으로 설정한 응답을 변경할 수 있습니다. 메뉴 표시줄에서 비밀번호를 선택한 후 내 응답 변경을 선택합니다.
인증에 대한 자세한 내용은 사용자 인증을 참조하십시오.
관리자 인터페이스에 표시되는 관리자 이름의 사용자 정의
다음과 같은 일부 Identity Manager 관리자 인터페이스 페이지 및 영역에서는 accountId 대신 전자 메일이나 전체 이름과 같은 속성에 따라 Identity Manager 관리자를 표시할 수 있습니다.
표시 이름을 사용하도록 Identity Manager를 구성하려면 UserUIConfig 객체에 다음을 추가합니다.
<AdminDisplayAttribute>
<String>attribute_name</String>
</AdminDisplayAttribute>예를 들어, 전자 메일 속성을 표시 이름으로 사용하려면 UserUIconfig에 다음 속성 이름을 추가합니다.
<AdminDisplayAttribute>
<String>email</String>
</AdminDisplayAttribute>
Identity Manager 조직 이해조직을 이용하여 다음 작업을 할 수 있습니다.
조직을 만들고 사용자를 조직 계층의 다양한 위치에 할당하여 관리 위임 단계를 설정합니다. 하나 이상의 다른 조직이 포함된 조직을 상위 조직이라고 합니다.
모든 Identity Manager 사용자(관리자 포함)는 정적으로 하나의 조직에 할당됩니다. 또한 사용자는 추가 조직에 동적으로 할당될 수 있습니다.
Identity Manager 관리자는 제어 조직에 추가적으로 할당됩니다.
조직 만들기Identity Manager 계정 영역에 조직을 만듭니다.
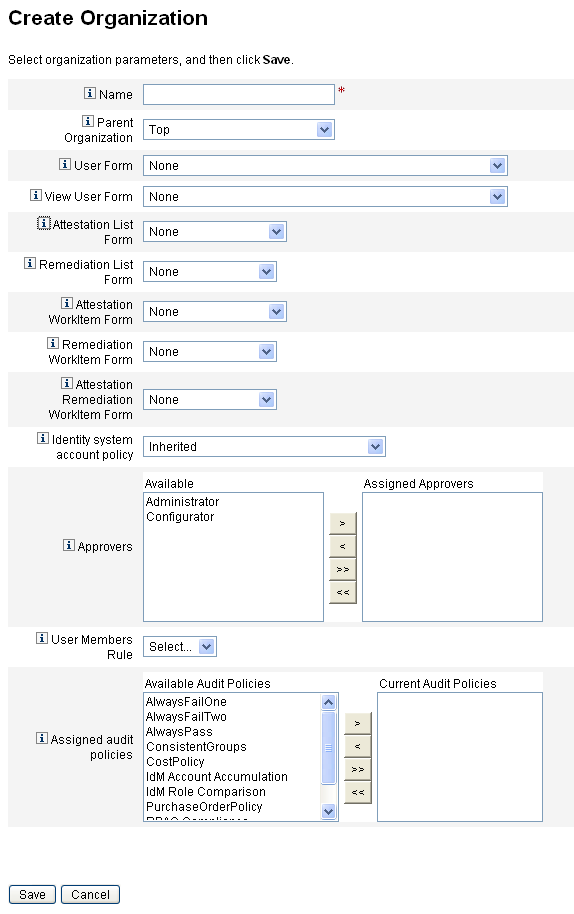
조직을 만들려면 다음 단계를 수행합니다.
- 관리자 인터페이스의 메뉴 표시줄에서 계정을 누릅니다.
사용자 목록 페이지가 열립니다.
그림 6-2는 조직 만들기 페이지입니다.
그림 6-2 조직 만들기 페이지
조직에 사용자 할당
각 사용자는 하나의 조직에 대한 정적 구성원이며 하나 이상의 조직에 대한 동적 구성원이 될 수 있습니다.
조직의 구성원은 다음과 같이 결정됩니다.
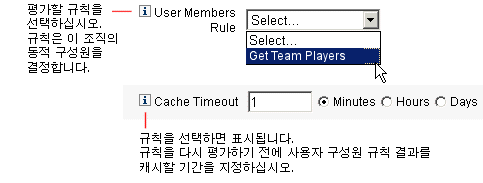
조직 만들기 페이지의 사용자 구성원 규칙 필드에서 사용자 구성원 규칙을 선택합니다. 그림 6-3은 사용자 구성원 규칙 예입니다.
그림 6-3 조직 만들기: 사용자 구성원 규칙 선택
사용자 구성원 규칙 예
조직의 사용자 구성원을 동적으로 제어할 수 있는 사용자 구성원 규칙을 설정하는 방법은 다음 예와 같습니다.
주요 정의 및 포함 내용
- 사용자 구성원 규칙 옵션란에 규칙을 표시하려면 authType을 authType=’UserMembersRule’로 설정해야 합니다.
- 현재 Identity Manager 사용자의 세션이 인증된 상태입니다.
- 정의된 변수(defvar) Team players는 Windows Active Directory 조직 단위(ou) Pro Ball Team의 구성원인 각 사용자에 대해 고유한 이름(dn)을 가져옵니다.
- 검색된 각 사용자에 대해 추가 논리가 Pro Ball Team 조직 단위 내 각 구성원 사용자의 dn에 Identity Manager 자원의 이름을 연결합니다. 이 이름은 콜론(:)으로 시작합니다(예: :smith-AD).
- dn:smith-AD 형식의 Identity Manager 자원 이름이 연결된 dn 목록이 반환됩니다.
코드 예
다음 코드는 사용자 구성원 규칙 예제에 대한 구문의 예입니다.
조직 제어 할당
사용자 만들기 또는 사용자 편집 페이지에서 하나 이상의 조직에 대한 관리 제어를 할당합니다. 제어된 조직 필드를 표시하려면 보안 양식 탭을 선택합니다.
또한 관리 역할 필드에서 하나 이상의 관리 역할을 할당하여 조직에 대한 관리 제어를 할당할 수 있습니다.
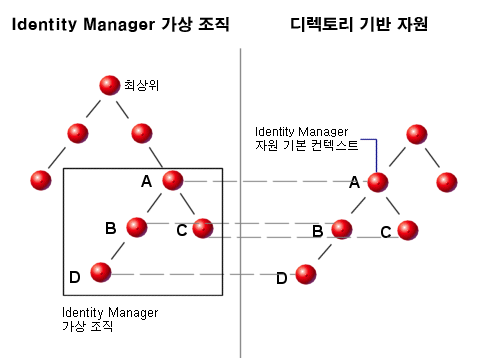
디렉토리 접합 및 가상 조직 이해디렉토리 접합은 계층적으로 관련된 일련의 조직으로, 계층적 컨테이너의 실제 디렉토리 자원 집합을 미러링합니다. 디렉토리 자원은 계층적 컨테이너를 통해 계층적 이름 공간을 적용하는 자원입니다. 디렉토리 자원의 예로는 LDAP 서버와 Windows Active Directory 자원이 있습니다.
디렉토리 접합에 있는 각 조직은 가상 조직입니다. 디렉토리 접합의 가장 상위에 있는 가상 조직은 자원에서 정의된 기본 컨텍스트를 나타내는 컨테이너의 미러입니다. 디렉토리 접합의 나머지 가상 조직은 최상위 가상 조직의 직접 또는 간접 하위 조직이며, 정의된 자원의 기본 컨텍스트 컨테이너 하위에 있는 디렉토리 자원 컨테이너 중 하나를 미러링합니다. 이 구조는 그림 6-4에 설명되어 있습니다.
그림 6-4 Identity Manager 가상 조직
디렉토리 접합은 지점에 상관 없이 기준 Identity Manager 조직 구조에서 분할될 수 있습니다. 그러나 디렉토리 접합을 기존 디렉토리 접합의 안이나 그 하위로 분할할 수는 없습니다.
디렉토리 접합을 Identity Manager 조직 트리에 추가하면 해당 디렉토리 접합의 컨텍스트에서 가상 조직을 만들거나 삭제할 수 있습니다. 또한 언제라도 디렉토리 접합을 구성하는 가상 조직 집합을 새로 고쳐 해당 가상 조직이 디렉토리 자원 컨테이너와의 동기화를 유지하도록 할 수 있습니다. 디렉토리 접합 내에는 가상이 아닌 조직을 만들 수 없습니다.
Identity Manager 객체(사용자, 자원 및 역할 등)를 Identity Manager 조직과 마찬가지 방법으로 가상 조직의 구성원으로 만들고 가상 조직에서 사용할 수 있도록 만들 수 있습니다.
디렉토리 접합 설정
디렉토리 접합을 설정하려면 다음 단계를 수행합니다.
가상 조직 새로 고침
이 프로세스는 선택한 조직 이하의 가상 조직을 새로 고치고 연결된 디렉토리 자원과 다시 동기화합니다. 목록에서 가상 조직을 선택한 다음 조직 작업 목록에서 조직 새로 고침을 선택합니다.
가상 조직 삭제
가상 조직을 삭제하는 경우 두 가지 삭제 옵션을 선택할 수 있습니다.
옵션을 선택한 다음 삭제를 누릅니다.
기능 이해 및 관리기능은 Identity Manager 시스템에 있는 권한의 그룹입니다. 기능은 비밀번호 재설정 또는 사용자 계정 관리 등의 관리 직무 책임을 나타냅니다. 각 Identity Manager 관리 사용자에게는 하나 이상의 기능이 할당되며, 데이터 보호를 손상시키지 않는 한도 내에서 일련의 권한이 부여됩니다.
모든 Identity Manager 사용자에게 기능이 할당될 필요는 없으며, Identity Manager를 통해 하나 이상의 관리 작업을 수행하는 사용자에게만 기능이 필요합니다. 예를 들어, 사용자가 자신의 비밀번호를 변경하는 경우에는 기능을 지정할 필요가 없으나, 다른 사용자의 비밀번호를 변경할 때는 기능을 지정해야 합니다.
지정된 기능에 따라 액세스할 수 있는 Identity Manager 관리자 인터페이스 영역이 달라집니다. 모든 Identity Manager 관리 사용자는 다음을 포함하여 Identity Manager의 특정 영역에 액세스할 수 있습니다.
- 홈 및 도움말 탭
- 비밀번호 탭(내 비밀번호 변경 및 내 응답 변경 하위 탭만)
- 보고서(관리자의 특정 기능에 관련된 유형으로 제한)
주
(자세히...) 의 부록 D, "기능 정의"에 Identity Manager의 기본 작업 기반 및 기능성 기능(및 정의) 목록이 포함되어 있습니다. 또한 이 부록에는 각 작업 기반 기능에 액세스할 수 있는 탭 및 하위 탭도 나열되어 있습니다.
기능 범주
Identity Manager에서는 기능을 다음과 같이 구분합니다.
내장 기능(Identity Manager 시스템과 함께 제공되는 기능)은 보호되므로 편집할 수 없습니다. 그러나 이들 기능을 새로 만드는 기능 내에서 사용할 수 있습니다.
보호된(내장) 기능은 목록에서 빨간색 열쇠(또는 빨간색 열쇠 및 폴더) 아이콘으로 표시됩니다. 만들고 편집할 수 있는 기능은 목록에서 녹색 열쇠(또는 녹색 열쇠 및 폴더) 아이콘으로 표시됩니다.
기능에 대한 작업
이 절에서는 기능을 만들고, 편집하며, 할당하고, 이름을 변경하는 방법에 대해 설명합니다. 이러한 작업은 모두 기능 페이지에서 수행합니다.
기능 페이지 보기
기능 페이지는 보안 탭 아래에 있습니다.
기능 페이지를 열려면 다음 단계를 수행합니다.
기능 만들기
기능을 만들려면 다음 절차를 수행합니다. 기능을 복제하려면 기능 저장 및 이름 변경을 참조하십시오.
기능을 만들려면 다음 단계를 수행합니다.
- 관리자 인터페이스 맨 위의 메뉴에서 보안을 누릅니다.
- 보조 메뉴에서 기능을 누릅니다.
기능 페이지가 열리고 Identity Manager 기능 목록이 표시됩니다.
- 새로 만들기를 누릅니다.
기능 만들기 페이지가 열립니다.
- 다음과 같이 양식을 작성합니다.
- 새 기능의 이름을 지정합니다.
- 기능 절에서 화살표 버튼을 사용하여 사용자에게 할당해야 할 기능을 할당된 기능 상자로 이동합니다.
- 할당자 상자에서 이 기능을 다른 사용자에게 할당할 수 있는 사용자를 한 명 이상 선택합니다. 사용자를 선택하지 않으면 이 기능을 만든 사용자만 해당 기능을 할당할 수 있습니다. 기능을 만든 사용자에게 사용자 기능 할당 기능이 할당되지 않은 경우 한 명 이상의 사용자가 이 기능을 다른 사용자에게 할당할 수 있도록 한 명 이상의 사용자를 선택해야 합니다.
- 조직 상자에서 이 기능을 사용할 수 있는 조직을 하나 이상 선택합니다.
기능 편집
보호되지 않는 기능을 편집할 수 있습니다.
보호되지 않는 기능을 편집하려면 다음 단계를 수행합니다.
내장 기능은 편집할 수 없으나 다른 이름으로 저장하여 자신의 기능으로 만들 수 있습니다. 새로 만드는 기능 내에서 내장 기능을 사용할 수도 있습니다.
기능 저장 및 이름 변경
기존 기능을 새 이름으로 저장하여 새 기능을 만들 수 있습니다. 이 프로세스를 기능 복제라고 합니다.
기능을 복제하려면 다음 단계를 수행합니다.
이제 새 기능을 편집할 수 있습니다.
기능 할당
사용자 만들기 페이지((자세히...) ) 또는 사용자 편집 페이지((자세히...) )를 사용하여 사용자에게 기능을 할당합니다. 인터페이스의 보안 영역에서 설정하는 관리자 역할을 지정하여 사용자에게 기능을 할당할 수도 있습니다. 자세한 내용은 관리 역할 이해 및 관리를 참조하십시오.
주
(자세히...) 의 부록 D, "기능 정의"에 Identity Manager의 기본 작업 기반 및 기능성 기능(및 정의) 목록이 포함되어 있습니다. 또한 이 부록에는 각 작업 기반 기능에 액세스할 수 있는 탭 및 하위 탭도 나열되어 있습니다.
관리 역할 이해 및 관리관리 역할은 기능 집합과 제어 범위라는 두 가지 측면을 정의합니다. (제어 범위라는 용어는 하나 이상의 관리 조직을 나타냅니다.) 이 두 가지가 정의되면 한 명 이상의 관리자에게 관리 역할을 할당할 수 있습니다.
주
역할과 관리 역할을 혼동하지 마십시오. 관리 역할이 주로 Identity Manager 객체에 대한 Identity Manager 관리자의 액세스를 관리하기 위해 사용되는 반면, 역할은 최종 사용자의 외부 자원에 대한 액세스를 관리하는 데 사용됩니다.
이 절에서 제공하는 정보는 관리 역할로 제한됩니다. 역할에 대한 자세한 내용은 역할의 이해 및 관리를 참조하십시오.
한 명의 관리자에게 여러 관리 역할을 할당할 수 있습니다. 그러면 한 관리자가 여러 제어 범위에서 각 범위마다 서로 다른 기능 집합을 가질 수 있습니다. 예를 들어, 한 관리 역할에서는 관리자에게 해당 관리 역할에 지정된 제어된 조직의 사용자를 만들고 편집할 수 있는 권한을 부여할 수 있습니다. 그러나 동일한 관리자에게 할당된 두 번째 관리 역할에서는 해당 관리 역할에 정의된 대로 별도의 제어된 조직 집합에서 "사용자 비밀번호를 변경"할 수 있는 권한만 부여할 수 있습니다.
관리 역할을 통해 기능 및 제어 범위 쌍을 재사용하고 많은 사용자의 관리자 권한을 쉽게 관리할 수 있습니다. 개별 사용자에게 기능과 제어된 조직을 직접 할당하는 대신 관리 역할을 사용하여 관리자 권한을 부여해야 합니다.
관리 역할에 기능 및/또는 조직을 직접 또는 동적(간접)으로 할당할 수 있습니다.
예를 들어, 사용자가 로그인하는 경우
- AD(Active Directory) 사용자 직함이 관리자인 경우 기능 규칙은 계정 관리자를 할당할 기능으로 반환합니다.
- AD(Active Directory) 사용자 부서가 마케팅인 경우 제어된 조직 규칙은 마케팅을 할당할 제어된 조직으로 반환합니다.
주
관리 역할을 사용자에게 동적으로 할당하는 기능은 각 로그인 인터페이스(예: 사용자 인터페이스 또는 관리자 인터페이스)에 대해 활성화하거나 비활성화할 수 있습니다. 이렇게 하려면 다음 시스템 구성 속성을 true 또는 false로 설정합니다.
security.authz.checkDynamicallyAssignedAdminRolesAtLoginTo.logininterface
모든 인터페이스에 대한 기본값은 false입니다.
시스템 구성 객체 편집 방법에 대한 자세한 내용은 (자세히...) 를 참조하십시오.
관리 역할 규칙
Identity Manager에서는 관리 역할에 대한 규칙을 만드는 데 사용할 수 있는 예제 규칙을 제공합니다. 이러한 규칙은 Identity Manager 설치 디렉토리의 sample/adminRoleRules.xml에서 사용할 수 있습니다.
표 6-1은 규칙 이름과 각 규칙에 지정해야 할 authType입니다.
표 6-1 관리 역할 예제 규칙
규칙 이름
authType
제어된 조직 규칙
ControlledOrganizationsRule
기능 규칙
CapabilitiesRule
사용자에게 할당된 관리 역할 규칙
UserIsAssignedAdminRoleRule
주
서비스 공급자 사용자 관리 역할에 대해 제공되는 예제 규칙에 대한 자세한 내용은 "서비스 공급자 관리" 장의 관리 위임을 참조하십시오.
사용자 관리 역할
Identity Manager에는 사용자 관리 역할이라는 내장 관리 역할이 포함되어 있습니다. 기본적으로 사용자 관리 역할에는 할당된 기능 또는 제어된 조직 할당이 없으며, 이 역할은 삭제할 수 없습니다. 이 관리 역할은 로그인하는 인터페이스(예: 사용자, 관리자, 콘솔 또는 IDE)에 관계 없이 로그인 시에 모든 사용자(최종 사용자 및 관리자)에게 암시적으로 할당됩니다.
주
서비스 공급자 사용자에 대한 관리 역할을 만드는 방법은 "서비스 공급자 관리" 장의 관리 위임을 참조하십시오.
보안, 관리 역할을 차례로 선택하여 관리자 인터페이스를 통해 사용자 관리 역할을 편집할 수 있습니다.
이 관리 역할을 통해 정적으로 할당된 모든 기능 또는 제어된 조직이 모든 사용자에게 할당되므로 규칙을 통해 기능 및 제어된 조직을 할당하는 것이 좋습니다. 그러면 여러 사용자에게 서로 다른 기능을 할당하거나 기능을 할당하지 않을 수 있습니다. 사용자가 누구인지, 어느 부서 소속인지 또는 규칙 컨텍스트 내에서 쿼리할 수 있는 관리자인지 등의 요소에 따라 할당 범위가 결정됩니다.
사용자 관리 역할은 작업 흐름에서 사용된 authorized=true 플래그를 무시하거나 교체하지 않습니다. 이 플래그는 작업 흐름이 실행 중인 경우를 제외하고 작업 흐름에서 액세스하는 객체에 대한 액세스 권한이 사용자에게 없어도 되는 경우에도 적합합니다. 기본적으로 이 플래그를 통해 사용자는 수퍼유저로 실행 모드로 들어갑니다.
그러나 사용자가 작업 흐름 외부(및 잠재적으로 내부)에 있는 하나 이상의 객체에 대해 특정 액세스 권한을 가져야 하는 경우가 있습니다. 이러한 경우 규칙을 사용하여 기능 및 제어된 조직을 동적으로 할당하면 이러한 객체에 대한 권한을 세밀하게 지정할 수 있습니다.
관리 역할 작성 및 편집
관리 역할을 만들거나 편집하려면 반드시 관리 역할 관리자 기능이 할당되어야 합니다.
관리자 인터페이스에서 관리 역할을 액세스하려면 보안, 관리 역할 탭을 차례로 누릅니다. 관리 역할 목록 페이지에서 Identity Manager 사용자 및 서비스 공급자 사용자에 대한 관리 역할을 만들거나 편집 및 삭제할 수 있습니다.
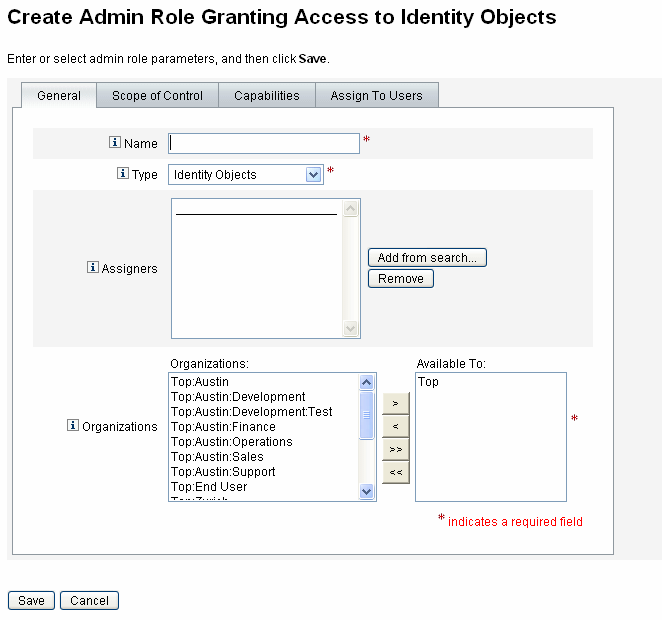
기존 관리 역할을 편집하려면 목록에서 이름을 누릅니다. 새로 만들기를 눌러 관리 역할을 만듭니다. Identity Manager에 관리 역할 작성 옵션이 표시됩니다(그림 6-5의 그림 참조). 관리 역할 작성 보기에는 새 관리 역할의 일반 속성, 기능 및 범위뿐 아니라 사용자에 대한 역할 할당을 지정하는 데 사용하는 네 개의 탭이 있습니다.
그림 6-5 관리 역할 작성 페이지: 일반 탭
일반 탭
관리 역할 작성 또는 관리 역할 편집 보기의 일반 탭을 사용하여 다음과 같은 기본적인 관리 역할 특성을 지정할 수 있습니다.
Identity Manager 사용자 또는 객체에 대한 관리 역할을 만들 경우 Identity 객체를 선택합니다. 서비스 공급자 사용자에 대한 액세스를 허용하는 관리 역할을 만들 경우 서비스 공급자 사용자를 선택합니다.
주
서비스 공급자 사용자에 대한 액세스를 허용하는 관리 역할을 만드는 방법은 "서비스 공급자 관리" 장의 관리 위임을 참조하십시오.
제어 범위
Identity Manager를 사용하면 최종 사용자의 제어 범위에 포함할 사용자를 제어할 수 있습니다.
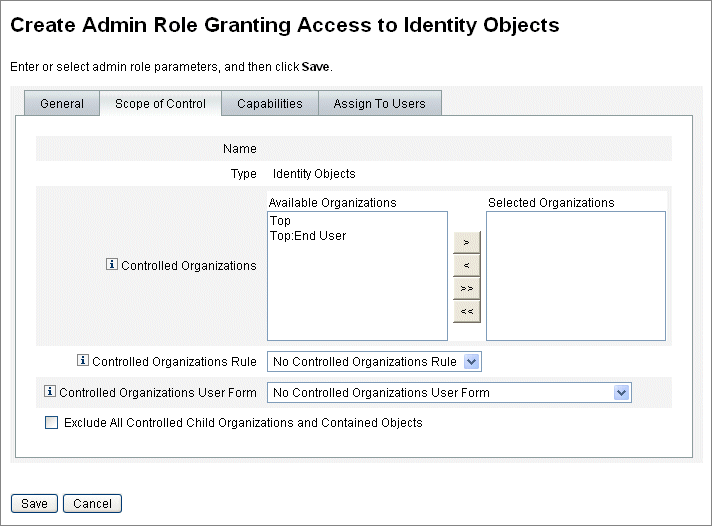
제어 범위 탭(그림 6-6 참조)을 사용하여 이 조직의 구성원이 관리할 수 있는 조직을 지정하거나, 관리 역할을 가진 사용자가 관리할 조직을 결정하는 역할을 지정하고, 관리 역할에 대한 사용자 양식을 선택할 수 있습니다.
그림 6-6 관리 역할 작성: 제어 범위
- 제어된 조직 - 사용 가능한 조직 목록에서 이 관리 역할이 관리 권한을 갖는 조직을 선택합니다.
- 제어된 조직 규칙 - 사용자가 로그인할 때 이 관리 역할이 할당된 사용자가 제어할 0개 이상의 조직에 대해 평가할 규칙을 선택합니다. 선택한 규칙의 authType은 ControlledOrganizationsRule이어야 합니다. 기본적으로 제어된 조직 규칙은 선택되어 있지 않습니다.
주
EndUserControlledOrganizations 규칙을 사용하여 조직의 필요에 따라 올바른 사용자 집합을 위임할 수 있도록 하는 데 필요한 모든 논리를 정의할 수 있습니다.
범위가 설정된 사용자 목록이 관리자에 대해 동일하도록 하려면 로그인한 인터페이스(관리자 인터페이스 또는 최종 사용자 인터페이스)에 관계 없이 EndUserControlledOrganizations 규칙을 다음과 같이 변경해야 합니다.
먼저 인증하는 사용자가 관리자인지 여부를 확인하도록 규칙을 수정하고 다음과 같이 구성합니다.
예:
<Rule protectedFromDelete='true'
authType='EndUserControlledOrganizationsRule'
id='#ID#End User Controlled Organizations'
name='End User Controlled Organizations'>
<Comments>
If the user logging in is not an Idm administrator,
then return the organization that they are a member of.
Otherwise, return null.
</Comments>
<cond>
<and>
<isnull><ref>waveset.adminRoles</ref></isnull>
<isnull><ref>waveset.capabilities</ref></isnull>
<isnull><ref>waveset.controlledOrganizations</ref></isnull>
</and>
<ref>waveset.organization</ref>
</cond>
<MemberObjectGroups>
<ObjectRef type='ObjectGroup' id='#ID#Top' name='Top'/>
</MemberObjectGroups>
</Rule>
- 제어된 조직 사용자 양식 - 이 관리 역할이 할당된 사용자가 이 관리 역할의 제어된 조직의 구성원인 사용자를 만들거나 편집할 때 사용할 사용자 양식을 선택합니다. 기본적으로 제어된 조직 사용자 양식은 선택되어 있지 않습니다.
기능 할당
관리 역할에 할당된 기능에 따라 관리 역할이 할당된 사용자가 갖는 관리 권한이 결정됩니다. 예를 들어, 관리 역할의 제어된 조직에 대해서만 사용자를 만들도록 이 관리 역할을 제한할 수 있습니다. 그럴 경우 사용자 만들기 기능을 할당합니다.
기능 탭에서 다음 옵션을 선택합니다.
관리 역할에 사용자 양식 할당
관리 역할의 구성원에 대한 사용자 양식을 지정할 수 있습니다. 관리 역할 작성 또는 관리 역할 편집 보기의 할당 대상 사용자 탭에서 할당을 지정합니다.
관리 역할이 할당된 관리자가 해당 관리 역할로 제어되는 조직에서 사용자를 만들거나 편집할 때 이 사용자 양식을 사용합니다. 관리 역할을 통해 할당된 사용자 양식은 관리자가 구성원인 조직에서 상속된 모든 사용자 양식을 대체합니다. 그러나 관리자에게 직접 할당된 사용자 양식은 대체하지 않습니다.
사용자를 편집할 때 사용할 사용자 양식은 다음과 같은 우선 순위로 결정됩니다.
관리자에게 할당된 둘 이상의 관리 역할이 동일한 조직을 제어하지만 서로 다른 사용자 양식을 지정하는 경우에 관리자가 해당 조직에 사용자를 만들거나 편집하려고 하면 오류가 표시됩니다. 관리자가 동일한 조직을 제어하지만 서로 다른 사용자 양식을 지정하는 관리 역할을 둘 이상 할당하려고 하면 오류가 표시됩니다. 충돌이 해결될 때까지 변경 사항을 저장할 수 없습니다.
“최종 사용자” 조직최종 사용자 조직은 관리자가 최종 사용자에게 특정 객체(예: 자원, 역할)에 대한 사용 권한을 부여할 수 있는 편리한 방법을 제공합니다. 최종 사용자는 최종 사용자 인터페이스((자세히...) )를 사용하여 자신에게 지정된 객체를 보고 잠재적으로 할당할 수 있습니다(보류 중인 승인 프로세스).
주
“최종 사용자” 조직은 Identity Manager 7.1.1 버전에서 도입되었습니다.
이전에는 최종 사용자에게 역할, 자원, 작업 등의 Identity Manager 구성 객체에 대한 액세스 권한을 부여하기 위해 관리자가 최종 사용자 작업, 최종 사용자 자원 및 최종 사용자 인증 유형을 사용하여 구성 객체를 편집해야 했습니다.
이제는 최종 사용자에게 Identity Manager 구성 객체에 대한 액세스 권한을 부여할 때 “최종 사용자” 조직을 사용하는 것이 좋습니다.
최종 사용자 조직은 모든 사용자에 의해 암시적으로 제어되며, 사용자가 작업, 규칙, 역할 및 자원을 포함한 여러 유형의 객체를 볼 수 있도록 해줍니다. 그러나 초기에는 조직에 구성원 객체가 없습니다.
최종 사용자 조직은 Top의 구성원이고 하위 조직을 가질 수 없습니다. 뿐만 아니라, 최종 사용자 조직은 계정 페이지 목록에 표시되지 않습니다. 하지만 관리자 사용자 인터페이스를 사용하여 객체(역할, 관리 역할, 자원, 정책, 작업 등)를 편집할 때 최종 사용자 조직에서 모든 객체를 사용할 수 있도록 설정할 수 있습니다.
최종 사용자가 최종 사용자 인터페이스에 로그인하면 다음과 같은 상황이 발생합니다.
최종 사용자 제어 조직 규칙
최종 사용자 제어 조직 규칙의 입력 인수는 인증되는 사용자의 보기입니다. 이러한 규칙은 최종 사용자 인터페이스에 로그인하는 사용자가 제어할 하나 이상의 조직을 반환하게 되는데, 단일 문자열(단일 조직) 또는 목록(여러 조직) 형식으로 반환합니다.
이러한 객체를 관리하려면 사용자에게 최종 사용자 관리자 기능이 필요합니다. 최종 사용자 관리자 기능이 할당된 사용자는 최종 사용자 제어 조직 규칙의 내용을 보고 수정할 수 있습니다. 또한, EndUser 기능에 지정된 객체 유형을 보고 수정할 수도 있습니다.
최종 사용자 관리자 기능은 기본적으로 구성자 사용자에게 할당됩니다. 최종 사용자 제어 조직 규칙의 평가를 통해 반환되는 조직 또는 목록에 대한 변경 사항은 로그인한 사용자에게 동적으로 반영되지 않습니다. 사용자가 로그아웃한 다음 다시 로그인해야 변경 사항이 표시됩니다.
최종 사용자 제어 조직 규칙이 잘못된 조직을 반환할 경우(예: Identity Manager에 존재하지 않는 조직), 시스템 로그에 문제가 기록됩니다. 이 문제를 수정하려면 관리자 사용자 인터페이스에 로그인하여 규칙을 수정합니다.
작업 항목 관리Identity Manager의 작업에서 생성되는 작업 흐름 프로세스 중 일부는 작업 항목(action item 또는 work item)을 만듭니다. 이러한 작업 항목은 승인 요청일 수도 있고 Identity Manager 계정에 할당된 다른 작업 요청일 수도 있습니다.
Identity Manager는 인터페이스의 작업 항목 영역에 모든 작업 항목을 그룹화하여 표시하므로 보류 중인 모든 요청을 한 곳에서 보고 응답할 수 있습니다.
작업 항목 유형
작업 항목은 다음 유형 중 하나입니다.
각 작업 항목 유형에 대해 보류 중인 작업 항목을 보려면 메뉴에서 작업 항목을 누릅니다.
작업 항목 요청 작업
작업 항목 요청에 응답하려면 인터페이스의 작업 항목 영역에서 작업 항목 유형 중 하나를 누릅니다. 요청 목록에서 항목을 선택한 다음 수행할 작업을 표시하는 데 사용할 수 있는 버튼 중 하나를 누릅니다. 작업 항목 옵션은 작업 항목 유형에 따라 다릅니다.
요청에 응답하는 방법에 대한 자세한 내용은 다음 항목을 참조하십시오.
작업 항목 내역 보기
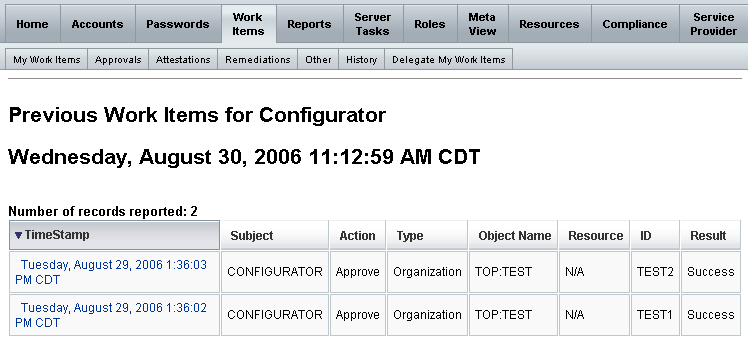
작업 항목 영역의 내역 탭을 사용하여 이전 작업 항목 작업의 결과를 볼 수 있습니다.
그림 6-7은 작업 항목 내역의 예제 보기입니다.
그림 6-7 작업 항목 내역 보기
작업 항목 위임
작업 항목 소유자는 지정한 기간 동안 다른 사용자에게 작업 항목을 위임하여 작업 로드를 관리할 수 있습니다. 주 메뉴의 작업 항목 > 내 작업 항목 위임 페이지에서 향후 작업 항목(예: 승인 요청)을 한 명 이상의 사용자(대리인)에게 위임할 수 있습니다. 대리인이 될 사용자에게는 승인자 기능이 필요하지 않습니다.
다른 페이지에서도 작업 항목을 위임할 수 있는 방법이 있습니다.
대리인은 유효 위임 기간 동안 작업 항목 소유자를 대신하여 작업 항목을 승인할 수 있습니다. 위임된 작업 항목에는 대리인 이름이 포함됩니다.
모든 사용자는 향후 작업 항목에 대한 하나 이상의 위임을 작성할 수 있습니다. 사용자를 편집할 수 있는 관리자는 사용자를 대신하여 위임을 작성할 수도 있습니다. 그러나 관리자는 사용자가 위임할 수 없는 사용자에게는 위임할 수 없습니다. 위임과 관련하여 관리자의 제어 범위는 관리자가 위임을 대신하는 사용자의 제어 범위와 동일합니다.
감사 로그 항목
감사 로그 항목에는 위임 작업 항목이 승인되거나 거부될 때 위임자의 이름이 나열됩니다. 사용자의 위임 승인자 정보에 대한 변경 사항은 사용자를 만들거나 수정할 때 감사 로그 항목의 세부 변경 사항 섹션에 기록됩니다.
현재 위임 보기
현재 위임 페이지에서 위임을 봅니다.
현재 위임을 보려면 다음 단계를 수행합니다.
이전 위임 보기
이전 위임 페이지에서 이전 위임 보기
이전 위임을 보려면 다음 단계를 수행합니다.
위임 만들기
새 위임 페이지를 사용하여 위임을 만듭니다.
위임을 만들려면 다음 단계를 수행합니다.
- 관리자 인터페이스의 주 메뉴에서 작업 항목을 누릅니다.
- 내 작업 항목 위임을 누릅니다.
현재 위임 페이지가 열립니다.
- 새로 만들기를 누릅니다.
새 위임 페이지가 열립니다.
- 다음과 같이 양식을 작성합니다.
- 위임할 작업 항목 유형 선택 선택 목록에서 작업 항목 유형을 선택합니다. 모든 작업 항목을 위임하려면 모든 작업 항목 유형을 선택합니다.
역할 유형, 조직 또는 자원 작업 항목을 위임하려는 경우 화살표를 사용하여 사용 가능 열에서 선택 항목 열로 선택 항목을 이동하여 이 위임을 정의해야 할 특정 역할, 조직 또는 자원을 지정합니다.
- 작업 항목 위임 대상 - 다음 옵션 중 하나를 선택합니다.
- 선택된 사용자 - 제어 범위에서 위임할 사용자(이름별)를 검색하려면 이 옵션을 선택합니다. 선택한 대리인 중 누구라도 작업 항목을 위임한 경우에는 향후 작업 항목 요청이 해당 대리인의 대리인에게 위임됩니다.
- 선택된 사용자 영역에서 한 명 이상의 사용자를 선택합니다. 또는 검색에서 추가를 눌러 검색 기능을 열고 사용자를 검색합니다. 추가를 눌러 검색한 사용자를 목록에 추가합니다. 목록에서 위임을 제거하려면 제거할 위임을 선택하고 제거를 누릅니다.
- 내 관리자 -관리자에게 작업 항목을 위임(할당된 경우)하려면 이 옵션을 선택합니다.
- DelegateWorkItemRule - 선택한 작업 항목 유형을 위임할 수 있는 Identity Manager 사용자 이름 목록을 반환하는 규칙을 선택합니다.
- 시작 날짜 - 작업 항목의 위임을 시작해야 하는 날짜를 선택합니다. 선택된 날짜는 기본적으로 오전 12시 1분에 시작됩니다.
- 종료 날짜 -작업 항목의 위임을 종료해야 하는 날짜를 선택합니다. 선택된 날짜는 기본적으로 오후 11시 59분에 종료됩니다.
삭제된 사용자에 대한 위임
Identity Manager에서는 보류 중인 작업 항목을 소유한 사용자를 삭제할 경우 다음과 같이 처리됩니다.
위임 종료
현재 위임 페이지에서 하나 이상의 위임을 종료합니다.
하나 이상의 위임을 종료하려면 다음 단계를 수행합니다.
승인Identity Manager 시스템에 사용자가 추가되면 새 계정의 승인자로 할당된 관리자는 계정 만들기에 대한 유효성 검사를 수행해야 합니다.
Identity Manager는 다음 세 가지 범주의 승인을 지원합니다.
또한, 변경 승인이 활성화되고 역할이 변경되면 지정된 역할 소유자에게 변경 승인 작업 항목이 전송됩니다.
Identity Manager는 다음과 같은 변경 승인을 지원합니다.
- 역할 정의 - 관리자가 역할 정의를 변경할 경우 지정된 역할 소유자의 변경 승인이 필요합니다. 역할 소유자가 작업 항목을 승인해야 변경 사항이 적용됩니다.
주
Identity Manager에서 디지털 서명된 승인을 구성할 수 있습니다. 자세한 내용은 디지털 서명된 승인 및 작업 구성을 참조하십시오.
주
Identity Manager를 처음 사용하는 관리자는 승인이라는 개념과 이와 유사한 증명이라는 개념을 혼동하곤 합니다. 이름은 비슷하지만 승인과 증명은 서로 다른 상황에서 발생합니다.
승인은 새로운 사용자 계정의 유효성 검사과 관련된 것입니다. Identity Manager에 사용자가 추가되면 새 계정의 인증에 대한 유효성을 검사하는 데 하나 이상의 승인이 필요할 수 있습니다.
증명은 기존 사용자가 해당 자원에 대한 적합한 권한을 가지고 있음을 확인하는 작업과 관련되어 있습니다. 정기 액세스 검토 프로세스의 일부로서, Identity Manager 사용자(입증인)는 다른 사용자의 계정 세부 내용(사용자에게 할당된 자원)이 유효하고 올바르다는 사실을 확인해줄 것을 요청받습니다. 이 프로세스를 증명이라고 합니다.
계정 승인자 설정
조직, 역할 및 자원 승인에 대한 계정 승인자 설정은 선택 사항이지만 설정하는 것이 좋습니다. 승인자가 설정된 각 범주에 대해 계정을 만들려면 하나 이상의 승인이 필요합니다. 하나의 승인자가 승인 요청을 거부하는 경우 계정은 만들어지지 않습니다.
각 범주에 둘 이상의 승인자를 할당할 수 있습니다. 범주에는 오직 하나의 승인만 필요하므로 복수 승인자를 설정하면 작업 흐름이 지연되거나 정지되지 않도록 할 수 있습니다. 한 명의 승인자를 사용할 수 없는 경우 다른 사용 가능한 승인자가 요청을 처리합니다. 승인은 오직 계정 생성에만 적용됩니다. 기본적으로 계정 업데이트 및 삭제에는 승인이 필요하지 않습니다. 그러나 승인이 필요하도록 이 프로세스를 사용자 정의할 수 있습니다.
Identity Manager IDE를 통해 승인, 계정 삭제 캡처 및 업데이트 캡처의 흐름을 변경하여 작업 흐름을 사용자 정의할 수 있습니다.
IDE에 대한 자세한 내용은 Identity Manager IDE를 참조하십시오. 작업 흐름 및 제시된 승인 작업 흐름의 변경 예에 대한 자세한 내용은 Identity Manager Workflows, Forms, and Views를 참조하십시오.
Identity Manager 승인자는 승인 요청을 승인하거나 거부할 수 있습니다.
관리자는 Identity Manager 인터페이스의 작업 항목 영역에서 보류 중인 승인을 보고 승인을 관리할 수 있습니다. 작업 항목 페이지에서 내 작업 항목을 눌러 보류 중인 승인을 볼 수 있습니다. 승인 탭을 눌러 승인을 관리할 수 있습니다.
승인 서명
디지털 서명을 사용하여 작업 항목을 승인하려면 먼저 디지털 서명된 승인 및 작업 구성에 설명된 대로 디지털 서명을 설정해야 합니다.
승인을 서명하려면 다음 단계를 수행합니다.
- Identity Manager 관리자 인터페이스에서 작업 항목을 선택합니다.
- 승인 탭을 누릅니다.
- 목록에서 승인을 하나 이상 선택합니다.
- 승인에 대한 설명을 입력한 다음 승인을 누릅니다.
Identity Manager가 애플릿을 신뢰할지 여부를 묻는 메시지를 표시합니다.
- 항상을 누릅니다.
Identity Manager가 날짜가 지정된 승인 요약을 표시합니다.
- 찾아보기를 입력하거나 눌러 키 저장소 위치를 찾습니다. 이 위치는 PKCS12를 사용한 서명된 승인을 위한 클라이언트측 구성 절차의 10m 단계에서 설명한 대로 서명된 승인 구성 동안 설정됩니다.
- 키 저장소 비밀번호를 입력합니다. 이 비밀번호는 PKCS12를 사용한 서명된 승인을 위한 클라이언트측 구성 절차의 10l 단계에서 설명한 대로 서명된 승인 구성 동안 설정됩니다.
- 서명을 눌러 요청을 승인합니다.
후속 승인 서명
승인에 서명한 후 후속 승인 작업 시에는 키 저장소 비밀번호를 입력한 다음 서명을 누르면 됩니다. (Identity Manager가 이전 승인의 키 저장소 위치를 기억해야 합니다.)
디지털 서명된 승인 및 작업 구성
다음 정보와 절차를 사용하여 디지털 서명을 설정합니다. 다음 항목을 디지털 서명할 수 있습니다.
이 절의 항목에서는 서명된 승인에 대한 인증서 및 CRL을 Identity Manager에 추가하는 데 필요한 서버측 구성과 클라이언트측 구성에 대해 설명합니다.
서명된 승인을 위한 서버측 구성
서버측 구성을 사용하려면 다음 단계를 수행합니다.
- 편집할 시스템 구성 객체를 열고 security.nonrepudiation.signedApprovals=true를 설정합니다.
시스템 구성 객체 편집 방법에 대한 자세한 내용은 (자세히...) 를 참조하십시오.
PKCS11을 사용 중인 경우 security.nonrepudiation.defaultKeystoreType=PKCS11도 설정해야 합니다.
사용자 정의 PKCS11 키 공급자를 사용 중인 경우에는 security.nonrepudiation.defaultPKCS11KeyProvider=<your provider name>도 설정해야 합니다.
주
사용자 정의 공급자를 기록해야 하는 경우에 대한 자세한 내용은 REF 키트에서 다음 항목을 참조하십시오.
com.sun.idm.ui.web.applet.transactionsigner.DefaultPKCS11KeyProvider(Javadoc)
REF/transactionsigner/SamplePKCS11KeyProvider
REF(자원 확장 기능) 키트는 제품 CD 또는 설치 이미지의 /REF 디렉토리에 들어 있습니다.
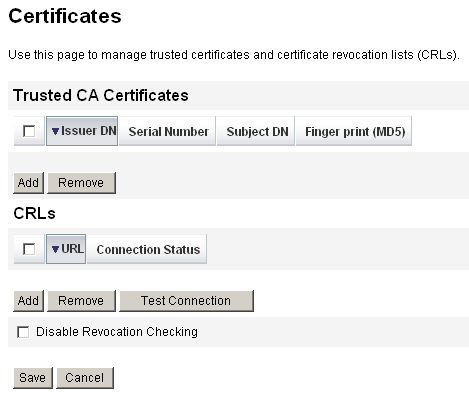
- CA(인증 기관)의 인증서를 신뢰할 수 있는 인증서로 추가합니다. 이렇게 하려면 먼저 인증서 사본이 있어야 합니다.
예를 들어, Microsoft CA를 사용할 경우 다음과 같은 단계를 수행합니다.
- 인증서를 Identity Manager에 신뢰할 수 있는 인증서로 추가합니다.
- CA의 CRL(인증서 해지 목록)을 추가합니다.
- 테스트 연결을 눌러 URL을 확인합니다.
- 저장을 누릅니다.
- jarsigner를 사용하여 /ts2.jar 애플릿에 서명합니다.
주
자세한 내용은 http://java.sun.com/j2se/1.5.0/docs/tooldocs/windows/jarsigner.html을 참조하십시오. Identity Manager로 제공된 ts2.jar 파일은 자체 서명 인증서를 사용하여 서명하고 프로덕션 시스템에 대해서는 사용하면 안 됩니다. 프로덕션 환경에서 이 파일은 신뢰할 수 있는 CA에서 발급한 코드 서명 인증서를 사용하여 다시 서명해야 합니다.
PKCS12를 사용한 서명된 승인을 위한 클라이언트측 구성
다음은 PKCS12를 사용한 서명된 승인을 위한 구성 정보입니다. 클라이언트측 구성을 사용하려면 다음 단계를 수행합니다.
전제 조건
JRE 1.5 이상이 필요합니다.
절차
인증서와 개인 키를 얻은 다음 PKCS#12 키 저장소로 내보냅니다.
예를 들어, Microsoft CA를 사용할 경우 다음과 같은 단계를 수행합니다.
PKCS11을 사용한 서명된 승인을 위한 클라이언트측 구성
서명된 승인에 PKCS11을 사용하는 경우 구성 정보는 REF 키트에서 다음 자원을 참조하십시오.
com.sun.idm.ui.web.applet.transactionsigner.DefaultPKCS11KeyProvider(Javadoc)
REF/transactionsigner/SamplePKCS11KeyProvider
REF(자원 확장 기능) 키트는 제품 CD 또는 설치 이미지의 /REF 디렉토리에 들어 있습니다.
트랜잭션 서명 보기
다음 단계에 따라 Identity Manager AuditLog 보고서에서 트랜잭션 서명을 봅니다.
 작업 기반. 가장 단순한 작업 수준의 기능입니다.
 기능성. 기능성 기능에는 기능 또는 작업 기반 기능이 하나 이상 포함됩니다.