|
| |
| Sun™ Identity Manager 8.0 管理ガイド | |
第 5 章
設定とシステムの保守この章では、管理者インタフェースを使用した Identity Manager オブジェクトとサーバープロセスの設定および保守について説明するとともに、その実行手順を示します。Identity Manager オブジェクトの詳細については、「概要」の章の 「Identity Manager オブジェクト」を参照してください。
注
Service Provider を実装するための Identity Manager の設定の詳細については、第 17 章「サービスプロバイダの管理」を参照してください。
この章は、次のトピックで構成されています。
Identity Manager ポリシーの設定この節では、ユーザーポリシーの設定の説明および手順を示します。
ポリシーとは
Identity Manager ポリシーには、Identity Manager アカウント ID、ログイン、およびパスワードの特性に制約を設定することによって、Identity Manager ユーザーの制限を設定します。
注
Identity Manager には、特にユーザーのコンプライアンスを監査するように設計された監査ポリシーも用意されています。監査ポリシーについては、第 13 章「アイデンティティー監査: 基本概念」を参照してください。
「ポリシー」ページを開く
Identity Manager ユーザーポリシーの作成と編集は、「ポリシー」ページで行います。
「ポリシー」ページを開くには、次の手順に従います。
ポリシータイプ
「ポリシー」ページを使って、既存のポリシーを編集したり、新規ポリシーを作成したりできます。
ポリシーは、以下のタイプに分類されています。
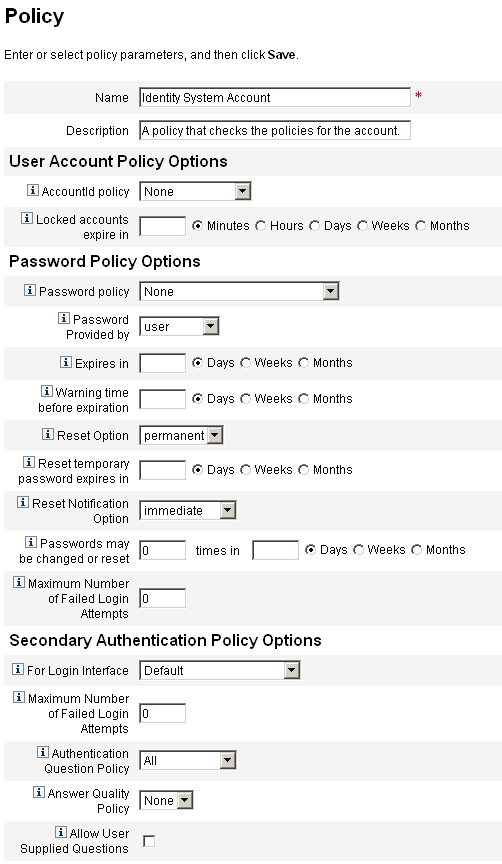
- アイデンティティーシステムアカウントポリシー − ユーザー、パスワード、および認証ポリシーのオプションと制約を設定します。アイデンティティーシステムアカウントポリシー (図 5-1 を参照) は、「組織の作成」と「組織の編集」および「ユーザーの作成」と「ユーザーの編集」ページを使用して組織またはユーザーに割り当てます。
- サービスプロバイダシステムのアカウントポリシー − このポリシータイプは、サービスプロバイダ用に実装されたもので、サービスプロバイダユーザーのユーザー、パスワード、認証ポリシーのオプションと制約を設定するために使用されます。このポリシーは、「組織の作成」と「組織の編集」および「サービスプロバイダユーザーの作成」と「サービスプロバイダユーザーの編集」ページを使用して組織またはユーザーに割り当てます。
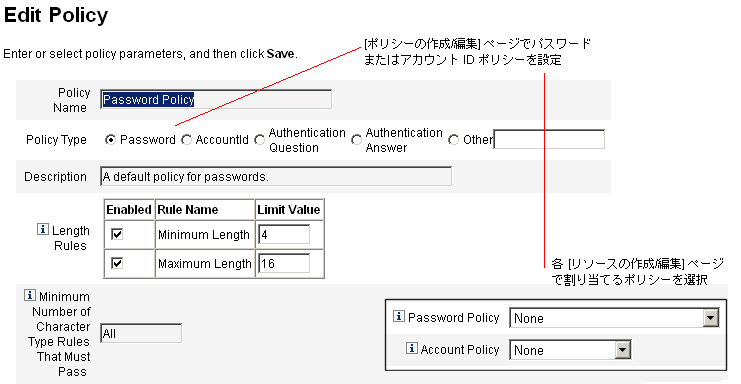
- 文字列の品質ポリシー − 文字列の品質ポリシーにはパスワード、AccountID、認証などのポリシータイプが含まれており、長さ規則、文字タイプ規則、許容される単語や属性値を設定します。このタイプのポリシーは、各 Identity Manager リソースに関連付けられ、各リソースページに設定されます。図 5-2 に例を示します。
図 5-2 パスワードポリシーの作成/編集
パスワードおよびアカウント ID に設定できるオプションと規則は、次のとおりです。
- 長さ規則 − 最大長および最小長を決定します。
- 文字タイプ規則 − 英字、数字、大文字、小文字、繰り返し、および連続文字に使用可能な最小値と最大値を設定します。
- パスワードの再利用の制限 − 現在のパスワードより前に使用されていたパスワードのうち、再利用できないようにするパスワードの数を指定します。ユーザーがパスワードを変更しようとすると、新規パスワードがパスワードの履歴と比較され、一意のパスワードであることが確認されます。セキュリティーを確保する目的で以前のパスワードのデジタル署名が保存され、新規パスワードと比較されます。
- 禁止される単語および属性値 − ID またはパスワードとして使用できない単語および属性を指定します。
ポリシーでの使用禁止属性
UserUIConfig 設定オブジェクトでは一連の「使用禁止」属性を変更できます。UserUIConfig には次のような属性があります。
辞書ポリシー
辞書ポリシーを使用すると、Identity Manager は単語データベースと照合してパスワードをチェックすることができ、単純な辞書攻撃から保護されることが保証されます。このポリシーをほかのポリシー設定と組み合わせて使用し、パスワードの長さと構成を強制することにより、Identity Manager がシステム内で生成または変更されたパスワードを、辞書を使用して推測することが困難になります。
辞書ポリシーは、ポリシーを使用して設定できるパスワード除外リストを拡張します。このリストは、管理者インタフェースに含まれるパスワードの「ポリシーの編集」ページの「使用禁止単語」オプションにより実装されます。
辞書ポリシーの設定
辞書ポリシーを設定するには、次を実行する必要があります。
辞書ポリシーを設定するには、次の手順に従います。
- 「ポリシー」ページを開きます (こちら)。
- 「辞書の設定」をクリックすると、「辞書の設定」ページが表示されます。
- データベース情報を選択および入力します。
- 「データベースタイプ」 − 辞書の保存に使用するデータベースタイプ (Oracle、DB2、SQLServer、または MySQL) を選択します。
- 「ホスト」 − データベースが実行されているホストの名前を入力します。
- 「ユーザー」 − データベースに接続するときに使用するユーザー名を入力します。
- 「パスワード」 − データベースに接続するときに使用するパスワードを入力します。
- 「ポート」 − データベースがリスニング中のポートを入力します。
- 「接続 URL」 − 接続のときに使用する URL を入力します。次のテンプレート変数を使用することができます。
- 「ドライバクラス」 − データベースを操作する際に使用する JDBC ドライバクラスを入力します。
- 「データベース名」 − 辞書の読み込み先のデータベースの名前を入力します。
- 「辞書ファイル名」 − 辞書を読み込むときに使用するファイルの名前を入力します。
- データベース接続をテストするには、「テスト」をクリックします。
- 接続テストが成功したら、「単語の読み込み」をクリックして、辞書を読み込みます。読み込み作業が完了するまでに、数分かかる場合があります。
- その辞書が正しく読み込まれたかどうかを確認するには、「テスト」をクリックします。
辞書ポリシーの実装
辞書ポリシーを実装するには、次の手順に従います。
- 「ポリシー」ページを開きます (こちら)。
- 「パスワードポリシー」リンクをクリックして、パスワードポリシーを編集します。
- 「ポリシーの編集」ページで、「辞書の単語でパスワードをチェックする」オプションを選択します。
- ポリシーの変更を保存するには、「保存」をクリックしてください。
実装すると、変更および生成されたパスワードはすべて、辞書と照合してチェックされます。
電子メールテンプレートのカスタマイズIdentity Manager では、電子メールテンプレートを使用して、情報および操作のリクエストをユーザーと承認者に配信します。システムには次のためのテンプレートが用意されています。
- アクセスレビュー通知 − ユーザーのアクセス権をレビューする必要があるという通知を送信します。アクセスポリシーの違反を是正するか受け入れる必要があるときに、システムはこの通知を送信します。
- アカウントの作成の承認 − 新しいアカウントが承認待ちであるという通知を承認者に送信します。関連付けられているロールの「プロビジョン通知」オプションが「承認」に設定されている場合に、この通知が送信されます。
- アカウントの作成の通知 − アカウントが作成され、特定のロールが割り当てられたという通知を送信します。「ロールの作成」または「ロールの編集」ページの「通知受信者」フィールドで、1 人以上の管理者が選択されている場合に、この通知が送信されます。
- アカウントの削除の承認 − ユーザーアカウントの削除アクションが承認待ちであるという通知を承認者に送信します。「ロールの作成」または「ロールの編集」ページの「通知受信者」フィールドで、1 人以上の管理者が選択されている場合に、この通知が送信されます。
- アカウントの削除の通知 − アカウントが削除されたという通知を送信します。
- アカウントの更新の通知 − 指定の電子メールアドレスまたはユーザーアカウントへ、アカウントを更新したという通知を送信します。
- パスワードリセット − Identity Manager パスワードリセットの通知を送信します。関連付けられた Identity Manager ポリシーに対して選択されたリセット通知オプションの値に応じて、パスワードをリセットした管理者の Web ブラウザにただちに通知が表示されるか、パスワードがリセットされたユーザーに電子メールが送信されます。
- パスワード同期通知 − パスワードの変更がすべてのリソースで正常に完了したことをユーザーに通知します。通知には、正常に更新されたリソースが一覧表示され、パスワード変更のリクエスト元が示されます。
- パスワード同期エラー通知 − パスワードの変更がすべてのリソースでは成功しなかったことをユーザーに通知します。通知には、エラーが一覧表示され、パスワード変更のリクエスト元が示されます。
- ポリシー違反通知 − アカウントポリシー違反が発生したという通知を送信します。
- アカウントイベントの調整、リソースイベントの調整、調整の概要 − Notify Reconcile Response、Notify Reconcile Start、および Notify Reconcile Finish デフォルトワークフローからそれぞれ呼び出されます。通知は、各ワークフローの設定に基づいて送信されます。
- レポート − 生成されたレポートを指定されたリストの受信者に送信します。
- リソースのリクエスト − リソースがリクエストされたという通知をリソース管理者に送信します。管理者が「リソース」領域からリソースをリクエストしたときに、この通知が送信されます。
- 再試行通知 − あるリソースに関する特定の操作の試行が指定回数失敗したという通知を管理者に送信します。
- リスク分析 − リスク分析レポートを送信します。リソーススキャンの一部として、1 人以上の電子メール受信者が指定されている場合に、このレポートが送信されます。
- 一時パスワードリセット − アカウントに暫定パスワードが提供されたという通知をユーザーまたはロール承認者に送信します。関連付けられた Identity Manager ポリシーに対して選択したパスワードリセット通知オプションの値に応じて、ユーザーの Web ブラウザにただちに通知が表示されるか、ユーザーまたはロール承認者に電子メールが送信されます。
- ユーザー ID の復元 − 指定した電子メールアドレスに復元されたユーザー ID を送信します。
電子メールテンプレートの編集
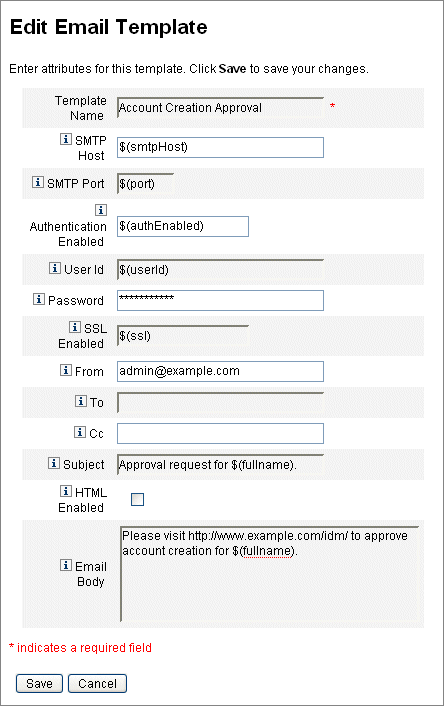
電子メールテンプレートをカスタマイズして、受信者に、タスクの実行方法や結果の表示方法などの特定の指示を通知することができます。たとえば、「アカウントの作成の承認」テンプレートをカスタマイズして、次のメッセージを追加することにより、承認者にアカウント承認ページを表示するとします。
$(fullname) 用アカウント作成を承認するには、http://host.example.com:8080/idm/approval/approval.jsp にアクセスしてください。
電子メールテンプレートをカスタマイズするには、例として「アカウントの作成の承認」テンプレートを使用した次の手順を実行します。
Identity Manager IDE を使用して電子メールテンプレートを修正することもできます。IDE については、「Identity Manager IDE」を参照してください。
電子メールテンプレートでの HTML 形式とリンクの使用
HTML 形式のコンテンツを電子メールテンプレートに挿入して、電子メールメッセージの本文に表示することができます。コンテンツには、テキスト、グラフィック、および情報への Web リンクを使用できます。HTML 形式のコンテンツを有効化するには、「HTML 有効」オプションを選択します。
電子メール本文で使用できる変数
電子メールテンプレートの本文には、変数の参照を $(Name) の形式で含めることもできます。例: パスワード $(password) が復旧しました。
各テンプレートで使用できる変数を、次の表に定義します。
.
監査グループおよび監査イベントの設定監査設定グループを設定すると、選択したシステムイベントを記録およびレポートすることができます。
「監査設定」ページ
「監査設定」ページを使用して、監査グループを設定します。監査グループを設定すると、あとで AuditLog レポートを実行できるようになります。
「監査設定」ページを開く
「監査設定」ページを開くには、次の手順に従います。
監査グループの設定
監査グループおよびイベントの設定には、Configure Audit 管理機能が必要になります。
これが表示されていない場合は、「監査設定」ページを開きます (上の手順を参照)。
「監査設定」ページに監査グループのリストが表示されます。各グループに 1 つ以上のイベントが含まれています。各グループについて、成功したイベント、失敗したイベント、またはその両方を記録することができます。
リスト内の監査グループをクリックすると、「監査設定グループの編集」ページが表示されます。このページで、監査設定グループの一部としてシステム監査ログに記録する監査イベントのタイプを選択することができます。
「監査の有効化」チェックボックスが選択されていることを確認します。監査システムを無効にするには、チェックボックスを選択解除します。
監査設定グループ内のイベントの編集
グループ内のイベントを編集するために、特定のオブジェクトタイプの操作を追加または削除することができます。このためには、そのオブジェクトタイプの「アクション」列の項目を「利用可能」領域から「選択」領域に移動し、「OK」をクリックします。
監査設定グループへのイベントの追加
グループにイベントを追加するには、「新規」をクリックします。イベントはページの一番下に追加されます。「オブジェクトタイプ」列でリストからオブジェクトタイプを選択し、新しいオブジェクトタイプの「アクション」列で、1 つ以上の項目を「利用可能」領域から「選択」領域に移動します。「OK」をクリックしてイベントをグループに追加します。
Remedy との統合Identity Manager を Remedy サーバーと統合すると、指定されたテンプレートに従って Remedy チケットを送信することができます。
Remedy との統合は、管理者インタフェースの次の 2 つの領域で設定します。
- 「Remedy サーバーの設定」 −「リソース」領域から Remedy リソースを作成することにより、Remedy を設定します。(「リソースの作成」を参照。) リソースの設定後、接続をテストして統合が有効であることを確認します。
- 「Remedy テンプレート」 − Remedy リソースの設定後、Remedy テンプレートを定義します。そのためには、管理者インタフェースを表示し、「設定」タブをクリックして、「Remedy との統合」をクリックします。次に、Remedy スキーマとリソースを選択します。
Remedy チケットの作成は、Identity Manager ワークフローを通じて設定されます。設定によっては、定義済みのテンプレートを使用して Remedy チケットを開く呼び出しを適切な時刻に行うこともできます。ワークフローの設定の詳細については、『Identity Manager ワークフロー、フォーム、およびビュー』を参照してください。
Identity Manager サーバーの設定Identity Manager サーバーが特定のタスクのみを実行するようにサーバー固有の設定を編集することができます。
サーバー固有の設定を行うには、次の手順に従います。
調整サーバーの設定
調整サーバーは、調整を実行する Identity Manager コンポーネントです。調整については、「調整」を参照してください。
調整サーバーを設定するには、「Identity Manager サーバーの設定」に記載されている手順を実行します。「調整サーバー」タブを選択します。
デフォルトでは、調整サーバーの設定は、「サーバー設定の編集」ページに表示されます。デフォルト値を使用することも、「デフォルト値を使用する」オプションを選択解除してカスタムの値を指定することもできます。
注
Identity Manager サーバーでデフォルトの調整サーバー設定を変更する方法については、「サーバーのデフォルト設定の編集」を参照してください。
次の設定を使用して、調整サーバーを設定します。
- 「並列リソースの制限」 − 調整サーバーが同時に処理できるリソーススレッドの最大数を指定します。リソーススレッドは作業項目をワークスレッドに割り当てます。このため、リソーススレッドを追加する場合、ワークスレッドの最大数を増やすことが必要になることがあります。新規インストールの場合のデフォルト値は 3 です。
- 「最小ワークスレッド」 − 調整サーバーが常にライブ状態で維持する処理スレッドの最小数を指定します。新規インストールの場合のデフォルト値は 2 です。
- 「最大ワークスレッド」 − 調整サーバーが使用できる処理スレッドの最大数を指定します。調整サーバーは、作業の負荷に応じて、スレッドを必要な数だけ開始します。ここで指定する値でその数が制限されます。ワークスレッドは、短時間アイドル状態が続くと自動的に閉じます。新規インストールの場合のデフォルト値は 6 です。
調整サーバーのチューニングとトラブルシューティングについては、『Identity Manager Tuning, Troubleshooting, and Error Messages』を参照してください。
Reconciler Statusの表示
Reconciler Status情報を表示するには、「Reconciler Status」デバッグページが表示されます。
注
/idm/debug/ ページを表示するには、デバッグ機能を使用できる必要があります。機能の詳細については、「機能の割り当て」を参照してください。
「Reconciler Status」デバッグページを開くには、次の URL をブラウザに入力します。
http://<AppServerHost>:<Port>/idm/debug/Show_Reconciler.jsp
AppServerHost には、調整サーバーが有効なホストを指定します。
「Reconciler Status」ページを更新して、更新されたReconciler Status情報を表示します。このページの詳細については、「ヘルプ」をクリックします。
スケジューラの設定
スケジューラコンポーネントは、Identity Manager のタスクスケジュールを制御します。
特定のサーバーのスケジューラを設定するには、「Identity Manager サーバーの設定」に記載されている手順を実行します。「スケジューラ」タブを選択します。
デフォルト値を使用することも、「デフォルト値を使用する」オプションを選択解除してカスタムの値を指定することもできます。
- 「スケジューラの起動」 − このサーバーのスケジューラの起動モードを選択します。
- 「トレースの有効化」 − このオプションを選択すると、このサーバーのスケジューラのデバッグトレース結果が標準出力に表示されます。
- 「最大同時タスク数」 − スケジューラが一度に実行するデフォルト以外のタスクの最大数を指定するには、このオプションを選択します。この制限を超える追加タスクのリクエストは、延期されるか、別のサーバーで実行します。
- 「タスク指定」 − サーバーで実行できる一連のタスクを指定します。このためには、利用可能なタスクのリストから 1 つ以上のタスクを選択します。選択したタスクのリストは、選択したオプションに応じて、追加リストまたは除外リストになります。リストで選択したタスクを除くすべてのタスクを許可することも (デフォルトの動作)、選択したタスクのみを許可することもできます。
「保存」をクリックして、サーバー設定の変更を保存します。
Identity Manager サーバーのデフォルトスケジューラ設定を変更する方法については、「サーバーのデフォルト設定の編集」を参照してください。
スケジューラのチューニングとトラブルシューティングについては、『Identity Manager Tuning, Troubleshooting, and Error Messages』を参照してください。
電子メールテンプレートサーバーの設定
SMTP サーバーを設定するには、「Identity Manager サーバーの設定」に記載されている手順を実行します。「電子メールテンプレート」タブを選択します。
デフォルト以外のメールサーバーを使用する場合は、「デフォルト値を使用する」の選択を解除し、使用するメールサーバーを入力することにより、デフォルトの電子メールサーバーを指定します。入力するテキストは、電子メールテンプレートの smtpHost 変数の置換に使用されます。
SMTP (Simple Mail Transfer Protocol) は、インターネット経由での電子メール転送の標準規格です。
Identity Manager サーバーのデフォルト SMTP 設定を変更する方法については、「サーバーのデフォルト設定の編集」を参照してください。
JMX
JMX (Java Management Extensions) は、アプリケーション、システムオブジェクト、デバイス、およびサービス指向ネットワークの管理や監視を可能にする Java テクノロジです。管理/監視対象のエンティティーは、MBean (Managed Bean) と呼ばれるオブジェクトによって表されます。
この節では、Identity Manager サーバー上で JMX を設定して、JMX クライアントからシステムの変更を監視できるようにする方法を説明します。(JMX 経由で監査イベントを利用できるように Identity Manager を設定することも可能。詳細についてはこちらを参照。)
JMX ポーリングの設定
サーバーごとに JMX ポーリングを設定するには、次の手順に従います。
- 「Identity Manager サーバーの設定」に記載されている手順を実行します。「JMX」タブを選択します。
- JMX クラスタポーリングを有効にし、次のオプションを使ってポーリングスレッドの間隔を設定します。
- 「保存」をクリックして、サーバー設定の変更を保存します。
注
Identity Manager サーバーのデフォルト JMX ポーリング設定の変更方法については、「サーバーのデフォルト設定の編集」を参照してください。
JMX データの表示
JMX クライアントを使用して、JMX が収集したデータを表示します。JDK 1.5 に付属の JConsole は、JMX クライアントの 1 つです。
ローカルでの JConsole の使用
サーバーが稼働しているマシンで JConsole を使用する場合は、次のプロパティーを設定します。
JConsole は正しい PID を使用して接続します。
リモートでの JConsole の使用
JConsole をリモートで使用するには、次のプロパティーを設定します。
使用する環境によっては、その他の設定が必要になることもあります。詳細は、JConsole のマニュアルを参照してください。
注
JMX データは、Identity Manager デバッグページ (こちら) にアクセスして、「Show MBean Info」ボタンをクリックすると表示できます。
JMX の詳細については、次の Web サイトを参照してください。
http://java.sun.com/javase/technologies/core/mntr-mgmt/javamanagement/docs.jsp
サーバーのデフォルト設定の編集
サーバーのデフォルト設定機能を使用して、すべての Identity Manager サーバーのデフォルト設定を設定することができます。個別のサーバー設定ページで異なる項目を選択しないかぎり、サーバーはこれらの設定を継承します。
デフォルトのサーバー設定を編集するには、次の手順に従います。
「サーバーのデフォルト設定の編集」ページには、個別のサーバー設定ページと同じオプションが表示されます。ヘルプについては、個別のサーバー設定ページのマニュアルを参照してください。
各サーバーのデフォルト設定の変更は、その設定の「デフォルト値を使用する」オプションを選択解除しないかぎり、対応する個別のサーバー設定に伝播されます。
「保存」をクリックして、サーバー設定の変更を保存します。
エンドユーザーインタフェースの設定管理者は、管理者インタフェースのフォームを変更することにより、エンドユーザーインタフェースの特定の側面を設定できます。
エンドユーザーインタフェース情報の表示用オプションを設定するには、次の手順に従います。
- 管理者インタフェースで、メインメニューから「設定」をクリックします。
- 二次的なメニューで「ユーザーインタフェース」をクリックします。
「ユーザーインタフェース」ページが開きます。
- フォームの「エンドユーザーダッシュボード」部分に必要な情報を指定して保存します。フォームのヘルプを参照するには、「ヘルプ」をクリックします。
フォームの「匿名登録」部分への情報の指定については、「匿名登録」を参照してください。
エンドユーザーインタフェースでのプロセスダイアグラムの有効化
プロセスダイアグラムには、エンドユーザーによる要求の起動時またはプロファイルの更新時に Identity Manager が従うワークフローが示されます。有効にすると、エンドユーザーによるフォーム送信後の結果ページがプロセスダイアグラムに表示されます。
プロセスダイアグラムは、エンドユーザーインタフェースで有効にする前に、管理者インタフェース内で有効にする必要があります。詳細については、「プロセス図の有効化」を参照してください。
エンドユーザーインタフェースでプロセスダイアグラムを有効にするには、次の手順に従います。
- 「エンドユーザーインタフェースの設定」に記載されている手順に従い、「ユーザーインタフェース」設定ページを開きます。
- フォームの「結果ページ」セクション内で「エンドユーザープロセスダイアグラムの有効化」オプションを選択します。
「エンドユーザープロセスダイアグラムの有効化」オプションを選択できない場合は、最初に管理者インタフェースでプロセスダイアグラムを有効にする必要があります。「プロセス図の有効化」を参照してください。
- 「保存」をクリックします。
Identity Manager の登録管理者の場合は、Identity Manager のインストールを登録することをお勧めします。
登録には、Sun Online アカウントとパスワードが必要です。Sun Online アカウントを持っていない場合は、次のアドレスでフォームに必要な情報を入力することで登録できます。
Identity Manager の登録は、コンソールまたは管理者インタフェースを使用して行うことができます。
コンソールから登録する場合は、Sun Service Tag ソフトウェアで使用可能なローカルサービスタグを作成して、Sun システム、ソフトウェア、およびサービスのインベントリを追跡できます。サービスタグクライアントパッケージは、ローカルサービスタグを作成する前にインストールしてください。このパッケージは、次のアドレスにある「Download Service Tags」ボタンをクリックしてダウンロードできます。
http://inventory.sun.com/inventory
Identity Manager を登録するには、Identity Manager オブジェクトを設定できる管理者アカウントにログオンしてください。このアカウントには製品登録機能があります。機能の詳細については、「機能の割り当て」を参照してください。
注
製品登録機能を使用するには、Identity Manager アプリケーションサーバーの Java で SSL が正しく設定されている必要があります。java.security ファイル (または同等のファイル) 内で参照される JAR がすべて存在する必要があります。
コンソールからの Identity Manager の登録
ローカルサービスタグを作成する、またはインターネット経由で Identity Manager を Sun に登録するには、次の手順に従います。
- Windows の場合、次のコマンド行を入力して、Identity Manager コンソール (コマンド行) インタフェースを起動します。
%WSHOME%¥bin¥lh
Unix の場合、次のコマンド行を入力して、Identity Manager コンソール (コマンド行) インタフェースを起動します。
$WSHOME/bin/lh
- ローカルサービスタグを作成するには、次のコマンドを使用します。
register -local
インターネット経由で Identity Manger を Sun に登録するには、次のコマンドを使用します。
register -remote -u <userid> -p <password> -userSOA <soaUserid>
-passSOA <soaPassword> -proxy <proxyHost> -port <proxyPortNumber>各表記の意味は次のとおりです。
- userid は、登録を実行する権限を与えられた Identity Manager 管理者の Identity Manager ユーザー ID です。
- password は、登録を実行する権限を与えられた Identity Manager 管理者の Identity Manager パスワードです。
- soaUserid は、登録に使用する Sun Online アカウントのユーザー ID です。
- soaPassword は、登録に使用する Sun Online アカウントのパスワードです。
- proxyHost は、Sun オンライン登録サービスへのアクセスに使用するネットワークプロキシです。これは、外部のインターネットアドレスへのアクセスにプロキシを使用するようにネットワークが設定されている場合にのみ必要です。
- proxyPortNumber は、Sun オンライン登録サービスへのアクセスに使用するネットワークプロキシのポートです。これは、外部のインターネットアドレスへのアクセスにプロキシを使用するようにネットワークが設定されている場合にのみ必要です。
register コマンド
使用法
register -local
register -remote [-u <userid> [-p <password>]] [-prompt] -userSOA <userid> -passSOA <password> [-proxy <proxyHost> [-port <proxyPortNumber>]] register [-help | -?]
オプション
次のオプションを register コマンドで使用します。
管理者インタフェースからの Identity Manager の登録
ローカルサービスタグを作成する必要がない場合は、管理者インタフェースから Identity Manager を登録します。
管理者インタフェースから Identity Manager を登録するには、次の手順に従います。
Identity Manager 設定オブジェクトの編集Identity Manager を管理中に、Identity Manager システム設定オブジェクト (「システム設定ファイル」とも呼ばれる) またはその他の類似オブジェクトを編集するように求められることがあります。
管理者インタフェースを使用してオブジェクトを編集するには、次の手順に従います。
- 次の URL をブラウザに入力して、Identity Manager デバッグページを開きます。
http://<AppServerHost>:<Port>/idm/debug/session.jsp
システム設定ページが開きます。
- 「List Objects」ボタンを見つけて、隣接する「Type」ドロップダウンリストから「Configuration」を選択します。
「List Objects」ボタンをクリックします。
「List Objects of type: Configuration」ページが開きます。
- オブジェクトのリストで、必要なオブジェクトを見つけて「edit」をクリックします。たとえば、システム設定オブジェクトを編集するには、「System Configuration」を検索して「edit」をクリックします。
- 指示に従ってオブジェクトを編集します。
- 「Save」をクリックします。
- サーバーを再起動するように指示された場合は、再起動します。
システムログからのレコードの削除システムログには、Identity Manager により生成されたエラーが記録されます。システムログを定期的に切り捨てて、サイズが大きくなり過ぎないようにしてください。システムログから古いレコードを削除するには、システムログメンテナンスタスクを使用します。
システムログから古いレコードを削除するタスクをスケジュールするには、次の手順に従います。