Temas para administradores y desarrolladores de bases de datos
El contenido del script de esta página es sólo para fines de navegación y no modifica el contenido de ninguna forma.
En este capítulo, se resumen los temas comunes de la base de datos que son importantes tanto para los administradores de la base de datos como para los desarrolladores, y se proporcionan indicaciones para otros manuales, no una cuenta exhaustiva de las funciones de la base de datos.
-
Visión general de la seguridad de la base de datos En general, la seguridad de la base de datos implica la autenticación, el cifrado, el control de acceso y la supervisión del usuario.
-
Visión general de la alta disponibilidad La disponibilidad es el grado en que una aplicación, servicio o funcionalidad está disponible bajo demanda.
-
Visión general de Grid Computing La arquitectura informática conocida como grid computing agrupa eficazmente grandes cantidades de servidores y almacenamiento en un recurso flexible bajo demanda para todas las necesidades de computación empresarial.
-
Visión general de Data Warehousing y Business Intelligence Un almacén de datos es una base de datos relacional diseñada para consultas y análisis en lugar de procesamientos de transacciones.
-
Visión general de Oracle Information Integration A medida que evoluciona una organización, es cada vez más importante que pueda compartir información entre varias bases de datos y aplicaciones. Consulte también: Conceptos para administradores de bases de datos para temas específicos de los DBA y Conceptos para desarrolladores de bases de datos para temas específicos de los desarrolladores de bases de datos.
Visión General de la Seguridad de la Base de Datos
En general, la seguridad de la base de datos implica la autenticación, el cifrado, el control de acceso y la supervisión del usuario.
Esta sección incluye los siguientes temas:
-
Cuentas de usuario Todas las instancias de bases de datos de Oracle tienen una lista de usuarios de bases de datos válidos.
-
Autenticación de base de datos En Oracle AI Database, la autenticación de base de datos es el proceso mediante el cual un usuario presenta credenciales a la base de datos, lo que verifica las credenciales y permite el acceso a la base de datos.
-
Cifrado El cifrado de Oracle AI Database es el proceso de transformación de datos en un formato ilegible mediante una clave secreta y un algoritmo de cifrado.
-
Oracle Data Redaction Oracle Data Redaction, que forma parte de Oracle Advanced Security, permite enmascarar (redactar) los datos que consultan los usuarios o las aplicaciones con pocos privilegios. La ocultación se produce en tiempo real cuando los usuarios consultan los datos.
-
Control de acceso Oracle AI Database proporciona muchas técnicas para controlar el acceso a los datos. En esta sección se resumen algunas de estas técnicas.
-
Control de acceso a datos Oracle AI Database proporciona varias herramientas y técnicas para supervisar la actividad del usuario. La auditoría es el mecanismo principal para supervisar el acceso a los datos.
Cuentas de usuario
Todas las bases de datos Oracle tienen una lista de usuarios de base de datos válidos.
La base de datos contiene varias cuentas por defecto, incluida la cuenta administrativa por defecto SYSTEM. Puede crear cuentas de usuario según sea necesario. También puede configurar usuarios de aplicaciones para acceder a bases de datos Oracle.
Para acceder a una base de datos, un usuario debe proporcionar un nombre de usuario y una credencial de autenticación válidos. La credencial puede ser una contraseña, un ticket de Kerberos o un certificado de infraestructura de clave pública (PKI). Puede configurar la seguridad de la base de datos para bloquear cuentas en función de los intentos de conexión fallidos.
En general, el control de acceso a la base de datos implica restringir el acceso a los datos y las actividades de la base de datos. Por ejemplo, puede restringir a los usuarios la consulta de tablas especificadas o la ejecución de sentencias de base de datos especificadas.
-
Privilegios Un privilegio de usuario es el derecho a ejecutar sentencias SQL específicas.
-
Roles Un rol es un grupo con nombre de privilegios relacionados que un usuario puede otorgar a otros usuarios o roles. Un rol ayuda a gestionar privilegios para una aplicación de base de datos o un grupo de usuarios.
-
Análisis de privilegios: el mecanismo de análisis de privilegios captura el uso de privilegios para una base de datos según una condición especificada.
-
Perfiles de usuario En el contexto de los recursos del sistema, un perfil de usuario es un juego con nombre de límites de recursos y parámetros de contraseña que restringen el uso de la base de datos y los recursos de instancia de base de datos para un usuario.
Consulte además:
-
Oracle AI Database Administrator's Guide para obtener más información sobre las cuentas de usuario administrativas
-
Oracle AI Database Real Application Security Administrator's and Developer's Guide para aprender a configurar usuarios de aplicaciones
Privilegios
Un privilegio de usuario es el derecho a ejecutar sentencias SQL específicas.
Los privilegios se dividen en las siguientes categorías:
-
Privilegio del sistema
Éste es el derecho a realizar una acción específica en la base de datos o a realizar una acción en cualquier objeto de un tipo específico. Por ejemplo,
CREATE USERyCREATE SESSIONson privilegios del sistema. -
Privilegio de Esquema
Este es el derecho a utilizar privilegios del sistema en todos los objetos de un esquema específico. Este privilegio se aplica a todos los objetos actuales y futuros del esquema.
-
Privilegio Objeto
Éste es el derecho a realizar una acción específica en un objeto, por ejemplo, consultar la tabla
employees. Los tipos de privilegios los define la base de datos.
Los privilegios se otorgan a los usuarios según el criterio de otros usuarios. Los administradores deben otorgar privilegios a los usuarios para que puedan realizar las tareas necesarias para sus trabajos. Una buena práctica de seguridad implica otorgar un privilegio solo a un usuario que requiere ese privilegio para realizar el trabajo necesario.
Consulte además:
- Oracle AI Database Reference para obtener más información sobre la vista
SESSION_PRIVS
Roles
Un rol es un grupo con nombre de privilegios relacionados que un usuario puede otorgar a otros usuarios o roles. Un rol ayuda a gestionar privilegios para una aplicación de base de datos o un grupo de usuarios. La Figura 20-1 muestra un uso común para roles. Los roles PAY_CLERK, MANAGER y REC_CLERK se asignan a diferentes usuarios. El rol de aplicación ACCTS_PAY, que incluye el privilegio para ejecutar la aplicación ACCTS_PAY, se asigna a los usuarios con los roles PAY_CLERK y MANAGER. El rol de aplicación ACCTS_REC, que incluye el privilegio para ejecutar la aplicación ACCTS_REC, se asigna a los usuarios con los roles REC_CLERK y MANAGER.
Figura 1: Usos comunes para los roles
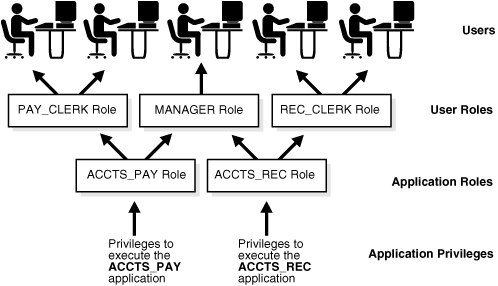
Descripción de la ilustración cncpt082.gif
Consulte además:
-
Oracle AI Database Security Guide para obtener más información sobre el uso de roles para la seguridad
-
Oracle AI Database Administrator's Guide para aprender a administrar roles
Análisis de Privilegios
El mecanismo de análisis de privilegios captura el uso de privilegios para una base de datos según una condición especificada.
De esta forma, puede capturar los privilegios necesarios para ejecutar un módulo de aplicación o sentencias SQL específicas. Por ejemplo, puede encontrar los privilegios que ha ejercido un usuario durante una sesión de base de datos específica.
En una base de datos de producción, las relaciones entre privilegios y roles, roles y roles, y roles y usuarios pueden ser complejas. El análisis de privilegios permite identificar los privilegios que se otorgan innecesariamente en un sistema complejo. Según el análisis de los resultados capturados, puede eliminar permisos innecesarios o volver a configurar los permisos de privilegios para que las bases de datos sean más seguras.
Consulte también: Guía de seguridad de Oracle AI Database para obtener información sobre el análisis de privilegios.
Perfiles de usuario
En el contexto de los recursos del sistema, un perfil de usuario es un juego con nombre de límites de recursos y parámetros de contraseña que restringen el uso de la base de datos y los recursos de instancia de base de datos para un usuario.
Los perfiles pueden limitar el número de sesiones simultáneas para un usuario, el tiempo de procesamiento de CPU disponible para cada sesión y la cantidad de E/S lógica disponible. Por ejemplo, el perfil clerk podría limitar un usuario a los recursos del sistema necesarios para las tareas administrativas. Nota: Es preferible utilizar el gestor de recursos de base de datos para limitar los recursos y utilizar perfiles para gestionar las contraseñas.
Los perfiles proporcionan un único punto de referencia para los usuarios que comparten un juego de atributos. Puede asignar un perfil a un juego de usuarios y un perfil por defecto a todos los demás. Cada usuario tiene como máximo un perfil asignado en cualquier momento.
Consulte además:
-
Guía de seguridad de Oracle AI Database para aprender a gestionar recursos con perfiles
-
Referencia de lenguaje SQL de Oracle AI Database para la sintaxis y la semántica
CREATE PROFILE
Autenticación de Base de Datos
En Oracle AI Database, la autenticación de base de datos es el proceso mediante el cual un usuario presenta credenciales a la base de datos, lo que verifica las credenciales y permite el acceso a la base de datos.
La validación de la identidad establece una relación de confianza para futuras interacciones. La autenticación también permite la rendición de cuentas al permitir vincular el acceso y las acciones a identidades específicas.
Oracle AI Database proporciona diferentes métodos de autenticación, incluidos los siguientes:
-
Autenticación por la base de datos
La base de datos Oracle puede autenticar usuarios mediante una contraseña, un ticket de Kerberos o un certificado PKI. Oracle también admite dispositivos compatibles con RADIUS para otras formas de autenticación, incluida la biometría. Se debe especificar el tipo de autenticación cuando se crea un usuario en la base de datos Oracle.
-
Autenticación por parte del sistema operativo
Algunos sistemas operativos permiten a Oracle AI Database utilizar la información que mantienen para autenticar a los usuarios. Después de que el sistema operativo lo autentique, los usuarios pueden conectarse a una base de datos sin especificar un nombre de usuario o una contraseña.
Las cuentas de usuario de base de datos no administrativas no deben realizar operaciones de base de datos, como cerrar o iniciar la base de datos. Estas operaciones necesitan privilegios SYSDBA, SYSOPER, SYSBACKUP o SYSDG.
Consulte además:
-
Oracle AI Database Security Guide para obtener más información sobre los métodos de autenticación
-
Oracle AI Database Administrator's Guide para obtener más información sobre la autenticación administrativa
Cifrado
El cifrado de Oracle AI Database es el proceso de transformación de datos en un formato ilegible mediante una clave secreta y un algoritmo de cifrado.
El cifrado se utiliza a menudo para cumplir con los requisitos de cumplimiento normativo, como los asociados con el estándar de seguridad de datos de la industria de tarjetas de pago (PCI-DSS) o las leyes de notificación de incumplimiento. Por ejemplo, se deben cifrar los números del número de tarjeta de crédito, los números del seguro social o la información de salud de pacientes.
-
Cifrado de red: el cifrado de datos que se transmite por la red entre un cliente y un servidor se conoce como cifrado de red.
-
Cifrado de Datos Transparente El Cifrado de Datos Transparente de Oracle Advanced Security permite cifrar columnas individuales de tabla o de un tablespace.
Cifrado de Red
El cifrado de datos que se transfiere a través de la red entre un cliente y un servidor se conoce como cifrado de red.
Un intruso puede utilizar un sniffer de paquetes de red para capturar información que viajapor la red y, a continuación, enviar la a un archivo para la utilización no autorizada. El cifrado de datos en la red evita esta clase de actividad.
Cifrado de datos transparente
Cifrado de Datos Transparente de Oracle Advanced Security permite cifrar columnas individuales de tabla o de un tablespace.
Cuando un usuario inserta datos en una columna cifrada, la base de datos cifra automáticamente los datos. Cuando el usuario selecciona la columna, los datos se descifran. Esta forma de cifrado es transparente, proporciona un alto rendimiento y es fácil de implementar.
El cifrado de datos transparente incluye algoritmos de cifrado estándar del sector, como el estándar de cifrado avanzado (AES) y la gestión de claves incorporada.
Consulte también: Guía de cifrado de datos transparente de Oracle AI Database
Redacción de Datos de Oracle
Oracle Data Redaction, que forma parte de Oracle Advanced Security, permite enmascarar (redactar) los datos que consultan los usuarios o las aplicaciones con pocos privilegios. La ocultación se produce en tiempo real cuando los usuarios consultan los datos.
La ocultación de datos admite los siguientes tipos de funciones de ocultación:
-
Redacción de datos completa
En este caso, la base de datos redacta todo el contenido de las columnas especificadas en una tabla o vista. Por ejemplo, una columna
VARCHAR2para un apellido muestra un único espacio. -
Ocultación de datos parcial
En este caso, la base de datos redacta partes de la salida mostrada. Por ejemplo, una aplicación puede presentar un número de tarjeta de crédito que termina en
1234comoxxxx-xxxx-xxxx-1234. Puede utilizar expresiones regulares para la redacción completa y parcial. Una expresión regular puede redactar datos basados en un patrón de búsqueda. Por ejemplo, puede utilizar expresiones regulares para redactar números de teléfono o direcciones de correo electrónico específicos. -
Redacción aleatoria de datos
En este caso, la base de datos muestra los datos como valores generados aleatoriamente, según el tipo de dato de la columna. Por ejemplo, el número
1234567puede aparecer como83933895.
La ocultación de datos no es una solución de seguridad completa. Por ejemplo, no impide que los usuarios con privilegios conectados directamente realicen ataques de inferencia en datos ocultos. Estos ataques identifican columnas ocultas y, por proceso de eliminación, intentan volver a los datos reales repitiendo consultas SQL que adivinan los valores almacenados. Para detectar y prevenir la inferencia y otros ataques de usuarios con privilegios, Oracle recomienda emparejar Oracle Data Redaction con productos de seguridad de base de datos relacionados como Oracle Audit Vault and Database Firewall y Oracle Database Vault.
La ocultación de datos funciona de la siguiente forma:
-
Utilice el paquete
DBMS_REDACTpara crear una política de ocultación para una tabla especificada. -
En la política, especifique una función de ocultación predefinida.
-
Si la base de datos muestra el valor real o oculto de una columna depende de la política. Si los datos se ocultan, la ocultación se produce en la lista de selección de nivel superior inmediatamente antes de que se muestren al usuario.
En el siguiente ejemplo se agrega una política de ocultación de datos completa para redactar la columna de ID de empleado (employee_id) de la tabla hr.employees:
BEGIN
 DBMS_REDACT.ADD_POLICY(
   object_schema    => 'hr'
,  object_name      => 'employees'
,  column_name      => 'employee_id'
,  policy_name      => 'mask_emp_ids'
,  function_type    => DBMS_REDACT.FULL
,  expression       => '1=1'
);
END;
/
En el ejemplo anterior, la configuración de expresión, que se evalúa como true, aplica la ocultación a los usuarios a los que no se les otorga el privilegio EXEMPT REDACTION POLICY.
Consulte además:
-
Oracle AI Database Data Redaction Guide para obtener más información sobre la ocultación de datos
-
Referencia de tipos y paquetes PL/SQL de Oracle AI Database para obtener más información sobre
DBMS_REDACT
Control de Acceso
Oracle AI Database proporciona muchas técnicas para controlar el acceso a los datos. En esta sección se resumen algunas de estas técnicas.
-
Oracle Database Vault restringe el acceso de usuarios con privilegios a los datos de la aplicación.
-
Base de datos privada virtual (VPD) Oracle Virtual Private Database (VPD) permite aplicar la seguridad en el nivel de fila y columna.
-
Oracle Label Security (OLS) Oracle Label Security (OLS) permite asignar la clasificación de datos y controlar el acceso mediante etiquetas de seguridad. Puede asignar una etiqueta a datos o usuarios.
Oracle Database Vault
Oracle Database Vault restringe el acceso de usuarios con privilegios a los datos de la aplicación.
A partir de Oracle Database 12c, Oracle Database Vault amplía la estructura de datos de auditoría de la base de datos estándar. Además, si migra a la auditoría unificada, la base de datos escribe los registros de auditoría en la pista de auditoría unificada en Oracle Secure Files, que centraliza los registros de auditoría para Oracle AI Database.
Puede utilizar Oracle Database Vault para controlar cuándo, dónde y cómo se accede a las bases de datos, los datos y las aplicaciones. Por lo tanto, puede abordar problemas de seguridad comunes, como la protección contra amenazas internas, el cumplimiento de los requisitos normativos y la aplicación de la separación de funciones.
Para que el administrador de Oracle Database Vault rinda cuentas, la base de datos audita obligatoriamente los cambios de configuración realizados en los metadatos de Oracle Database Vault. Estos cambios incluyen la creación, modificación y supresión de cualquier aplicación, otorgamiento y revocación de roles protegidos relacionados con Oracle Database Vault, así como autorizaciones para componentes como Oracle Data Pump y el programador de trabajos.
Consulte además:
-
Oracle AI Database Security Guide para obtener más información sobre la integración de la auditoría de Oracle Database Vault con la auditoría nativa de Oracle Database
Base de Datos Privada Virtual (VPD)
Oracle Virtual Private Database (VPD) permite aplicar la seguridad en el nivel de fila y columna.
Una política de seguridad establece métodos para proteger una base de datos contra la destrucción accidental o maliciosa de datos o el daño a la infraestructura de la base de datos.
La VPD es útil cuando las protecciones de seguridad, como los privilegios y los roles, no están suficientemente detalladas. Por ejemplo, puede permitir que todos los usuarios accedan a la tabla employees, pero crear políticas de seguridad para restringir el acceso a los empleados del mismo departamento que el usuario.
Básicamente, la base de datos agrega una cláusula WHERE dinámica a una sentencia SQL emitida en la tabla, la vista o el sinónimo a los que se ha aplicado una política de seguridad de Oracle VPD. La cláusula WHERE solo permite a los usuarios cuyas credenciales transfieren la política de seguridad acceder a los datos protegidos.
Consulte también: Guía de seguridad de Oracle AI Database
Oracle Label Security (OLS)
Oracle Label Security (OLS) permite asignar la clasificación de datos y controlar el acceso mediante etiquetas de seguridad. Puede asignar una etiqueta a datos o usuarios.
Cuando se asigna a los datos, la etiqueta se puede asociar como columna oculta a las tablas, lo que proporciona transparencia a SQL. Por ejemplo, puede etiquetar filas que contienen datos altamente confidenciales como HIGHLY SENSITIVE y etiquetar filas que son menos confidenciales como SENSITIVE. Cuando un usuario intenta acceder a los datos, OLS compara la etiqueta de usuario con la etiqueta de datos y determina si se debe otorgar acceso. A diferencia de la VPD, OLS proporciona una política de seguridad lista para usar y un repositorio de metadatos para definir y almacenar etiquetas.
Si la auditoría unificada está activada, la base de datos proporciona un marco basado en políticas para configurar y gestionar las opciones de auditoría. Puede agrupar opciones de auditoría para diferentes tipos de operaciones, incluidas las operaciones de OLS, y guardarlas como una política de auditoría. A continuación, puede activar o desactivar la política para aplicar las opciones de auditoría subyacentes.
Cada vez que se crea una política OLS, la base de datos agrega una columna de etiqueta para la política a la tabla de pista de auditoría de la base de datos. La auditoría de OLS puede escribir registros de auditoría, incluidos registros para operaciones de administrador de OLS, en la pista de auditoría unificada.
Consulte además:
Supervisión de acceso a datos
Oracle AI Database proporciona varias herramientas y técnicas para supervisar la actividad de los usuarios. La auditoría es el mecanismo principal para supervisar el acceso a los datos.
-
La auditoría de bases de datos de Auditoría de bases de datos es la supervisión y el registro de acciones del usuario y de base de Datos seleccionadas.
-
Los registros de auditoría de Pista de auditoría unificada son esenciales para detectar e identificar accesos a datos no autorizados.
-
Soporte de Auditoría de Enterprise Manager Oracle Enterprise Manager (Enterprise Manager) permite realizar la mayoría de las tareas relacionadas con la auditoría.
-
Oracle Audit Vault and Database Firewall Oracle Audit Vault and Database Firewall (Oracle AVDF) proporciona una primera línea de defensa para bases de datos y consolida datos de auditoría de bases de datos, sistemas operativos y directorios.
Auditoría de base de datos
La auditoria de bases de datos es la supervisión y el registro de acciones de bases de datos seleccionadas del usuario.
Puede configurar una política de auditoría unificada para auditar lo siguiente:
-
Sentencias SQL, privilegios del sistema, objetos de esquema y roles (como un grupo de privilegios del sistema que se les han otorgado directamente)
-
Usuarios administrativos y no administrativos
-
Valores de contexto de aplicación
Un contexto de aplicación es un par nombre-valor de atributo en un espacio de nombres especificado. Las aplicaciones definen varios contextos antes de ejecutar acciones en la base de datos. Por ejemplo, las aplicaciones almacenan información como el nombre de módulo y el ID de cliente que indican el estado de un evento de aplicación. Las aplicaciones pueden configurar contextos para que la información sobre ellos se agregue a los registros de auditoría.
-
Creación de políticas para Real Application Security, Oracle Database Vault, Oracle Label Security, Oracle Data Pump y eventos de ruta de acceso directa de Oracle SQL*Loader
La pista de auditoría unificada puede capturar eventos de Recovery Manager, que puede consultar en la vista del diccionario de datos UNIFIED_AUDIT_TRAIL. No crea políticas de auditoría unificadas para los eventos de Recovery Manager.
También puede utilizar la auditoría detallada para auditar columnas de tabla específicas y para asociar manejadores de eventos durante la creación de políticas. Para la auditoría unificada y detallada, puede crear políticas que prueben las condiciones que capturan acciones específicas de la base de datos en una tabla o las horas en que se producen las actividades. Por ejemplo, puede auditar una tabla a la que se accede después de las 9:00 p.m.
Los motivos de la auditoría incluyen:
-
Permitir la responsabilidad futura de las acciones actuales
-
Disuadir a los usuarios (u otros, como intrusos) de acciones inapropiadas basadas en su responsabilidad
-
Investigar, monitorear y registrar actividades sospechosas
-
Tratamiento de los requisitos de auditoría para el cumplimiento
A partir de Oracle Database 12c, cuando se utiliza la auditoría unificada, la auditoría de base de datos está activada por defecto. Puede controlar la auditoría de la base de datos activando políticas de auditoría. Sin embargo, antes de poder utilizar la auditoría unificada, debe migrar sus bases de datos a ella.
-
Políticas de auditoría Puede utilizar una única sentencia SQL para crear una política de auditoría unificada con nombre que especifique un juego de opciones de auditoría. Estas opciones pueden especificar privilegios del sistema, acciones o roles que se van a auditar dentro de la base de datos.
-
Roles de administrador de auditoría Para realizar la auditoría, debe tener otorgados los privilegios del sistema adecuados.
Consulte además:
-
Oracle AI Database Security Guide para obtener información detallada sobre la auditoría unificada
-
Guía de actualización de Oracle AI Database para aprender a migrar a la auditoría unificada
Políticas de auditoría
Puede utilizar una única sentencia SQL para crear una política de auditoría unificada con nombre que especifique un juego de opciones de auditoría. Estas opciones pueden especificar privilegios del sistema, acciones o roles que se van a auditar dentro de la base de datos.
En una política de auditoría, puede definir opcionalmente una condición que se puede evaluar para cada sentencia, una vez para una sesión o una vez para la instancia de base de datos. La auditoría de un evento está sujeta al resultado de la evaluación de una condición para las políticas de auditoría aplicables. Si la condición se evalúa en true, la base de datos genera el registro de auditoría.
En el siguiente ejemplo, se crea una política que audita las actividades en la tabla hr.employees a menos que un usuario se conecte desde los terminales de confianza term1 y term2:
CREATE AUDIT POLICY EmployeesTableAudit
  ACTIONS update ON hr.employees, delete ON hr.employees
  WHEN SYS_CONTEXT ("userenv", "hostname") NOT IN
                   ("term1","term2") EVALUATE PER SESSION;
La siguiente sentencia activa la política para los usuarios hr y hrvp:
AUDIT POLICY EmployeesTableAudit BY hr, hrvp;Puede aplicar políticas de auditoría unificadas a cualquier usuario de base de datos, incluidos los usuarios administrativos, como SYSDBA, SYSOPER, etc. Sin embargo, las políticas de auditoría solo se pueden leer después de abrir la base de datos mediante la sentencia ALTER DATABASE OPEN. Por lo tanto, las acciones de nivel superior de los usuarios administrativos siempre se auditan hasta que se abra la base de datos. Una vez que se abre la base de datos, se aplica la configuración de la política de auditoría.
Cuando la auditoría unificada está activada, la base de datos audita automáticamente los cambios en la configuración de auditoría. La base de datos también audita el inicio y el cierre de la instancia de base de datos.
Consulte también: Guía de seguridad de Oracle AI Database para aprender a gestionar políticas de auditoría
Roles de administrador de auditoría
Para realizar la auditoría, debe tener otorgados los privilegios del sistema adecuados.
Oracle AI Database proporciona los siguientes roles de administrador de auditoría proporcionados por el sistema:
-
AUDIT_ADMINEl rol
AUDIT_ADMINgestiona la configuración de auditoría de la base de datos. Los usuarios con este rol tienen privilegios para realizar lo siguiente:-
Crear, modificar y borrar políticas de auditoría, incluidas las políticas de auditoría detalladas
-
Activar o desactivar políticas de auditoría para cada requisito de negocio
-
Ver registros de auditoría
-
Gestionar y limpiar la pista de auditoría
-
-
AUDIT_VIEWEREl rol
AUDIT_VIEWERes para usuarios que solo necesitan ver y analizar datos. Los usuarios con este rol solo tienen privilegios para ver el contenido de la pista de auditoría.
Consulte también: Guía de seguridad de Oracle AI Database para obtener más información sobre auditoría
Pista de Auditoría Unificada
Los registros de auditoría son esenciales para detectar e identificar accesos a datos no autorizados.
Oracle AI Database puede configurar la auditoría para eventos especificados. Si el evento se produce durante una sesión de usuario, la base de datos genera un registro de auditoría.
Una pista de auditoría es una ubicación que almacena los registros de auditoría. La pista de auditoría unificada, nueva en Oracle Database 12c, proporciona almacenamiento unificado para los registros de auditoría de todos los tipos de auditoría. Debe migrar manualmente de las pistas de auditoría tradicionales de versiones anteriores a la auditoría unificada.
La auditoría incluye la auditoría estándar y detallada, y también incluye la auditoría de los siguientes eventos, incluida la ejecución de estos eventos de usuarios administrativos:
-
Oracle Data Pump
-
Cargas de ruta de acceso directa de SQL*Loader
-
Oracle Database Vault
-
Oracle Label Security
-
Recovery Manager
-
Real Application Security
La pista de auditoría unificada es de solo lectura y se almacena en el esquema AUDSYS. Por defecto, el tablespace SYSAUX almacena registros de auditoría de todos los orígenes. Puede proporcionar un nuevo tablespace mediante el paquete DBMS_AUDIT_MGMT.
La vista UNIFIED_AUDIT_TRAIL recupera los registros de auditoría de la pista de auditoría y los muestra en formato tabular. La columna APPLICATION_CONTEXTS almacena los valores de los atributos de contexto de aplicación configurados. Puede utilizar la sentencia AUDIT para incluir los valores de los atributos de contexto en los registros de auditoría. Por ejemplo, la siguiente sentencia captura los atributos MODULE y CLIENT_INFO del espacio de nombres userenv:
AUDIT CONTEXT NAMESPACE userenv ATTRIBUTES MODULE, CLIENT_INFO BY hr;Según el componente auditado (como Oracle Database Vault), hay disponibles vistas adicionales relacionadas con la pista de auditoría unificada.
Consulte además:
-
Oracle AI Database Security Guide para obtener más información sobre la pista de auditoría unificada
-
Guía de actualización de Oracle AI Database para aprender a migrar la base de datos para utilizar la auditoría unificada
-
Oracle AI Database Reference para obtener más información sobre la vista
UNIFIED_AUDIT_TRAIL
Soporte de Auditoría de Enterprise Manager
Oracle Enterprise Manager (Enterprise Manager) permite realizar la mayoría de las tareas relacionadas con la auditoría.
Las tareas incluyen las siguientes:
-
Activar y desactivar la auditoría
-
Administrar objetos al auditar sentencias y objetos de esquema
Por ejemplo, Enterprise Manager permite mostrar y buscar las propiedades de las sentencias, privilegios y objetos auditados actuales.
-
Ver y configurar parámetros de inicialización relacionados con la auditoría
-
Mostrar informes de auditoría
Consulte también: ayuda en pantalla de Enterprise Manager
Oracle Audit Vault and Database Firewall
Oracle Audit Vault and Database Firewall (Oracle AVDF) proporciona una primera línea de defensa para bases de datos y consolida datos de auditoría de bases de datos, sistemas operativos y directorios.
Un motor basado en gramática SQL supervisa y bloquea el tráfico SQL no autorizado antes de que llegue a la base de datos. Para la generación de informes y alertas de conformidad, Oracle AVDF combina los datos de actividad de la base de datos de la red con datos de auditoría detallados. Puede personalizar los controles de auditoría y supervisión para cumplir los requisitos de seguridad de la empresa.
Consulte también: Guía de seguridad de Oracle AI Database para obtener información sobre recursos de seguridad adicionales como Oracle Audit Vault and Database Firewall
Visión general de la alta disponibilidad
La disponibilidad es el grado en que una aplicación, servicio o funcionalidad está disponible bajo demanda.
Por ejemplo, una base de datos OLTP utilizada por un librero en línea está disponible en la medida en que los clientes que realizan compras pueden acceder a ella. La fiabilidad, la capacidad de recuperación, la detección oportuna de errores y las operaciones continuas son las principales características de la alta disponibilidad.
La importancia de la alta disponibilidad en un entorno de base de datos está ligada al costo del tiempo de inactividad, que es el tiempo que un recurso no está disponible. El tiempo de inactividad se puede clasificar como planificado o no planificado. El principal desafío a la hora de diseñar un entorno de alta disponibilidad es examinar todas las posibles causas del tiempo de inactividad y desarrollar un plan para abordarlas.
-
Alta disponibilidad y tiempo de inactividad no planificado Oracle AI Database proporciona soluciones de alta disponibilidad para prevenir, tolerar y reducir el tiempo de inactividad para todos los tipos de fallos no planificados.
-
Alta disponibilidad y tiempo de inactividad planificado El tiempo de inactividad planificado puede ser igual de perjudicial para las operaciones, especialmente en empresas globales que admiten usuarios en varias zonas horarias. En este caso, es importante diseñar un sistema para minimizar las interrupciones planificadas, como las operaciones rutinarias, el mantenimiento periódico y las nuevas implementaciones.
Alta Disponibilidad y Tiempo Inoperativo no Programado
Oracle AI Database proporciona soluciones de alta disponibilidad para prevenir, tolerar y reducir el tiempo de inactividad para todos los tipos de fallos no planificados.
El tiempo de inactividad no planificado se puede clasificar por sus causas.
-
Fallos de sitio Un fallo de sitio se produce cuando un evento hace que toda o una parte significativa de una aplicación pare el procesamiento o se ralentice hasta un nivel de servicio no utilizable.
-
Fallos de la computadora Una interrupción de fallos de la computadora se produce cuando el sistema que ejecuta la base de datos deja de estar disponible porque se ha cerrado o ya no se puede acceder a ella.
-
Fallos de almacenamiento Una interrupción del fallo de almacenamiento se produce cuando el almacenamiento que contiene parte o todo el contenido de la base de datos deja de estar disponible porque se ha cerrado o ya no se puede acceder a él. Algunos ejemplos de fallos de almacenamiento incluyen el fallo de una unidad de disco o una matriz de almacenamiento.
-
Data Corruption (Corrupción de datos) se produce una corrupción de datos cuando un componente de hardware, software o de red hace que se lean o escriban datos corruptos.
-
Errores humanos Se produce una interrupción de errores humanos cuando se confirman acciones no intencionales o maliciosas que provocan que los datos de la base de datos se dañen de forma lógica o no se puedan utilizar. El impacto en el nivel de servicio de una interrupción de errores humanos puede variar significativamente en función de la cantidad y la naturaleza crítica de los datos afectados.
Fallos de Ubicación
Un fallo del sitio se produce cuando un evento hace que toda o una parte significativa de una aplicación detenga el procesamiento o se ralentice hasta un nivel de servicio no utilizable.
Un fallo del sitio puede afectar a todo el procesamiento de un centro de datos o a un subconjunto de aplicaciones admitidas por un centro de datos. Entre los ejemplos se incluyen un fallo de red o de energía extendido en todo el sitio, un desastre natural que hace que un centro de datos no funcione o un ataque malicioso en las operaciones o en el sitio.
La forma más sencilla de protegerse contra fallos del sitio es crear copias de seguridad de la base de datos mediante RMAN y almacenarlas fuera del sitio. Puede restaurar la base de datos a otro host. Sin embargo, esta técnica puede llevar mucho tiempo y puede que la copia de seguridad no sea actual. El mantenimiento de una o más bases de datos en espera en un entorno de Data Guard permite proporcionar un servicio de base de datos continuo si falla la ubicación de producción.
Consulte además:
-
Guía del usuario de copia de seguridad y recuperación de Oracle AI Database para obtener información sobre RMAN y soluciones de copia de seguridad y recuperación
-
Conceptos y Administración de Oracle Data Guard para obtener una introducción a las bases de datos en espera
Fallo de Computadora
Una interrupción del equipo se produce cuando el sistema que ejecuta la base de datos deja de estar disponible porque se ha cerrado o ya no se puede acceder a ella.
Algunos ejemplos de fallos de equipo son los fallos de hardware y del sistema operativo. Las funciones de Oracle de la siguiente tabla protegen frente a fallos informáticos o ayudan a responder a ellos.
Tabla 1 Protección contra fallos informáticos
| Función | Descripción | Para saber más |
|---|---|---|
| Cuadrículas empresariales | En un entorno de Oracle Real Applications Cluster (Oracle RAC), Oracle AI Database se ejecuta en dos o más sistemas de un cluster mientras accede simultáneamente a una única base de datos compartida. Un único sistema de base de datos abarca varios sistemas de hardware y, sin embargo, la aplicación aparece como una única base de datos. | "Visión General de Grid Computing" |
| Oracle Data Guard | Data Guard permite mantener una o más copias de una base de datos de producción, denominada base de datos en espera, que pueden residir en diferentes continentes o en el mismo centro de datos. Si la base de datos primaria no está disponible debido a una interrupción, Data Guard puede cambiar cualquier base de datos en espera al rol primario, lo que minimiza el tiempo de inactividad. | Oracle Data Guard Conceptos y Administración |
| Global Data Services | El marco de servicios de datos globales automatiza y centraliza la configuración, el mantenimiento y el control de una nube de base de datos. Global Data Services permite el equilibrio de carga y la conmutación por error para los servicios proporcionados por la nube. Básicamente, Global Data Services proporciona un juego de bases de datos del mismo tipo de ventajas que proporciona Oracle Real Application Clusters (Oracle RAC) una única base de datos. | Guía de conceptos y administración de Oracle AI Database Global Data Services |
| Recuperación de Fallos de Inicio Rápido | Una causa común de tiempo de inactividad no planificado es un fallo o fallo del sistema. La tecnología de recuperación de fallos de inicio rápido de Oracle AI Database limita automáticamente el tiempo de recuperación de instancias de la base de datos. | Guía de ajuste de rendimiento de Oracle AI Database |
Fallos de Almacenamiento
Una interrupción del fallo de almacenamiento se produce cuando el almacenamiento que contiene parte o todo el contenido de la base de datos deja de estar disponible porque se ha cerrado o ya no se puede acceder a él. Algunos ejemplos de fallos de almacenamiento incluyen el fallo de una unidad de disco o una matriz de almacenamiento.
En la siguiente tabla se muestran los fallos de almacenamiento además de Oracle Data Guard.
Tabla 2 Soluciones para fallos de almacenamiento
| Solución | Descripción | Para saber más |
|---|---|---|
| Oracle Automatic Storage Management (Oracle ASM) | Oracle ASM es un administrador de volúmenes y un sistema de archivos para los archivos de base de datos Oracle que admite configuraciones de Oracle AI Database de instancia única y Oracle RAC. Oracle ASM es la solución para la gestión del almacenamiento de Oracle recomendada que proporciona una alternativa a los gestores del volumen y los dispositivos convencionales. | "Oracle Automatic Storage Management (Oracle ASM)" |
| Copia de seguridad y recuperación | La utilidad Recovery Manager (RMAN) puede realizar copias de seguridad de los datos, restaurar los datos de una copia de seguridad anterior y recuperar los cambios realizados en esos datos hasta el momento en que se produjo el fallo. | "Copia de Seguridad y Recuperación" |
Consulte también: Guía del administrador de Oracle Automatic Storage Management para obtener más información sobre Oracle ASM
Corrupción de Datos
Una corrupción de datos se produce cuando un componente de hardware, software o de red hace que se lean o escriban datos corruptos.
Un ejemplo de corrupción de datos es un error del administrador de volúmenes que provoca lecturas o escrituras de disco incorrectas. Las corrupciones de datos son raras, pero pueden tener un efecto catastrófico en una base de datos y, por lo tanto, en un negocio.
Además de Data Guard y Recovery Manager, Oracle AI Database soporta las siguientes formas de protección contra la corrupción de datos:
-
Soluciones al problema de escritura perdida
Se produce una escritura perdida cuando un subsistema de E/S reconoce la finalización de un bloque de datos cuando no se produjo la escritura. En una lectura de bloque posterior, el subsistema de E/S devuelve la versión obsoleta del bloque de datos, que se puede utilizar para actualizar otros bloques de la base de datos y, por lo tanto, dañarlo. Las soluciones de Oracle AI Database son las siguientes:
-
Protección contra escritura perdida mediante una base de datos en espera
En la protección de escritura perdida estándar, que se introdujo en Oracle Database 11g, puede activar el parámetro de inicialización
DB_LOST_WRITE_PROTECTtanto en una base de datos primaria como en una base de datos en espera. Cada base de datos registra lecturas de bloques de caché de buffers en el redo log en línea. Cuando la base de datos en espera aplica redo durante la recuperación gestionada, lee los bloques correspondientes y compara los SCN con los SCN del redo log, detectando así discrepancias. -
Protección de escritura perdida mediante un tablespace shadow
Para la protección contra escritura perdida shadow, se crea un tabla shadow. Un tablespace shadow contiene un registro de descripción breve, incluido el SCN, para cada bloque de datos de un archivo de datos con seguimiento.
Si la protección contra escritura perdida shadow está activada (
ALTER DATABASE ENABLE LOST WRITE TRACKING) y si la base de datos actualiza un bloque de datos con seguimiento, la base de datos escribe el SCN en el tablespace shadow correspondiente. Al leer un bloque de datos con seguimiento, la base de datos busca la entrada shadow y, a continuación, la compara con el bloque con seguimiento. Si la entrada shadow tiene un SCN mayor que el bloque con seguimiento, se ha producido una escritura perdida.La protección contra escritura perdida shadow tiene la ventaja de detectar escrituras perdidas sin utilizar una base de datos en espera. Además, debido al retraso inherente a la protección de escritura perdida en espera, cuando se detecta una escritura perdida, es posible que este bloque ya haya dañado otras partes de la base de datos. Para evitar la corrupción de datos, la protección contra escritura perdida por shadow detecta una escritura perdida antes de que se consuma.
-
-
Detección de corrupción de bloques de datos
Una corrupción de bloques es un bloque de datos que no tiene un formato de Oracle reconocido o cuyo contenido no es coherente internamente. Varios componentes y utilidades de la base de datos, incluido RMAN, pueden detectar un bloque corrupto y registrarlo en
V$DATABASE_BLOCK_CORRUPTION. Si el entorno utiliza una base de datos en espera de Active Data Guard, la corrupción se puede reparar automáticamente. -
Gestor de transacciones y continuidad de aplicaciones
Las interrupciones de sesión de la base de datos, ya sean planificadas o no, pueden dejar a los usuarios finales sin estar seguros del estado de su trabajo. En algunos casos, los usuarios pueden volver a enviar transacciones confirmadas, lo que da lugar a la corrupción de datos lógicos. Transaction Guard proporciona idempotencia de transacción, que permite a la base de datos conservar un resultado de confirmación garantizado que indica si la transacción se ha confirmado y completado. La continuidad de aplicaciones, que incluye el gestor de transacciones, permite a las aplicaciones reproducir una transacción en la base de datos después de un error recuperable y continuar donde la transacción se detuvo.
Consulte además:
-
Guía del usuario de copia de seguridad y recuperación de Oracle AI Database para obtener información sobre RMAN y soluciones de copia de seguridad y recuperación
Errores Humanos
Una interrupción de errores humanos se produce cuando se confirman acciones no intencionales o maliciosas que provocan que los datos de la base de datos se dañen o no se puedan utilizar de forma lógica. El impacto en el nivel de servicio de una interrupción de errores humanos puede variar significativamente en función de la cantidad y la naturaleza crítica de los datos afectados.
Muchas investigaciones citan el error humano como la mayor causa de tiempo de inactividad. Oracle AI Database proporciona potentes herramientas para ayudar a los administradores a diagnosticar y recuperarse rápidamente de estos errores. También incluye funciones que permiten a los usuarios finales recuperarse de problemas sin la participación del administrador.
Oracle AI Database recomienda las siguientes formas de protección contra errores humanos:
-
Restricción del acceso del usuario
La mejor manera de evitar errores es restringir el acceso de los usuarios a los datos y servicios. Oracle AI Database proporciona una amplia gama de herramientas de seguridad para controlar el acceso de los usuarios a los datos de la aplicación mediante la autenticación de usuarios y, a continuación, permite a los administradores otorgar a los usuarios solo los privilegios necesarios para realizar sus tareas.
-
Tecnología de Oracle Flashback
La tecnología Oracle Flashback es una familia de funciones de corrección de errores humanos en Oracle AI Database. Oracle Flashback proporciona una interfaz SQL para analizar y reparar rápidamente los errores humanos. Por ejemplo, puede realizar lo siguiente:
-
Análisis quirúrgico de grano fino y reparación de daños localizados
-
Corrección rápida de daños más generalizados
-
Recuperación a nivel de fila, transacción, tabla, tablespace y base de datos
-
-
Oracle LogMiner
Oracle LogMiner es una herramienta relacional que permite utilizar SQL para leer, analizar e interpretar archivos en línea.
Consulte además:
-
Guía del usuario de copia de seguridad y recuperación de Oracle AI Database y Guía de desarrollo de Oracle AI Database para obtener más información sobre las funciones de Oracle Flashback
-
Utilidades de Oracle AI Database para obtener más información sobre Oracle LogMiner
Alta disponibilidad y tiempo de inactividad planificado
El tiempo de inactividad planificado puede ser igual de perjudicial para las operaciones, especialmente en las empresas globales que admiten usuarios en varias zonas horarias. En este caso, es importante diseñar un sistema para minimizar las interrupciones planificadas, como las operaciones rutinarias, el mantenimiento periódico y las nuevas implementaciones.
El tiempo de inactividad planificado se puede clasificar por sus causas.
-
Cambios en el sistema y la base de datos Los cambios planificados del sistema se producen cuando se realizan operaciones de mantenimiento rutinarias y periódicas y nuevos despliegues, incluidos los cambios programados en el entorno operativo que se producen fuera de la estructura de datos organizativos de la base de datos.
-
Los cambios de datos planificados de Data Changes se producen cuando hay cambios en la estructura lógica u organización física de los objetos de Oracle AI Database. El objetivo principal de estos cambios es mejorar el rendimiento o la capacidad de gestión. Entre los ejemplos se incluyen la redefinición de tablas, la adición de particiones de tablas y la creación o reconstrucción de índices.
-
Cambios de Aplicación Los cambios planificados en la aplicación pueden incluir cambios en los datos, los esquemas y los Programas. El objetivo principal de estos cambios es mejorar el rendimiento, la capacidad de gestión y la funcionalidad. Un ejemplo es una actualización de la aplicación.
Cambios de Sistema y Base de Datos
Los cambios planificados del sistema se producen cuando se realizan operaciones de mantenimiento rutinarias y periódicas y nuevos despliegues, incluidos los cambios programados en el entorno operativo que se producen fuera de la estructura de datos organizativos de la base de datos.
Algunos ejemplos incluyen agregar o eliminar CPU y nodos de cluster (un nodo es un equipo en el que reside una instancia de base de datos), actualizar el hardware o el software del sistema y migrar la plataforma del sistema.
Oracle AI Database proporciona aprovisionamiento dinámico de recursos como solución para los cambios planificados en el sistema y la base de datos:
-
Reconfiguración dinámica de la base de datos
Oracle AI Database acomoda dinámicamente varios cambios en las configuraciones de hardware y base de datos, incluida la adición y eliminación de procesadores de un servidor SMP y la adición y eliminación de matrices de almacenamiento mediante Oracle ASM. Por ejemplo, Oracle AI Database supervisa el sistema operativo para detectar cambios en el número de CPU. Si el parámetro de inicialización
CPU_COUNTestá definido en el valor por defecto, la carga de trabajo de la base de datos puede aprovechar dinámicamente los procesadores recién agregados. -
Ajuste automático de la gestión de memoria
Oracle AI Database utiliza una política no centralizada para liberar y adquirir memoria en cada subcomponente de SGA y PGA. Oracle AI Database ajusta automáticamente la memoria solicitando al sistema operativo que transfiera gránulos de memoria a los componentes que lo necesiten.
-
Distribuciones automatizadas de archivos de datos, archivos de control y archivos redo log en línea
Oracle ASM automatiza y simplifica el diseño de los archivos de datos, los archivos de control y los archivos log distribuyéndolos automáticamente en todos los discos disponibles.
Consulte además:
-
Consulte la Guía del administrador de Oracle Automatic Storage Management para obtener más información sobre Oracle ASM
Cambios de Datos
Los cambios de datos planificados se producen cuando hay cambios en la estructura lógica u organización física de los objetos de Oracle AI Database. El objetivo principal de estos cambios es mejorar el rendimiento o la capacidad de gestión. Entre los ejemplos se incluyen la redefinición de tablas, la adición de particiones de tablas y la creación o reconstrucción de índices.
Oracle AI Database minimiza el tiempo de inactividad de los cambios de datos a través de la reorganización y redefinición en línea. Esta arquitectura permite realizar las siguientes tareas cuando la base de datos está abierta:
-
Realización de la redefinición de tablas en línea, lo que permite realizar modificaciones de la estructura de la tabla sin afectar significativamente a la disponibilidad de la tabla
-
Crear, analizar y reorganizar índices
-
Mover particiones de tabla
Consulte además:
-
Oracle AI Database Administrator's Guide para aprender a cambiar las estructuras de datos en línea
Cambios de Aplicación
Los cambios planificados en la aplicación pueden incluir cambios en los datos, esquemas y programas. El objetivo principal de estos cambios es mejorar el rendimiento, la capacidad de gestión y la funcionalidad. Un ejemplo es una actualización de la aplicación.
Oracle AI Database soporta las siguientes soluciones para minimizar el tiempo de inactividad de la aplicación necesario para realizar cambios en los objetos de base de datos de una aplicación.
Tabla 3 Soluciones para minimizar el tiempo de inactividad
| Solución | Descripción | Para saber más |
|---|---|---|
| Actualizaciones de parches de base de datos sucesivas | Oracle AI Database soporta la aplicación de parches a los nodos de un sistema Oracle RAC de forma sucesiva. | |
| Actualizaciones sucesivas de versiones de bases de datos | Oracle AI Database soporta la instalación de actualizaciones de software de base de datos y la aplicación de juegos de parches de forma sucesiva, con un tiempo de inactividad de base de datos casi nulo, mediante la aplicación de SQL de Data Guard y bases de datos lógicas en espera. | Guía de actualización de Oracle AI Database |
| Redefinición basada en edición | La redefinición basada en edición permite actualizar los objetos de base de datos de una aplicación mientras la aplicación está en uso, lo que minimiza o elimina el tiempo de inactividad. Oracle AI Database realiza esta tarea cambiando (redefiniendo) los objetos de base de datos en un entorno privado conocido como edición. | Guía de desarrollo de Oracle AI Database |
DDL con la opción WAIT por defecto |
Las sentencias DDL requieren bloqueos exclusivos en estructuras internas (consulte "Bloques DDL"). En versiones anteriores, las sentencias DDL fallarían si no pudieran obtener los bloqueos. El DDL especificado con la opción WAIT resuelve esta incidencia. |
|
| Creación de disparadores en estado desactivado | Puede crear un disparador en el estado desactivado para asegurarse de que el código compila correctamente antes de activar el disparador. | Referencia de lenguaje PL/SQL de Oracle AI Database |
Visión General de Grid Computing
La arquitectura informática conocida como grid computing agrupa eficazmente un gran número de servidores y almacenamiento en un recurso flexible a demanda para todas las necesidades de computación empresarial.
Una cuadrícula de servidor de base de datos es una recopilación de servidores básicos conectados entre sí para ejecutarse en una o más bases de datos. Una cuadrícula de almacenamiento de base de datos es una recopilación de matrices de almacenamiento modulares de bajo costo combinadas y a las que acceden las computadoras en la cuadrícula del servidor de base de datos.
Con el servidor de base de datos y la cuadrícula de almacenamiento, puede crear un pool de recursos del sistema. Puede asignar y anular la asignación de estos recursos de forma dinámica en función de las prioridades de negocio. La Figura 20-2 ilustra la cuadrícula de servidor de base de datos y la cuadrícula de almacenamiento de base de datos en un entorno informático empresarial de Grid.
Figura 2: Entorno Grid Computing
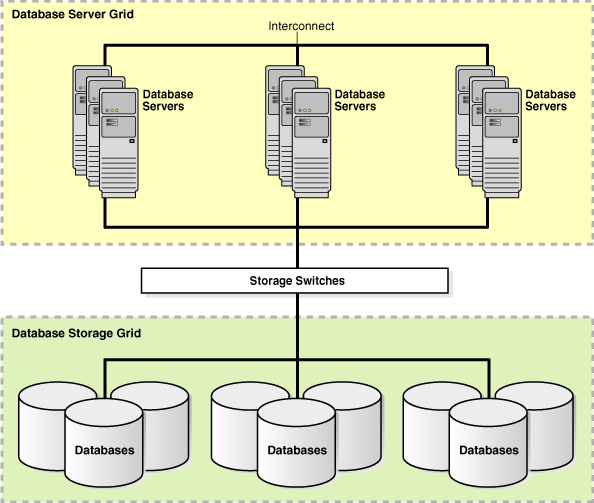
Descripción de la ilustración haovw004.gif
-
Database Server Grid Oracle Real Application Clusters (Oracle RAC) permite que varias instancias compartan acceso a una base de datos Oracle. Las instancias se enlazan mediante una interconexión.
-
Clusters flexibles de Oracle A partir de Oracle Database 12c, puede configurar Oracle Clusterware y Oracle Real Application Clusters en clusters de gran tamaño.
-
Database Storage Grid Consulte también:
http://www.globalgridforum.org/para obtener más información sobre la organización de estándares Global Grid Forum (GGF)
Cuadrícula de servidor de base de datos
Oracle Real Application Clusters (Oracle RAC) permite que varias instancias compartan acceso a una base de datos Oracle. Las instancias se enlazan mediante una interconexión.
En un entorno Oracle RAC, Oracle AI Database se ejecuta en dos o más sistemas de un cluster mientras accede simultáneamente a una única base de datos compartida. Oracle RAC activa una cuadrícula de servidor de base de datos al proporcionar una única base de datos que abarca varios servidores de bajo costo y que aún aparece en la aplicación como un único sistema de base de datos unificado. Oracle Clusterware es un software que permite a los servidores funcionar juntos como si fueran un servidor. Cada servidor se parece a cualquier servidor independiente. Sin embargo, cada servidor tiene procesos adicionales que se comunican entre sí para que los servidores independientes funcionen juntos como si fueran un servidor. Oracle Clusterware proporciona todas las funciones necesarias para ejecutar el cluster, incluidos los servicios de mensajería y pertenencia a nodos.
-
Escalabilidad En una cuadrícula de servidor de base de datos, Oracle RAC permite agregar nodos al cluster a medida que aumenta la demanda de capacidad.
-
Tolerancia a fallos En una arquitectura de alta disponibilidad, la tolerancia a fallos es la protección proporcionada contra el fallo de un componente de la arquitectura.
-
Servicios Oracle RAC soporta servicios que pueden agrupar cargas de trabajo de base de datos y enrutar el trabajo a las instancias óptimas asignadas para ofrecer los servicios.
Consulte además:
-
Guía de administración y despliegue de Oracle Real Application Clusters para aprender a gestionar una base de datos Oracle RAC
-
Guía de administración y despliegue de Oracle Clusterware para aprender a administrar y desplegar Oracle Clusterware
Escalabilidad
En una cuadrícula de servidor de base de datos, Oracle RAC permite agregar nodos al cluster a medida que aumenta la demanda de capacidad.
La tecnología de fusión de caché implantada en Oracle RAC permite ampliar la capacidad sin cambiar las aplicaciones. Por lo tanto, puede escalar el sistema de manera incremental para ahorrar costos y eliminar la necesidad de reemplazar sistemas de un solo nodo más pequeños por sistemas más grandes.
Puede agregar nodos de forma incremental a un cluster en lugar de sustituir los sistemas existentes por nodos más grandes. Grid Plug and Play simplifica la adición y eliminación de nodos de un cluster, lo que facilita el despliegue de clusters en un entorno aprovisionado dinámicamente. Grid Plug and Play también permite que las bases de datos y los servicios se gestionen de forma independiente de la ubicación. SCAN permite a los clientes conectarse al servicio de base de datos sin tener en cuenta su ubicación en la cuadrícula.
Consulte además:
- Guía de despliegue y administración de Oracle Real Application Clusters para obtener más información sobre la fusión de caché
Tolerancia a fallos
En una arquitectura de alta disponibilidad, la tolerancia a fallos es la protección proporcionada contra el fallo de un componente en la arquitectura.
Una ventaja clave de la arquitectura de Oracle RAC es la tolerancia a fallos inherente proporcionada por varios nodos. Debido a que los nodos físicos se ejecutan de forma independiente, el fallo de uno o más nodos no afecta a otros nodos del cluster.
El failover se puede producir en cualquier nodo de la cuadrícula. En el caso extremo, un sistema Oracle RAC proporciona acceso a la base de datos incluso cuando todos menos un nodo están caídos. Esta arquitectura permite poner en línea o poner fuera de línea de forma transparente un grupo de nodos para su mantenimiento, mientras que el resto del cluster sigue proporcionando acceso a la base de datos.
Oracle RAC proporciona integración con los clientes de Oracle y los pools de conexiones. Con esta capacidad, se notifica inmediatamente a una aplicación cualquier fallo a través del pool que termine la conexión. La aplicación evita la espera de un timeout de TCP y puede realizar inmediatamente la acción de recuperación adecuada. Oracle RAC integra el listener con los clientes de Oracle y los pools de conexiones para crear un rendimiento óptimo de la aplicación. Oracle RAC puede equilibrar la carga de trabajo de cluster en función de la carga en el momento de la transacción.
Consulte además:
-
Guía de administración y despliegue de Oracle Real Application Clusters para obtener más información sobre la gestión automática de cargas de trabajo
Servicios
Oracle RAC soporta servicios que pueden agrupar cargas de trabajo de bases de datos y direccionar el trabajo a las instancias óptimas asignadas para ofrecer los servicios.
Un servicio representa la carga de trabajo de aplicaciones con atributos, umbrales de rendimiento y prioridades comunes. Puede definir y aplicar políticas de negocio a estos servicios para realizar tareas como asignar nodos en momentos de máximo procesamiento o para manejar automáticamente un fallo del servidor. El uso de servicios garantiza la aplicación de los recursos del sistema donde y cuando sean necesarios para alcanzar los objetivos de negocio.
Los servicios se integran con el Gestor de Recursos de la Base de Datos, que permite restringir los recursos que puede utilizar un servicio dentro de una instancia. Además, los trabajos de Oracle Scheduler se pueden ejecutar con un servicio, a diferencia del uso de una instancia concreta.
Consulte además:
-
Oracle AI Database Administrator's Guide para obtener más información sobre Database Resource Manager y Oracle Scheduler
Clusters Flex de Oracle
A partir de Oracle Database 12c, puede configurar Oracle Clusterware y Oracle Real Application Clusters en clusters de gran tamaño.
Estos clusters grandes, que se denominan Clusters flexibles de Oracle, contienen dos tipos de nodos organizados en una arquitectura de hub y radios: nodos de hub y nodos de hoja. Los nodos de hub están estrechamente conectados, tienen acceso directo al almacenamiento compartido y sirven como anclajes para uno o más nodos de hoja. Los nodos de hoja están débilmente conectados con los nodos de hub y es posible que no tengan acceso directo al almacenamiento compartido.
Consulte además:
-
Guía de administración y despliegue de Oracle Clusterware para obtener más información sobre los clusters Oracle Flex
-
Guía de instalación y actualización de Oracle Grid Infrastructure para obtener más información sobre el despliegue de Oracle Flex Cluster
Cuadrícula de almacenamiento de base de datos
Un DBA o administrador de almacenamiento puede utilizar la interfaz de Oracle ASM para especificar los discos dentro de la cuadrícula de almacenamiento de base de datos que Oracle ASM debe gestionar en todas las plataformas de servidor y almacenamiento. Oracle ASM particiona el espacio en disco y distribuye uniformemente los datos entre los discos proporcionados a Oracle ASM. Además, Oracle ASM redistribuye automáticamente los datos a medida que los discos de las matrices de almacenamiento se agregan o eliminan de la cuadrícula de almacenamiento de base de datos.
Consulte además:
-
Guía del administrador de Oracle Automatic Storage Management para obtener más información sobre Oracle ASM en cluster
Visión General de Data Warehousing y Business Intelligence
Un almacén de datos es una base de datos relacional diseñada para la consulta y el análisis en lugar de para el procesamiento de transacciones.
Por ejemplo, un almacén de datos puede realizar un seguimiento de los precios históricos de las acciones o de los registros de impuestos sobre los ingresos. Un almacén suele contener datos derivados de datos de transacciones históricas, pero puede incluir datos de otros orígenes.
Un entorno de almacén de datos incluye varias herramientas además de una base de datos relacional. Un entorno típico incluye una solución ETL, un motor OLAP, herramientas de análisis de clientes y otras aplicaciones que recopilan datos y los entregan a los usuarios.
-
Almacenamiento de datos y OLTP Una forma común de introducir el almacenamiento de datos es hacer referencia a las características de un almacén de datos según lo establecido por William Inmon.
-
Arquitectura de almacén de datos Los almacenes de datos y sus arquitecturas varían según los requisitos del negocio.
-
Visión general de extracción, transformación y carga (ETL) El proceso de extracción de datos de sistemas de origen y su introducción en el almacén se suele denominar ETL: extracción, transformación y carga. ETL se refiere a un proceso amplio en lugar de tres pasos bien definidos.
-
La inteligencia empresarial es el análisis de la información de una organización como ayuda para tomar decisiones empresariales.
Almacenamiento de datos y OLTP
Una forma común de introducir el almacenamiento de datos es hacer referencia a las características de un almacén de datos según lo establecido por William Inmon.
Las características son las siguientes:Pie 1
-
Orientado a la materia
Los almacenes de datos permiten definir una base de datos por tema, como ventas.
-
Integrado
Los almacenes de datos deben poner los datos de fuentes dispares en un formato coherente. Deben resolver problemas tales como conflictos de nombres e inconsistencias entre las unidades de medida. Cuando logran este objetivo, se dice que están integrados.
-
No volátil
El objetivo de un almacén es permitirle analizar lo que ha ocurrido. Por lo tanto, una vez que los datos han entrado en el almacén, los datos no deben cambiar.
-
Variable de tiempo
El enfoque de un almacén de datos es el cambio a lo largo del tiempo.
Los almacenes de datos y la base de datos OLTP tienen diferentes requisitos. Por ejemplo, para descubrir tendencias en el negocio, los almacenes de datos deben mantener grandes cantidades de datos. Por el contrario, un buen rendimiento requiere que los datos históricos se muevan regularmente de los sistemas OLTP a un archivo. En la Tabla 20-4 se muestran las diferencias entre los almacenes de datos y OLTP.
Tabla 4 Almacenes de datos y sistemas OLTP
| Características | Almacén de datos | OLTP |
|---|---|---|
| Carga de trabajo | Diseñado para adaptarse a consultas ad hoc. Es posible que no conozca la carga de trabajo de su almacén de datos por adelantado, por lo que se debe optimizar para un buen rendimiento para una amplia variedad de posibles consultas. | Solo admite operaciones predefinidas. Las aplicaciones se pueden ajustar o diseñar específicamente para admitir solo estas operaciones. |
| Modificaciones de datos | Actualizado regularmente por el proceso ETL utilizando técnicas de modificación masiva de datos. Los usuarios finales de un almacén de datos no actualizan directamente la base de datos. | Sujeto a sentencias DML individuales emitidas de forma rutinaria por los usuarios finales. La base de datos OLTP siempre está actualizada y refleja el estado actual de cada transacción de negocio. |
| Diseño de Esquema | Utiliza esquemas desnormalizados o parcialmente desnormalizados (como un esquema de estrella) para optimizar el rendimiento de las consultas. | Utiliza esquemas totalmente normalizados para optimizar el rendimiento de DML y garantizar la consistencia de los datos. |
| Operaciones típicas | Una consulta típica explora miles o millones de filas. Por ejemplo, un usuario puede solicitar el total de ventas de todos los clientes el mes pasado. | Una operación típica solo accede a un puñado de registros. Por ejemplo, un usuario puede recuperar el pedido actual de un único cliente. |
| Datos históricos | Almacena información de muchos meses o años como soporte de análisis histórico. | Almacena datos de solo unas pocas semanas o meses. Datos históricos conservados según sea necesario para cumplir los requisitos de la transacción actual. |
Consulte además:
-
Guía de almacenamiento de datos de Oracle AI Database para obtener una descripción más detallada de un almacén de base de datos
-
Guía de partición y VLDB de Oracle AI Database para obtener una descripción más detallada de un sistema OLTP
Arquitectura del Almacén de Datos
Los almacenes de datos y sus arquitecturas varían según los requisitos del negocio.
-
Arquitectura de almacén de datos (básica) En una arquitectura de almacén de datos simple, los usuarios finales acceden directamente a los datos que se han transportado desde varios sistemas de origen al almacén de datos.
-
Arquitectura del almacén de datos (con un área temporal) Algunos almacenes de datos utilizan un área temporal, que es un lugar donde los datos se procesan previamente antes de entrar en el almacén. Un área temporal simplifica las tareas de creación de resúmenes y gestión del almacén.
-
Arquitectura de almacén de datos (con un área temporal y Data Marts) Puede que desee personalizar la arquitectura de almacén para diferentes grupos dentro de la organización. Puede lograr este objetivo mediante el transporte de datos en el almacén a data marts, que son bases de datos independientes diseñadas para un negocio o proyecto específico. Normalmente, los data marts incluyen muchas tablas de resumen.
Arquitectura de almacén de datos (básica)
En una arquitectura de almacén de datos sencilla, los usuarios finales acceden directamente a los datos que se han transportado desde varios sistemas de origen al almacén de datos.
La siguiente figura muestra una arquitectura de ejemplo.
Figura 3: Arquitectura de un Almacén de Datos
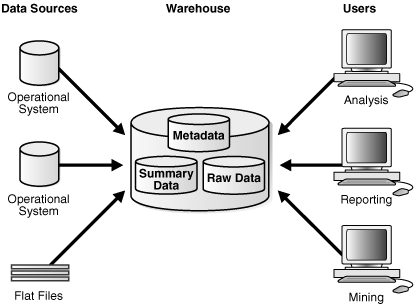
Descripción de la ilustración cncpt170.gif
En la figura anterior se muestran los metadatos y los datos raw de un sistema OLTP tradicional y los datos de resumen. Un resumen es una vista de agregación que mejora el rendimiento de las consultas calculando previamente uniones costosas y operaciones de agregación, y almacenando los resultados en una tabla. Por ejemplo, una tabla de resumen puede contener las sumas de ventas por región y por producto. Los resúmenes también se denominan vistas materializadas.
Consulte también: Guía de almacenamiento de datos de Oracle AI Database para obtener más información sobre las vistas materializadas básicas
Arquitectura del almacén de datos (con un área temporal)
Algunos almacenes de datos utilizan un área temporal, que es un lugar donde los datos se procesan previamente antes de entrar en el almacén. Un área temporal simplifica las tareas de creación de resúmenes y gestión del almacén.
En el siguiente gráfico se muestra un área temporal.
Figura 4: Arquitectura de un Almacén de Datos con un Área Temporal
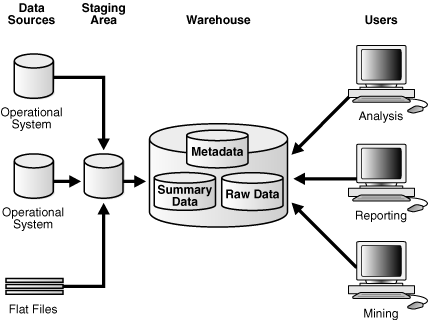
Descripción de la ilustración cncpt171.gif
Consulte también: Guía de almacenamiento de datos de Oracle AI Database para obtener información sobre los diferentes mecanismos de transporte
Arquitectura del almacén de datos (con un área temporal y Data Marts)
Puede que desee personalizar la arquitectura del almacén para diferentes grupos dentro de la organización. Puede lograr este objetivo mediante el transporte de datos en el almacén a data marts, que son bases de datos independientes diseñadas para un negocio o proyecto específico. Normalmente, los data marts incluyen muchas tablas de resumen. La figura 20-5 separa la información de compras, ventas e inventario en data marts independientes. Un analista financiero puede consultar los data marts para obtener información histórica sobre compras y ventas.
Figura 5: Arquitectura de un almacén de datos con un área temporal y data marts
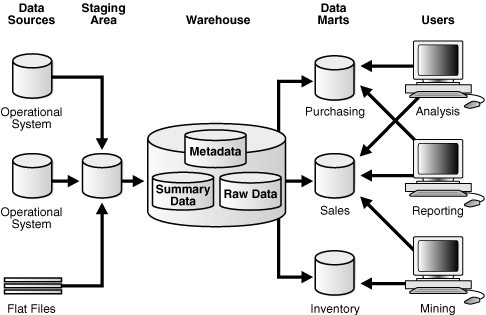
Descripción de la ilustración cncpt172.gif
Consulte también: Guía de almacenamiento de datos de Oracle AI Database para obtener más información sobre los mecanismos de transformación
Descripción general de Extracción, Transformación y Carga (ETL)
El proceso de extracción de datos de los sistemas de origen y su introducción en el almacén se denomina comúnmente ETL: extracción, transformación y carga. ETL se refiere a un proceso amplio en lugar de tres pasos bien definidos.
En un escenario típico, los datos de uno o más sistemas operativos se extraen y luego se transportan físicamente al sistema de destino o a un sistema intermedio para su procesamiento. Dependiendo del método de transporte, se pueden producir algunas transformaciones durante este proceso. Por ejemplo, una sentencia SQL que accede directamente a un destino remoto a través de un gateway puede concatenar dos columnas como parte de la sentencia SELECT.
Oracle AI Database no es en sí misma una herramienta ETL. Sin embargo, Oracle AI Database proporciona un amplio conjunto de capacidades que pueden utilizar las herramientas de ETL y las soluciones de ETL personalizadas. Las capacidades de ETL proporcionadas por Oracle AI Database incluyen:
-
Tablespaces transportables
Puede transportar tablespaces entre distintas arquitecturas informáticas y sistemas operativos. Los tablespaces transportables son la forma más rápida de mover grandes volúmenes de datos entre dos bases de datos Oracle.
-
Funciones de Tabla
Una función de tabla es una función PL/SQL definida por el usuario que devuelve una recopilación de filas (una tabla anidada o varray). Las funciones de tabla pueden producir un juego de filas como salida y pueden aceptar un juego de filas como entrada. Las funciones de tabla proporcionan soporte para la ejecución en paralelo y con pipeline de transformaciones implantadas en PL/SQL, C o Java sin necesidad de tablas temporales intermedias.
-
Tablas externas
Las tablas externas permiten unir datos externos directamente y en paralelo sin necesidad de cargarlos primero en la base de datos. Por lo tanto, las tablas externas permiten la canalización de la fase de carga con la fase de transformación.
-
Compresión de Tabla
Para reducir el uso de disco y memoria, puede almacenar tablas y tablas particionadas en un formato comprimido. El uso de la compresión de tablas a menudo conduce a una mejor escala para operaciones de solo lectura y una ejecución de consultas más rápida.
Consulte además:
-
Guía de almacenamiento de datos de Oracle AI Database para obtener una visión general de ETL
Business Intelligence
La inteligencia empresarial es el análisis de la información de una organización como ayuda para tomar decisiones empresariales.
Las aplicaciones analíticas y la inteligencia empresarial están dominadas por aumentar y reducir las jerarquías y comparar los valores agregados. Oracle AI Database proporciona varias tecnologías para soportar dichas operaciones.
-
Analytic SQL Oracle AI Database ha introducido muchas operaciones SQL para realizar operaciones analíticas. Estas operaciones incluyen clasificación, medias móviles, sumas acumuladas, ratio/informes y comparaciones de período a período.
-
Las vistas analíticas amplían el contenido de los juegos de datos y simplifican el desarrollo de aplicaciones de inteligencia empresarial.
-
Oracle Advanced Analytics La opción Oracle Advanced Analytics amplía Oracle AI Database a una completa plataforma de análisis avanzado para el análisis de big data.
SQL Analítico
Oracle AI Database ha introducido muchas operaciones SQL para realizar operaciones analíticas. Estas operaciones incluyen clasificación, medias móviles, sumas acumuladas, ratio/informes y comparaciones de período a período.
Por ejemplo, Oracle AI Database soporta las siguientes formas de SQL analítico.
Tabla 5 SQL analítico
| Tipo de SQL Analítico | Descripción | Para saber más |
|---|---|---|
| SQL para agregación | Una función de agregación, como COUNT, devuelve una sola fila de resultados basada en un grupo de filas. La agregación es fundamental para el almacenamiento de datos. Para mejorar el rendimiento de agregación en un almacén, la base de datos proporciona extensiones a la cláusula GROUP BY para que las consultas y los informes sean más fáciles y rápidos. |
Guía de almacenamiento de datos de Oracle AI Database para obtener más información sobre la agregación |
| SQL para el análisis | Una función analítica, como MAX, agrega un grupo de filas (denominado ventana) para devolver varias filas como juego de resultados. Oracle cuenta con capacidades avanzadas de procesamiento analítico SQL que utilizan una familia de funciones SQL analíticas. Por ejemplo, estas funciones analíticas permiten calcular clasificaciones, percentiles y ventanas móviles. |
Guía de almacenamiento de datos de Oracle AI Database para obtener más información sobre SQL para análisis e informes |
| SQL para Modelar | Con la cláusula MODEL, puede crear una matriz multidimensional de los resultados de consultas y aplicar reglas a esta matriz para calcular nuevos valores. Por ejemplo, puede particionar datos en una vista de ventas por país y realizar un cálculo de modelo, según lo definido por varias reglas, en cada país. Una norma podría calcular las ventas de un producto en 2008 como la suma de las ventas en 2006 y 2007. |
Guía de almacenamiento de datos de Oracle AI Database para obtener más información sobre el modelado SQL |
Consulte también: Referencia de lenguaje SQL de Oracle AI Database para obtener más información sobre las funciones SQL
Vistas Analíticas
Las vistas analíticas amplían el contenido de los juegos de datos y simplifican el desarrollo de aplicaciones de inteligencia empresarial.
Las vistas analíticas tienen las siguientes características:
-
Los datos se organizan mediante conceptos jerárquicos y dimensionales.
-
Las uniones, agregaciones y reglas de cálculo de medidas se embeben en la vista analítica.
-
Se pueden dividir en capas sobre tablas, vistas y otros objetos existentes en la base de datos mediante SQL DDL.
-
Se pueden consultar mediante SQL simple.
Consulte también: Guía de almacenamiento de datos de Oracle AI Database para obtener una visión general de las vistas analíticas
Oracle Advanced Analytics
La opción Oracle Advanced Analytics amplía Oracle AI Database a una completa plataforma de análisis avanzado para el análisis de big data.
Oracle Advanced Analytics ofrece análisis predictivos, minería de datos, minería de texto, análisis estadístico, cálculos numéricos avanzados y gráficos interactivos dentro de la base de datos. Oracle Advanced Analytics tiene los siguientes componentes:
-
Oracle Data Mining En inteligencia empresarial, la minería de datos consiste en el uso de algoritmos matemáticos sofisticados para segmentar datos y evaluar la probabilidad de eventos futuros.
-
R es un lenguaje y un entorno de código abierto para computación estadística y gráficos. Oracle Machine Learning for R prepara la R para la empresa y el big data.
Oracle Data Mining
En la inteligencia empresarial, la minería de datos es el uso de algoritmos matemáticos sofisticados para segmentar datos y evaluar la probabilidad de eventos futuros.
Las aplicaciones típicas de la minería de datos incluyen centros de llamadas, cajeros automáticos, gestión relacional de negocios electrónicos (ERM) y planificación empresarial. Oracle Data Miner permite a los analistas de datos analizar rápidamente los datos, dirigirse a los mejores clientes, combatir el fraude y encontrar correlaciones y patrones importantes que puedan ayudar a sus empresas a competir mejor.
Oracle Data Mining proporciona algoritmos de minería de datos que se ejecutan como funciones SQL nativas para la creación de modelos en la base de datos y el despliegue de modelos de alto rendimiento. Oracle Data Mining puede extraer tablas, vistas, esquemas estrella, datos transaccionales y datos no estructurados.
Oracle Data Mining soporta una API PL/SQL y funciones SQL para la puntuación de modelos. Por lo tanto, Oracle AI Database proporciona una infraestructura para que los desarrolladores de aplicaciones integren la minería de datos sin problemas con las aplicaciones de base de datos.
Oracle Data Miner, una extensión de SQL Developer, proporciona una interfaz gráfica de usuario para Oracle Data Mining.
Consulte también: Conceptos de Oracle Machine Learning for SQL
Oracle Machine Learning for R
R es un lenguaje y un entorno de código abierto para computación estadística y gráficos. Oracle Machine Learning for R prepara la R para la empresa y el big data.
Diseñado para problemas que implican grandes cantidades de datos, Oracle Machine Learning for R integra R con Oracle AI Database. Puede ejecutar comandos y scripts R para análisis estadísticos y gráficos en los datos almacenados en Oracle AI Database. También puede desarrollar, acotar y desplegar scripts R que aprovechen el paralelismo y la escalabilidad de la base de datos para automatizar el análisis de datos. Los analistas de datos pueden ejecutar paquetes R y desarrollar scripts R para aplicaciones analíticas en un solo paso sin tener que aprender SQL.
Consulte también: Guía del usuario de Oracle Machine Learning for R
Visión General de Oracle Information Integration
A medida que una organización evoluciona, se vuelve cada vez más importante para que pueda compartir información entre múltiples bases de datos y aplicaciones.
Los enfoques básicos para compartir información son los siguientes:
-
Consolidación
Puede consolidar la información en una única base de datos, lo que elimina la necesidad de una mayor integración. Oracle RAC, Grid Computing, la arquitectura multiinquilino y Oracle VPD pueden permitirle consolidar información en una sola base de datos.
-
Federación
Puede dejar información distribuida y proporcionar herramientas para federar esta información, lo que hace que parezca estar en una única base de datos virtual.
-
Uso compartido
Puede compartir información, lo que le permite mantener la información en varios almacenes de datos y aplicaciones.
Esta sección se centra en las soluciones de Oracle para federar y compartir información.
-
Acceso federado La base del acceso federado es un entorno distribuido, que es una red de sistemas dispares que se comunican sin problemas entre sí.
-
Uso compartido de información En el núcleo de cualquier integración se encuentra el uso compartido de datos entre aplicaciones de la empresa.
Acceso federado
La base del acceso federado es un entorno distribuido, que es una red de sistemas dispares que se comunican sin problemas entre sí.
Cada sistema del entorno se denomina nodo. El sistema al que un usuario está conectado directamente se denomina sistema local. Los sistemas adicionales a los que accede este usuario son sistemas remotos.
Un entorno distribuido permite a las aplicaciones acceder e intercambiar datos de los sistemas locales y remotos. Todos los datos se pueden acceder y modificar simultáneamente.
-
SQL distribuido SQL distribuido accede y actualiza de forma síncrona los datos distribuidos entre varias bases de datos. Un sistema de base de datos distribuida de Oracle puede ser transparente para los usuarios, haciéndolo aparecer como una única base de datos Oracle.
-
Enlaces de base de datos Un enlace de base de datos es una conexión entre dos bases de datos físicas que permite a un cliente acceder a ellas como una base de datos lógica.
SQL distribuido
SQL distribuido accede y actualiza de forma síncrona los datos distribuidos entre varias bases de datos. Un sistema de base de datos distribuida de Oracle puede ser transparente para los usuarios, haciéndolo aparecer como una única base de datos Oracle.
El SQL distribuido incluye consultas distribuidas y transacciones distribuidas. La arquitectura de base de datos distribuida de Oracle proporciona transparencia de consultas y transacciones. Por ejemplo, las sentencias DML estándar funcionan igual que en un entorno de base de datos no distribuido. Además, las aplicaciones controlan las transacciones mediante las sentencias SQL estándar COMMIT, SAVEPOINT y ROLLBACK.
Consulte además:
-
Oracle AI Database Administrator's Guide para aprender a gestionar transacciones distribuidas
Enlaces de Base de Datos
Un enlace de base de datos es una conexión entre dos bases de datos físicas que permite a un cliente acceder a ellas como una base de datos lógica.
Oracle AI Database utiliza enlaces de base de datos para permitir a los usuarios de una base de datos acceder a objetos de una base de datos remota. Un usuario local puede acceder a un enlace a una base de datos remota sin ser usuario en la base de datos remota. La Figura 20-6 muestra un ejemplo de usuario hr que accede a la tabla employees en la base de datos remota con el nombre global hq.example.com. El sinónimo employees oculta la identidad y la ubicación del objeto de esquema remoto.
Figura 6: Enlace de base de datos
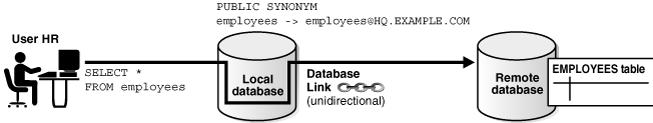
Descripción de la ilustración cncpt243.gif
Consulte también: Guía del administrador de Oracle AI Database para obtener más información sobre los enlaces de base de datos
Compartir información
El núcleo de cualquier integración es el intercambio de datos entre aplicaciones de la empresa.
-
Oracle GoldenGate Oracle GoldenGate es un producto de replicación de datos asíncrono, basado en logs y en tiempo real.
-
Oracle AI Database Transactional Event Queues and Advanced Queuing (AQ) Oracle AI Database Transactional Event Queues and Advanced Queuing (AQ) es un sistema de cola de mensajes sólido y rico en funciones integrado con Oracle AI Database.
Oracle GoldenGate
Oracle GoldenGate es un producto de replicación de datos asíncrono, basado en logs y en tiempo real.
Oracle GoldenGate mueve grandes volúmenes de datos transaccionales en tiempo real a través de entornos heterogéneos de bases de datos, hardware y sistemas operativos con un impacto mínimo. Optimiza el acceso y la disponibilidad de la información en tiempo real porque:
-
Soporta la replicación que implica una combinación heterogénea de bases de datos Oracle AI Database y no Oracle
-
Mantiene la disponibilidad continua para los sistemas esenciales, minimizando así el tiempo de inactividad durante el mantenimiento planificado.
-
Permite la integración de datos en tiempo real en toda la empresa
-
Configurar la replicación bidireccional entre particiones horizontales en una tabla con particiones horizontales automáticamente
Un entorno típico incluye un proceso de captura, bombeo y entrega. Cada proceso se puede ejecutar en la mayoría de los sistemas operativos y bases de datos populares, incluidas las bases de datos Oracle y las bases de datos que no son de Oracle. Algunos o todos los datos se pueden replicar. Los datos de cualquiera de estos procesos se pueden manipular tanto para entornos heterogéneos como para diferentes esquemas de base de datos.
Oracle GoldenGate soporta la replicación de varios maestros, el despliegue de hub y radios, la consolidación de datos y la transformación de datos. Por lo tanto, Oracle GoldenGate le permite asegurarse de que sus sistemas críticos estén operativos las 24 horas del día, los 7 días de la semana, y de que los datos asociados se distribuyan por toda la empresa para optimizar la toma de decisiones.
Consulte además:
-
Oracle Globally Distributed AI Database para aprender a utilizar Oracle Sharding
-
http://www.oracle.com/technetwork/middleware/goldengate/documentation/index.html
Colas de eventos transaccionales y Advanced Queuing (AQ) de Oracle AI Database
Oracle AI Database Transactional Event Queues and Advanced Queuing (AQ) es un sistema de cola de mensajes sólido y rico en funciones integrado con Oracle AI Database.
Cuando una organización tiene diferentes sistemas que deben comunicarse entre sí, un entorno de mensajería puede proporcionar una forma estándar y confiable de transportar información crítica entre estos sistemas.
Un caso de uso de ejemplo es un negocio que introduce pedidos en una base de datos Oracle en la sede central. Al introducir un pedido, la empresa utiliza AQ para enviar el identificador y la fecha del pedido a la base de datos de un almacén. Estos mensajes avisan a los empleados del almacén sobre los pedidos de manera que puedan rellenar y enviarlos.
-
Message Queuing and Dequeuing Oracle AI Database Transactional Event Queues y Advanced Queuing almacenan los mensajes de usuario en unidades de almacenamiento abstractas denominadas colas.
-
Oracle AI Database Transactional Event Queues y Advanced Queuing Advanced Features Oracle AI Database Transactional Event Queues y Advanced Queuing (AQ) soportan todas las funciones estándar de los sistemas de colas de mensajes.
Cola y eliminación de cola de mensajes
Oracle AI Database Transactional Event Queues y Advanced Queuing almacenan mensajes de usuario en unidades de almacenamiento abstractas denominadas colas.
La colocación en cola es el proceso mediante el cual los productores colocan los mensajes en colas. La eliminación de la cola es el proceso mediante el cual los consumidores recuperan mensajes de las colas.
El soporte para la eliminación de cola explícita permite a los desarrolladores utilizar XStream y Oracle GoldenGate para intercambiar mensajes de forma fiable. También pueden notificar a las aplicaciones los cambios aprovechando las funciones de captura y propagación de cambios de Oracle GoldenGate. La Figura 20-7 muestra una aplicación de ejemplo que pone en cola y elimina mensajes de forma explícita a través de Advanced Queuing, lo que le permite compartir información con partners que utilizan diferentes sistemas de mensajería. Después de poner los mensajes en cola, se pueden transformar y propagar antes de ponerlos en cola en la aplicación del partner.
Figura 7: puesta en cola de mensajes de Oracle
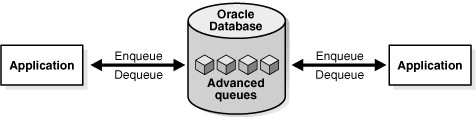
Descripción de la ilustración cncpt310.gif
Funciones avanzadas de Oracle AI Database Transactional Event Queues y Advanced Queuing
Oracle AI Database Transactional Event Queues y Advanced Queuing (AQ) admiten todas las funciones estándar de los sistemas de colas de mensajes.
Las funciones incluyen:
-
Integración de aplicaciones asíncronas
Transactional Event Queues y Advanced Queuing ofrecen varias formas de poner en cola mensajes. Un proceso de captura o una captura síncrona pueden capturar los mensajes de forma implícita, o las aplicaciones y los usuarios pueden capturar los mensajes de forma explícita.
-
Arquitectura de integración ampliable
Muchas aplicaciones se integran con un modelo de hub y radios distribuido con Oracle AI Database como hub. Las aplicaciones distribuidas en una base de datos Oracle se comunican con las colas del mismo hub. Varias aplicaciones comparten la misma cola, lo que elimina la necesidad de agregar colas para admitir aplicaciones adicionales.
-
Integración de aplicaciones heterogéneas
Transactional Event Queues y Advanced Queuing proporcionan a las aplicaciones toda la potencia del sistema de tipo Oracle. Incluye soporte para tipos de datos escalares, tipos de objetos de Oracle AI Database con herencia,
XMLTypecon operadores adicionales para datos XML yANYDATA. -
Integración de aplicaciones heredadas
Oracle Messaging Gateway integra las aplicaciones de Oracle AI Database con otros sistemas de cola de mensajes, como Websphere MQ y Tibco.
-
Soporte de API basado en estándares
Transactional Event Queues y Advanced Queuing soportan las API estándar del sector: SQL, JMS y SOAP. Los cambios realizados mediante SQL se capturan automáticamente como mensajes.
Consulte también: Guía del usuario de Oracle AI Database Transactional Event Queues and Advanced Queuing
Notas
Nota a Pie de Página 1:
Building the Data Warehouse, John Wiley and Sons, 1996.