Tópicos para Administradores e Desenvolvedores de Banco de Dados
O conteúdo do script nesta página é para navegação apenas e não altera o conteúdo de nenhuma forma.
Este capítulo resume tópicos comuns de banco de dados que são importantes para administradores e desenvolvedores de banco de dados e fornece ponteiros para outros manuais, não uma conta exaustiva dos recursos do banco de dados.
-
Visão Geral da Segurança do Banco de Dados Em geral, a segurança do banco de dados envolve autenticação do usuário, criptografia, controle de acesso e monitoramento.
-
Visão Geral da Alta Disponibilidade A disponibilidade é o grau em que um aplicativo, serviço ou funcionalidade está disponível sob demanda.
-
Visão Geral da Computação em Grade A arquitetura de computação conhecida como computação em grade efetivamente reúne um grande número de servidores e armazenamento em um recurso flexível e sob demanda para todas as necessidades de computação empresarial.
-
Visão Geral do Data Warehousing e do Business Intelligence Um data warehouse é um banco de dados relacional projetado para consulta e análise em vez de para processamento de transações.
-
Visão Geral do Oracle Information Integration À medida que uma organização evolui, torna-se cada vez mais importante poder compartilhar informações entre vários bancos de dados e aplicativos. Consulte Também: Conceitos para Administradores de Banco de Dados para tópicos específicos a DBAs e Conceitos para Desenvolvedores de Banco de Dados para tópicos específicos a desenvolvedores de banco de dados.
Visão Geral do Banco de Dados,
Em geral, a segurança do banco de dados envolve autenticação do usuário, criptografia, controle de acesso e monitoramento.
Essa seção contém os seguintes tópicos:
-
Contas de Usuário Cada banco de dado Oracle tem uma lista de usuários de banco de dado válidos.
-
Autenticação de Banco de Dados No Oracle AI Database, a autenticação de banco de dados é o processo pelo qual um usuário apresenta credenciais ao banco de dados, que verifica as credenciais e permite o acesso ao banco de dados.
-
Criptografia A criptografia do Oracle AI Database é o processo de transformar dados em um formato ilegível usando uma chave secreta e um algoritmo de criptografia.
-
O Oracle Data Redaction Oracle Data Redaction, parte do Oracle Advanced Security, permite mascarar (redacionar) dados que são consultados por usuários ou aplicativos de baixa prioridade. A ocultação ocorre em tempo real quando os usuários consultam os dados.
-
Controle de Acesso O Oracle AI Database fornece muitas técnicas para controlar o acesso aos dados. Esta seção resume algumas dessas técnicas.
-
O Data Access Monitoring Oracle AI Database fornece várias ferramentas e técnicas para monitorar a atividade do usuário. A auditoria é o principal mecanismo para monitorar o acesso aos dados.
Contas de Usuário
Cada banco de dados Oracle tem uma lista de usuários válidos do banco de dados.
O banco de dados contém várias contas padrão, incluindo a conta administrativa padrão SYSTEM. Você pode criar contas de usuário conforme necessário. Você também pode configurar usuários do aplicativo para acessar bancos de dados Oracle.
Para acessar um banco de dados, um usuário deve fornecer um nome de usuário e uma credencial de autenticação válidos. A credencial pode ser uma senha, um ticket do Kerberos ou um certificado de infraestrutura de chave pública (PKI). Você pode configurar a segurança do banco de dados para bloquear contas com base nas tentativas de log-in com falha.
Em geral, o controle de acesso ao banco de dados envolve a restrição de atividades de acesso e banco de dados. Por exemplo, você pode impedir que usuários consultem tabelas especificadas ou executem instruções de banco de dados especificadas.
-
Privilégio de usuário Um privilégio de usuário é o direito de executar instruções SQL específicas.
-
Atribuições Uma atribuição é um grupo nomeado de privilégios relacionados que um usuário pode conceder a outros usuários ou atribuições. Uma atribuição ajuda a gerenciar privilégios para um aplicativo de banco de dados ou grupo de usuários.
-
Análise de Privilégios O mecanismo de análise de privilégios captura o uso de privilégios para um banco de dados de acordo com uma condição especificada.
-
Perfis do Usuário No contexto dos recursos do sistema, um perfil do usuário é um conjunto nomeado de limites de recursos e parâmetros de senha que restringem o uso do banco de dados e os recursos da instância do banco de dados para um usuário.
Consulte Também:
-
Oracle AI Database Administrator's Guide para conhecer as contas de usuários administrativos
-
Oracle AI Database Real Application Security Administrator's and Developer's Guide para aprender a configurar usuários de aplicativos
Privilégios
Privilégio de usuário é o direito de executar instruções SQL específicas.
Os privilégios se enquadram nas seguintes categorias:
-
Privilégio de sistema
Este é o direito de executar uma ação específica no banco de dados ou de executar uma ação em qualquer objeto de um tipo específico. Por exemplo,
CREATE USEReCREATE SESSIONsão privilégios de sistema. -
Privilégio de esquema
Este é o direito de usar privilégios de sistema em todos os objetos dentro de um esquema específico. Esse privilégio se aplica a todos os objetos atuais e futuros no esquema.
-
Privilégio do objeto
Este é o direito de executar uma ação específica em um objeto, por exemplo, consultar a tabela
employees. Os tipos de privilégio são definidos pelo banco de dados.
Os privilégios são concedidos aos usuários a critério de outros usuários. Os administradores devem conceder privilégios aos usuários para que eles possam realizar as tarefas necessárias para suas tarefas. Uma boa prática de segurança envolve conceder um privilégio apenas a um usuário que exija esse privilégio para realizar o trabalho necessário.
Consulte Também:
- Oracle AI Database Reference para saber mais sobre a view
SESSION_PRIVS
Funções
Uma atribuição é um grupo nomeado de privilégios relacionados que um usuário pode conceder a outros usuários ou atribuições. Uma atribuição ajuda a gerenciar privilégios para um aplicativo de banco de dados ou grupo de usuários. A Figura 20-1 descreve um uso comum para atribuições. As atribuições PAY_CLERK, MANAGER e REC_CLERK são designadas a diferentes usuários. A atribuição de aplicativo ACCTS_PAY, que inclui o privilégio para executar o aplicativo ACCTS_PAY, é designada aos usuários com a atribuição PAY_CLERK e MANAGER. A atribuição de aplicativo ACCTS_REC, que inclui o privilégio para executar o aplicativo ACCTS_REC, é designada aos usuários com a atribuição REC_CLERK e MANAGER.
Figura 1: Usos Comuns para Atribuições
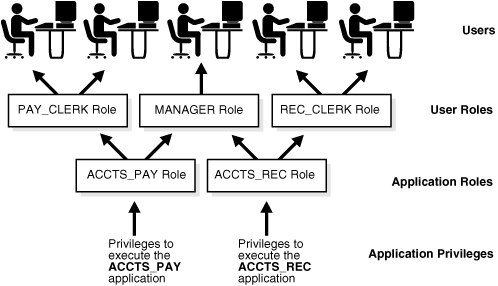
Descrição da ilustração cncpt082.gif
Consulte Também:
-
Guia de Segurança do Oracle AI Database para saber mais sobre como usar atribuições para segurança
-
Oracle AI Database Administrator's Guide para saber como administrar atribuições
Análise do Privilégio
O mecanismo de análise de privilégios captura o uso de privilégios para um banco de dados de acordo com uma condição especificada.
Dessa forma, você pode capturar os privilégios necessários para executar um módulo de aplicativo ou executar instruções SQL específicas. Por exemplo, você pode encontrar os privilégios que um usuário exerceu durante uma sessão específica do banco de dados.
Em um banco de dados de produção, os relacionamentos entre privilégios e atribuições, atribuições e atribuições, além de atribuições e usuários podem ser complexos. A análise de privilégios permite identificar privilégios que são concedidos desnecessariamente em um sistema complexo. Com base na análise dos resultados capturados, você pode remover concessões desnecessárias ou reconfigurar concessões de privilégio para tornar os bancos de dados mais seguros.
Consulte Também: Guia de Segurança do Oracle AI Database para saber mais sobre a análise de privilégios.
Perfis de Usuários
No contexto dos recursos do sistema, um perfil de usuário é um conjunto nomeado de limites de recursos e parâmetros de senha que restringem o uso do banco de dados e os recursos da instância do banco de dados para um usuário.
Os perfis podem limitar o número de sessões simultâneas para um usuário, o tempo de processamento da CPU disponível para cada sessão e a quantidade de E/S lógica disponível. Por exemplo, o perfil clerk pode limitar um usuário aos recursos do sistema necessários para tarefas administrativas. Observação: é preferível usar o Database Resource Manager para limitar recursos e usar perfis para gerenciar senhas.
Os perfis fornecem um único ponto de referência para usuários que compartilham um conjunto de atributos. É possível atribuir um perfil a um conjunto de usuários e um perfil padrão a todos os outros. Cada usuário tem no máximo um perfil atribuído a qualquer momento.
Consulte Também:
-
Oracle AI Database Security Guide para aprender a gerenciar recursos com perfis
-
Oracle AI Database SQL Language Reference para sintaxe e semântica do
CREATE PROFILE
Autenticação do Banco de dados
No Oracle AI Database, a autenticação do banco de dados é o processo pelo qual um usuário apresenta credenciais ao banco de dados, que verifica as credenciais e permite o acesso ao banco de dados.
A validação da identidade estabelece uma relação de confiança para outras interações. A autenticação também permite a responsabilidade, tornando possível vincular o acesso e as ações a identidades específicas.
O Oracle AI Database fornece diferentes métodos de autenticação, incluindo:
-
Autenticação pelo banco de dados
O banco de dados Oracle pode autenticar usuários usando uma senha, um ticket do Kerberos ou um certificado PKI. A Oracle também oferece suporte a dispositivos compatíveis com RADIUS para outras formas de autenticação, incluindo biometria. O tipo de autenticação deve ser especificado quando um usuário é criado no banco de dados Oracle.
-
Autenticação pelo sistema operacional
Alguns sistemas operacionais permitem que o Oracle AI Database use informações que eles mantêm para autenticar usuários. Após serem autenticados pelo sistema operacional, os usuários podem se conectar a um banco de dados sem especificar um nome de usuário ou senha.
Contas de usuário de banco de dados não administrativo não devem executar operações de banco de dados, como fazer shutdown ou inicializar o banco de dados. Essas operações exigem privilégios SYSDBA, SYSOPER, SYSBACKUP ou SYSDG.
Consulte Também:
-
Oracle AI Database Security Guide para saber mais sobre métodos de autenticação
-
Oracle AI Database Administrator's Guide para saber mais sobre autenticação administrativa
Criptografia
A criptografia do Oracle AI Database é o processo de transformar dados em um formato ilegível usando uma chave secreta e um algoritmo de criptografia.
A criptografia geralmente é usada para atender aos requisitos de conformidade regulatória, como aqueles associados ao Payment Card Industry Data Security Standard (PCI-DSS) ou às leis de notificação de violação. Por exemplo, números de cartão de crédito, números de seguridade social ou informações de saúde do paciente devem ser criptografados.
-
Criptografia de Rede A criptografia de dados à medida que ela se desloca pela rede entre um cliente e um servidor é conhecida como criptografia de rede.
-
A Criptografia Transparente de Dados Criptografia Transparente de Dados do Oracle Advanced Security permite criptografar colunas individuais de tabela ou tablespace.
Criptografia de Rede
Criptografar dados à medida que eles se deslocam pela rede entre um cliente e um servidor é conhecido como criptografia de rede.
Um intruso pode usar um sniffer de pacote de rede para capturar informações à medida que elas viajam na rede e, em seguida, colocá-las em spool em um arquivo para uso malicioso. A criptografia de dados na rede impede esse tipo de atividade.
Criptografia de Dados Transparentes
A Criptografia Transparente de Dados do Oracle Advanced Security permite criptografar colunas individuais de tabela ou tablespace.
Quando um usuário insere dados em uma coluna criptografada, o banco de dados criptografa automaticamente os dados. Quando os usuários selecionam a coluna, os dados são decriptografados. Essa forma de criptografia é transparente, oferece alto desempenho e é fácil de implementar.
A Criptografia Transparente de Dados inclui algoritmos de criptografia padrão do setor, como o Advanced Encryption Standard (AES) e o gerenciamento de chaves integrado.
Consulte Também: Guia de Criptografia de Dados Transparentes do Oracle AI Database
Oracle Data Redaction
O Oracle Data Redaction, parte do Oracle Advanced Security, permite mascarar (redigir) dados que são consultados por usuários ou aplicativos de baixa prioridade. A ocultação ocorre em tempo real quando os usuários consultam os dados.
A redação de dados suporta os seguintes tipos de função de redação:
-
Redação completa de dados
Nesse caso, o banco de dados oculta todo o conteúdo das colunas especificadas em uma tabela ou view. Por exemplo, uma coluna
VARCHAR2para um sobrenome exibe um único espaço. -
Redação parcial de dados
Nesse caso, o banco de dados oculta partes da saída exibida. Por exemplo, um aplicativo pode apresentar um número de cartão de crédito que termina em
1234comoxxxx-xxxx-xxxx-1234. Você pode usar expressões regulares para redação completa e parcial. Uma expressão regular pode ocultar dados com base em um padrão de pesquisa. Por exemplo, você pode usar expressões regulares para ocultar números de telefone ou endereços de e-mail específicos. -
Ocultação aleatória de dados
Nesse caso, o banco de dados exibe os dados como valores gerados aleatoriamente, dependendo do tipo de dados da coluna. Por exemplo, o número
1234567pode aparecer como83933895.
A redação de dados não é uma solução de segurança abrangente. Por exemplo, não impede que usuários privilegiados diretamente conectados realizem ataques de inferência em dados ocultos. Esses ataques identificam colunas ocultas e, por processo de eliminação, tentam voltar aos dados reais repetindo consultas SQL que adivinham valores armazenados. Para detectar e evitar inferência e outros ataques de usuários privilegiados, a Oracle recomenda emparelhar o Oracle Data Redaction com produtos de segurança de banco de dados relacionados, como Oracle Audit Vault and Database Firewall e Oracle Database Vault.
A redação dos dados funciona da seguinte forma:
-
Use o pacote
DBMS_REDACTpara criar uma política de redação para uma tabela especificada. -
Na política, especifique uma função de ocultação predefinida.
-
O fato de o banco de dados mostrar o valor real ou ocultado de uma coluna depende da política. Se os dados forem ocultados, a ocultação ocorrerá na lista de seleção de nível superior imediatamente antes da exibição para o usuário.
O exemplo a seguir adiciona uma política de redação de dados completa para ocultar a coluna ID do funcionário (employee_id) da tabela hr.employees:
BEGIN
 DBMS_REDACT.ADD_POLICY(
   object_schema    => 'hr'
,  object_name      => 'employees'
,  column_name      => 'employee_id'
,  policy_name      => 'mask_emp_ids'
,  function_type    => DBMS_REDACT.FULL
,  expression       => '1=1'
);
END;
/
No exemplo anterior, a definição de expressão, que é avaliada como true, aplica a ocultação aos usuários que não recebem o privilégio EXEMPT REDACTION POLICY.
Consulte Também:
-
Oracle AI Database Data Redaction Guide para saber mais sobre a redação de dados
-
Referência de Tipos e Pacotes PL/SQL do Oracle AI Database para saber mais sobre
DBMS_REDACT
Controle de Acesso
O Oracle AI Database fornece muitas técnicas para controlar o acesso aos dados. Esta seção resume algumas dessas técnicas.
-
O Oracle Database Vault restringe o acesso de usuários privilegiados aos dados do aplicativo.
-
O VPD (Virtual Private Database) Oracle Virtual Private Database (VPD) permite impor a segurança no nível da linha e da coluna.
-
O Oracle Label Security (OLS) Oracle Label Security (OLS) permite que você designe classificação de dados e controle o acesso usando labels de segurança. Você pode atribuir um rótulo a dados ou usuários.
Oracle Database Vault
O Oracle Database Vault restringe o acesso de usuários privilegiados aos dados do aplicativo.
A partir do Oracle Database 12c, o Oracle Database Vault estende a estrutura de dados de auditoria do banco de dados padrão. Além disso, se você migrar para a auditoria unificada, o banco de dados gravará registros de auditoria na trilha de auditoria unificada no Oracle Secure Files, que centraliza os registros de auditoria do Oracle AI Database.
Você pode usar o Oracle Database Vault para controlar quando, onde e como os bancos de dados, os dados e os aplicativos são acessados. Assim, você pode resolver problemas comuns de segurança, como proteger contra ameaças internas, cumprir os requisitos regulatórios e impor a separação de obrigações.
Para tornar o administrador do Oracle Database Vault responsável, o banco de dados audita obrigatoriamente as alterações de configuração feitas nos metadados do Oracle Database Vault. Essas alterações incluem a criação, a modificação e a exclusão de quaisquer implementações, concessões e revogações de atribuições protegidas relacionadas ao Oracle Database Vault e autorizações para componentes como Oracle Data Pump e o Programador de Jobs.
Consulte Também:
-
Oracle AI Database Security Guide para saber mais sobre a integração do Oracle Database Vault Audit com o Oracle Database Native Audit
VPD (Virtual Private Database)
O Oracle Virtual Private Database (VPD) permite impor a segurança no nível da linha e da coluna.
Uma política de segurança estabelece métodos para proteger um banco de dados contra destruição acidental ou maliciosa de dados ou danos à infraestrutura de banco de dados.
O VPD é útil quando proteções de segurança, como privilégios e atribuições, não são bem refinadas. Por exemplo, você pode permitir que todos os usuários acessem a tabela employees, mas criar políticas de segurança para restringir o acesso a funcionários no mesmo departamento que o usuário.
Essencialmente, o banco de dados adiciona uma cláusula WHERE dinâmica a uma instrução SQL emitida na tabela, na exibição ou no sinônimo ao qual uma política de segurança do Oracle VPD foi aplicada. A cláusula WHERE permite que somente usuários cujas credenciais passem pela política de segurança acessem os dados protegidos.
Consulte Também: Guia de Segurança do Oracle AI Database
Oracle Label Security (OLS)
O Oracle Label Security (OLS) permite que você designe classificação de dados e controle o acesso usando labels de segurança. Você pode atribuir um rótulo a dados ou usuários.
Quando atribuído aos dados, o rótulo pode ser anexado como uma coluna oculta às tabelas, fornecendo transparência ao SQL. Por exemplo, você pode rotular linhas que contêm dados altamente confidenciais como HIGHLY SENSITIVE e rotular linhas que são menos confidenciais como SENSITIVE. Quando um usuário tenta acessar dados, o OLS compara o rótulo do usuário com o rótulo de dados e determina se o acesso deve ser concedido. Ao contrário do VPD, o OLS fornece uma política de segurança pronta para uso e um repositório de metadados para definir e armazenar labels.
Se a auditoria unificada estiver ativada, o banco de dados fornecerá uma estrutura baseada em política para configurar e gerenciar opções de auditoria. Você pode agrupar opções de auditoria para diferentes tipos de operações, incluindo operações OLS, e salvá-las como uma política de auditoria. Em seguida, você pode ativar ou desativar a política para impor as opções de auditoria subjacentes.
Sempre que uma política do OLS é criada, o banco de dados adiciona uma coluna de label para a política à tabela de trilha de auditoria do banco de dados. A auditoria do OLS pode gravar registros de auditoria, incluindo registros de operações do administrador do OLS, na trilha de auditoria unificada.
Consulte Também:
Monitoramento de Acesso a Dados
O Oracle AI Database fornece várias ferramentas e técnicas para monitorar a atividade do usuário. A auditoria é o principal mecanismo para monitorar o acesso aos dados.
-
Auditoria de Bancos de Dados A auditoria de bancos de dados é o monitoramento e o registro das ações selecionadas do banco de dados de usuário.
-
Os registros de Auditoria Trilha de Auditoria Unificada são essenciais para detectar e identificar acessos a dados não autorizados.
-
Suporte de Auditoria do Enterprise Manager O Oracle Enterprise Manager (Enterprise Manager) permite que você execute a maioria das tarefas relacionadas à auditoria.
-
O Oracle Audit Vault and Database Firewall Oracle Audit Vault and Database Firewall (Oracle AVDF) fornece uma primeira linha de defesa para bancos de dados e consolida os dados de auditoria dos bancos de dados, sistemas operacionais e diretórios.
Auditoria de Banco de Dados
A Auditoria do Banco de Dados é a monitoração e o registro das ações selecionadas do Banco de Dados do Usuário.
Você pode configurar uma política de auditoria unificada para auditar o seguinte:
-
Instruções SQL, privilégios de sistema, objetos de esquema e atribuições (como um grupo de privilégios de sistema concedidos diretamente a eles)
-
Usuários administrativos e não administrativos
-
Valores de contexto do aplicativo
Um contexto de aplicativo é um par de nome/valor de atributo em um namespace especificado. Os aplicativos definem vários contextos antes de executar ações no banco de dados. Por exemplo, os aplicativos armazenam informações como nome do módulo e ID do cliente que indicam o status de um evento de aplicativo. Os aplicativos podem configurar contextos para que as informações sobre eles sejam anexadas aos registros de auditoria.
-
Criações de políticas para eventos de caminho direto do Real Application Security, Oracle Database Vault, Oracle Label Security, Oracle Data Pump e Oracle SQL*Loader
A trilha de auditoria unificada pode capturar eventos do Recovery Manager, que você pode consultar na view do dicionário de dados UNIFIED_AUDIT_TRAIL. Você não cria políticas de auditoria unificadas para eventos do Recovery Manager.
Você também pode usar a auditoria detalhada para auditar colunas de tabelas específicas e associar handlers de eventos durante a criação da política. Para auditoria unificada e refinada, você pode criar políticas que testam condições que capturam ações específicas do banco de dados em uma tabela ou nos horários em que as atividades ocorrem. Por exemplo, você pode auditar uma tabela acessada após as 9:00.
Os motivos da auditoria incluem:
-
Ativando responsabilidade futura para ações atuais
-
Impedir os usuários (ou outros, como intrusos) de ações inadequadas com base em sua responsabilidade
-
Investigação, monitoramento e registro de atividades suspeitas
-
Atender aos requisitos de auditoria para conformidade
A partir do Oracle Database 12c, quando você usa a auditoria unificada, a auditoria do banco de dados é ativada por padrão. Você controla a auditoria do banco de dados ativando políticas de auditoria. No entanto, para poder usar a auditoria unificada, você deve migrar seus bancos de dados para ela.
-
Políticas de Auditoria Você pode usar uma única instrução SQL para criar uma política de auditoria unificada nomeada que especifique um conjunto de opções de auditoria. Essas opções podem especificar privilégios de sistema, ações ou atribuições a serem auditadas dentro do banco de dados.
-
Atribuições de Administrador de Auditoria Para executar a auditoria, você deve receber os privilégios de sistema apropriados.
Consulte Também:
-
Oracle AI Database Security Guide para obter informações detalhadas sobre auditoria unificada
-
Guia de Atualização do Oracle AI Database para saber como migrar para a auditoria unificada
Políticas de Auditoria
Você pode usar uma única instrução SQL para criar uma política de auditoria unificada nomeada que especifique um conjunto de opções de auditoria. Essas opções podem especificar privilégios de sistema, ações ou atribuições a serem auditadas dentro do banco de dados.
Em uma política de auditoria, você pode definir uma condição que pode ser avaliada para cada instrução, uma vez para uma sessão ou uma vez para a instância do banco de dados. A auditoria de um evento está sujeita ao resultado da avaliação de uma condição para as políticas de auditoria aplicáveis. Se a condição for avaliada como true, o banco de dados gerará o registro de auditoria.
O exemplo a seguir cria uma política que audita atividades na tabela hr.employees, a menos que um usuário faça log-in nos terminais confiáveis term1 e term2:
CREATE AUDIT POLICY EmployeesTableAudit
  ACTIONS update ON hr.employees, delete ON hr.employees
  WHEN SYS_CONTEXT ("userenv", "hostname") NOT IN
                   ("term1","term2") EVALUATE PER SESSION;
A instrução a seguir ativa a política para os usuários hr e hrvp:
AUDIT POLICY EmployeesTableAudit BY hr, hrvp;Você pode aplicar políticas de auditoria unificada a qualquer usuário de banco de dados, incluindo usuários administrativos, como SYSDBA, SYSOPER e assim por diante. No entanto, as políticas de auditoria só podem ser lidas após a abertura do banco de dados usando a instrução ALTER DATABASE OPEN. Portanto, as ações de nível superior dos usuários administrativos sempre são auditadas até o banco de dados ser aberto. Após a abertura do banco de dados, a configuração da política de auditoria entrará em vigor.
Quando a auditoria unificada está ativada, o banco de dados audita automaticamente as alterações nas definições de auditoria. O banco de dados também audita a inicialização e o shutdown da instância do banco de dados.
Consulte Também: Oracle AI Database Security Guide para saber como gerenciar políticas de auditoria
Funções de Administrador de Auditoria
Para executar a auditoria, você deve ter os privilégios apropriados do sistema.
O Oracle AI Database fornece as seguintes atribuições de administrador de auditoria fornecidas pelo sistema:
-
AUDIT_ADMINA atribuição
AUDIT_ADMINgerencia as definições de auditoria do banco de dados. Os usuários com essa atribuição têm privilégios para fazer o seguinte:-
Criar, alterar e eliminar políticas de auditoria, inclusive políticas de auditoria refinadas
-
Ativar ou desativar políticas de auditoria para cada requisito de negócios
-
Exibir registros de auditoria
-
Gerenciar e limpar a trilha de auditoria
-
-
AUDIT_VIEWERA atribuição
AUDIT_VIEWERé para usuários que só precisam exibir e analisar dados. Os usuários com essa atribuição só têm privilégios para exibir o conteúdo da trilha de auditoria.
Consulte Também: Guia de Segurança do Oracle AI Database para saber mais sobre auditoria
Trilha de Auditoria Unificada
Os registros de auditoria são essenciais para detectar e identificar acessos a dados não autorizados.
O Oracle AI Database pode configurar a auditoria para eventos especificados. Se o evento ocorrer durante uma sessão do usuário, o banco de dados gerará um registro de auditoria.
Uma trilha de auditoria é um local que armazena registros de auditoria. A trilha de auditoria unificada, nova no Oracle Database 12c, fornece armazenamento unificado para registros de auditoria de todos os tipos de auditoria. Você deve migrar manualmente das trilhas de auditoria tradicionais de versões anteriores para a auditoria unificada.
A auditoria inclui auditoria padrão e refinada e também inclui a auditoria dos seguintes eventos, incluindo a execução desses eventos de usuários administrativos:
-
Oracle Data Pump
-
Cargas de caminho direto do SQL*Loader
-
Oracle Database Vault
-
Oracle Label Security
-
Recovery Manager
-
Segurança do Real Application
A trilha de auditoria unificada é somente para leitura e é armazenada no esquema AUDSYS. Por padrão, o tablespace SYSAUX armazena registros de auditoria de todas as origens. Você pode fornecer um novo tablespace usando o pacote DBMS_AUDIT_MGMT.
A view UNIFIED_AUDIT_TRAIL recupera os registros de auditoria da trilha de auditoria e os exibe em formato tabular. A coluna APPLICATION_CONTEXTS armazena os valores dos atributos de contexto do aplicativo configurados. Você pode usar a instrução AUDIT para incluir os valores de atributos de contexto nos registros de auditoria. Por exemplo, a seguinte instrução captura os atributos MODULE e CLIENT_INFO do namespace userenv:
AUDIT CONTEXT NAMESPACE userenv ATTRIBUTES MODULE, CLIENT_INFO BY hr;Dependendo do componente auditado (como o Oracle Database Vault), outras visualizações relacionadas à trilha de auditoria unificada estão disponíveis.
Consulte Também:
-
Oracle AI Database Security Guide para saber mais sobre a trilha de auditoria unificada
-
Oracle AI Database Upgrade Guide para saber como migrar o banco de dados para usar a auditoria unificada
-
Oracle AI Database Reference para saber mais sobre a view
UNIFIED_AUDIT_TRAIL
Suporte à Auditoria do Enterprise Manager
O Oracle Enterprise Manager (Enterprise Manager) permite que você execute a maioria das tarefas relacionadas à auditoria.
As tarefas incluem as seguintes:
-
Ativar e desativar auditoria
-
Administrar objetos ao auditar instruções e objetos de esquema
Por exemplo, o Enterprise Manager permite que você exiba e procure as propriedades de instruções, privilégios e objetos auditados atuais.
-
Exibir e configurar parâmetros de inicialização relacionados a auditoria
-
Exibir relatórios de auditoria
Consulte Também: Ajuda on-line do Enterprise Manager
Oracle Database Security Central
O Oracle Audit Vault and Database Firewall (Oracle AVDF) fornece uma primeira linha de defesa para bancos de dados e consolida dados de auditoria de bancos de dados, sistemas operacionais e diretórios.
Um mecanismo baseado em gramática SQL monitora e bloqueia o tráfego SQL não autorizado antes de chegar ao banco de dados. Para geração de relatórios e alertas de conformidade, o Oracle AVDF combina dados de atividade do banco de dados da rede com dados de auditoria detalhados. Você pode personalizar controles de auditoria e monitoramento para atender aos requisitos de segurança da empresa.
Consulte Também: Guia de Segurança do Oracle AI Database para saber mais sobre recursos de segurança adicionais, como Oracle Audit Vault and Database Firewall
Visão Geral de Alta Disponibilidade
Disponibilidade é o grau em que um aplicativo, serviço ou funcionalidade está disponível sob demanda.
Por exemplo, um banco de dados OLTP usado por um livreiro on-line está disponível na medida em que é acessível pelos clientes que fazem compras. Confiabilidade, capacidade de recuperação, detecção oportuna de erros e operações contínuas são as principais características da alta disponibilidade.
A importância da alta disponibilidade em um ambiente de banco de dados está vinculada ao custo do tempo de inatividade, que é o tempo em que um recurso está indisponível. O tempo de inatividade pode ser categorizado como planejado ou não planejado. O principal desafio ao projetar um ambiente altamente disponível é examinar todas as possíveis causas de tempo de inatividade e desenvolver um plano para lidar com elas.
-
Alta Disponibilidade e Tempo de Inatividade Não Planejado O Oracle AI Database fornece soluções de alta disponibilidade para evitar, tolerar e reduzir o tempo de inatividade para todos os tipos de falhas não planejadas.
-
Alta Disponibilidade e Tempo de Inatividade Planejado O tempo de inatividade planejado pode ser tão disruptivo para as operações, especialmente em empresas globais que oferecem suporte a usuários em vários fusos horários. Nesse caso, é importante projetar um sistema para minimizar interrupções planejadas, como operações de rotina, manutenção periódica e novas implantações.
Alta Disponibilidade e Tempo de Inatividade Não Planejado
O Oracle AI Database fornece soluções de alta disponibilidade para evitar, tolerar e reduzir o tempo de inatividade de todos os tipos de falhas não planejadas.
O tempo de inatividade não planejado pode ser categorizado por suas causas.
-
Falhas no Site Uma falha no site ocorre quando um evento faz com que todo ou uma parte significativa de um aplicativo pare de processar ou diminua para um nível de serviço inutilizável.
-
Falhas no Computador Uma falha no computador ocorre quando o sistema que executa o banco de dados fica indisponível porque ele foi submetido a shutdown ou não está mais acessível.
-
Falhas de Armazenamento Uma falha de armazenamento ocorre quando o armazenamento que contém parte ou todo o conteúdo do banco de dados fica indisponível porque ele foi submetido a shutdown ou não está mais acessível. Exemplos de falhas de armazenamento incluem a falha de uma unidade de disco ou de um array de armazenamento.
-
Corrupção de Dados Uma corrupção de dados ocorre quando um hardware, software ou componente de rede causa a leitura ou gravação dos dados corrompidos.
-
Erros Humanos Uma interrupção de erro humano ocorre quando são submetidas a commit ações não intencionais ou maliciosas que fazem com que os dados no banco de dados se tornem logicamente corrompidos ou inutilizáveis. O impacto do nível de serviço de uma interrupção de erro humano pode variar significativamente, dependendo da quantidade e da natureza crítica dos dados afetados.
Falhas de Sites
Uma falha do site ocorre quando um evento faz com que todo ou uma parte significativa de um aplicativo interrompa o processamento ou diminua para um nível de serviço inutilizável.
Uma falha no site pode afetar todo o processamento em um data center, ou um subconjunto de aplicativos suportados por um data center. Exemplos incluem uma energia estendida em todo o site ou falha de rede, um desastre natural tornando um data center inoperável ou um ataque malicioso às operações ou ao site.
A forma mais simples de proteção contra falhas no site é criar backups de banco de dados usando o RMAN e armazená-los fora do local. Você pode restaurar o banco de dados para outro host. No entanto, esta técnica pode ser demorada e o backup pode não ser atual. A manutenção de um ou mais bancos de dados stand-by em um ambiente do Data Guard permite que você forneça um serviço de banco de dados contínuo se o site de produção falhar.
Consulte Também:
-
Oracle AI Database Backup and Recovery User's Guide para obter informações sobre soluções RMAN e de backup e recuperação
-
Oracle Data Guard Concepts and Administration para uma introdução aos bancos de dados stand-by
Falhas do Computador
Uma falha de computador ocorre quando o sistema que está executando o banco de dados fica indisponível porque ele foi encerrado ou não está mais acessível.
Exemplos de falhas de computador incluem falhas de hardware e sistema operacional. Os recursos da Oracle na tabela a seguir protegem contra falhas de computador ou ajudam a respondê-las.
Tabela 1 Proteção contra Falhas de Computador
| Recurso | Descrição | Para Saber Mais |
|---|---|---|
| Grades Empresariais | Em um ambiente do Oracle Real Applications Cluster (Oracle RAC), o Oracle AI Database é executado em dois ou mais sistemas em um cluster enquanto acessa simultaneamente um único banco de dados compartilhado. Um único sistema de banco de dados abrange vários sistemas de hardware, mas aparece para o aplicativo como um único banco de dados. | "Visão Geral da Computação em Grade" |
| Oracle Data Guard | O Data Guard permite manter uma ou mais cópias de um banco de dados de produção, denominado banco de dados stand-by, que podem residir em diferentes continentes ou no mesmo data center. Se o banco de dados principal estiver indisponível por causa de uma interrupção, o Data Guard poderá alternar qualquer banco de dados stand-by para a atribuição principal, minimizando o tempo de inatividade. | Termos e Administração de Conceitos do Oracle Data Guard |
| Serviços de Dados Globais | A estrutura do Global Data Services automatiza e centraliza a configuração, a manutenção e o monitoramento de uma nuvem de banco de dados. Global Data Services permite balanceamento de carga e failover para serviços fornecidos pelo cloud. Essencialmente, o Global Data Services fornece um conjunto de bancos de dados do mesmo tipo de benefícios que o Oracle Real Application Clusters (Oracle RAC) fornece um único banco de dados. | Conceitos e Guia de Administração do Oracle AI Database Global Data Services |
| Recuperação de Falha de Início Rápido | Uma causa comum de tempo de inatividade não planejado é uma falha ou falha do sistema. A tecnologia de recuperação de falhas de início rápido no Oracle AI Database limita automaticamente o tempo de recuperação da instância do banco de dados. | Guia de Ajuste de Desempenho do Oracle AI Database |
Falhas de Armazenamento
Uma falha de armazenamento ocorre quando o armazenamento que contém parte ou todo o conteúdo do banco de dados fica indisponível porque ele foi submetido a shutdown ou não está mais acessível. Exemplos de falhas de armazenamento incluem a falha de uma unidade de disco ou de um array de armazenamento.
A tabela a seguir mostra falhas de armazenamento além do Oracle Data Guard.
Tabela 2 Soluções para Falhas de Armazenamento
| Solução | Descrição | Para Saber Mais |
|---|---|---|
| Oracle Automatic Storage Management (Oracle ASM) | O Oracle ASM é um gerenciador de volumes e um sistema de arquivos para arquivos de banco de dados Oracle que suporta configurações de instância única do Oracle AI Database e do Oracle RAC. O Oracle ASM é uma solução recomendada de gerenciamento de armazenamento da Oracle que fornece uma alternativa aos gerentes de volume e sistemas de arquivos convencionais. | "Oracle Automatic Storage Management (Oracle ASM)" |
| Backup e recuperação | O utilitário Recovery Manager (RMAN) pode fazer backup de dados, restaurar dados de um backup anterior e recuperar alterações nesses dados até o momento anterior à falha. | "Backup e Recuperação" |
Consulte Também: Oracle Automatic Storage Management Administrator's Guide para saber mais sobre o Oracle ASM
Corrupção de Dados
Uma corrupção de dados ocorre quando um hardware, software ou componente de rede causa dados corrompidos para serem lidos ou gravados.
Um exemplo de corrupção de dados é um erro do gerenciador de volumes que causa leitura ou gravação incorreta no disco. As corrupções de dados são raras, mas podem ter um efeito catastrófico em um banco de dados e, portanto, em um negócio.
Além do Data Guard e do Recovery Manager, o Oracle AI Database suporta as seguintes formas de proteção contra corrupção de dados:
-
Soluções para o problema de escrita perdida
Uma gravação perdida ocorre quando um subsistema de Entrada/Saída reconhece a conclusão de um bloco de dados quando a gravação não ocorreu. Em uma leitura de bloco subsequente, o subsistema de E/S retorna a versão desatualizada do bloco de dados, que pode ser usada para atualizar outros blocos do banco de dados, corrompendo-o. As soluções Oracle AI Database são as seguintes:
-
Proteção de gravação perdida usando um banco de dados stand-by
Na proteção de gravação perdida padrão, que foi introduzida no Oracle Database 11g, você pode ativar o parâmetro de inicialização
DB_LOST_WRITE_PROTECTem um banco de dados principal e um banco de dados stand-by. Cada bloco de cache de buffer de registros de banco de dados lê no redo log on-line. Quando o banco de dados stand-by aplica redo durante a recuperação gerenciada, ele lê os blocos correspondentes e compara os SCNs com os SCNs no redo log, detectando assim discrepâncias. -
Proteção de gravação perdida usando um tablespace de sombra
Para proteção de gravação perdida de sombra, crie um tablespace de sombra. Um tablespace de sombra contém um registro de descrição curto, incluindo o SCN, para cada bloco de dados em um arquivo de dados rastreado.
Se a proteção de gravação perdida de sombra estiver ativada (
ALTER DATABASE ENABLE LOST WRITE TRACKING) e se o banco de dados atualizar um bloco de dados rastreado, o banco de dados gravará o SCN no tablespace de sombra correspondente. Ao ler um bloco de dados rastreados, o banco de dados procura a entrada de sombra e a compara ao bloco rastreado. Se a entrada de sombra tiver um SCN maior que o bloco rastreado, ocorreu uma gravação perdida.A proteção de gravação perdida de sombra tem a vantagem de detectar gravações perdidas sem o uso de um banco de dados stand-by. Além disso, devido ao atraso inerente à proteção de gravação perdida stand-by, quando uma gravação perdida é detectada, esse bloco pode já ter corrompido outras partes do banco de dados. Para evitar a corrupção de dados, a proteção de gravação de sombra perdida detecta uma gravação perdida antes de ser consumida.
-
-
Detecção de corrupção do bloco de dados
Um corrupção de bloco é um bloco de dados que não está em um formato Oracle reconhecido ou cujo conteúdo não é internamente consistente. Vários componentes e utilitários de banco de dados, incluindo o RMAN, podem detectar um bloco corrompido e gravá-lo em
V$DATABASE_BLOCK_CORRUPTION. Se o ambiente usar um banco de dados stand-by do Active Data Guard, o dano poderá ser reparado automaticamente. -
Transaction Guard e Application Continuity
Interrupções de sessão de banco de dados, planejadas ou não, podem deixar os usuários finais inseguros sobre o status de seu trabalho. Em alguns casos, os usuários podem reenviar transações confirmadas, levando à corrupção lógica de dados. O Transaction Guard fornece idempotence da transação, que permite ao banco de dados preservar um resultado de commit garantido indicando se a transação foi confirmada e concluída. O Application Continuity, que inclui o Transaction Guard, permite que os aplicativos reproduzam uma transação no banco de dados após um erro recuperável e continuem de onde a transação parou.
Consulte Também:
-
Oracle AI Database Backup and Recovery User's Guide para obter informações sobre soluções RMAN e de backup e recuperação
Erros Humanos
Uma interrupção de erro humano ocorre quando são submetidas a commit ações não intencionais ou maliciosas que fazem com que os dados no banco de dados se tornem logicamente corrompidos ou inutilizáveis. O impacto do nível de serviço de uma interrupção de erro humano pode variar significativamente, dependendo da quantidade e da natureza crítica dos dados afetados.
Muitas pesquisas citam o erro humano como a maior causa de tempo de inatividade. O Oracle AI Database fornece ferramentas avançadas para ajudar os administradores a diagnosticar e se recuperar rapidamente desses erros. Ele também inclui recursos que permitem que os usuários finais se recuperem de problemas sem o envolvimento do administrador.
O Oracle AI Database recomenda as seguintes formas de proteção contra erros humanos:
-
Restrição de acesso do usuário
A melhor maneira de evitar erros é restringir o acesso do usuário a dados e serviços. O Oracle AI Database fornece uma ampla gama de ferramentas de segurança para controlar o acesso dos usuários aos dados do aplicativo autenticando usuários e, em seguida, permitindo que os administradores concedam aos usuários apenas os privilégios necessários para executar suas funções.
-
Tecnologia do Oracle Flashback
A Tecnologia Oracle Flashback é uma família de recursos de correção de erros humanos no Oracle AI Database. O Oracle Flashback fornece uma interface SQL para analisar e reparar rapidamente erros humanos. Por exemplo, você pode executar:
-
Análise cirúrgica detalhada e reparo de danos localizados
-
Correção rápida de danos mais generalizados
-
Recuperação no nível de linha, transação, tabela, tablespace e banco de dados
-
-
Oracle LogMiner
O Oracle LogMiner é uma ferramenta relacional que permite usar SQL para ler, analisar e interpretar arquivos on-line.
Consulte Também:
-
Oracle AI Database Backup and Recovery User's Guide e Oracle AI Database Development Guide para saber mais sobre os recursos do Oracle Flashback
-
Oracle AI Database Utilities para saber mais sobre o Oracle LogMiner
Alta disponibilidade e tempo de inatividade planejado
O tempo de inatividade planejado pode ser tão disruptivo para as operações, especialmente em empresas globais que oferecem suporte a usuários em vários fusos horários. Nesse caso, é importante projetar um sistema para minimizar interrupções planejadas, como operações de rotina, manutenção periódica e novas implantações.
O tempo de inatividade planejado pode ser categorizado por suas causas.
-
Alterações do Sistema e do Banco de Dados As alterações planejadas do sistema ocorrem quando você executa operações de manutenção periódica e de rotina e novas implantações, incluindo alterações programadas no ambiente operacional que ocorrem fora da estrutura de dados organizacionais no banco de dados.
-
Alterações de Dados As alterações de dados planejadas ocorrem quando há alterações na estrutura lógica ou na organização física dos objetos do Oracle AI Database. O principal objetivo dessas mudanças é melhorar o desempenho ou a gerenciabilidade. Os exemplos incluem redefinição de tabela, adição de partições de tabela e criação ou recriação de índices.
-
Alterações no Aplicativo As alterações planejadas do aplicativo podem incluir alterações em dados, esquemas e programas. O principal objetivo dessas alterações é melhorar o desempenho, a capacidade de gerenciamento e a funcionalidade. Um exemplo é a atualização de um aplicativo.
Alterações no Sistema e no Banco de Dados
As alterações planejadas do sistema ocorrem quando você executa operações de manutenção periódica e de rotina e novas implantações, incluindo alterações programadas no ambiente operacional que ocorrem fora da estrutura de dados organizacionais no banco de dados.
Exemplos incluem adicionar ou remover CPUs e nós de cluster (um nó é um computador no qual uma instância de banco de dados reside), fazer upgrade do hardware ou software do sistema e migrar a plataforma do sistema.
O Oracle AI Database fornece provisionamento dinâmico de recursos como uma solução para alterações planejadas no sistema e no banco de dados:
-
Reconfiguração dinâmica do banco de dados
O Oracle AI Database acomoda dinamicamente várias alterações nas configurações de hardware e banco de dados, incluindo adicionar e remover processadores de um servidor SMP e adicionar e remover matrizes de armazenamento usando o Oracle ASM. Por exemplo, o Oracle AI Database monitora o sistema operacional para detectar alterações no número de CPUs. Se o parâmetro de inicialização
CPU_COUNTestiver definido como padrão, a carga de trabalho do banco de dados poderá aproveitar dinamicamente os processadores recém-adicionados. -
Ajustando automaticamente o gerenciamento de memória
O Oracle AI Database usa uma política não centralizada para liberar e adquirir memória em cada subcomponente da SGA e da PGA. O Oracle AI Database ajusta automaticamente a memória solicitando que o sistema operacional transfira grânulos de memória para componentes que o exigem.
-
Distribuições automatizadas de arquivos de dados, arquivos de controle e arquivos de redo log on-line
O Oracle ASM automatiza e simplifica o layout de arquivos de dados, arquivos de controle e arquivos de log, distribuindo-os automaticamente em todos os discos disponíveis.
Consulte Também:
-
Consulte o Oracle Automatic Storage Management Administrator's Guide para saber mais sobre o Oracle ASM
Alterações de Dados
As alterações de dados planejadas ocorrem quando há alterações na estrutura lógica ou na organização física dos objetos do Oracle AI Database. O principal objetivo dessas mudanças é melhorar o desempenho ou a gerenciabilidade. Os exemplos incluem redefinição de tabela, adição de partições de tabela e criação ou recriação de índices.
O Oracle AI Database minimiza o tempo de inatividade para alterações de dados por meio de reorganização e redefinição online. Essa arquitetura permite que você execute as seguintes tarefas quando o banco de dados estiver aberto:
-
Executar redefinição de tabela on-line, que permite fazer modificações na estrutura da tabela sem afetar significativamente a disponibilidade da tabela
-
Criar, analisar e reorganizar índices
-
Mover partições de tabela
Consulte Também:
-
Oracle AI Database Administrator's Guide para aprender a alterar estruturas de dados on-line
Alterações na Aplicação
Alterações planejadas no aplicativo podem incluir alterações em dados, esquemas e programas. O principal objetivo dessas alterações é melhorar o desempenho, a capacidade de gerenciamento e a funcionalidade. Um exemplo é a atualização de um aplicativo.
O Oracle AI Database suporta as seguintes soluções para minimizar o tempo de inatividade do aplicativo necessário para fazer alterações nos objetos de banco de dados de um aplicativo.
Tabela 3 Soluções para Minimizar o Tempo de Inatividade
| Solução | Descrição | Para Saber Mais |
|---|---|---|
| Atualizando atualizações de patch do banco de dados | O Oracle AI Database suporta a aplicação de patches aos nós de um sistema Oracle RAC de forma contínua. | |
| Atualizações contínuas de release do banco de dados | O Oracle AI Database suporta a instalação de atualizações de software de banco de dados e a aplicação de conjuntos de patches, de forma contínua, com tempo de inatividade quase zero do banco de dados, usando o Data Guard SQL Apply e bancos de dados stand-by lógicos. | Guia de Atualização do Oracle AI Database |
| Redefinição baseada em edição | A redefinição baseada em edição permite que você faça upgrade dos objetos de banco de dados de um aplicativo enquanto ele estiver em uso, minimizando ou eliminando assim o tempo de inatividade. O Oracle AI Database realiza essa tarefa alterando (redefinindo) objetos de banco de dados em um ambiente privado conhecido como edição. | Guia de Desenvolvimento do Oracle AI Database |
DDL com a opção WAIT padrão |
As instruções DDL exigem bloqueios exclusivos em estruturas internas (consulte "Bloques DDL"). Nas releases anteriores, as instruções DDL falhariam se não pudessem obter os bloqueios. A DDL especificada com a opção WAIT resolve esse problema. |
|
| Criação de triggers em um estado desativado | Você pode criar um trigger no estado desativado para que possa garantir que seu código seja compilado com sucesso antes de ativar o trigger. | Referência de Linguagem PL/SQL do Oracle AI Database |
Visão Geral do Grid Computing
A arquitetura de computação conhecida como computação em grade reúne efetivamente um grande número de servidores e armazenamento em um recurso flexível e sob demanda para todas as necessidades de computação empresarial.
Uma Grade do Servidor de Banco de Dados é um conjunto de servidores de mercadorias conectados juntos para execução em um ou mais bancos de dados. Uma Grade de Armazenamento de Banco de Dados é um conjunto de matrizes de armazenamento modular de baixo custo combinadas e acessadas pelos computadores na Grade do Servidor de Banco de Dados.
Com o Servidor de Banco de Dados e a Grade de Armazenamento, você pode criar um pool de recursos do sistema. Você pode alocar e desalocar dinamicamente esses recursos com base nas prioridades de negócios. A Figura 20-2 ilustra a Grade do Servidor de Banco de Dados e a Grade de Armazenamento de Banco de Dados em um ambiente de computação empresarial do Grid.
Figura 2: Ambiente de Computação em Grade
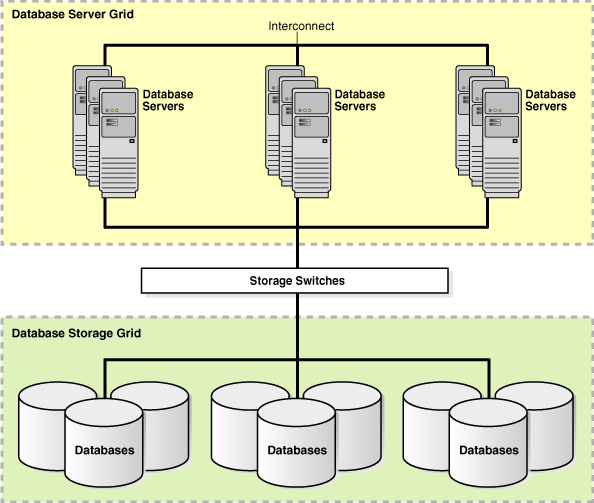
Descrição da ilustração haovw004.gif
-
Grade do Servidor de Banco de Dados O Oracle Real Application Clusters (Oracle RAC) permite que várias instâncias compartilhem o acesso a um banco de dados Oracle. As instâncias são vinculadas por meio de uma interconexão.
-
Clusters Oracle Flex A partir do Oracle Database 12c, você pode configurar o Oracle Clusterware e o Oracle Real Application Clusters em clusters grandes.
-
Grade de Armazenamento de Banco de Dados Consulte Também:
http://www.globalgridforum.org/para saber mais sobre a organização de padrões Global Grid Forum (GGF)
Grade do Servidor de Banco de Dados
O Oracle Real Application Clusters (Oracle RAC) permite que várias instâncias compartilhem o acesso a um banco de dados Oracle. As instâncias são vinculadas por meio de uma interconexão.
Em um ambiente Oracle RAC, o Oracle AI Database é executado em dois ou mais sistemas em um cluster enquanto acessa simultaneamente um único banco de dados compartilhado. O Oracle RAC permite uma Grade de Servidor de Banco de Dados, fornecendo um único banco de dados que abrange vários servidores de baixo custo e ainda aparece para a aplicação como um único sistema de banco de dados unificado. Oracle Clusterware é um software que permite que os servidores operem juntos como se fossem um servidor. Cada servidor se parece com qualquer servidor independente. No entanto, cada servidor possui processos adicionais que se comunicam entre si para que servidores separados funcionem juntos como se fossem um servidor. O Oracle Clusterware fornece todos os recursos necessários para executar o cluster, incluindo a associação do nó e os serviços de mensagens.
-
Escalabilidade Em uma Grade do Servidor de Banco de Dados, o Oracle RAC permite que você adicione nós ao cluster à medida que a demanda por capacidade aumenta.
-
Tolerância a Falhas Em uma arquitetura de alta disponibilidade, a tolerância a falhas é a proteção fornecida contra a falha de um componente na arquitetura.
-
Serviços O Oracle RAC suporta serviços que podem agrupar cargas de trabalho de banco de dados e rotear o trabalho para as instâncias ideais designadas para oferecer os serviços.
Consulte Também:
-
Oracle Real Application Clusters Administration and Deployment Guide para saber como gerenciar um banco de dados Oracle RAC
-
Oracle Clusterware Administration and Deployment Guide para saber como administrar e implantar o Oracle Clusterware
Escalabilidade
Em uma Grade do Servidor de Banco de Dados, o Oracle RAC permite que você adicione nós ao cluster à medida que a demanda por capacidade aumenta.
A tecnologia de fusão de cache implementada no Oracle RAC permite dimensionar a capacidade sem alterar seus aplicativos. Assim, você pode dimensionar o sistema de forma incremental para economizar custos e eliminar a necessidade de substituir sistemas de nó único menores por sistemas maiores.
Você pode adicionar nós incrementalmente a um cluster em vez de substituir sistemas existentes por nós maiores. O Grid Plug and Play simplifica a adição e a remoção de nós de um cluster, facilitando a implantação de clusters em um ambiente provisionado dinamicamente. Grid Plug and Play também permite que bancos de dados e serviços sejam gerenciados de maneira independente de localização. O SCAN permite que os clientes se conectem ao serviço de banco de dados independentemente de sua localização na grade.
Consulte Também:
- Oracle Real Application Clusters Administration and Deployment Guide para saber mais sobre o cache fusion
Tolerância a Falhas
Em uma arquitetura de alta disponibilidade, a tolerância a falhas é a proteção fornecida contra a falha de um componente na arquitetura.
Uma das principais vantagens da arquitetura Oracle RAC é a tolerância a falhas inerente fornecida por vários nós. Como os nós físicos são executados de forma independente, a falha de um ou mais nós não afeta outros nós no cluster.
Failover pode acontecer com qualquer nó na Grade. Em casos extremos, um sistema Oracle RAC fornece acesso ao banco de dados mesmo quando todos os nós, exceto um, estão inativos. Essa arquitetura permite que um grupo de nós seja colocado on-line ou off-line de forma transparente, para manutenção, enquanto o restante do cluster continua a fornecer acesso ao banco de dados.
O Oracle RAC fornece integração incorporada com Clientes Oracle e pools de conexões. Com esse recurso, um aplicativo é imediatamente notificado de qualquer falha por meio do pool que encerra a conexão. O aplicativo evita aguardar um timeout de TCP e pode executar imediatamente a ação de recuperação apropriada. O Oracle RAC integra o listener com o Oracle Clients e os pools de conexão para criar o throughput ideal da aplicação. O Oracle RAC pode equilibrar a carga de trabalho do cluster com base na carga no momento da transação.
Consulte Também:
-
Oracle Real Application Clusters Administration and Deployment Guide para saber mais sobre o gerenciamento automático de cargas de trabalho
Serviços
O Oracle RAC suporta serviços que podem agrupar cargas de trabalho de banco de dados e rotear o trabalho para as instâncias ideais designadas para oferecer os serviços.
Um serviço representa a carga de trabalho das aplicações com atributos comuns, limites de desempenho e prioridades. Você define e aplica políticas de negócios a esses serviços para executar tarefas como alocar nós para horários de pico de processamento ou para tratar automaticamente uma falha do servidor. O uso de serviços garante a aplicação dos recursos do sistema onde e quando eles são necessários para atingir as metas de negócios.
Os serviços se integram ao Database Resource Manager, que permite restringir os recursos que um serviço em uma instância pode usar. Além disso, os jobs do Oracle Scheduler podem ser executados usando um serviço, ao invés de usar uma instância específica.
Consulte Também:
-
Oracle AI Database Administrator's Guide para saber mais sobre o Database Resource Manager e o Oracle Scheduler
Clusters do Oracle Flex
A partir do Oracle Database 12c, você pode configurar o Oracle Clusterware e o Oracle Real Application Clusters em clusters grandes.
Esses clusters grandes, chamados Clusters Oracle Flex, contêm dois tipos de nós organizados em uma arquitetura hub-and-spoke: Nós de Hub e Nós de Folha. Os Nós de Hub estão fortemente conectados, têm acesso direto ao armazenamento compartilhado e servem como âncoras para um ou mais Nós de Folha. Os Nós de Folha estão vagamente conectados aos Nós de Hub e podem não ter acesso direto ao armazenamento compartilhado.
Consulte Também:
-
Oracle Clusterware Administration and Deployment Guide para saber mais sobre os Clusters do Oracle Flex
-
Oracle Grid Infrastructure Installation and Upgrade Guide para saber mais sobre a implantação do Oracle Flex Cluster
Grade de Armazenamento do Banco de Dados
Um DBA ou administrador de armazenamento pode usar a interface do Oracle ASM para especificar os discos dentro da Grade de Armazenamento de Banco de Dados que o Oracle ASM deve gerenciar em todas as plataformas de servidor e armazenamento. O Oracle ASM particiona o espaço em disco e distribui uniformemente os dados entre os discos fornecidos ao Oracle ASM. Além disso, o Oracle ASM redistribui automaticamente os dados à medida que os discos dos arrays de armazenamento são adicionados ou removidos da Grade de Armazenamento do Banco de Dados.
Consulte Também:
-
Oracle Automatic Storage Management Administrator's Guide para obter mais informações sobre o Oracle ASM clusterizado
Visão Geral do Data Warehousing e do Business Intelligence
Um data warehouse é um banco de dados relacional projetado para consulta e análise em vez de para processamento de transações.
Por exemplo, um data warehouse pode rastrear os preços históricos das ações ou os registros de imposto de renda. Um warehouse geralmente contém dados derivados de dados de transações históricas, mas pode incluir dados de outras origens.
Um ambiente de data warehouse inclui várias ferramentas, além do banco de dados relacional. Um ambiente típico inclui uma solução ETL, um mecanismo OLAP, ferramentas de análise de cliente e outros aplicativos que coletam dados e os fornecem aos usuários.
-
Data Warehousing e OLTP Uma maneira comum de introduzir data warehousing é fazer referência às características de um data warehouse conforme estabelecido por William Inmon.
-
Arquitetura de Data Warehouse Os data warehouses e suas arquiteturas variam de acordo com os requisitos de negócios.
-
Visão Geral da Extração, Transformação e Carregamento (ETL) O processo de extrair dados dos sistemas de origem e trazê-los para o warehouse é comumente chamado de ETL: extração, transformação e carregamento. ETL refere-se a um processo amplo, em vez de três etapas bem definidas.
-
Business intelligence é a análise das informações de uma organização como uma ajuda para tomar decisões de negócios.
Data Warehousing e OLTP
Uma maneira comum de introduzir o data warehousing é se referir às características de um data warehouse, conforme estabelecido por William Inmon.
As características são as seguintes:Pé 1
-
Orientado ao Assunto
Os data warehouses permitem que você defina um banco de dados por assunto, como vendas.
-
Integrada
Os data warehouses devem colocar dados de fontes diferentes em um formato consistente. Eles devem resolver problemas como a nomeação de conflitos e inconsistências entre as unidades de medida. Quando atingem esse objetivo, dizem que estão integrados.
-
Não volátil
O objetivo de um armazém é permitir que você analise o que ocorreu. Assim, após a entrada de dados no warehouse, os dados não devem ser alterados.
-
Tempo-Variante
O foco de um data warehouse está na mudança ao longo do tempo.
Os data warehouses e o banco de dados OLTP têm requisitos diferentes. Por exemplo, para descobrir tendências nos negócios, os data warehouses devem manter grandes quantidades de dados. Por outro lado, um bom desempenho requer que os dados históricos sejam movidos regularmente dos sistemas OLTP para um arquivo. A Tabela 20-4 lista as diferenças entre data warehouses e OLTP.
Tabela 4 Data Warehouses e Sistemas OLTP
| Características | Data Warehouse | OLTP |
|---|---|---|
| Carga de Trabalho | Projetado para acomodar consultas ad hoc. Você pode não saber a carga de trabalho do seu data warehouse com antecedência, portanto, ele deve ser otimizado para ter um bom desempenho para uma ampla variedade de consultas possíveis. | Suporta apenas operações predefinidas. Seus aplicativos podem ser especificamente ajustados ou projetados para suportar apenas essas operações. |
| Modificações de dados | Atualizado regularmente pelo processo ETL usando técnicas de modificação de dados em massa. Os usuários finais de um data warehouse não atualizam diretamente o banco de dados. | Sujeito a instruções DML individuais emitidas rotineiramente pelos usuários finais. O banco de dados OLTP está sempre atualizado e reflete o estado atual de cada transação comercial. |
| Design do esquema | Usa esquemas desnormalizados ou parcialmente desnormalizados (como um esquema em estrela) para otimizar o desempenho da consulta. | Usa esquemas totalmente normalizados para otimizar o desempenho de DML e garantir a consistência dos dados. |
| Operações típicas | Uma consulta típica verifica milhares ou milhões de linhas. Por exemplo, um usuário pode solicitar o total de vendas para todos os clientes no mês passado. | Uma operação típica acessa apenas um punhado de registros. Por exemplo, um usuário pode recuperar o pedido atual para um único cliente. |
| Dados históricos | Armazena muitos meses ou anos de dados para suportar a análise histórica. | Armazena dados de apenas algumas semanas ou meses. Dados históricos retidos conforme necessário para atender aos requisitos da transação atual. |
Consulte Também:
-
Guia do Oracle AI Database Data Warehousing para obter uma descrição mais detalhada de um data warehouse
-
Oracle AI Database VLDB and Partitioning Guide para obter uma descrição mais detalhada de um sistema OLTP
Arquitetura do Data Warehouse
Os data warehouses e suas arquiteturas variam de acordo com os requisitos do negócio.
-
Arquitetura de Data Warehouse (Básica) Em uma arquitetura de data warehouse simples, os usuários finais acessam diretamente os dados que foram transportados de vários sistemas de origem para o data warehouse.
-
Arquitetura de Data Warehouse (com uma Área de Preparação) Alguns data warehouses usam uma área de preparação, que é um local onde os dados são pré-processados antes de entrar no warehouse. Uma área de preparação simplifica as tarefas de criação de resumos e gerenciamento do depósito.
-
Arquitetura de Data Warehouse (com Área de Teste e Data Marts) Talvez você queira personalizar sua arquitetura de warehouse para diferentes grupos dentro da sua organização. Você pode atingir esse objetivo transportando dados no warehouse para data marts, que são bancos de dados independentes projetados para um negócio ou projeto específico. Normalmente, os data marts incluem muitas tabelas de resumo.
Arquitetura de Data Warehouse (Básica)
Em uma arquitetura de data warehouse simples, os usuários finais acessam diretamente os dados que foram transportados de vários sistemas de origem para o data warehouse.
A figura a seguir mostra um exemplo de arquitetura.
Figura 3: Arquitetura de um Data Warehouse
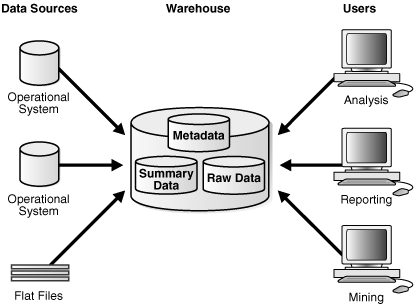
Descrição da ilustração cncpt170.gif
A figura anterior mostra os metadados e os dados brutos de um sistema OLTP tradicional e os dados resumidos. Um resumo é uma view agregada que melhora o desempenho da consulta, pré-calculando junções caras e operações de agregação e armazenando os resultados em uma tabela. Por exemplo, uma tabela de resumo pode conter as somas de vendas por região e por produto. Os resumos também são chamados de exibições materializadas.
Consulte Também: Guia do Oracle AI Database Data Warehousing para saber mais sobre views materializadas básicas
Arquitetura do Data Warehouse (com uma Área de Teste)
Alguns data warehouses usam uma área de preparação, que é um lugar onde os dados são pré-processados antes de entrar no warehouse. Uma área de preparação simplifica as tarefas de criação de resumos e gerenciamento do depósito.
O gráfico a seguir representa uma área de preparação.
Figura 4: Arquitetura de um Data Warehouse com uma Área de Preparação
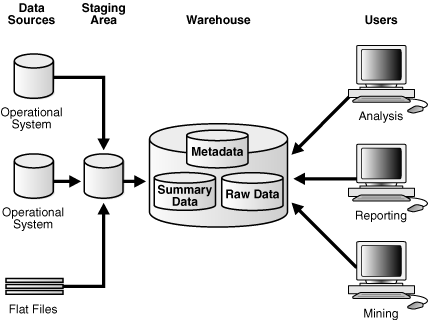
Descrição da ilustração cncpt171.gif
Consulte Também: Guia do Oracle AI Database Data Warehousing para aprender sobre diferentes mecanismos de transporte
Arquitetura de Data Warehouse (com uma Área de Teste e Data Marts)
Talvez você queira personalizar a arquitetura de seu depósito para diferentes grupos dentro da sua organização. Você pode atingir esse objetivo transportando dados no warehouse para data marts, que são bancos de dados independentes projetados para um negócio ou projeto específico. Normalmente, os data marts incluem muitas tabelas de resumo. A Figura 20-5 separa informações de compras, vendas e inventário em data marts independentes. Um analista financeiro pode consultar os data marts para obter informações históricas sobre compras e vendas.
Figura 5: Arquitetura de um Data Warehouse com uma Área de Preparação e Data Marts
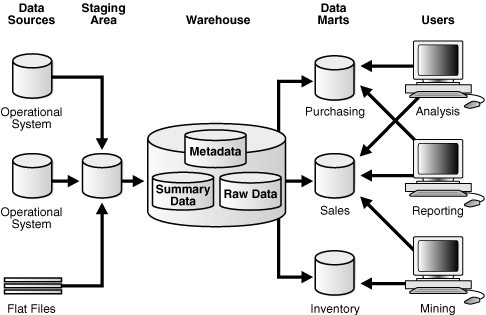
Descrição da ilustração cncpt172.gif
Consulte Também: Guia do Oracle AI Database Data Warehousing para saber mais sobre mecanismos de transformação
Visão Geral de Extração, Transformação e Carregamento (ETL)
O processo de extrair dados de sistemas de origem e trazê-los para o armazém é comumente chamado de ETL: extração, transformação e carregamento. ETL refere-se a um processo amplo, em vez de três etapas bem definidas.
Em um cenário típico, os dados de um ou mais sistemas operacionais são extraídos e, em seguida, transportados fisicamente para o sistema de destino ou um sistema intermediário para processamento. Dependendo do método de transporte, algumas transformações podem ocorrer durante esse processo. Por exemplo, uma instrução SQL que acessa diretamente um destino remoto por meio de um gateway pode concatenar duas colunas como parte da instrução SELECT.
O Oracle AI Database não é uma ferramenta ETL. No entanto, o Oracle AI Database fornece um rico conjunto de recursos utilizáveis por ferramentas ETL e soluções ETL personalizadas. Os recursos de ETL fornecidos pelo Oracle AI Database incluem:
-
Tablespaces transportáveis
Você pode transportar tablespaces entre diferentes arquiteturas de computador e sistemas operacionais. Tablespaces transportáveis são a maneira mais rápida de mover grandes volumes de dados entre dois bancos de dados Oracle.
-
Funções de tabela
Uma função de tabela é uma função PL/SQL definida pelo usuário que retorna um conjunto de linhas (uma tabela aninhada ou varray). As funções de tabela podem produzir um conjunto de linhas como saída e podem aceitar um conjunto de linhas como entrada. As funções de tabela fornecem suporte para a execução pipelined e paralela de transformações implementadas em PL/SQL, C ou Java sem exigir tabelas intermediárias.
-
Tabelas externas
As tabelas externas permitem que os dados externos sejam unidos diretamente e em paralelo, sem exigir que sejam carregados primeiro no banco de dados. Assim, as tabelas externas permitem a pipelining da fase de carregamento com a fase de transformação.
-
Compactação da Tabela
Para reduzir o uso de disco e memória, você pode armazenar tabelas e tabelas particionadas em um formato compactado. O uso da compactação de tabelas geralmente leva a uma melhor ampliação para operações somente leitura e execução mais rápida de consultas.
Consulte Também:
-
Guia do Oracle AI Database Data Warehousing para obter uma visão geral das operações de ETL
Business Intelligence
Business intelligence é a análise das informações de uma organização como uma ajuda para tomar decisões de negócios.
Aplicações analíticas e business intelligence são dominadas por hierarquias de detalhamento e comparação de valores agregados. O Oracle AI Database fornece várias tecnologias para suportar essas operações.
-
SQL Analítico O Oracle AI Database introduziu muitas operações SQL para executar operações analíticas. Essas operações incluem classificação, médias móveis, somas cumulativas, proporção para relatórios e comparações período a período.
-
As views analíticas estendem o conteúdo dos conjuntos de dados e simplificam o desenvolvimento de aplicativos de business intelligence.
-
Oracle Advanced Analytics A Opção Oracle Advanced Analytics estende o Oracle AI Database em uma plataforma avançada abrangente de análise avançada para análise de big data.
SQL Analítico
O Oracle AI Database introduziu muitas operações SQL para executar operações analíticas. Essas operações incluem classificação, médias móveis, somas cumulativas, proporção para relatórios e comparações período a período.
Por exemplo, o Oracle AI Database suporta as seguintes formas de SQL analítico.
Tabela 5 - SQL Analítico
| Tipo de SQL Analítico | Descrição | Para Saber Mais |
|---|---|---|
| SQL para agregação | Uma função agregada como COUNT retorna uma única linha de resultado com base em um grupo de linhas. A agregação é fundamental para o armazenamento de dados. Para melhorar o desempenho de agregação em um warehouse, o banco de dados fornece extensões à cláusula GROUP BY para facilitar e agilizar a consulta e a geração de relatórios. |
Guia do Oracle AI Database Data Warehousing para saber mais sobre agregação |
| SQL para análise | Uma função analítica como MAX agrega um grupo de linhas (chamado de janela) para retornar várias linhas como um conjunto de resultados. A Oracle tem recursos avançados de processamento analítico de SQL usando uma família de funções SQL analíticas. Por exemplo, essas funções analíticas permitem calcular classificações e percentis e mover janelas. |
Guia do Oracle AI Database Data Warehousing para saber mais sobre SQL para análise e geração de relatórios |
| SQL para modelagem | Com a cláusula MODEL, você pode criar um array multidimensional com base nos resultados da consulta e aplicar regras a esse array para calcular novos valores. Por exemplo, você pode particionar dados em uma exibição de vendas por país e executar um cálculo de modelo, conforme definido por várias regras, em cada país. Uma regra poderia calcular as vendas de um produto em 2008 como a soma das vendas em 2006 e 2007. |
Guia do Oracle AI Database Data Warehousing para saber mais sobre a modelagem SQL |
Consulte Também: Referência de Linguagem SQL do Oracle AI Database para saber mais sobre funções SQL
Views Analíticas
As views analíticas estendem o conteúdo dos conjuntos de dados e simplificam o desenvolvimento de aplicativos de business intelligence.
As views analíticas têm as seguintes características:
-
Os dados são organizados usando conceitos hierárquicos e dimensionais.
-
Junções, agregações e regras de cálculo de medida são incorporadas na view analítica.
-
Podem ser colocadas em camadas sobre tabelas, views e outros objetos existentes no banco de dados usando SQL DDL.
-
Pode ser consultado usando SQL simples.
Consulte Também: Guia do Oracle AI Database Data Warehousing para obter uma visão geral das views analíticas
Oracle Advanced Analytics
A Oracle Advanced Analytics Option estende o Oracle AI Database em uma plataforma avançada abrangente de análise avançada para análise de big data.
O Oracle Advanced Analytics oferece análise preditiva, data mining, text mining, análise estatística, cálculos numéricos avançados e gráficos interativos dentro do banco de dados. O Oracle Advanced Analytics tem os seguintes componentes:
-
Oracle Data Mining No business intelligence, o data mining é o uso de algoritmos matemáticos sofisticados para segmentar dados e avaliar a probabilidade de eventos futuros.
-
R é uma linguagem e um ambiente de código aberto para computação e gráficos estatísticos. O Oracle Machine Learning for R prepara o R para a empresa e o big data.
Oracle Data Mining
No business intelligence, o data mining é o uso de algoritmos matemáticos sofisticados para segmentar dados e avaliar a probabilidade de eventos futuros.
Aplicações típicas da mineração de dados incluem call centers, caixas eletrônicos, E-business relational management (ERM) e planejamento de negócios. O Oracle Data Miner permite que os analistas de dados analisem dados rapidamente, direcionem os melhores clientes, combatam fraudes e encontrem correlações e padrões importantes que possam ajudar seus negócios a competir melhor.
O Oracle Data Mining fornece algoritmos de data mining que são executados como funções SQL nativas para criação de modelos no banco de dados de alto desempenho e implantação de modelos. O Oracle Data Mining pode extrair tabelas, views, esquemas em estrela, dados transacionais e dados não estruturados.
O Oracle Data Mining suporta uma API PL/SQL e funções SQL para pontuação de modelo. Assim, o Oracle AI Database fornece uma infraestrutura para que os desenvolvedores de aplicações integrem a mineração de dados perfeitamente com aplicações de banco de dados.
O Oracle Data Miner, uma extensão do SQL Developer, fornece uma GUI para o Oracle Data Mining.
Consulte Também: Oracle Machine Learning for SQL Concepts
Oracle Machine Learning for R
R é uma linguagem e um ambiente de código aberto para computação e gráficos estatísticos. O Oracle Machine Learning for R prepara o R para a empresa e o big data.
Projetado para problemas que envolvem grandes quantidades de dados, o Oracle Machine Learning for R integra o R ao Oracle AI Database. Você pode executar comandos e scripts R para análises estatísticas e gráficas em dados armazenados no Oracle AI Database. Você também pode desenvolver, refinar e implantar scripts R que aproveitam o paralelismo e a escalabilidade do banco de dados para automatizar a análise de dados. Os analistas de dados podem executar pacotes R e desenvolver scripts R para aplicativos analíticos em uma etapa, sem precisar aprender SQL.
Consulte Também: Guia do Usuário do Oracle Machine Learning for R
Visão Geral do Oracle Information Integration
À medida que uma organização evolui, torna-se cada vez mais importante poder compartilhar informações entre vários bancos de dados e aplicativos.
As abordagens básicas para compartilhar informações são as seguintes:
-
Consolidação
Você pode consolidar as informações em um único banco de dados, o que elimina a necessidade de maior integração. O Oracle RAC, a computação em grade, a arquitetura multitenant e o Oracle VPD podem permitir consolidar informações em um único banco de dados.
-
Federação
Você pode deixar informações distribuídas e fornecer ferramentas para federar essas informações, fazendo com que elas pareçam estar em um único banco de dados virtual.
-
Compartilhamento
Você pode compartilhar informações, o que permite manter as informações em vários armazenamentos de dados e aplicativos.
Esta seção concentra-se nas soluções Oracle para federar e compartilhar informações.
-
Acesso Federado A base do acesso federado é um ambiente distribuído, que é uma rede de sistemas distintos que se comunicam perfeitamente entre si.
-
Compartilhamento de Informações No centro de qualquer integração está o compartilhamento de dados entre aplicativos da empresa.
Acesso Federado
A base do acesso federado é um ambiente distribuído, que é uma rede de sistemas distintos que se comunicam perfeitamente entre si.
Cada sistema no ambiente é chamado de nó. O sistema ao qual o usuário está conectado diretamente é chamado sistema local. Sistemas adicionais acessados por esse usuário são sistemas remotos.
Um ambiente distribuído permite que os aplicativos acessem e troquem dados dos sistemas local e remoto. Todos os dados podem ser acessados e modificados simultaneamente.
-
O Distributed SQL Distributed SQL acessa e atualiza de forma síncrona dados distribuídos entre vários bancos de dados. Um sistema de banco de dados distribuído Oracle pode ser transparente para os usuários, fazendo-o aparecer como um único banco de dados Oracle.
-
Links de Banco de Dados Um link de banco de dados é uma conexão entre dois bancos de dados físicos que permite que um cliente os acesse como um banco de dados lógico.
SQL Distribuído
O Distributed SQL acessa e atualiza de forma síncrona dados distribuídos entre vários bancos de dados. Um sistema de banco de dados distribuído Oracle pode ser transparente para os usuários, fazendo-o aparecer como um único banco de dados Oracle.
O Distributed SQL inclui consultas distribuídas e transações distribuídas. A arquitetura de banco de dados distribuído da Oracle fornece transparência de consultas e transações. Por exemplo, as instruções DML padrão funcionam da mesma forma que em um ambiente de banco de dados não distribuído. Além disso, os aplicativos controlam transações usando as instruções SQL padrão COMMIT, SAVEPOINT e ROLLBACK.
Consulte Também:
-
Oracle AI Database Administrator's Guide para aprender a gerenciar transações distribuídas
Links de Banco de Dados
Um link de banco de dados é uma conexão entre dois bancos de dados físicos que permite que um cliente os acesse como um banco de dados lógico.
O Oracle AI Database usa links de banco de dados para permitir que os usuários de um banco de dados acessem objetos em um banco de dados remoto. Um usuário local pode acessar um link para um banco de dados remoto sem ser um usuário no banco de dados remoto. A Figura 20-6 mostra um exemplo de usuário hr acessando a tabela employees no banco de dados remoto com o nome global hq.example.com. O sinônimo employees oculta a identidade e o local do objeto de esquema remoto.
Figura 6: Link do Banco de Dados
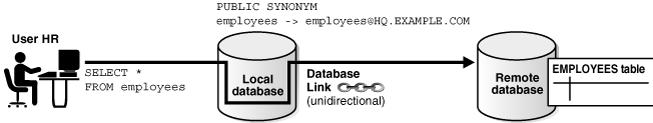
Descrição da ilustração cncpt243.gif
Consulte Também: Oracle AI Database Administrator's Guide para saber mais sobre links de banco de dados
Compartilhamento de Informações
No centro de qualquer integração está o compartilhamento de dados entre os aplicativos da empresa.
-
Oracle GoldenGate O Oracle GoldenGate é um produto de replicação de dados assíncrono, baseado em log e em tempo real.
-
Oracle AI Database Transactional Event Queues and Advanced Queuing (AQ) O Oracle AI Database Transactional Event Queues and Advanced Queuing (AQ) é um sistema de enfileiramento de mensagens robusto e rico em recursos integrado ao Oracle AI Database.
Oracle GoldenGate
O Oracle GoldenGate é um produto de replicação de dados assíncrono, baseado em log e em tempo real.
O Oracle GoldenGate move grandes volumes de dados transacionais em tempo real em ambientes heterogêneos de banco de dados, hardware e sistema operacional com impacto mínimo. Ele otimiza o acesso e a disponibilidade de informações em tempo real porque:
-
Suporta replicação envolvendo uma mistura heterogênea de bancos de dados Oracle AI Database e não Oracle
-
Mantém disponibilidade contínua para sistemas de missão crítica, minimizando assim o tempo de inatividade durante a manutenção planejada
-
Permite a integração de dados em tempo real em toda a empresa
-
Configurar replicação bidirecional entre shards em uma tabela com sharding automaticamente
Um ambiente típico inclui um processo de captura, bomba e entrega. Cada processo pode ser executado na maioria dos sistemas operacionais e bancos de dados populares, incluindo bancos de dados Oracle e não Oracle. Alguns ou todos os dados podem ser replicados. Os dados dentro de qualquer um desses processos podem ser manipulados para ambientes heterogêneos e diferentes esquemas de banco de dados.
O Oracle GoldenGate suporta replicação multimestre, implantação hub-and-spoke, consolidação de dados e transformação de dados. Assim, o Oracle GoldenGate permite que você garanta que seus sistemas críticos estejam operacionais 24 horas por dia, 7 dias por semana, e que os dados associados sejam distribuídos pela empresa para otimizar a tomada de decisões.
Consulte Também:
-
Oracle Globally Distributed AI Database para aprender a usar o Oracle Sharding
-
http://www.oracle.com/technetwork/middleware/goldengate/documentation/index.html
Oracle AI Database Transactional Event Queues e Advanced Queuing (AQ)
O Oracle AI Database Transactional Event Queues and Advanced Queuing (AQ) é um sistema de enfileiramento de mensagens robusto e rico em recursos integrado ao Oracle AI Database.
Quando uma organização tem diferentes sistemas que devem se comunicar entre si, um ambiente de mensagens pode fornecer uma maneira padrão e confiável de transportar informações críticas entre esses sistemas.
Um exemplo de caso de uso é uma empresa que insere pedidos em um banco de dados Oracle na sede. Quando uma ordem é inserida, a empresa utiliza a AQ para enviar o ID e a data da ordem a um banco de dados em um depósito. Essas mensagens alertam os funcionários no armazém sobre os pedidos para que sejam atendidos e despachados.
-
Enfileiramento e Desenfileiramento de Mensagens O Oracle AI Database Transactional Event Queues and Advanced Queuing armazena mensagens do usuário em unidades de armazenamento abstratas chamadas filas.
-
Oracle AI Database Transactional Event Queues and Advanced Queuing Advanced Features O Oracle AI Database Transactional Event Queues and Advanced Queuing (AQ) suporta todos os recursos padrão dos sistemas de enfileiramento de mensagens.
Enfileiramento e Desenfileiramento de Mensagens
O Oracle AI Database Transactional Event Queues e o Advanced Queuing armazenam mensagens de usuários em unidades de armazenamento abstratas chamadas filas.
Enfileiramento é o processo pelo qual os produtores colocam mensagens em filas. Desenfileiramento é o processo pelo qual os consumidores recuperam mensagens das filas.
O suporte ao desenfileiramento explícito permite que os desenvolvedores usem o XStream e o Oracle GoldenGate para trocar mensagens de forma confiável. Eles também podem notificar os aplicativos sobre alterações aproveitando os recursos de captura e propagação de alterações do Oracle GoldenGate. A Figura 20-7 mostra um aplicativo de amostra que enfileira e desenfileira explicitamente mensagens por meio do Advanced Queuing, permitindo que ele compartilhe informações com parceiros usando diferentes sistemas de mensagens. Após serem enfileiradas, as mensagens podem ser transformadas e propagadas antes de serem desenfileiradas no aplicativo do parceiro.
Figura 7: Enfileiramento de mensagens da Oracle
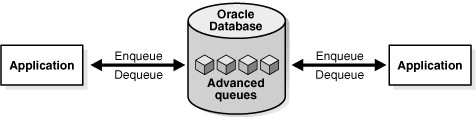
Descrição da ilustração cncpt310.gif
Oracle AI Database Transactional Event Queues e Advanced Queuing Advanced Features
O Oracle AI Database Transactional Event Queues and Advanced Queuing (AQ) suporta todos os recursos padrão dos sistemas de enfileiramento de mensagens.
Os recursos incluem:
-
Integração de aplicativos assíncronos
Transactional Event Queues e Advanced Queuing oferece várias maneiras de enfileirar mensagens. Um processo de captura ou captura síncrona pode capturar as mensagens implicitamente ou aplicativos e usuários podem capturar mensagens explicitamente.
-
Arquitetura de integração extensível
Muitas aplicações são integradas a um modelo distribuído de hub e spoke com o Oracle AI Database como hub. Os aplicativos distribuídos em um banco de dados Oracle se comunicam com filas no mesmo hub. Vários aplicativos compartilham a mesma fila, eliminando a necessidade de adicionar filas para oferecer suporte a aplicativos adicionais.
-
Integração heterogênea de aplicativos
O Transactional Event Queues e o Advanced Queuing oferecem aos aplicativos todo o poder do sistema do tipo Oracle. Inclui suporte para tipos de dados escalares, tipos de objetos do Oracle AI Database com herança,
XMLTypecom operadores adicionais para dados XML eANYDATA. -
Integração de aplicativos legados
O Oracle Messaging Gateway integra as aplicações do Oracle AI Database com outros sistemas de enfileiramento de mensagens, como Websphere MQ e Tibco.
-
Suporte à API baseada em padrões
Transactional Event Queues e Advanced Queuing suportam APIs padrão do setor: SQL, JMS e SOAP. As alterações feitas usando SQL são capturadas automaticamente como mensagens.
Consulte Também: Oracle AI Database Transactional Event Queues and Advanced Queuing User's Guide
Legenda da Nota de Rodapé
Nota de rodapé 1:
Criação do Data Warehouse, John Wiley e Sons, 1996.